
 Reglamento de resiliencia operativa digital
Cumpla el Reglamento DORA sin necesidad de montar un equipo de resiliencia.
DORA somete a las entidades financieras de la UE, y a los proveedores de TIC de los que dependen, a un único conjunto de normas sobre riesgo de TIC, notificación de incidentes, pruebas de resiliencia y supervisión de terceros. Un responsable de cumplimiento dedicado de SecureSlate identifica sus obligaciones, elabora el marco de gestión del riesgo de TIC y el registro de información y prepara la notificación de incidentes, mientras nuestra plataforma de automatización del cumplimiento mantiene al día las evidencias para supervisores y clientes. Un precio fijo cubre todo el trabajo.
DORA: 25 requisitos, 10 Gestión del riesgo relacionado con las TIC, 4 Notificación de incidentes, 4 Pruebas de resiliencia, 6 Riesgo de terceros, 1 Intercambio de información. 4 destacados: Acreditado por el análisis de seguridad incluido.
- Reglamento
- (UE) 2022/2554, aplicable desde enero de 2025
- A quién se aplica
- 20 tipos de entidades financieras de la UE y sus proveedores de TIC
- Certificación
- Ninguna, supervisión por autoridades financieras
El cumplimiento de DORA lo evalúan los supervisores y los clientes financieros, no un certificado.
Cinco pilares
Plazos de notificación de incidentes muy ajustados
Los terceros, dentro del ámbito de aplicación
Implantamos con usted su programa DORA y lo mantenemos listo para supervisores y clientes.
Confirmar su papel y su ámbito de aplicación
Realizar el análisis de brechas
Elaborar el marco, el registro y el proceso de notificación
Probar, informar y mantenerse preparado
Todo lo que DORA le pide acreditar, preparado antes de que nadie lo pida.

Un responsable de cumplimiento dedicado

Correspondencia por pilares y análisis de brechas

Proveedores de TIC y registro de información

Evidencias de las herramientas que ya utiliza

Clasificación y notificación de incidentes
Un programa de pruebas de resiliencia
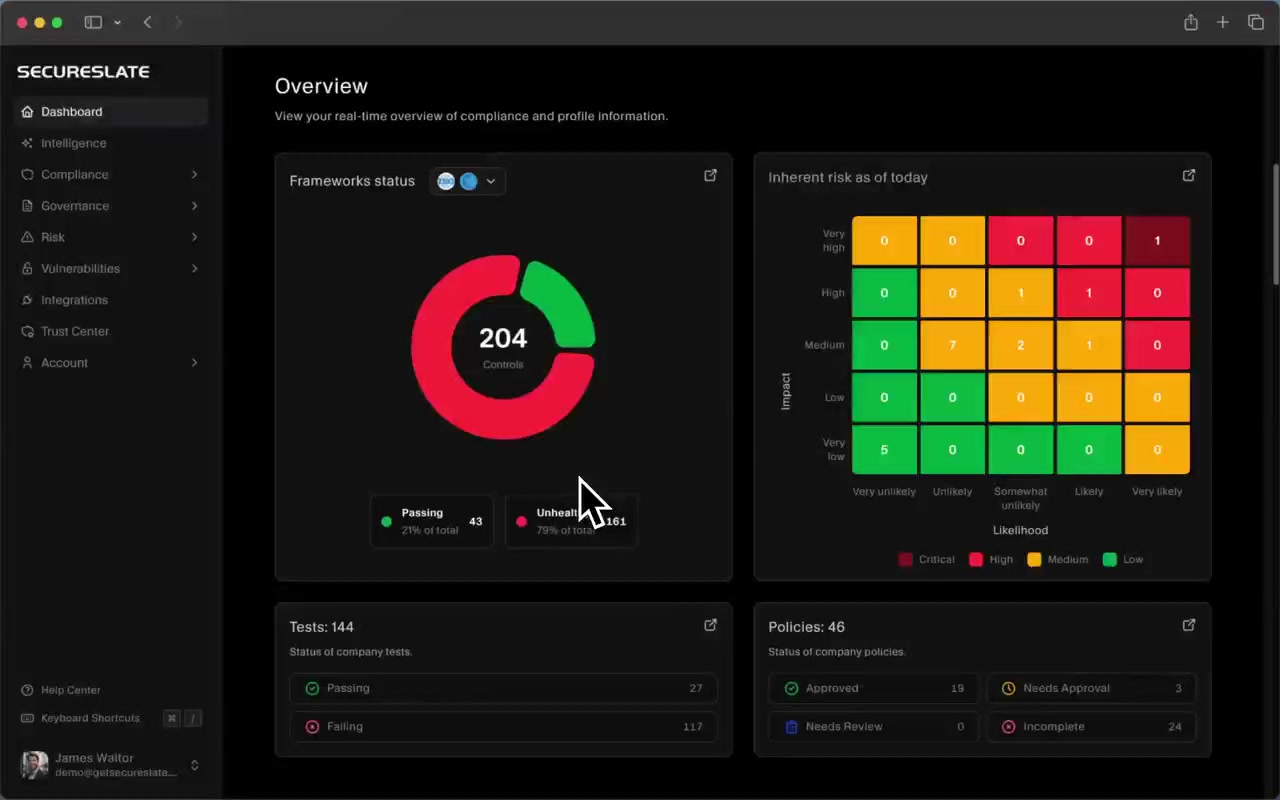
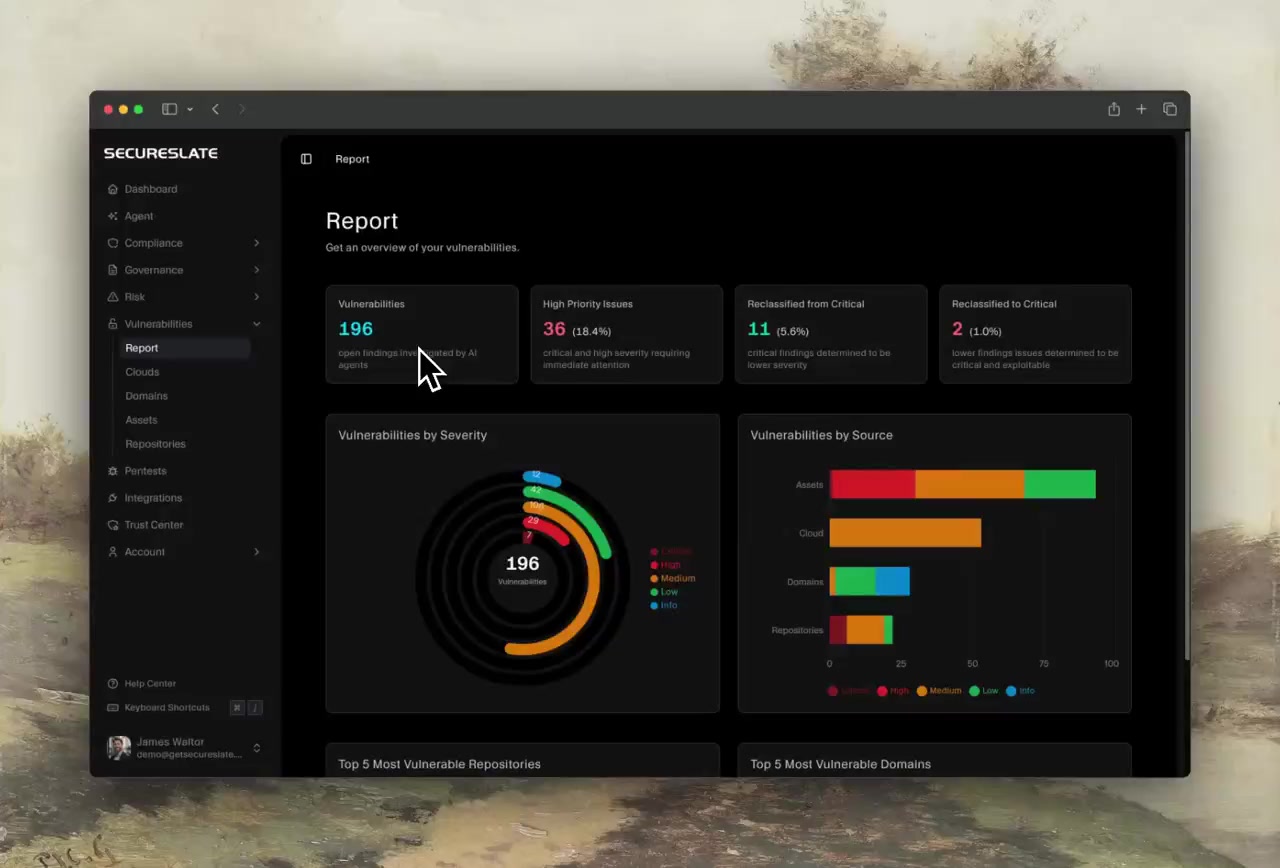
Cuatro requisitos de DORA quedan acreditados con estos análisis.
Análisis de seguridad del código
Riesgo de dependencias y licencias
Monitorización de la superficie pública
Detección de secretos
Monitorización de la dark web
Comprobación de configuraciones erróneas en la nube
Un programa DORA que también sirve para sus otros marcos.
ISO 27001
NIS2
SOC 2
PCI DSS
RGPD
NIST CSF
Qué exige realmente DORA a su equipo
Tres análisis en profundidad que su equipo puede leer antes de la llamada de alcance, desde quién entra en el ámbito de aplicación hasta la lista de comprobación completa. Las guías están en inglés.
Infórmese antes de su llamada de alcance.
Guías prácticas sobre DORA, desde qué es el reglamento hasta cómo se compara con NIS2. Las guías están en inglés.
Lo que preguntan los equipos antes de empezar con DORA.
Descubra qué supone DORA para su empresa
Cuéntenos qué tipo de entidad es, cuáles son sus servicios de TIC críticos o qué cliente financiero le ha enviado las cláusulas contractuales de DORA. Al terminar la llamada tendrá un resumen de brechas, un plan y un precio fijo, trabaje o no con nosotros.
