SecureSlate para servicios financieros

El supervisor de su cliente es, en la práctica, también el suyo.

Bancos, aseguradoras y entidades de pago responden de los servicios de los que dependen, así que trasladan esas obligaciones a los contratos con sus proveedores, incluido el suyo. SecureSlate vincula DORA, PCI DSS, SOC 2 e ISO 27001 a un solo conjunto de controles, con un responsable de cumplimiento dedicado que atiende las auditorías de sus clientes. Todo por un único precio fijo.

Por qué ahora

Vender al sector financiero supone heredar una supervisión que usted no eligió.

Tres realidades que afectan por igual a las entidades reguladas y a sus proveedores.

El supervisor de su cliente le llega a través del contrato

Los supervisores no le escriben a usted. Piden cuentas al banco, la aseguradora o la entidad de pago por los servicios que externaliza, y esta traslada las obligaciones a su contrato con usted. El requisito le llega como una adenda del departamento de compras, no como una carta de una autoridad.

Ya no hay una sola auditoría al año

Las cláusulas de derecho de auditoría son habituales en los contratos del sector financiero, y cada cliente las ejerce con su propio calendario y su propia plantilla. Si a eso se suman sus propias certificaciones, el calendario se llena de revisiones que se solapan y que piden las mismas evidencias en formatos distintos.

La diligencia debida pide ahora cosas que ningún certificado contiene

Planes de salida, cadenas de subcontratistas, riesgo de concentración, objetivos de recuperación y resultados de pruebas de resiliencia. Nada de esto figura en un informe SOC 2 estándar, así que recae en quien responde el cuestionario, normalmente al final de un trimestre.
El marco regulatorio

Cuatro exigencias que llegan juntas, y lo que pide realmente cada una.

El cumplimiento en servicios financieros rara vez se limita a un solo marco. Saber qué obligación invoca cada cliente es lo que le permite dar una respuesta proporcionada.
Ya está en sus contratos

DORA

El Reglamento de la UE sobre la resiliencia operativa digital se aplica desde enero de 2025. Las entidades financieras deben mantener un registro de información que abarque todos los acuerdos contractuales de servicios TIC, incluir cláusulas específicas sobre derechos de auditoría, subcontratación y estrategias de salida, y poner a prueba su resiliencia. Si presta servicio a una entidad financiera de la UE, DORA le llega como texto contractual y como solicitudes de datos que debe poder aportar.
Si trata datos de titulares de tarjetas

PCI DSS

Su vía de validación depende de cómo trate los datos de tarjetas y de cuántos pasen por sus sistemas, lo que determina si completa un cuestionario de autoevaluación o contrata a un QSA para un informe de cumplimiento (ROC) completo. Los requisitos de la versión 4 que tenían fecha de entrada diferida ya están en vigor, de modo que un programa basado en las expectativas anteriores tiene brechas.
La base sobre la que se construye todo

SOC 2 e ISO 27001

La mayoría de los requisitos del sector financiero dan por hecho que existe un programa de seguridad de la información en funcionamiento y después añaden sus propias particularidades. Construir esa capa una sola vez convierte DORA, la Directiva NIS2 y el cuestionario de un banco en ampliaciones de un conjunto de controles existente, en lugar de tres proyectos separados.
Cuando los modelos toman la decisión

ISO 42001 y el Reglamento de IA de la UE

El Reglamento de IA considera de alto riesgo la evaluación de la solvencia de personas físicas y la fijación de precios en función del riesgo en los seguros de vida y salud. Si un modelo influye en quién obtiene la aprobación o cuánto paga, cuente con preguntas sobre datos de entrenamiento, supervisión humana y documentación. ISO 42001 las responde en un formato que el comité de riesgos de su cliente reconoce.
Cómo funciona

Nosotros gestionamos el programa. Su equipo deja de responder la misma pregunta de cuatro maneras.

Cuatro fases, desde la primera llamada hasta unas evidencias que el equipo de riesgo de terceros de su cliente acepta, con un responsable asignado que responde de cada una.

Alcance a partir de los contratos que ya ha firmado

Leemos lo que sus clientes ya le exigen, que es donde están de verdad las obligaciones del sector financiero. Eso, junto con su exposición regulatoria y sus oportunidades de venta, determina el alcance, y no una recomendación estándar de certificarse en todo.

Un conjunto de controles vinculado a todos los requisitos

Su responsable de cumplimiento vincula DORA, PCI DSS, SOC 2, ISO 27001 y todo lo que exija un cliente concreto a un único conjunto de controles con responsables designados. Los solapamientos se implantan una sola vez, y las diferencias reales se señalan, cada una con su plan y sus fechas.

Nosotros implantamos, usted aprueba

Controles implantados, políticas redactadas según cómo opera su empresa, la cadena de terceros conciliada, la resiliencia y la recuperación documentadas, y evidencias recopiladas de forma continua desde los sistemas que ya utiliza. Su equipo revisa y aprueba en lugar de redactar desde cero.

Auditorías, en plural, y un programa que sigue en marcha

Realizamos la revisión de preparación, coordinamos a su auditor y preparamos los paquetes que sus clientes solicitan en virtud de sus derechos de auditoría. Después, el programa sigue funcionando, así que la siguiente revisión es una consulta y no un proyecto.
Qué incluye

Un equipo de cumplimiento preparado para varias auditorías a la vez.

El trabajo de los expertos, la plataforma y el análisis de seguridad, todo por un único precio fijo.

Un responsable de cumplimiento que conoce la diligencia debida bancaria

Un profesional con experiencia que se hace cargo del programa de principio a fin, trabaja en su Slack, participa en las llamadas en las que el equipo de riesgo de terceros de un cliente hace preguntas difíciles y responde directamente a su auditor. Es como tener un equipo de cumplimiento sin tener que contratarlo.

Un conjunto de controles, muchas auditorías

Las evidencias se recopilan una sola vez y se vinculan a cada marco y a cada solicitud de cliente que las necesite. Cuando tres revisiones coinciden en el mismo mes, se nutren del mismo conjunto de controles actualizado en lugar de obligar a su equipo a reunir las mismas capturas de pantalla tres veces.

Su cadena de terceros, documentada

Los clientes financieros quieren saber quiénes son sus proveedores, qué ocurre si uno de ellos falla y cómo saldría usted de la relación. Mantenemos al día el inventario de proveedores, la diligencia debida y la información sobre subcontratistas, para que los datos que su cliente necesita para su registro de información estén listos cuando los pida.

Un registro de riesgos que su consejo puede leer
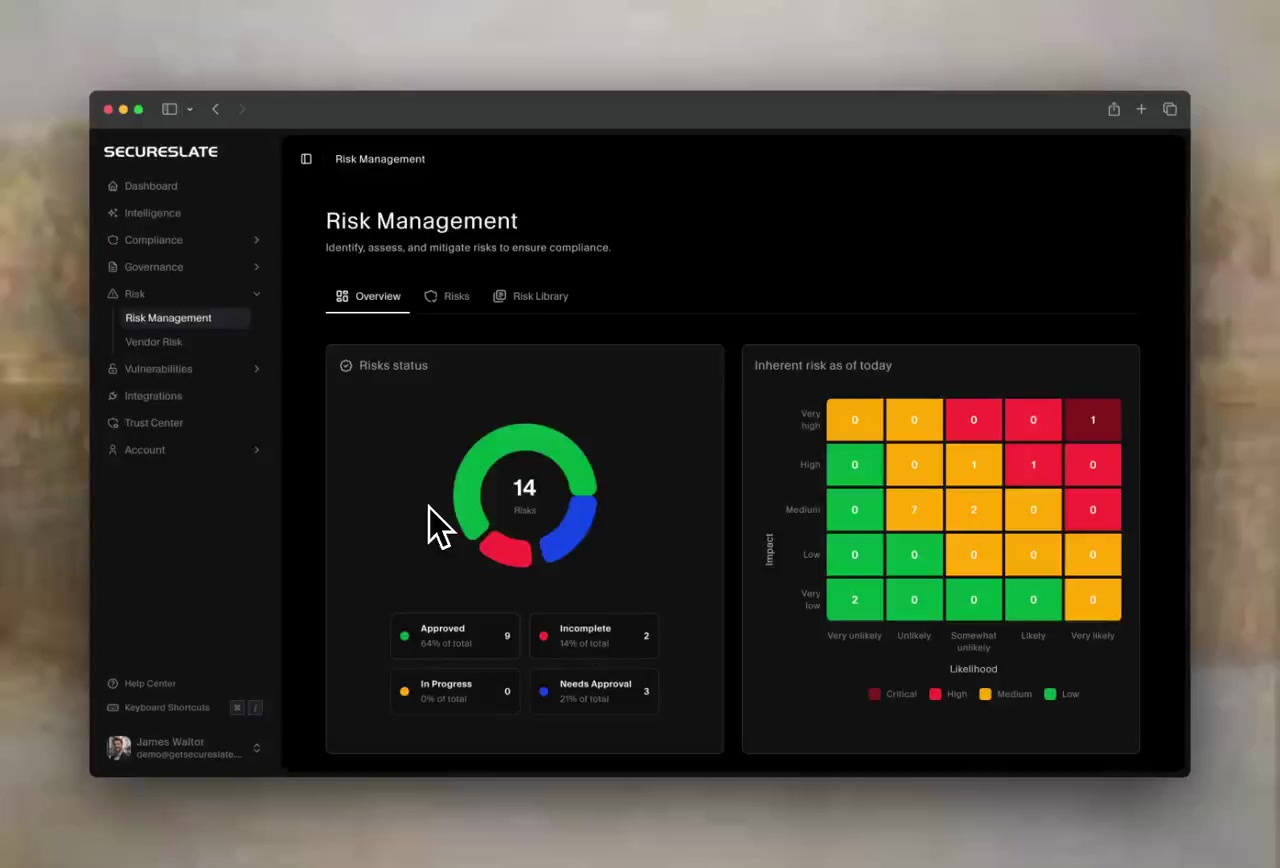
Riesgos identificados, puntuados y con seguimiento hasta su tratamiento, presentados en un formato que sirve para la documentación del consejo y para una conversación con el supervisor, no solo para un auditor. El mismo registro impulsa la remediación en lugar de quedarse aparte en una hoja de cálculo.

Automatización de cuestionarios

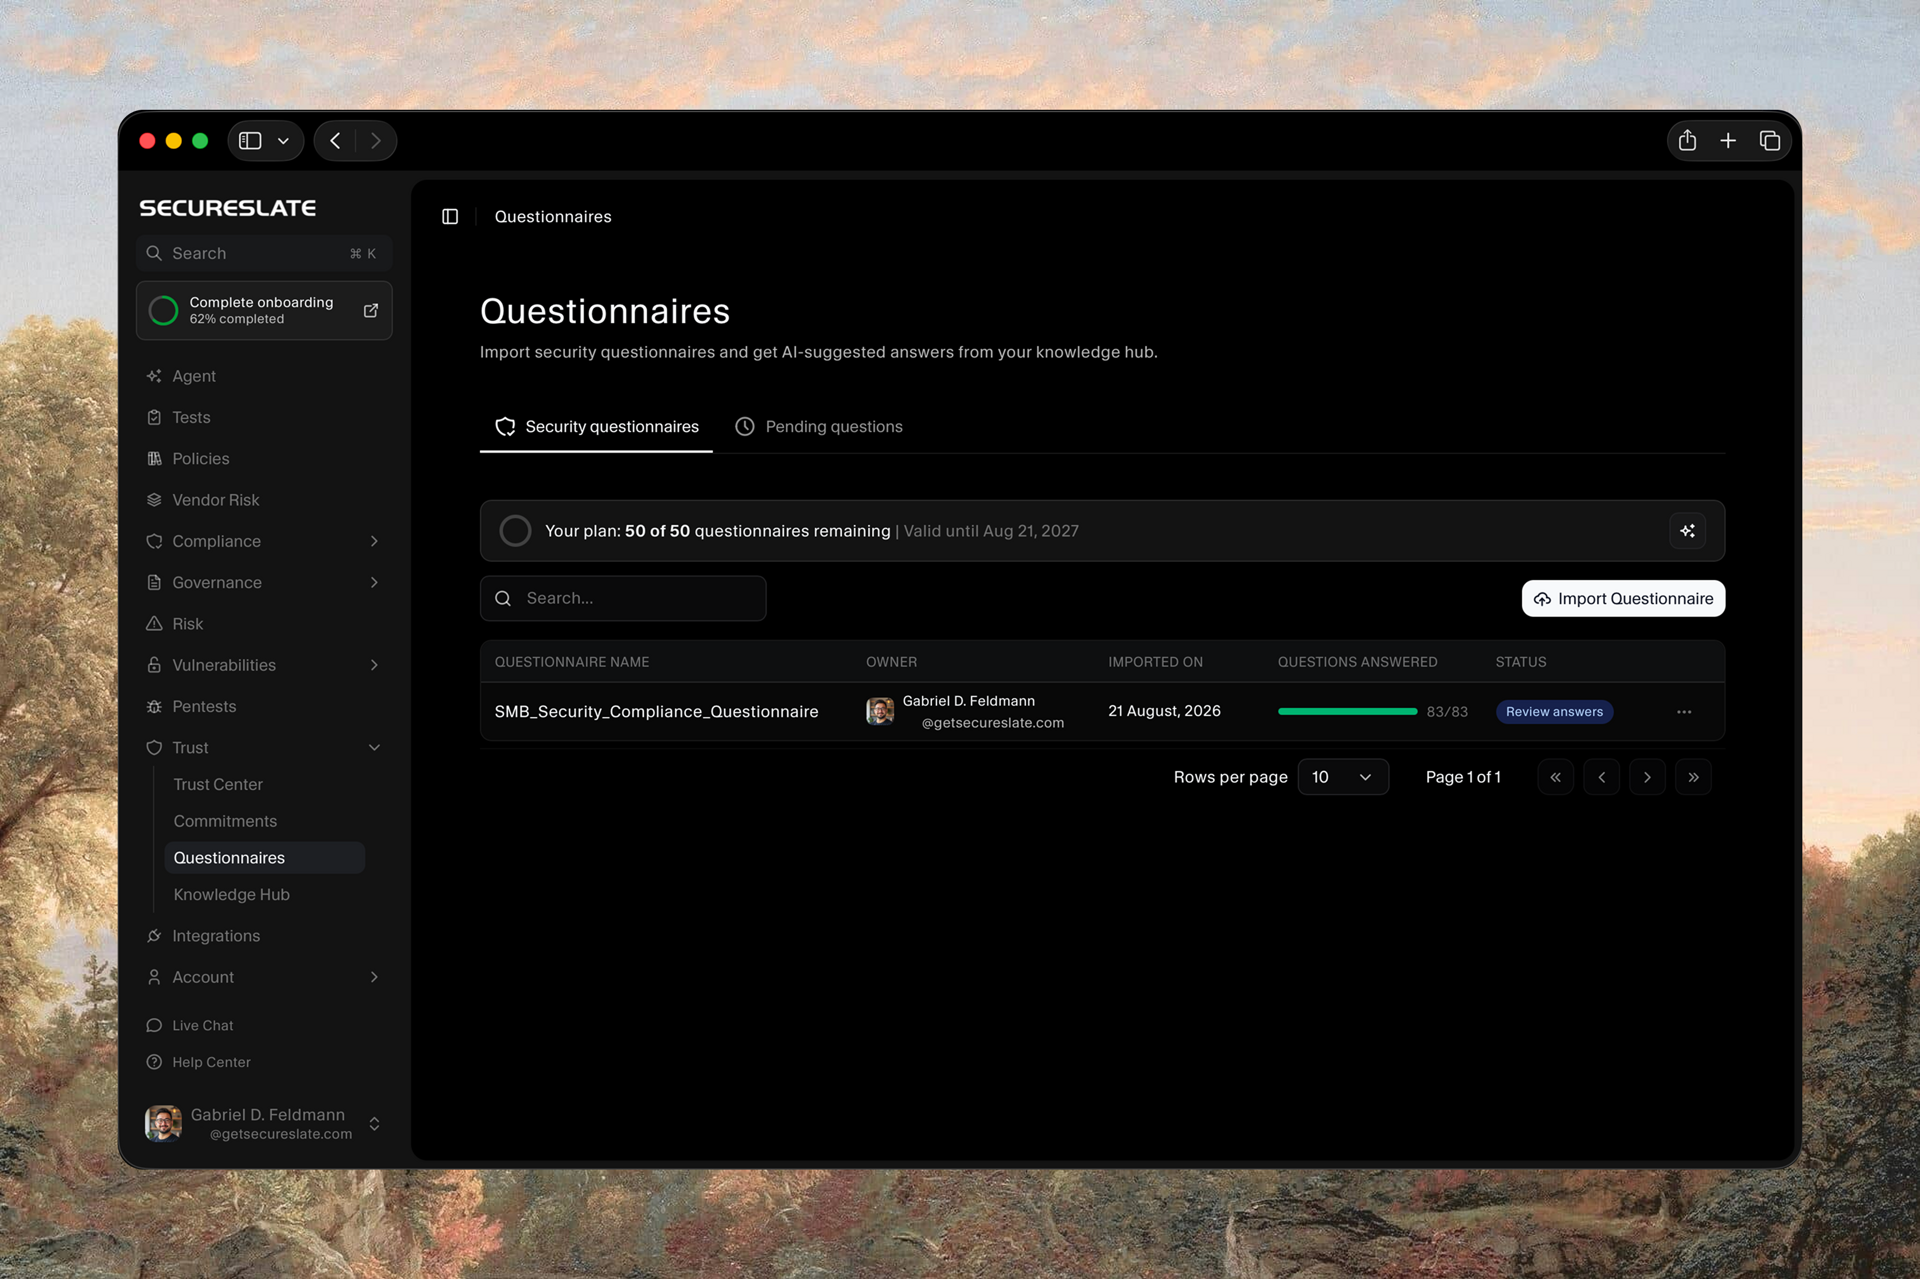
Los paquetes de diligencia debida de bancos y aseguradoras son largos y cada uno tiene un formato distinto. Importe lo que le envió su cliente, obtenga respuestas redactadas a partir de sus propias políticas y evidencias, y después revise, apruebe y exporte en lugar de volver a escribir las mismas respuestas cada trimestre.
Automatización de cuestionarios

Un Trust Center de autoservicio para sus clientes

Publique su postura de seguridad, certificaciones, subencargados del tratamiento y documentos en una página siempre al día que puede enlazar desde su web y sus correos comerciales. Un analista de riesgo de terceros que encuentra las respuestas por sí mismo cierra la revisión antes que uno que espera un correo.
Pruebas de seguridad

La diligencia debida pregunta qué encontró y qué hizo al respecto.

El análisis de seguridad forma parte del servicio y no es una suscripción aparte, porque los sistemas que mueven dinero y guardan datos de cuentas son los primeros que examina una revisión de terceros.

Análisis de seguridad del código

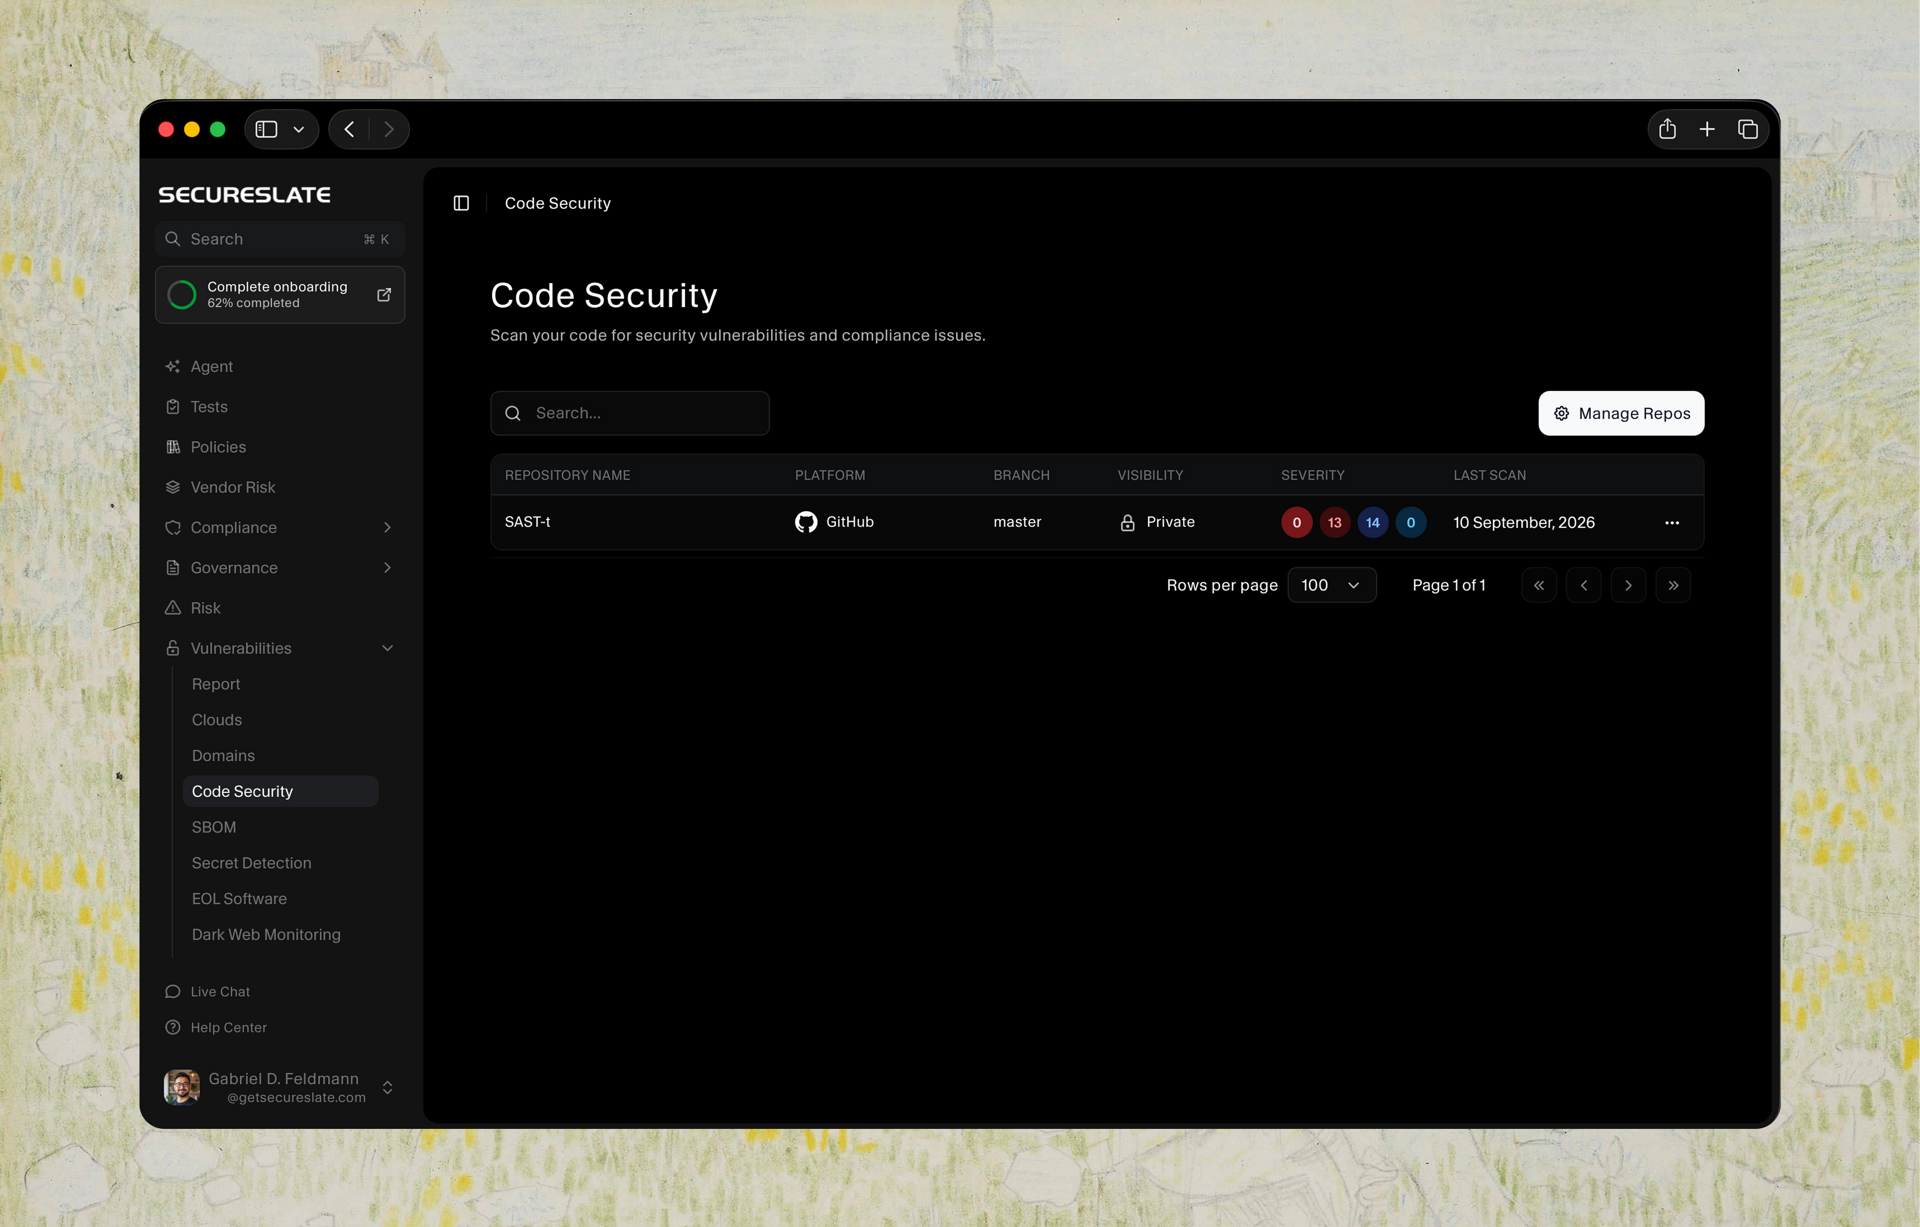
Analiza de forma continua las aplicaciones que mueven dinero y guardan datos de cuentas, clasifica los hallazgos por CWE y los ordena por gravedad. Cada uno señala la línea afectada e incluye una corrección que sus desarrolladores pueden aplicar.
Análisis de seguridad del código

Detección de secretos
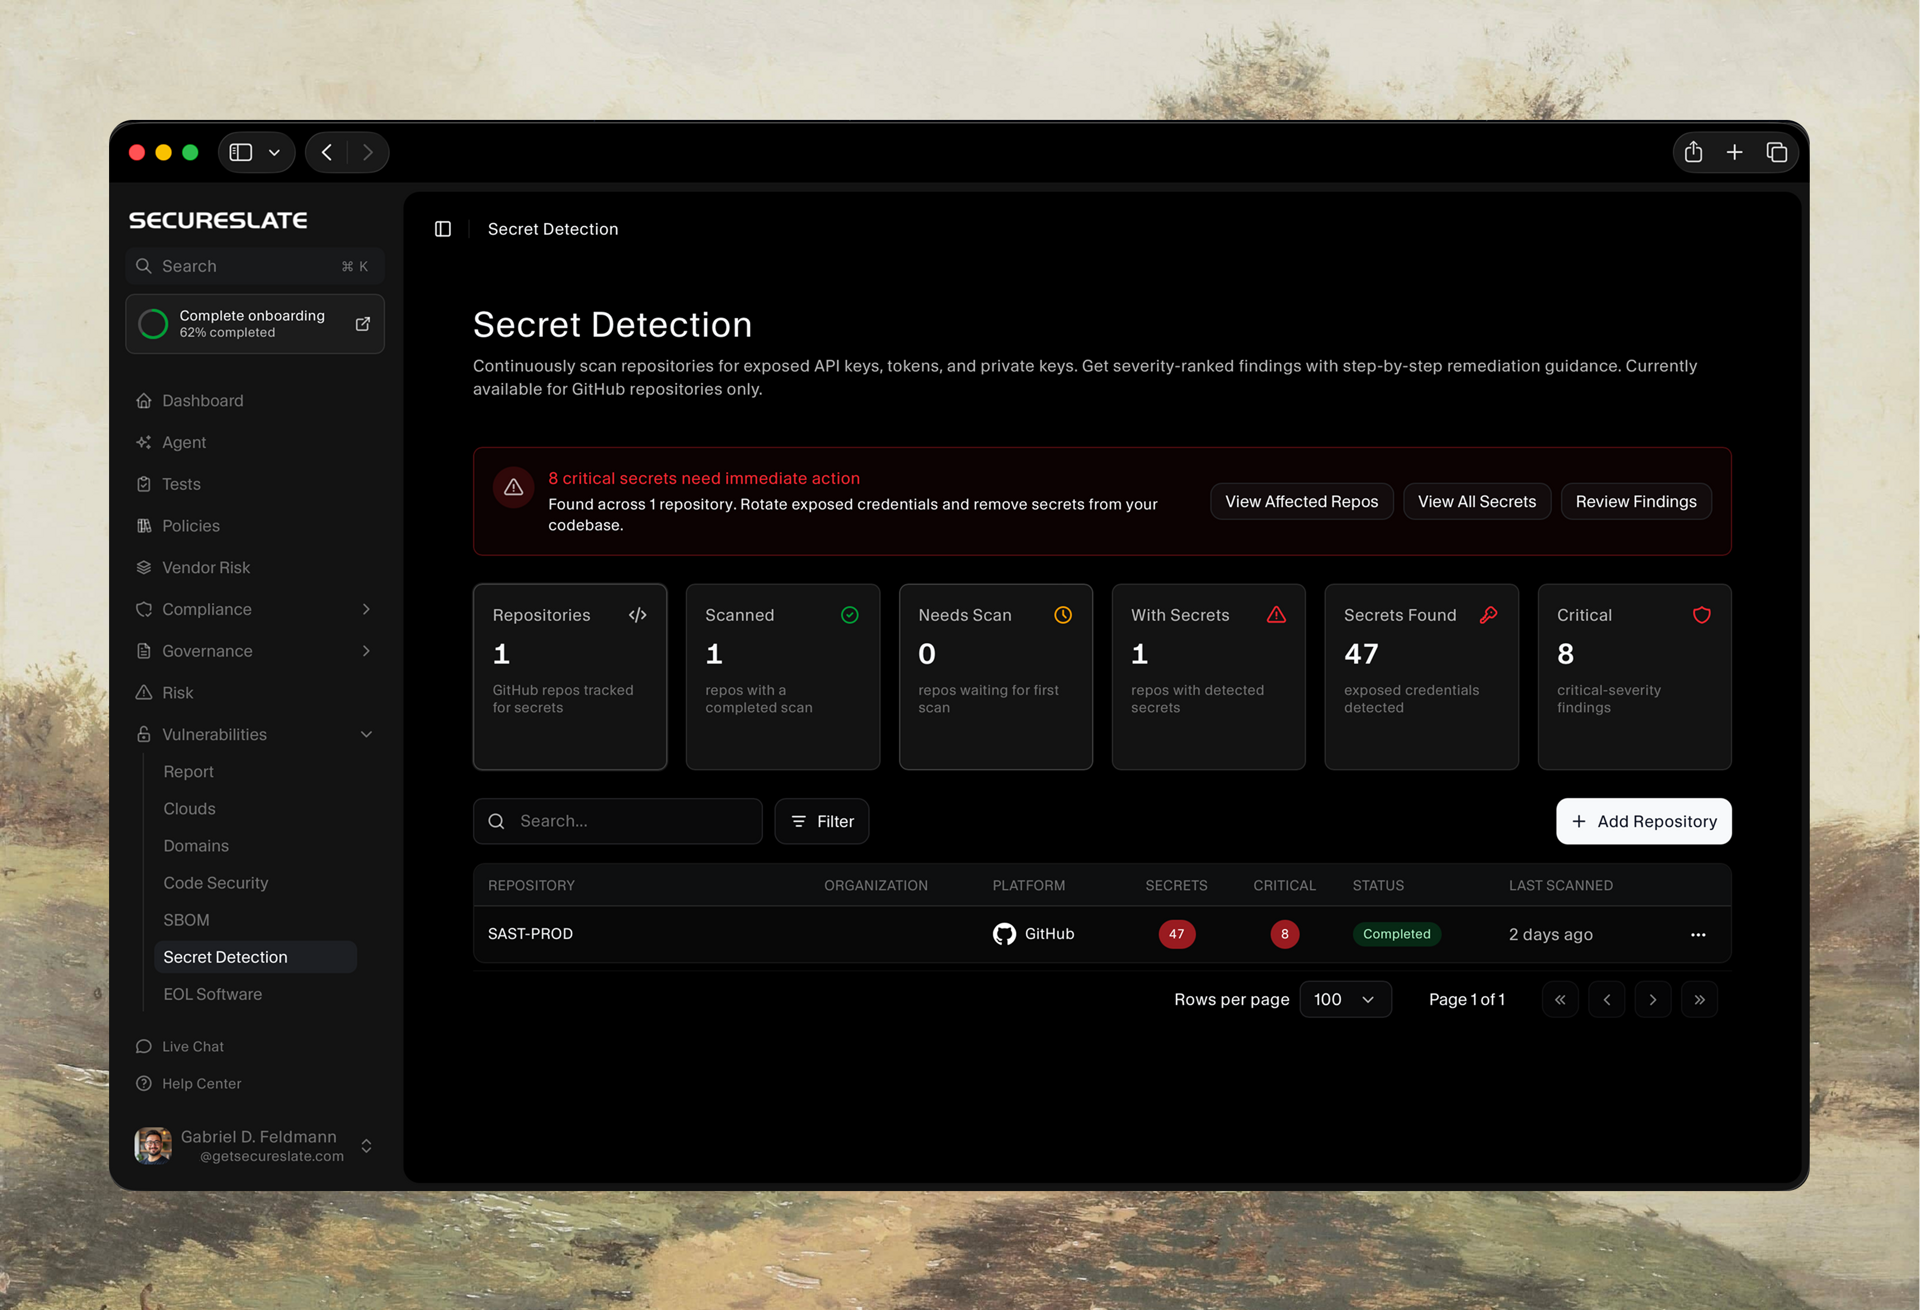
Una clave de un proveedor de pagos o una credencial de base de datos en un repositorio es el hallazgo que hace que una llamada de diligencia debida termine mal. Localiza los secretos expuestos con el archivo y la línea exactos, para que pueda revocarlos en horas.
Detección de secretos

Riesgo de dependencias y licencias
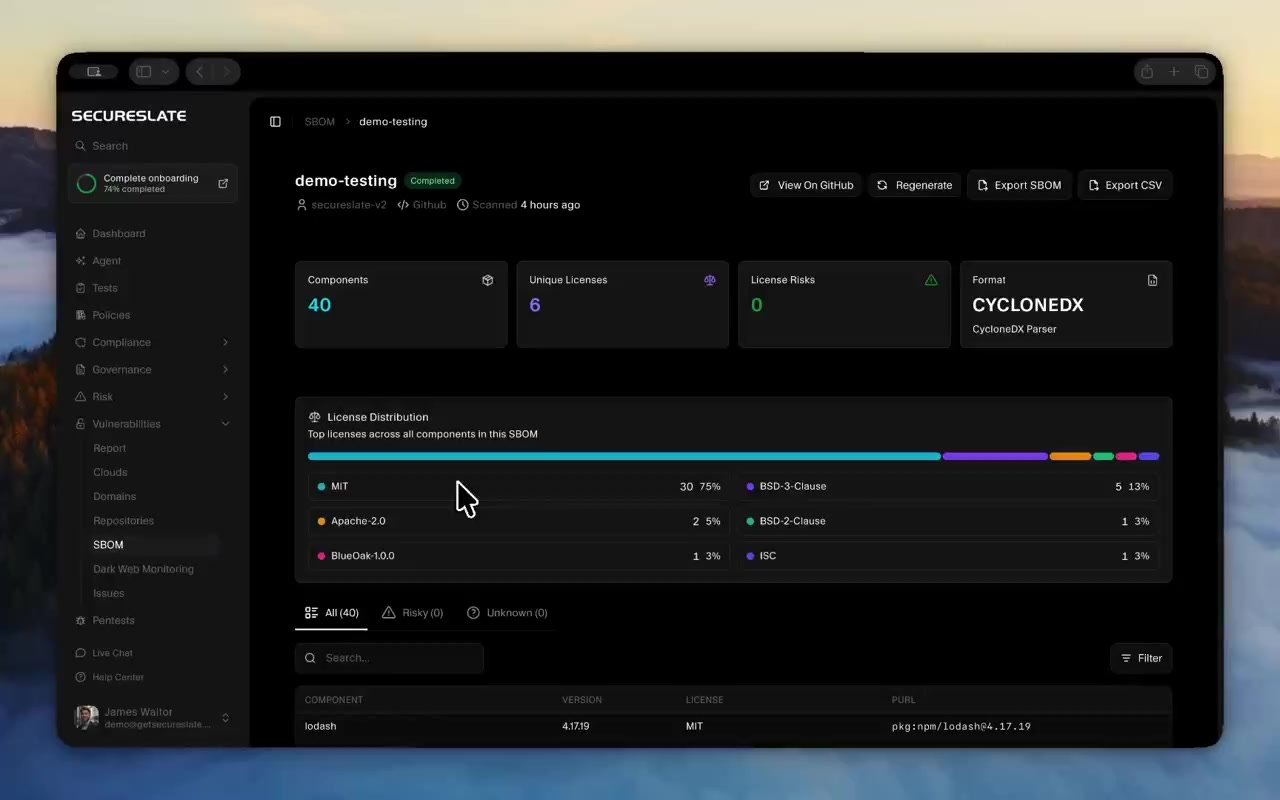
Una SBOM para cada repositorio que señala en lenguaje claro las licencias de código abierto que generan obligaciones reales. Los clientes financieros piden cada vez más el inventario de componentes como parte de la diligencia debida sobre la cadena de suministro.

Software obsoleto y al final de su vida útil
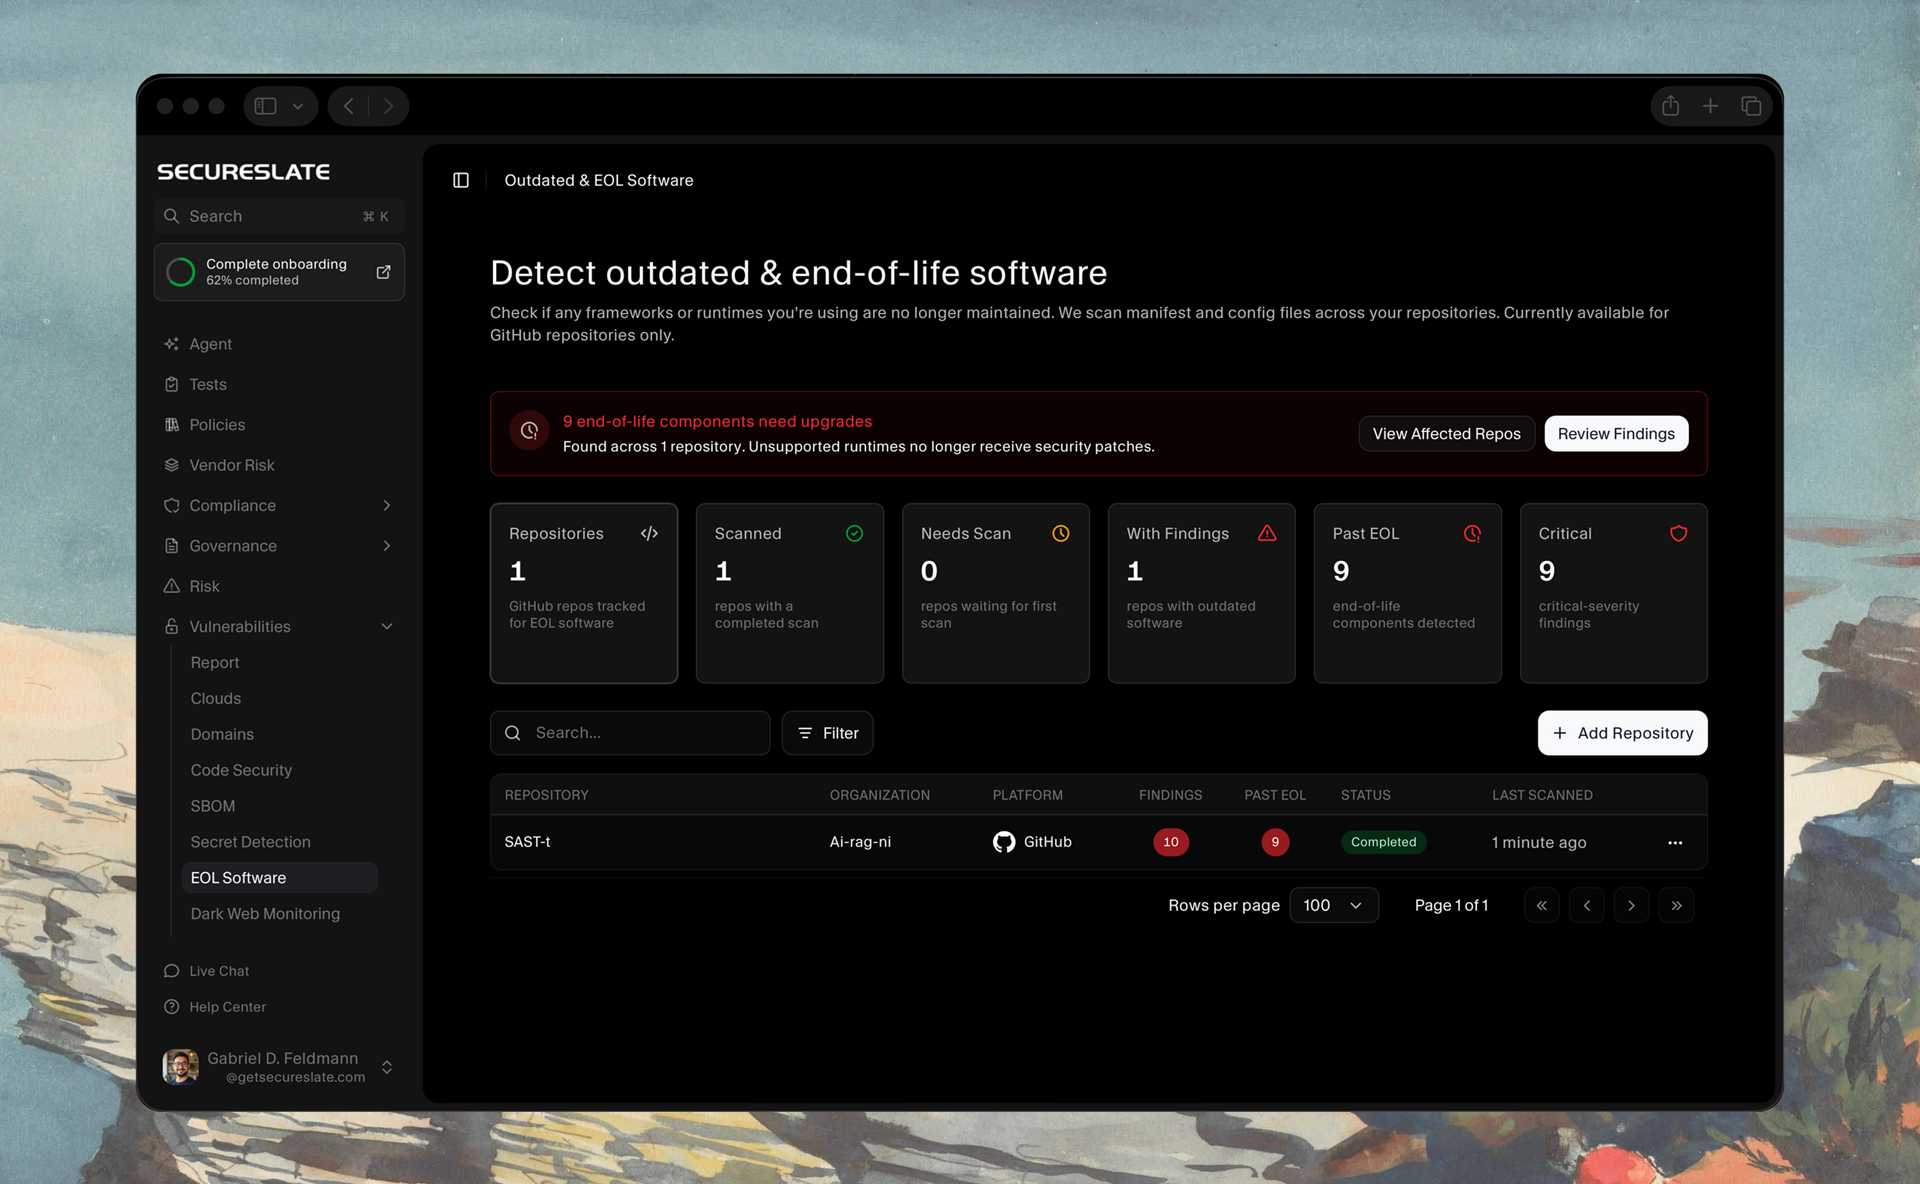
Los componentes sin soporte son un hallazgo recurrente en las revisiones del sector financiero, porque nadie puede parchear lo que el fabricante ya no actualiza. Para cada uno, indica desde qué fecha no tiene soporte, en qué archivo se fija la versión y a cuál actualizar.
Software obsoleto y al final de su vida útil

Monitorización de la superficie pública
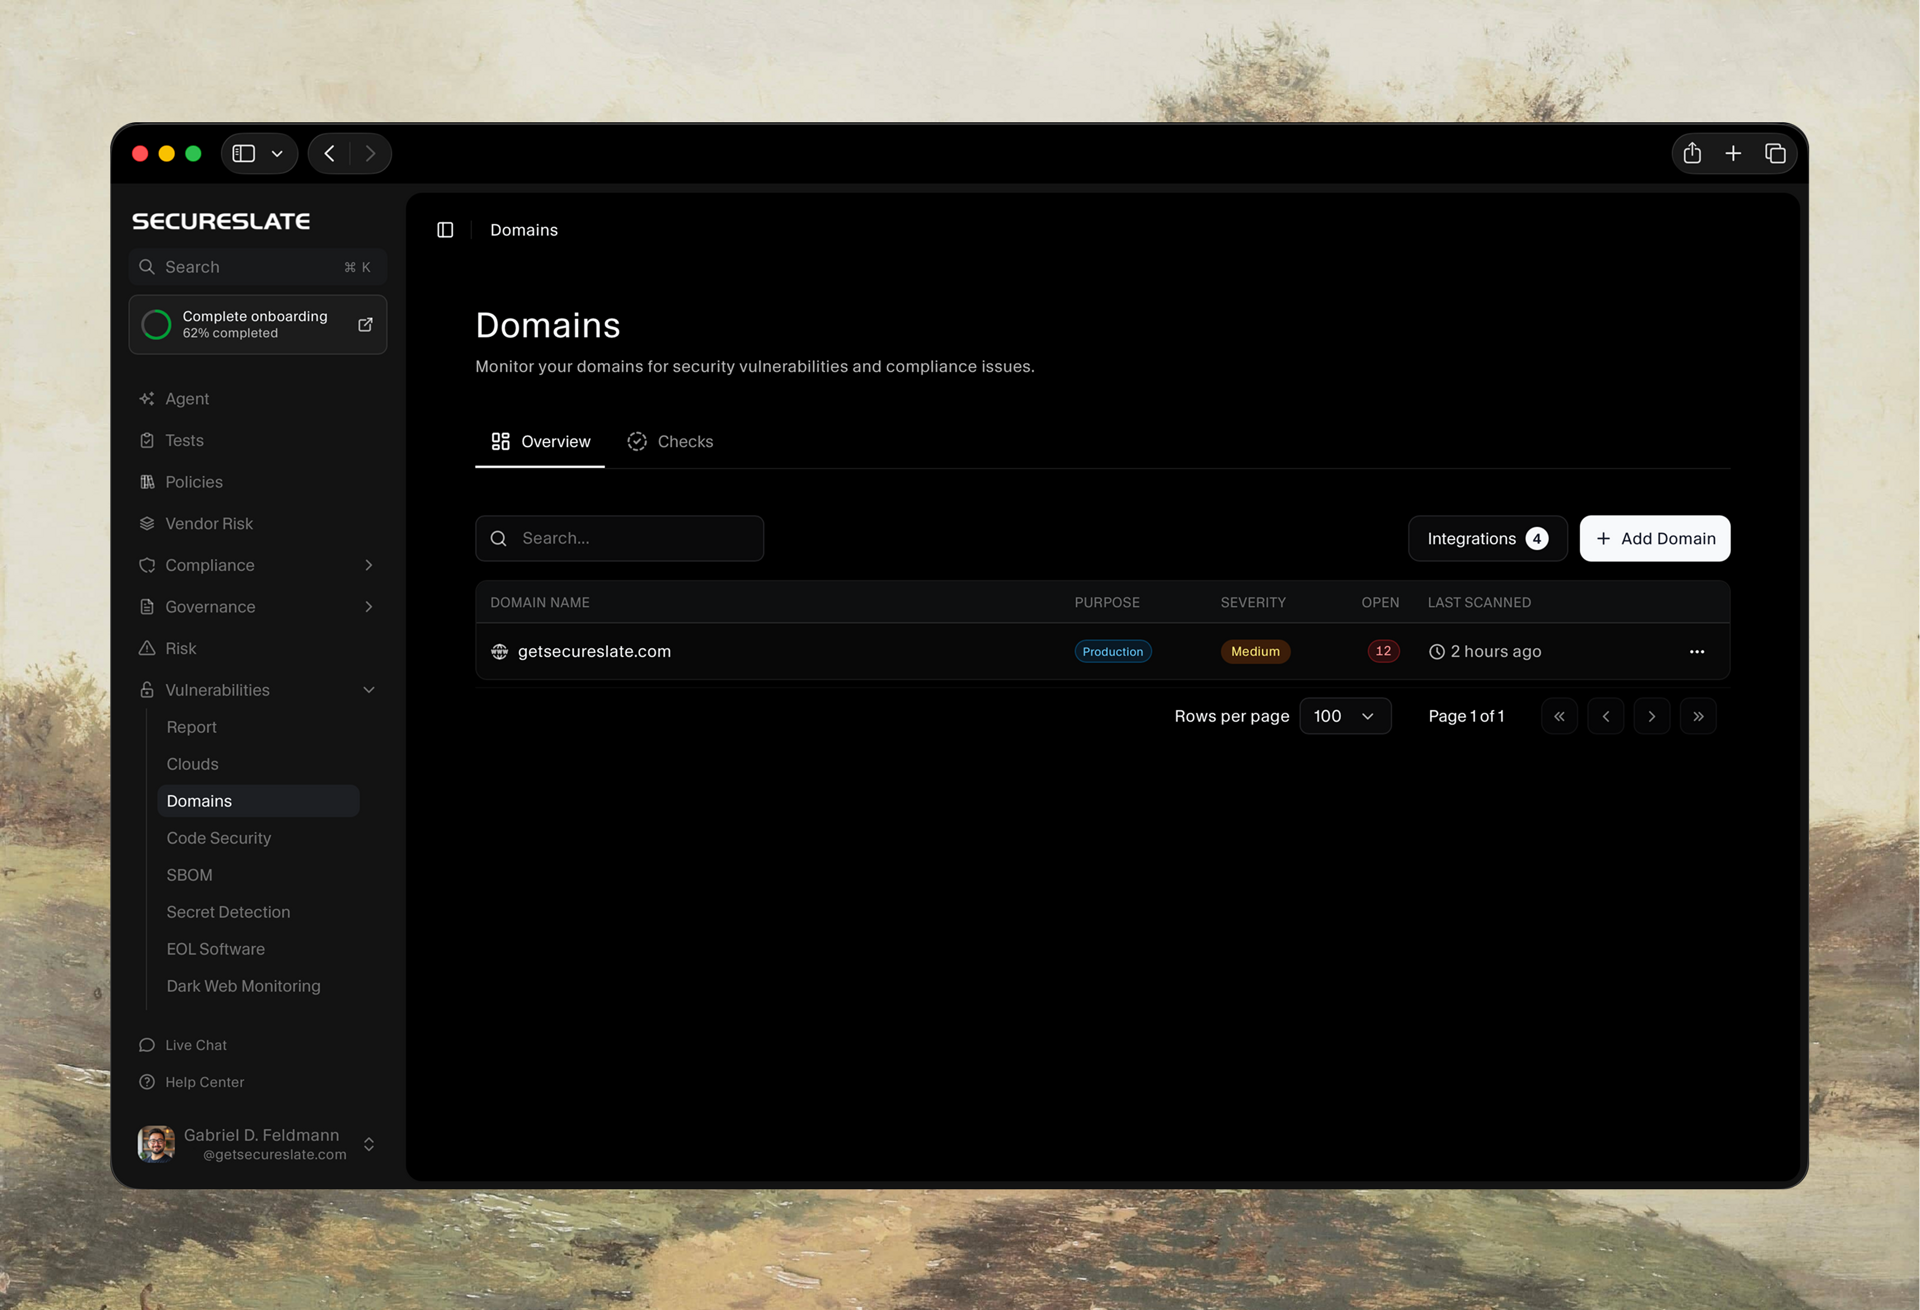
Analiza portales de clientes, flujos de alta y los subdominios que nadie recuerda haber creado, de forma periódica y con cada despliegue. Los hallazgos llegan explicados en lenguaje claro y con una corrección recomendada.
Monitorización de la superficie pública

Monitorización de la dark web
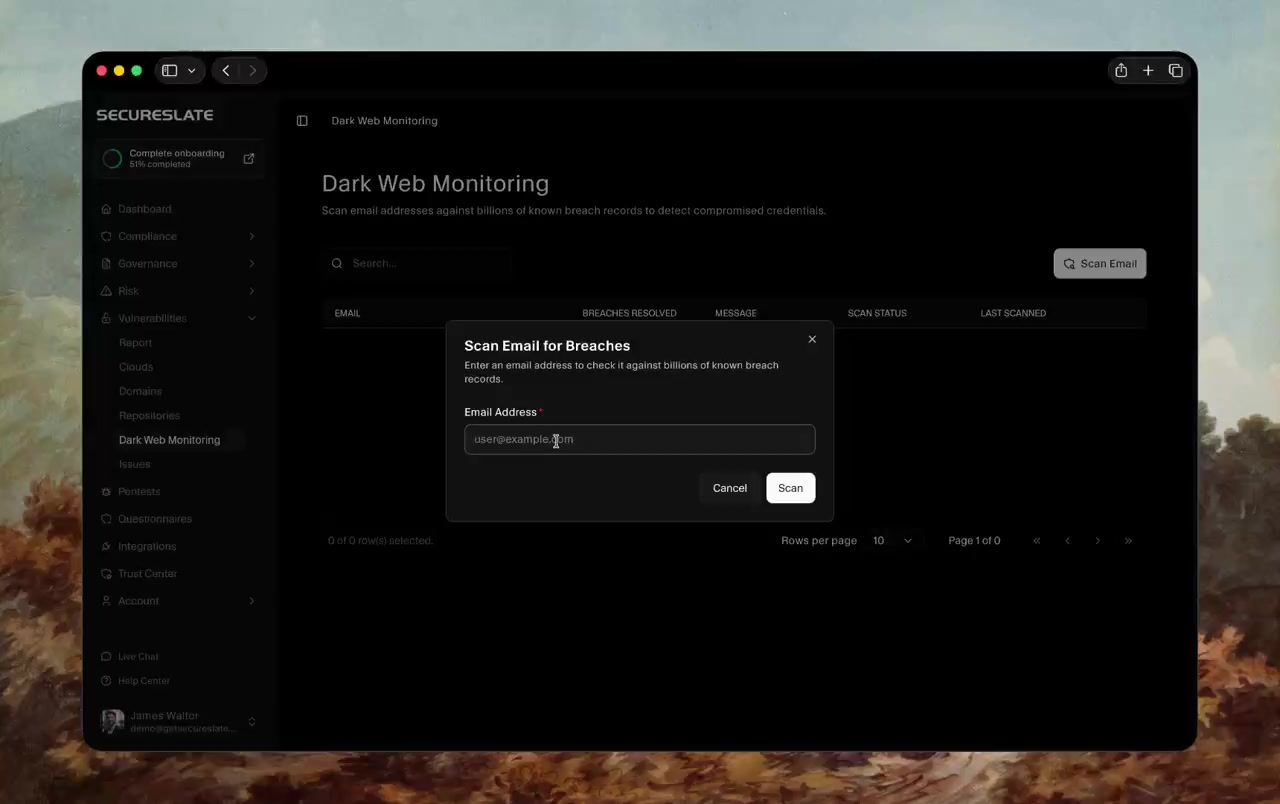
Coteja las credenciales de la plantilla con bases de datos de brechas conocidas y le indica qué se expuso, cuándo y si está verificado. Las contraseñas reutilizadas siguen siendo uno de los puntos de partida más habituales de un incidente.
Marcos de cumplimiento

Implante los controles una vez y cumpla el régimen que cite cada contrato.

DORA, la Directiva NIS2 y la mayoría de los cuestionarios bancarios dan por hecho un programa de seguridad en funcionamiento y añaden sus propias particularidades. Construya esa capa una sola vez y cada régimen adicional se convierte en un complemento en lugar de un proyecto. Estas páginas explican qué implica cada uno.

Testimonios

Equipos que tenían que superar las mismas revisiones

Lo que dicen los responsables cuando un solo programa sirve para todas las auditorías. Las citas se muestran en su versión original en inglés.

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet

We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
Catherine
Catherine Director at Quality Early Years

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave
Por qué esperan los equipos

Las obligaciones llegan con el contrato, no con un aviso previo.

«Somos el proveedor, no la entidad regulada.»

Precisamente así le llegan los requisitos. Normas como DORA hacen a la entidad financiera responsable de los servicios TIC de los que depende, y la única herramienta que tiene para ello es su contrato. No tendrá noticias de un supervisor. Las tendrá del departamento de compras, con las obligaciones ya redactadas.

«Ya tenemos SOC 2. Debería bastar.»

Es la base correcta, pero no lo cubre todo. Los clientes financieros piden planes de salida, cadenas de subcontratistas, objetivos de recuperación y pruebas de resiliencia que no figuran en un informe estándar. Lo que falta es mucho menos que un programa nuevo, pero no es nada.

«De todos modos, cada banco envía un cuestionario distinto.»

Así es, y todas las respuestas salen de las mismas evidencias de base. Para eso sirven precisamente una base de conocimiento actualizada y un Trust Center publicado. Los formatos siguen siendo distintos, pero el trabajo que hay detrás deja de repetirse.

«Nuestro calendario de cumplimiento ya está lleno.»

Un calendario lleno es el síntoma de gestionar cada revisión como un proyecto propio. Vincular un solo conjunto de controles a todos los marcos y solicitudes de clientes es lo que lo despeja, porque la segunda auditoría se convierte en una consulta y no en otra ronda de recopilación.
Preguntas frecuentes

Lo que preguntan los equipos de servicios financieros antes de empezar.

Convierta el próximo paquete de diligencia debida en una simple consulta

Envíenos las cláusulas que sus clientes le piden que firme. Al terminar la llamada tendrá un alcance, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?