Cumplimiento SOC 2

Obtenga su informe SOC 2 sin necesidad de montar un equipo de seguridad.

Los grandes clientes piden un informe SOC 2 antes de firmar. Un responsable de cumplimiento dedicado de SecureSlate define el alcance de sus Trust Services Criteria, redacta la descripción del sistema y dirige la preparación, mientras nuestra plataforma de automatización del cumplimiento recopila evidencias de su stack durante todo el periodo de auditoría. Un único precio fijo cubre el trabajo.

Trust Services Criteria (AICPA)61 criterios

Trust Services Criteria (AICPA): 61 criterios, 33 Seguridad (criterios comunes), 3 Disponibilidad, 2 Confidencialidad, 5 Integridad del procesamiento, 18 Privacidad. 5 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Tipos de informe
Tipo I y Tipo II
Emitido por
Una firma de auditoría CPA independiente
Periodo de observación del Tipo II
Normalmente de 3 a 12 meses
En qué consiste

Un informe SOC 2 es la opinión de un auditor sobre sus controles, no un certificado para enmarcar.

SOC 2 es un informe de atestación conforme a las normas del AICPA. Una firma de auditoría CPA independiente prueba sus controles frente a los Trust Services Criteria e informa de lo que ha encontrado.

La seguridad es obligatoria, el resto lo elige usted

La categoría de Seguridad, también llamada criterios comunes, figura en todos los informes SOC 2 y abarca 33 criterios, desde el entorno de control hasta la gestión de cambios. Disponibilidad, Confidencialidad, Integridad del procesamiento y Privacidad se añaden cuando sus compromisos con los clientes lo requieren.

Tipo I o Tipo II

Un informe de Tipo I evalúa si los controles están bien diseñados en una fecha concreta. Un informe de Tipo II evalúa si han funcionado eficazmente durante un periodo de observación, normalmente de 3 a 12 meses, y es la versión que piden la mayoría de los grandes clientes.

Un informe que sus clientes leen de verdad

El informe incluye la descripción de su sistema, la afirmación de la dirección, la opinión del auditor y, en el Tipo II, cada prueba realizada y cualquier excepción encontrada. Los clientes leen las excepciones, así que la calidad de las evidencias durante el periodo importa tanto como los propios controles.
Cómo funciona

Gestionamos su programa SOC 2 para que el periodo de auditoría transcurra sin sobresaltos.

Cuatro fases, desde la llamada de alcance hasta un informe que sus clientes aceptan, con un responsable de cumplimiento asignado que responde de cada una.

Definir el alcance del informe

Decidimos qué Trust Services Criteria entran en el informe, qué productos y sistemas cubre y si el Tipo I o el Tipo II encaja mejor con sus plazos comerciales. Después, su responsable de cumplimiento realiza una evaluación de preparación frente a cada criterio incluido.

Construir los controles y la descripción del sistema

Redactamos políticas que reflejan cómo trabaja realmente su empresa, implantamos los controles y preparamos la descripción del sistema en el formato que esperan los auditores. Conectamos las integraciones con la nube, el proveedor de identidad, los repositorios de código, el sistema de RR. HH. y los dispositivos para que las evidencias se recopilen solas.

Operar durante el periodo de observación

En el Tipo II, los controles tienen que funcionar durante todo el periodo. Las revisiones de accesos, las aprobaciones de cambios, las altas y bajas de empleados, las revisiones de proveedores y los simulacros de incidentes se realizan según lo previsto, y la monitorización continua detecta las desviaciones antes de que se conviertan en una excepción.

Auditoría y renovación cada año

Nos coordinamos con la firma de auditoría CPA independiente que usted elija, preparamos las evidencias que solicite y le acompañamos durante el trabajo de campo. Cuando llega el informe, el programa pasa al siguiente periodo, con una carta puente (bridge letter) que cubre cualquier intervalo entre informes.
Qué incluye

Todo lo que su auditor de SOC 2 muestrea, preparado antes de que lo pida.

El software de cumplimiento SOC 2 y el experto que lo gestiona se contratan juntos por un único precio fijo, para que el programa no recaiga en sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa SOC 2 de principio a fin. Define el alcance de los criterios, redacta la descripción del sistema, prepara las solicitudes de evidencias y trata directamente con el auditor, de modo que su equipo revisa y aprueba en lugar de aprender el marco.

Una descripción del sistema que los auditores aceptan

La descripción del sistema abarca sus servicios, infraestructura, software, personas, datos y procedimientos. La redactamos conforme a los criterios de descripción del AICPA y la mantenemos alineada con lo que realmente tiene en funcionamiento.

Evidencias de las herramientas que ya utiliza

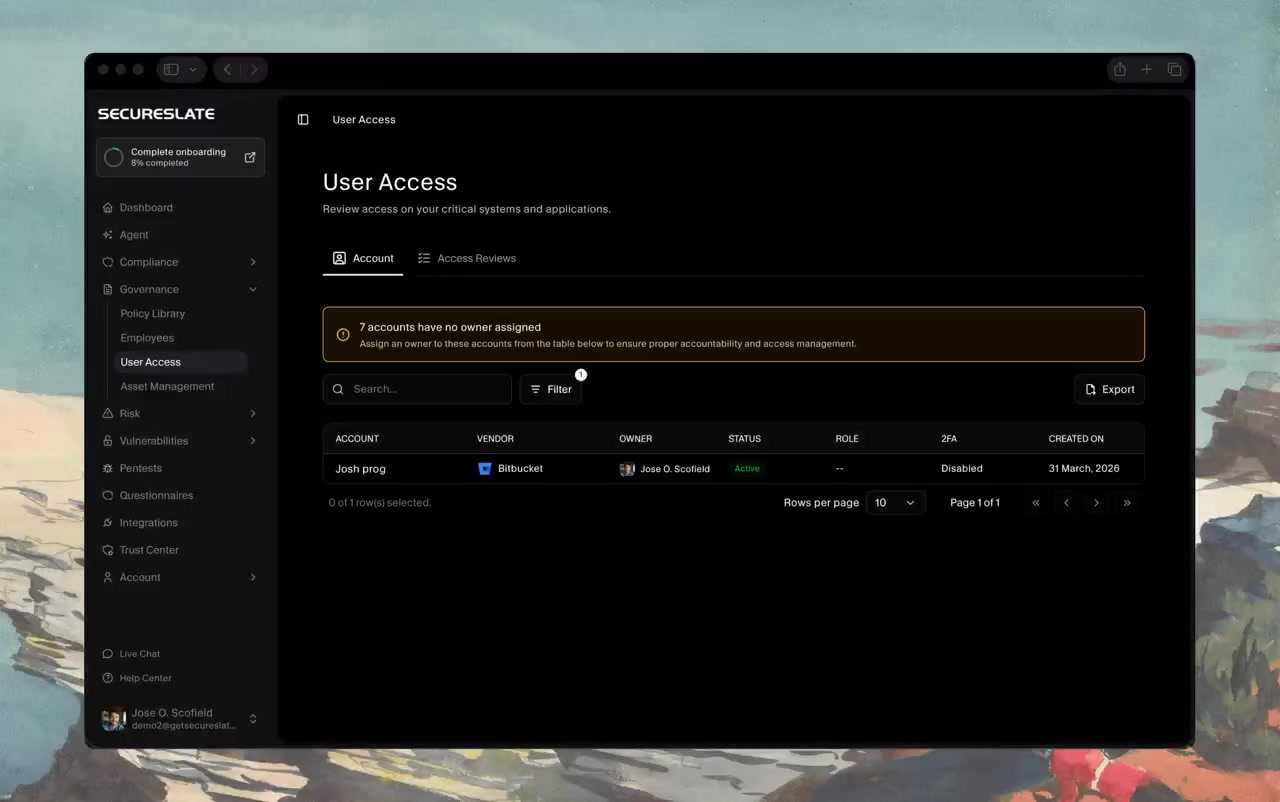
Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código, el sistema de RR. HH. y los dispositivos. Los controles se comprueban continuamente con la configuración real y, cuando uno falla, SecureSlate AI detecta la brecha y prepara una corrección para que su equipo la apruebe.

Revisiones de accesos, altas y bajas

Los controles de acceso de CC6.2 y CC6.3 son una fuente habitual de excepciones en el Tipo II. Las revisiones de accesos, las tareas de altas y bajas de empleados, las comprobaciones de dispositivos y la formación en seguridad se ejecutan según un calendario, con evidencias que un auditor puede muestrear.

Riesgo de proveedores para CC9.2

Cada subencargado del tratamiento y cada proveedor crítico necesita diligencia debida y revisiones periódicas. Mantenemos al día el inventario de proveedores, las revisiones de sus informes SOC y el seguimiento durante todo el periodo de observación.

Un Trust Center y automatización de cuestionarios

Comparta su informe SOC 2 bajo acuerdo de confidencialidad desde un Trust Center siempre actualizado y responda a los cuestionarios de seguridad a partir de sus propias políticas y evidencias, para que el informe le ayude a cerrar operaciones desde la misma semana en que llega.
Evidencias de los criterios comunes

Varios criterios de SOC 2 exigen evidencias de su código y su nube, no una política.

Las operaciones del sistema y la gestión de cambios se evalúan sobre lo que de verdad está en producción. El análisis de seguridad forma parte del servicio, así que las evidencias proceden de sus repositorios, dominios y cuentas en la nube reales.
CC7.1, CC8.1

Análisis de seguridad del código

Se analizan los repositorios en busca de código vulnerable, con hallazgos clasificados por CWE y ordenados por gravedad. Así se demuestra que los cambios se prueban y las vulnerabilidades se detectan, y no solo que existe una política de cambios.
CC6.1

Detección de secretos

Detecta las claves de API, los tokens y las credenciales que se han subido al código fuente y los localiza hasta el archivo y la línea. Así se protege el acceso lógico justo donde más a menudo se filtra.
CC7.1, CC8.1

Riesgo de dependencias y licencias

Una SBOM por repositorio que señala los componentes de código abierto vulnerables o de riesgo. Demuestra que el código de terceros se evalúa antes y después de su despliegue.
CC6.6, CC7.1

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y en cada despliegue, lo que demuestra que las amenazas y vulnerabilidades en el perímetro del sistema se identifican y se corrigen.
CC6.1, CC7.2

Monitorización de la dark web

Las direcciones de correo electrónico corporativas se contrastan con datos de brechas conocidas, de modo que las credenciales expuestas se detectan y se sustituyen como parte de la monitorización de anomalías.
CC6.1, CC7.1

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura en busca de ajustes de riesgo en cifrado, acceso, registro y redes.
Más allá de SOC 2

Un programa, varios marcos.

Los controles creados para SOC 2 se trasladan a las normas que sus clientes pedirán después, de modo que el segundo marco amplía el programa en lugar de empezar uno nuevo.

ISO 27001

El certificado que piden los clientes europeos y las grandes empresas. La mayoría de los controles de SOC 2 se trasladan, e ISO 27001 añade un sistema de gestión formal a su alrededor.

HIPAA

Si maneja información sanitaria protegida, las salvaguardas de la Security Rule se solapan en gran medida con los controles de acceso, registro y riesgo de SOC 2.

ISO 42001

Los clientes que preguntan por sus funciones de IA quieren ver gobernanza de la IA, e ISO 42001 reutiliza el trabajo de riesgos y proveedores que SOC 2 ya exige.

RGPD

Los criterios de Privacidad y Confidencialidad de SOC 2 cubren parte de lo que exige el RGPD. El RGPD añade la base jurídica, los derechos de los interesados y el registro de las actividades de tratamiento.

SOC 1

Si su servicio afecta a la información financiera de sus clientes, sus auditores pueden pedir un informe SOC 1 sobre los controles relevantes para ella.

SOC 3

Un resumen de uso general de su SOC 2 que puede publicar abiertamente, útil cuando el informe completo solo se comparte con los clientes bajo acuerdo de confidencialidad.
Resultados de clientes

Lo que han conseguido nuestros clientes con SOC 2

Equipos de SaaS y del sector sanitario que necesitaban un informe SOC 2 para sus clientes sin apartar a los ingenieros de la hoja de ruta.

4 semanas
Persona estuvo preparada para SOC 2 Tipo I en 1 semana y obtuvo el informe Tipo I en 4 semanas
70 %
Menor coste de plataforma para Elfie tras consolidar SOC 2, ISO 27001, RGPD y HIPAA en SecureSlate

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre SOC 2, desde los propios criterios hasta lo que cuesta la auditoría. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con SOC 2.

Descubra qué requerirá su informe SOC 2

Cuéntenos qué quiere cubrir con el informe y qué cliente se lo pide. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?