
SOC-2-Compliance

Ihren SOC-2-Bericht erhalten, ohne zuerst ein Security-Team aufzubauen.

Großkunden verlangen einen SOC-2-Bericht, bevor sie unterschreiben. Ein persönlicher Compliance-Lead von SecureSlate legt Ihre Trust Services Criteria fest, schreibt die Systembeschreibung und führt die Vorbereitung durch, während unsere Compliance-Automatisierungsplattform über den gesamten Beobachtungszeitraum Nachweise aus Ihrem Tech-Stack sammelt. Das alles zu einem Festpreis.

Trust Services Criteria (AICPA)61 Kriterien

Trust Services Criteria (AICPA): 61 Kriterien, 33 Sicherheit (Common Criteria), 3 Verfügbarkeit, 2 Vertraulichkeit, 5 Verarbeitungsintegrität, 18 Datenschutz. 5 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.

Durch enthaltene Sicherheitsscans belegtMit Ihrem Compliance-Lead abgestimmt
Berichtsarten
Type I und Type II
Aussteller
Unabhängige CPA-Prüfungsgesellschaft
Beobachtungszeitraum Type II
Meist 3 bis 12 Monate
Die Grundlagen

Ein SOC-2-Bericht ist das Prüfungsurteil eines Auditors über Ihre Kontrollen, kein Zertifikat zum Einrahmen.

SOC 2 ist ein Testat nach AICPA-Standards. Eine unabhängige CPA-Prüfungsgesellschaft prüft Ihre Kontrollen anhand der Trust Services Criteria und hält die Ergebnisse im Bericht fest.

Sicherheit ist Pflicht, der Rest ist Ihre Wahl

Die Kategorie Sicherheit, auch Common Criteria genannt, ist Teil jedes SOC-2-Berichts und umfasst 33 Kriterien vom Kontrollumfeld bis zum Änderungsmanagement. Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität und Datenschutz kommen hinzu, wenn Ihre Zusagen gegenüber Kunden sie erfordern.

Type I oder Type II

Ein Type-I-Bericht prüft, ob die Kontrollen zu einem Stichtag angemessen ausgestaltet sind. Ein Type-II-Bericht prüft, ob sie über einen Beobachtungszeitraum von meist 3 bis 12 Monaten wirksam funktioniert haben, und ist die Version, die die meisten Großkunden verlangen.

Ein Bericht, den Ihre Kunden tatsächlich lesen

Der Bericht enthält Ihre Systembeschreibung, die Erklärung des Managements, das Prüfungsurteil und bei Type II jeden durchgeführten Test samt gefundener Ausnahmen. Kunden lesen die Ausnahmen, daher zählt die Qualität der Nachweise im Beobachtungszeitraum genauso viel wie die Kontrollen.
So funktioniert es

Wir betreiben Ihr SOC-2-Programm, damit der Beobachtungszeitraum ohne böse Überraschungen verläuft.

Vier Phasen vom Scoping-Gespräch bis zu einem Bericht, den Ihre Kunden akzeptieren. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Umfang des Berichts festlegen

Wir entscheiden, welche Trust Services Criteria in den Bericht gehören, welche Produkte und Systeme er abdeckt und ob Type I oder Type II zu Ihrem Deal-Zeitplan passt. Ihr Compliance-Lead führt dann für jedes aufgenommene Kriterium ein Readiness Assessment durch.

Kontrollen und Systembeschreibung aufbauen

Richtlinien werden passend zu Ihrer tatsächlichen Arbeitsweise entworfen, Kontrollen umgesetzt und die Systembeschreibung in der Form geschrieben, die Auditoren erwarten. Integrationen binden Ihre Cloud, Ihren Identitätsanbieter, Ihr Code-Hosting, Ihr HR-System und Ihre Geräte an, sodass Nachweise automatisch gesammelt werden.

Den Beobachtungszeitraum durchlaufen

Bei Type II müssen die Kontrollen über den gesamten Zeitraum laufen. Zugriffsprüfungen, Änderungsfreigaben, Onboarding und Offboarding, Lieferantenprüfungen und Vorfallübungen finden nach Plan statt, und die laufende Überwachung meldet Abweichungen, bevor sie zur Ausnahme werden.

Audit und jährliche Erneuerung

Wir stimmen uns mit der unabhängigen CPA-Prüfungsgesellschaft Ihrer Wahl ab, bereiten Nachweise für ihre Anfragen vor und begleiten Sie durch die Prüfung. Sobald der Bericht vorliegt, geht das Programm in den nächsten Zeitraum über, mit einem Bridge Letter für etwaige Lücken zwischen zwei Berichten.
Leistungsumfang

Alles, was Ihr SOC-2-Auditor stichprobenartig prüft, liegt bereit, bevor er danach fragt.

Sie erhalten SOC-2-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So landet das Programm nicht bei Ihren Entwicklern.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr SOC-2-Programm von Anfang bis Ende. Sie legt die Kriterien fest, schreibt die Systembeschreibung, bereitet Nachweisanfragen vor und beantwortet Fragen des Auditors direkt. Ihr Team prüft und gibt frei, statt sich selbst in das Framework einzuarbeiten.

Eine Systembeschreibung, die Auditoren akzeptieren

Die Systembeschreibung umfasst Ihre Dienste, Infrastruktur, Software, Personen, Daten und Verfahren. Wir schreiben sie nach den AICPA-Beschreibungskriterien und halten sie im Einklang mit dem, was Sie tatsächlich betreiben.

Nachweise aus Ihrem bestehenden Tech-Stack

Verbinden Sie Cloud-Anbieter, Identitätsanbieter, Code-Hosting, HR-System und Geräte einmalig. Kontrollen werden laufend gegen die aktuelle Konfiguration getestet, und wenn eine fehlschlägt, findet SecureSlate AI die Lücke und bereitet eine Behebung vor, die Ihr Team freigibt.

Zugriffsprüfungen, Onboarding und Offboarding
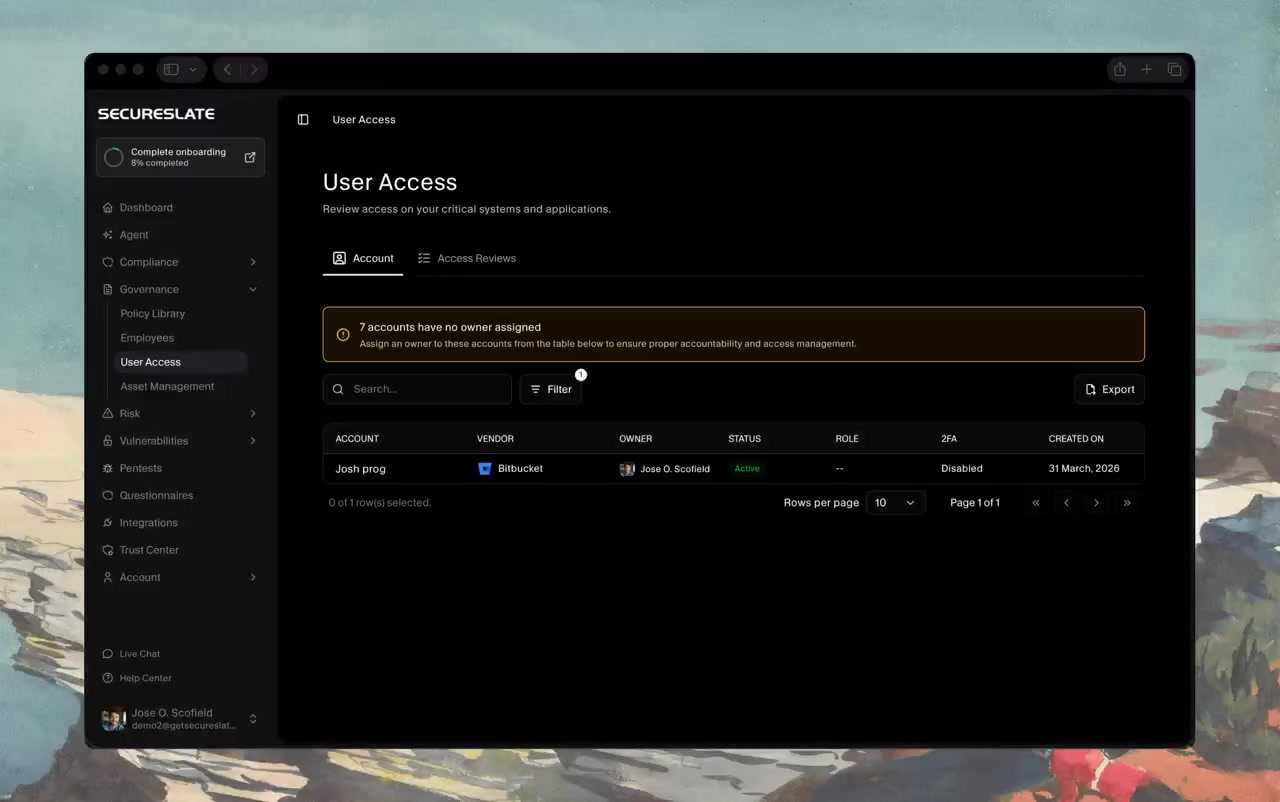
Zugriffskontrollen nach CC6.2 und CC6.3 sind eine häufige Quelle von Ausnahmen bei Type II. Zugriffsprüfungen, Aufgaben bei Ein- und Austritt, Geräteprüfungen und Security-Schulungen laufen planmäßig, mit Nachweisen, die ein Auditor stichprobenartig prüfen kann.

Lieferantenrisiko für CC9.2

Jeder Unterauftragsverarbeiter und kritische Lieferant braucht eine Due Diligence und einen Prüfrhythmus. Wir halten Lieferanteninventar, die Prüfung von SOC-Berichten und offene Punkte über den gesamten Beobachtungszeitraum aktuell.

Ein Trust Center und Fragebogen-Automatisierung

Teilen Sie Ihren SOC-2-Bericht unter NDA über ein Live-Trust-Center und beantworten Sie Sicherheitsfragebögen aus Ihren eigenen Richtlinien und Nachweisen. So hilft der Bericht schon in der Woche, in der er vorliegt, Deals abzuschließen.
Nachweise für die Common Criteria

Für mehrere SOC-2-Kriterien reicht keine Richtlinie. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.

Systembetrieb und Änderungsmanagement werden daran gemessen, was tatsächlich läuft. Sicherheitsscans sind Teil des Leistungsumfangs, daher stammen die Nachweise aus Ihren echten Repositories, Domains und Cloud-Konten.
CC7.1, CC8.1

Code-Sicherheitsscans

Repositories werden auf verwundbaren Code gescannt, Befunde nach CWE klassifiziert und nach Schweregrad sortiert. Das zeigt, dass Änderungen getestet und Schwachstellen erkannt werden, nicht nur, dass eine Änderungsrichtlinie existiert.
CC6.1

Erkennung von Secrets

API-Schlüssel, Tokens und Zugangsdaten, die in den Quellcode eingecheckt wurden, werden gefunden und auf Datei und Zeile genau lokalisiert. So wird der logische Zugriff genau dort geschützt, wo Zugangsdaten am häufigsten nach außen gelangen.
CC7.1, CC8.1

Abhängigkeits- und Lizenzrisiken

Eine SBOM für jedes Repository, in der verwundbare und riskante Open-Source-Komponenten markiert sind. Sie zeigt, dass Code von Dritten vor und nach dem Release bewertet wird.
CC6.6, CC7.1

Überwachung der öffentlichen Angriffsfläche

Ihre Domains und vergessenen Subdomains werden planmäßig und bei jedem Release gescannt. Das zeigt, dass Bedrohungen und Schwachstellen an der Systemgrenze erkannt und behoben werden.
CC6.1, CC7.2

Dark-Web-Monitoring

Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen, sodass offengelegte Zugangsdaten im Rahmen der Anomalieüberwachung gefunden und ausgetauscht werden.
CC6.1, CC7.1

Prüfung auf Cloud-Fehlkonfigurationen

AWS-, Azure- und GCP-Konfigurationen werden mit reinem Lesezugriff auf riskante Einstellungen bei Verschlüsselung, Zugriff, Protokollierung und Netzwerk geprüft.
Über SOC 2 hinaus

Ein Programm, mehrere Frameworks.

Kontrollen, die für SOC 2 aufgebaut wurden, lassen sich auf die Standards übertragen, nach denen Ihre Kunden als Nächstes fragen. Das zweite Framework erweitert das Programm, statt ein neues zu beginnen.

ISO 27001

Das Zertifikat, das europäische Kunden und Großunternehmen erwarten. Die meisten SOC-2-Kontrollen lassen sich übernehmen, und ISO 27001 ergänzt ein formales Managementsystem darum herum.

HIPAA

Wenn Sie geschützte Gesundheitsinformationen verarbeiten, überschneiden sich die Schutzmaßnahmen der Security Rule stark mit den SOC-2-Kontrollen zu Zugriff, Protokollierung und Risiko.

ISO 42001

Kunden, die nach Ihren KI-Funktionen fragen, wollen KI-Governance sehen, und ISO 42001 baut auf der Risiko- und Lieferantenarbeit auf, die SOC 2 bereits verlangt.

DSGVO

Die SOC-2-Kriterien zu Datenschutz und Vertraulichkeit decken einen Teil dessen ab, was die DSGVO erwartet. Die DSGVO ergänzt Rechtsgrundlagen, Betroffenenrechte und das Verzeichnis von Verarbeitungstätigkeiten.

SOC 1

Wenn Ihr Dienst die Finanzberichterstattung Ihrer Kunden beeinflusst, können deren Abschlussprüfer einen SOC-1-Bericht über die dafür relevanten Kontrollen verlangen.

SOC 3

Eine allgemein verwendbare Zusammenfassung Ihres SOC-2-Berichts, die Sie offen veröffentlichen können. Nützlich, wenn der vollständige Bericht nur unter NDA mit Kunden geteilt wird.
Kundenergebnisse

Was Kunden mit SecureSlate bei SOC 2 erreicht haben

SaaS- und Healthcare-Teams, die einen SOC-2-Bericht für ihre Kunden brauchten, ohne Entwickler von der Roadmap abzuziehen.

4 Wochen
Persona war in 1 Woche bereit für SOC 2 Type I und erhielt den Type-I-Bericht nach 4 Wochen
70 %
Niedrigere Plattformkosten für Elfie nach der Bündelung von SOC 2, ISO 27001, DSGVO und HIPAA auf SecureSlate

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu SOC 2, von den Kriterien selbst bis zu den Kosten des Audits. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit SOC 2 fragen.

Finden Sie heraus, was Ihr SOC-2-Bericht erfordert

Erzählen Sie uns, was der Bericht abdecken soll und welcher Kunde danach fragt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?

