
 CMMC-Compliance
CMMC-bereit werden, ohne zuerst ein Security-Team aufzubauen.
Wenn Sie Federal Contract Information oder Controlled Unclassified Information für das US-Verteidigungsministerium verarbeiten, entscheidet CMMC darüber, ob Sie den Auftrag gewinnen können. Ein persönlicher Compliance-Lead von SecureSlate grenzt Ihre CUI-Umgebung ab, schreibt Ihren System Security Plan und bereitet Sie auf die Selbstbewertung oder ein C3PAO-Assessment vor, während unsere Compliance-Automatisierungsplattform die Nachweise aktuell hält. Das alles zu einem Festpreis.
NIST SP 800-171 Rev. 2: 110 Anforderungen, 22 Zugriffskontrolle, 3 Bewusstsein und Schulung, 9 Audit und Nachvollziehbarkeit, 9 Konfigurationsmanagement, 11 Identifizierung und Authentifizierung, 3 Incident Response, 6 Wartung, 9 Schutz von Medien, 2 Personalsicherheit, 6 Physischer Schutz, 3 Risikobewertung, 4 Sicherheitsbewertung, 16 System- und Kommunikationsschutz, 7 System- und Informationsintegrität. 7 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.
- Level
- 1, 2 und 3
- Anforderungen auf Level 2
- 110 aus NIST SP 800-171
- Gültigkeit Level 2 und 3
- 3 Jahre, jährlich bestätigt
CMMC entscheidet über Verteidigungsaufträge, und welches Level Sie brauchen, bestimmen Ihre Daten.
Drei Level, an Ihre Daten geknüpft
Selbstbewertung oder Bewertung durch Dritte
Auf SSP und Umfang kommt es an
Wir bauen Ihr CMMC-Programm auf. Wenn das Assessment kommt, ist der Papierkram längst erledigt.
FCI, CUI und Ihr Level abgrenzen
Gap-Analyse und SPRS-Score
Kontrollen umsetzen und den SSP schreiben
Assessment und jährliche Bestätigung
Alles, was Ihr CMMC-Prüfer untersucht, liegt bereit, bevor er danach fragt.

Ein persönlicher Compliance-Lead

System Security Plan und POA&M

Nachweise aus Ihrem bestehenden Tech-Stack

Zugriffskontrolle und Authentifizierung
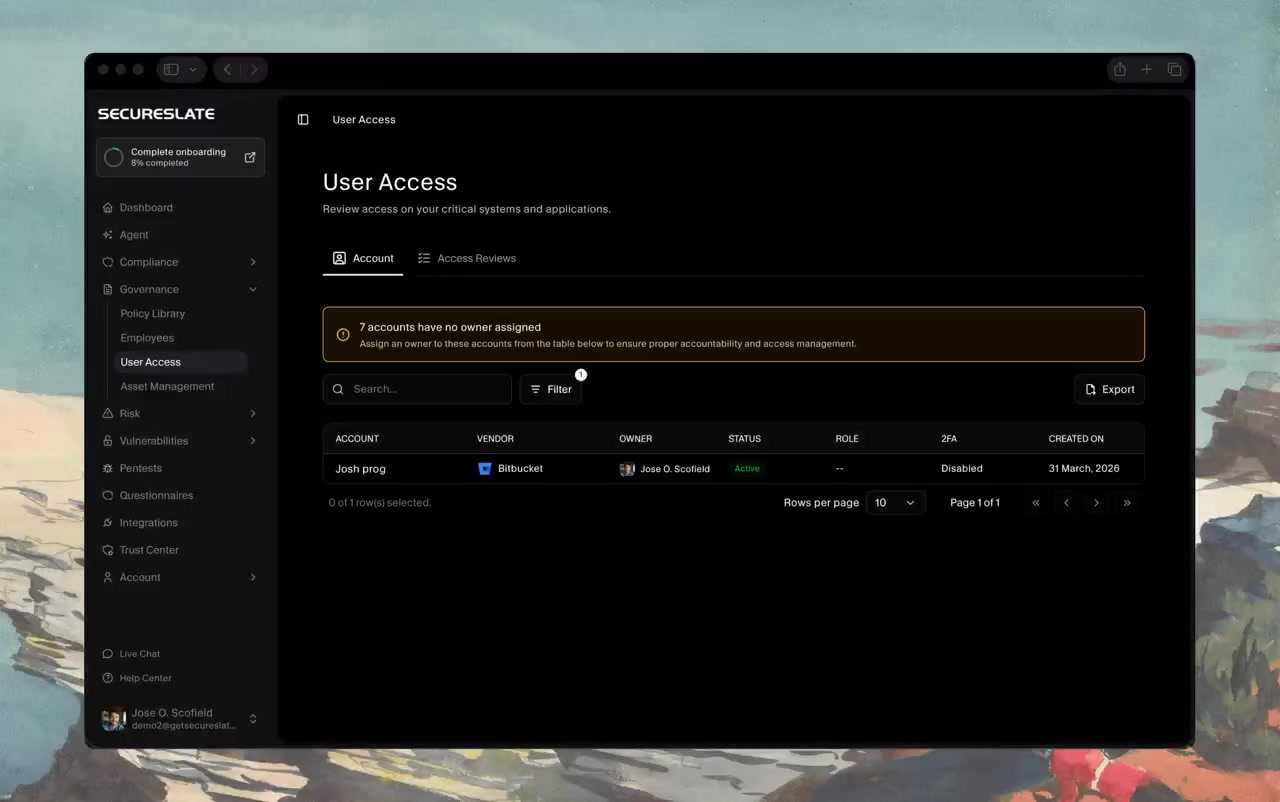
Unterauftragnehmer und Cloud-Dienste

Security-Awareness und Incident Response
Für mehrere CMMC-Anforderungen reicht keine Richtlinie. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.
Code-Sicherheitsscans
Erkennung von Secrets
Abhängigkeits- und Lizenzrisiken
Überwachung der öffentlichen Angriffsfläche
Dark-Web-Monitoring
Prüfung auf Cloud-Fehlkonfigurationen
Ein Programm, mehrere Frameworks.
NIST SP 800-171
DFARS 252.204-7012
FedRAMP
SOC 2
ISO 27001
Großunternehmen
Was Ihr CMMC-Assessment tatsächlich prüft
Drei Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von den Leveln bis zu der Regel, die CMMC in Verträge gebracht hat. Die Leitfäden sind auf Englisch.
Lesen Sie sich vor Ihrem Scoping-Gespräch ein.
Praxisleitfäden zu CMMC, von den Bewertungsarten bis zu den Kosten der Zertifizierung. Die Leitfäden sind auf Englisch.
Was Teams vor dem Start mit CMMC fragen.
Finden Sie heraus, was Ihr CMMC-Assessment erfordert
Erzählen Sie uns, auf welche Verträge Sie bieten und welche Informationen Sie verarbeiten. Nach dem Gespräch haben Sie eine Übersicht zum Umfang, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
