ISO-27001-Zertifizierung

ISO-27001-zertifiziert werden, ohne zuerst ein Security-Team aufzubauen.

Europäische Kunden und Großunternehmen erwarten ISO 27001. Ein persönlicher Compliance-Lead von SecureSlate baut Ihr ISMS gemeinsam mit Ihnen auf, unsere Compliance-Automatisierungsplattform sammelt Nachweise aus den Tools, die Sie bereits nutzen, und ein Festpreis deckt die Arbeit vom Scoping-Gespräch bis zum Zertifikat ab.

Anhang A, ISO 27001:202293 Kontrollen

Anhang A, ISO 27001:2022: 93 Kontrollen, 37 Organisatorisch, 8 Personenbezogen, 14 Physisch, 34 Technologisch. 11 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.

Durch enthaltene Sicherheitsscans belegtMit Ihrem Compliance-Lead abgestimmt
Aktuelle Version
ISO/IEC 27001:2022
Zertifikat
3 Jahre gültig, jährlich auditiert
Typisch audit-bereit nach
2–5 Wochen
Die Grundlagen

Die ISO-27001-Zertifizierung prüft, wie Sie Sicherheit im Alltag leben, nicht welche Tools Sie gekauft haben.

ISO/IEC 27001:2022 besteht aus zwei Teilen, und ein akkreditierter Auditor prüft beide über einen Zyklus von drei Jahren.

Ein Managementsystem, das tatsächlich läuft

Die Abschnitte 4 bis 10 definieren das ISMS: einen dokumentierten Geltungsbereich, das Engagement der Leitung, eine Risikobewertung mit Behandlungsplan, Sicherheitsziele, interne Audits, Managementbewertungen und Korrekturmaßnahmen. Auditoren suchen nach Aufzeichnungen, die zeigen, dass dieser Zyklus stattfindet, nicht nach einer Richtlinie, die ihn verspricht.

93 Kontrollen aus Anhang A, jede begründet

Anhang A gliedert 93 Kontrollen in vier Themen: 37 organisatorische, 8 personenbezogene, 14 physische und 34 technologische. Sie setzen nicht alle um, doch Ihre Erklärung zur Anwendbarkeit muss jede Aufnahme und jeden Ausschluss anhand Ihrer Risikobewertung begründen.

Ein Zertifikat für drei Jahre, jährlich auditiert

Die Zertifizierung beginnt mit der Dokumentenprüfung in Stufe 1, gefolgt vom Audit in Stufe 2, das zeigt, ob die Kontrollen in der Praxis funktionieren. Das Zertifikat gilt drei Jahre, mit Überwachungsaudits im zweiten und dritten Jahr und einem Rezertifizierungsaudit vor Ablauf.
So funktioniert es

Wir bauen Ihr ISO-27001-ISMS gemeinsam mit Ihnen auf und halten es zwischen den Audits am Laufen.

Vier Phasen vom Scoping-Gespräch bis zum Zertifikat. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Geltungsbereich und Gap-Analyse

Wir legen fest, was das Zertifikat abdecken soll: Produkte, Standorte, Teams sowie die Cloud- und SaaS-Anbieter, über die Ihre Daten laufen. Ihr Compliance-Lead gleicht Ihren aktuellen Stand dann mit jedem Abschnitt und jeder Kontrolle aus Anhang A ab und gibt Ihnen einen Plan mit Terminen und klaren Verantwortlichen.

Das ISMS aufbauen

Wir führen die Risikobewertung mit Ihrem Team durch, erstellen den Behandlungsplan, entwerfen Richtlinien, die zu Ihrer tatsächlichen Arbeitsweise passen, und bereiten die Erklärung zur Anwendbarkeit vor. Integrationen binden Ihre Cloud, Ihren Identitätsanbieter, Ihr Code-Hosting und Ihre Geräte an, sodass Nachweise automatisch gesammelt werden.

Das ISMS in Betrieb nehmen, bevor der Auditor kommt

Ein ISMS muss zeigen, dass es läuft. Wir führen das interne Audit und die Managementbewertung durch, die Zertifizierungsstellen vor Stufe 2 erwarten, schließen etwaige Nichtkonformitäten und aktivieren die laufende Überwachung, damit die Kontrollen wirksam bleiben, während Sie auf die Audittermine warten.

Zertifizierung und die Jahre danach

Wir stimmen uns mit der akkreditierten Zertifizierungsstelle Ihrer Wahl ab, bereiten die Nachweise für Stufe 1 und Stufe 2 vor und begleiten Sie durch das Audit vor Ort. Nach der Zertifizierung läuft dasselbe Programm durch Überwachungsaudits und Rezertifizierung weiter, statt jedes Jahr neu aufgebaut zu werden.
Leistungsumfang

Alles, was Ihr ISO-27001-Auditor stichprobenartig prüft, liegt bereit, bevor er danach fragt.

Sie erhalten ISO-27001-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So landet das Programm nicht bei Ihren Entwicklern.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr ISO-27001-Programm von Anfang bis Ende. Sie leitet die Risiko-Workshops, entwirft die Dokumentation, arbeitet in Ihrem Slack und beantwortet Fragen der Zertifizierungsstelle direkt. Ihr Team prüft und gibt frei, statt sich selbst in die Norm einzuarbeiten.

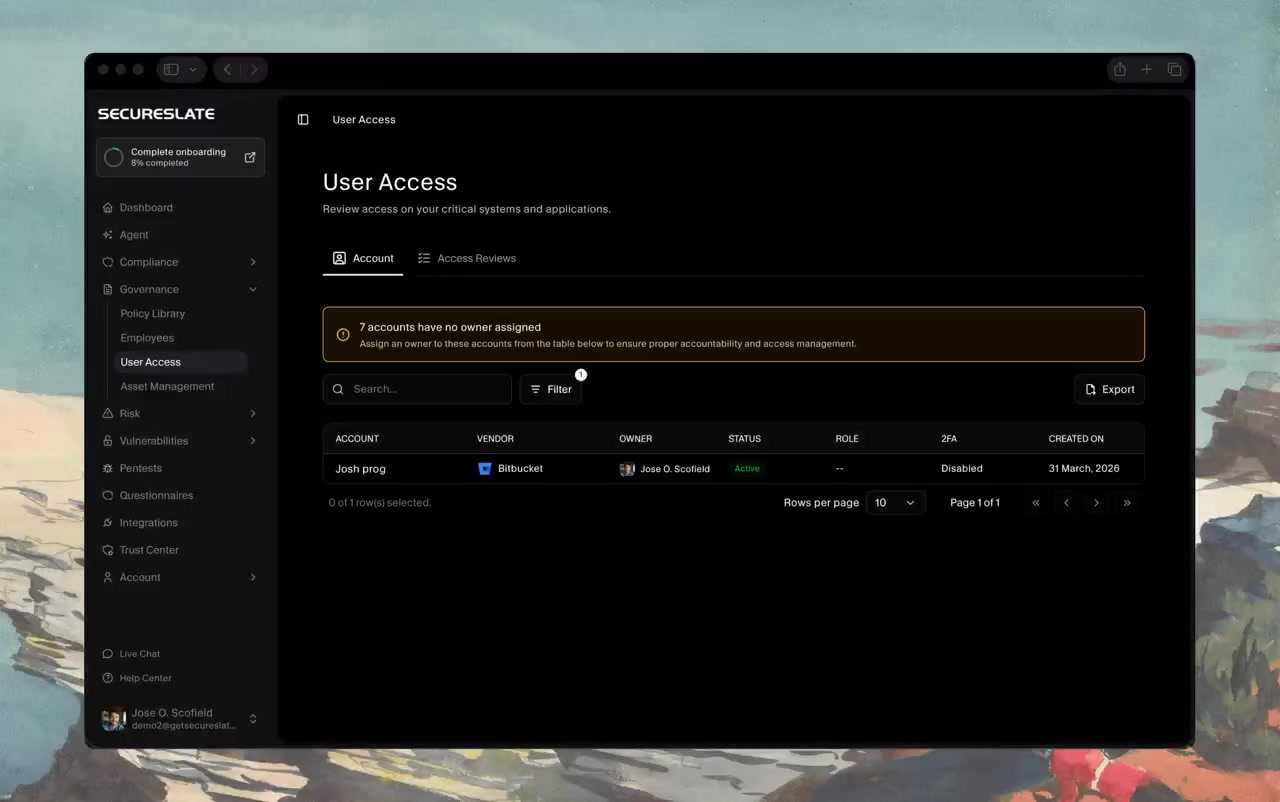
Risikobewertung und Behandlungsplan

Werte und Bedrohungen werden nach vereinbarten Kriterien eingestuft, und jedes Risiko erhält eine dokumentierte Behandlungsentscheidung und einen Verantwortlichen. Sie bekommen die Bewertung und den Behandlungsplan, die Abschnitt 6 verlangt, und beide bleiben aktuell, während sich Ihr Unternehmen verändert.

Eine Erklärung zur Anwendbarkeit, die aktuell bleibt

Jede Kontrolle aus Anhang A wird als aufgenommen oder ausgeschlossen markiert, mit einer Begründung, die auf Ihre Risikobewertung zurückgeht. Wir entwerfen sie, Sie geben sie frei, und wir aktualisieren sie, wenn sich Kontrollen ändern. Genau hier veralten die meisten SoAs zwischen zwei Audits.

Nachweise aus Ihrem bestehenden Tech-Stack

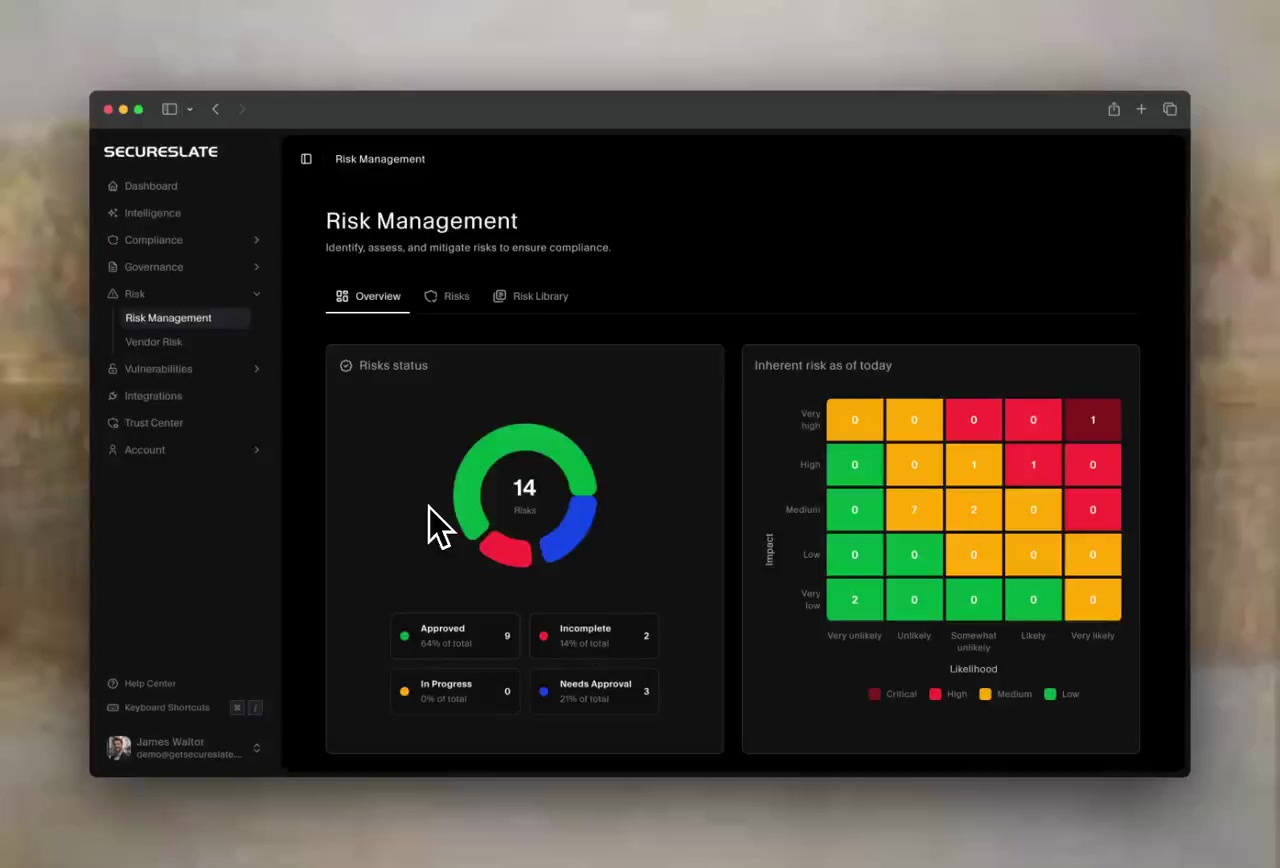
Verbinden Sie Cloud-Anbieter, Identitätsanbieter, Code-Hosting und Geräte einmalig. Kontrollen werden laufend gegen die aktuelle Konfiguration getestet, und wenn eine fehlschlägt, findet SecureSlate AI die Lücke und bereitet eine Behebung vor, die Ihr Team freigibt.

Personen- und Gerätekontrollen ohne Hinterherlaufen
Security-Awareness-Schulungen, Zugriffsprüfungen und Geräteprüfungen auf Verschlüsselung, Bildschirmsperre und Virenschutz laufen planmäßig und werden für Sie nachverfolgt. Das deckt die personenbezogenen Kontrollen aus Anhang A und die Endpunktkontrolle 8.1 ab, mit Nachweisen, die ein Auditor stichprobenartig prüfen kann.

Lieferantensicherheit und ein Trust Center

Die Kontrollen 5.19 bis 5.22 verlangen, dass Sie wissen, worauf jeder Lieferant Zugriff hat, und ihn überprüfen. Wir halten Lieferanteninventar und Bewertungen aktuell und veröffentlichen Ihr Zertifikat und Ihren Sicherheitsstatus in einem Trust Center, das Kunden selbst einsehen können.
Technologische Kontrollen aus Anhang A

ISO 27001:2022 hat Kontrollen eingeführt, für die keine Richtlinie reicht. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.

Informationen über die Bedrohungslage, Cloud-Dienste, Konfigurationsmanagement und sichere Codierung kamen alle mit der Revision 2022 hinzu. Sicherheitsscans sind Teil des Leistungsumfangs, daher stammen die Nachweise aus Ihren echten Repositories, Domains und Cloud-Konten.
Anhang A 8.25, 8.28

Code-Sicherheitsscans

Repositories werden auf verwundbaren Code gescannt, Befunde nach CWE klassifiziert, nach Schweregrad sortiert und bis zur Codezeile zurückverfolgt. Das zeigt, dass sichere Codierung gelebt wird und nicht nur in einer Richtlinie steht.
Anhang A 5.17, 8.4

Erkennung von Secrets

API-Schlüssel, Tokens und Zugangsdaten, die in den Quellcode eingecheckt wurden, werden gefunden und auf Datei und Zeile genau lokalisiert, damit sie widerrufen werden, bevor jemand anderes sie findet.
Anhang A 5.21, 5.32

Abhängigkeits- und Lizenzrisiken

Eine SBOM für jedes Repository, in der Open-Source-Lizenzen mit Pflichten verständlich markiert sind. Sie liefert Nachweise für die Kontrollen zur IKT-Lieferkette ebenso wie für die zum geistigen Eigentum.
Anhang A 8.8, 8.29

Überwachung der öffentlichen Angriffsfläche

Ihre Domains und vergessenen Subdomains werden planmäßig und bei jedem Release gescannt. Jeder Befund wird erklärt und mit einer empfohlenen Behebung versehen. Das ist der Nachweis zur Handhabung technischer Schwachstellen, den Auditoren verlangen.
Anhang A 5.7, 5.17

Dark-Web-Monitoring

Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen, einschließlich der Angaben, was wann offengelegt wurde. Damit hat die 2022 neu eingeführte Kontrolle „Informationen über die Bedrohungslage“ eine konkrete Datenquelle.
Anhang A 5.23, 8.9

Prüfung auf Cloud-Fehlkonfigurationen

AWS-, Azure- und GCP-Konfigurationen werden mit reinem Lesezugriff auf riskante Einstellungen bei Verschlüsselung, Zugriff, Protokollierung und Netzwerk geprüft. Das ist der Nachweis hinter den Kontrollen zu Cloud-Diensten und Konfigurationsmanagement.
Über ISO 27001 hinaus

Ein ISMS, mehrere Zertifikate.

Kontrollen, die für ISO 27001 aufgebaut wurden, lassen sich auf die Standards übertragen, nach denen Ihre Kunden als Nächstes fragen. Das zweite Framework erweitert das Programm, statt ein neues zu beginnen.

SOC 2

Das Testat, das US-Kunden verlangen. Ein großer Teil der ISO-27001-Kontrollen lässt sich den Trust Services Criteria zuordnen, sodass die Lücke vor allem im Berichtsformat und im Beobachtungszeitraum liegt.

ISO 42001

Der Standard für KI-Managementsysteme. Er teilt die Abschnittsstruktur von ISO 27001, sodass Ihre Prozesse für Risiko, internes Audit und Managementbewertung direkt übernommen werden.

ISO 27701

Datenschutz-Informationsmanagement. Ein Großteil der Arbeit zu Zugriff, Lieferanten und Risiken in Ihrem ISMS gilt direkt, sobald Sie personenbezogene Daten in größerem Umfang verarbeiten.

ISO 27017

Sicherheitsleitlinien für Cloud-Anbieter und Cloud-Kunden, oft zusammen mit Ihrem ISO-27001-Audit bewertet statt als separates Projekt.

DSGVO

ISO 27001 deckt die Sicherheit personenbezogener Daten ab, die Art. 32 DSGVO verlangt. Die DSGVO ergänzt Rechtsgrundlagen, Betroffenenrechte und das Verzeichnis von Verarbeitungstätigkeiten.

NIS 2

Die EU-Cybersicherheitsrichtlinie für wesentliche und wichtige Einrichtungen. Ein laufendes ISMS deckt bereits einen Großteil ihrer Erwartungen an Risikomanagement und Vorfallbehandlung ab.
Kundenergebnisse

Was Kunden mit SecureSlate bei ISO 27001 erreicht haben

Teams ohne eigene Security-Abteilung, die ISO 27001 für ihre Kunden brauchten und nicht wollten, dass das Programm ihren Betrieb ausbremst.

Zertifiziert
Senbee A/S erreichte ISO 27001:2022, ohne den Betrieb für die Audit-Vorbereitung zu unterbrechen
2×
Schnellere Audit-Bereitschaft für einen Tech-Dienstleister nach dem Abschied von Tabellenkalkulationen

We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
Catherine
Catherine Director at Quality Early Years

One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Tristan
Tristan CEO at Senbee A/S
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu den Teilen von ISO 27001, nach denen Teams am häufigsten fragen, von den Kontrollen selbst bis zu den Kosten des Audits. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit ISO 27001 fragen.

Finden Sie heraus, was Ihr ISO-27001-Zertifikat erfordert

Erzählen Sie uns, was zertifiziert werden soll und welcher Kunde danach fragt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?