Risikomanagement

Jedes Risiko in einem Register erkennen, bewerten und behandeln

SecureSlate bewertet jedes Risikoszenario nach Eintrittswahrscheinlichkeit und Auswirkung auf Skalen, die Sie selbst schreiben, sodass eine Zahl dasselbe bedeutet, egal wer sie gewählt hat. Jedes Risiko lässt sich dann den Kontrollen zuordnen, die es verringern, jede mit dem Framework-Abschnitt, den sie erfüllt. So liefert das Register, das Sie Ihrem Auditor übergeben, die Begründung gleich mit.
Warum Risikomanagement wichtig ist

Eine Risikobewertung, die niemand erklären kann, ist eine Zahl, keine Bewertung.

Jeder bewertet anders

Was für den einen hoch ist, ist für den anderen mittel. Ohne schriftliche Definitionen für jede Stufe zeigt das Register eher, wer die Zeile ausgefüllt hat, als wie viel Risiko das Unternehmen tatsächlich trägt.

Register und Kontrollen driften auseinander

Risiken liegen in einer Tabelle und Kontrollen im Compliance-Tool. Nichts verbindet die Maßnahme mit dem, was sie mindert, sodass niemand zeigen kann, dass die Behandlung mehr war als eine Absicht.

Es wird einmal gemacht, für das Audit

Die Bewertung entsteht im Monat vor der Prüfung und bleibt dann ein Jahr liegen. Bis zum nächsten Audit haben sich das Unternehmen und die Risiken verändert, und das Dokument beschreibt eine Firma, die es so nicht mehr gibt.

Bewerten, behandeln, begründen

Bewertungsskalen, die Sie festlegen, getrennt bewertetes Brutto- und Nettorisiko, jedes Risiko mit den Kontrollen verknüpft, die es verringern, und ein KI-Durchlauf, den Ihr Team freigibt.

Die Bewertung von der KI entwerfen lassen
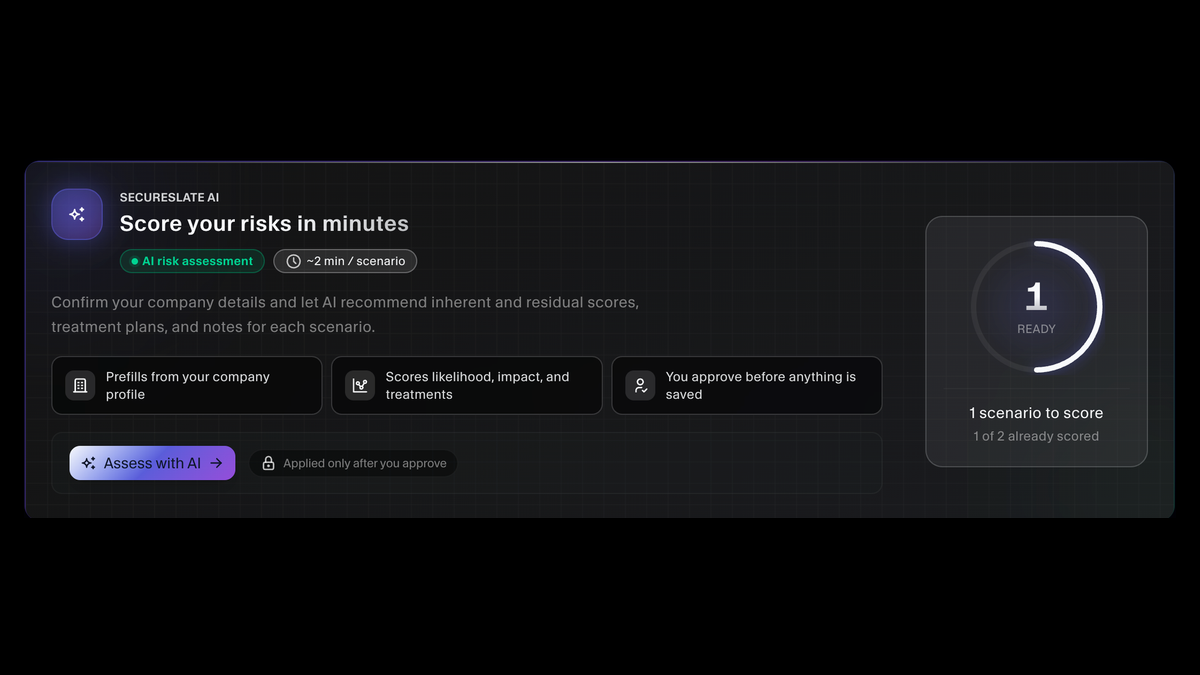
Bestätigen Sie Ihre Unternehmensangaben, und SecureSlate AI empfiehlt für jedes Szenario Brutto- und Nettobewertungen, einen Behandlungsplan und begleitende Notizen, in etwa zwei Minuten pro Risiko. Sie übernimmt Angaben aus Ihrem Unternehmensprofil und bewertet Eintrittswahrscheinlichkeit, Auswirkung und Behandlung gemeinsam. Nichts wird übernommen, bevor Sie es freigeben, sodass das Register das Urteil Ihres Teams bleibt und nicht das des Modells.
SecureSlate-KI-Risikobewertung, die Brutto- und Nettobewertungen, Behandlungen und Notizen zur Freigabe empfiehlt

Bewertungsskalen, die Sie selbst schreiben
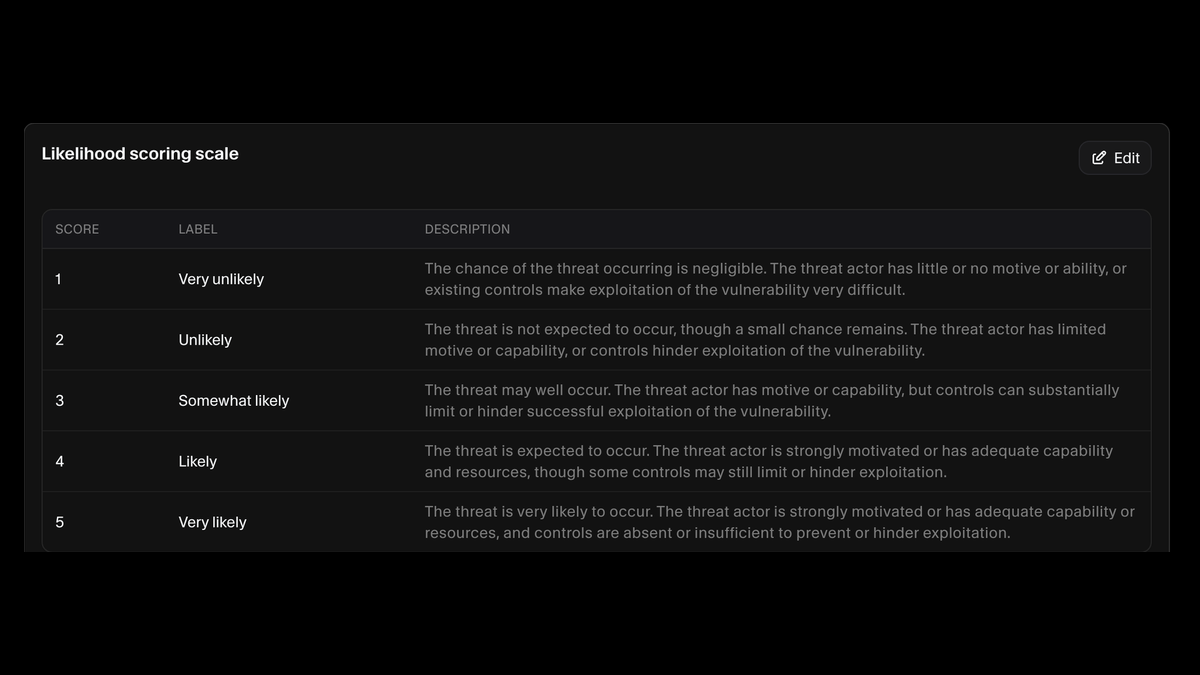
Jede Stufe der Skalen für Eintrittswahrscheinlichkeit und Auswirkung hat einen Wert, eine Bezeichnung und eine schriftliche Definition, sodass eine Drei für Ihre Entwicklerin und Ihren CFO dasselbe bedeutet. Legen Sie die Bereiche fest, die einen Gesamtwert in niedrig, mittel, hoch oder kritisch übersetzen, und ergänzen Sie eigene Kategorien. Das macht die Zahl belastbar, wenn ein Auditor fragt, wie Sie zu ihr gekommen sind.
Skala für die Eintrittswahrscheinlichkeit mit Wert, Bezeichnung und schriftlicher Beschreibung für jede der fünf Stufen

Brutto- und Nettorisiko nebeneinander
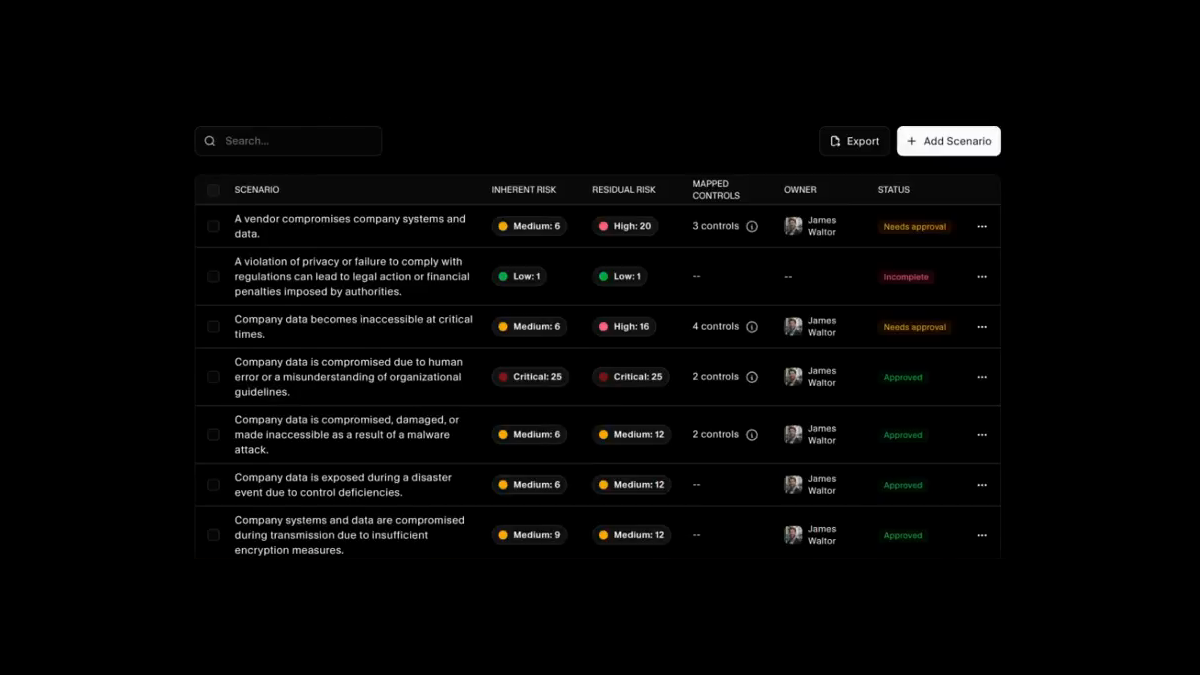
Das Register zeigt jedes Szenario mit seinem Bruttowert, seinem Nettowert, der Zahl der zugeordneten Kontrollen, dem Verantwortlichen und dem Status: unvollständig, in Bearbeitung, Freigabe ausstehend oder freigegeben. Weil das Nettorisiko eigens bewertet und nicht abgeleitet wird, spiegelt das Register ein echtes Urteil darüber wider, was die Kontrollen leisten.
Risikoregister mit Szenarien, Brutto- und Nettorisiko, zugeordneten Kontrollen, Verantwortlichen und Status

Jedes Risiko den Kontrollen zuordnen, die es verringern
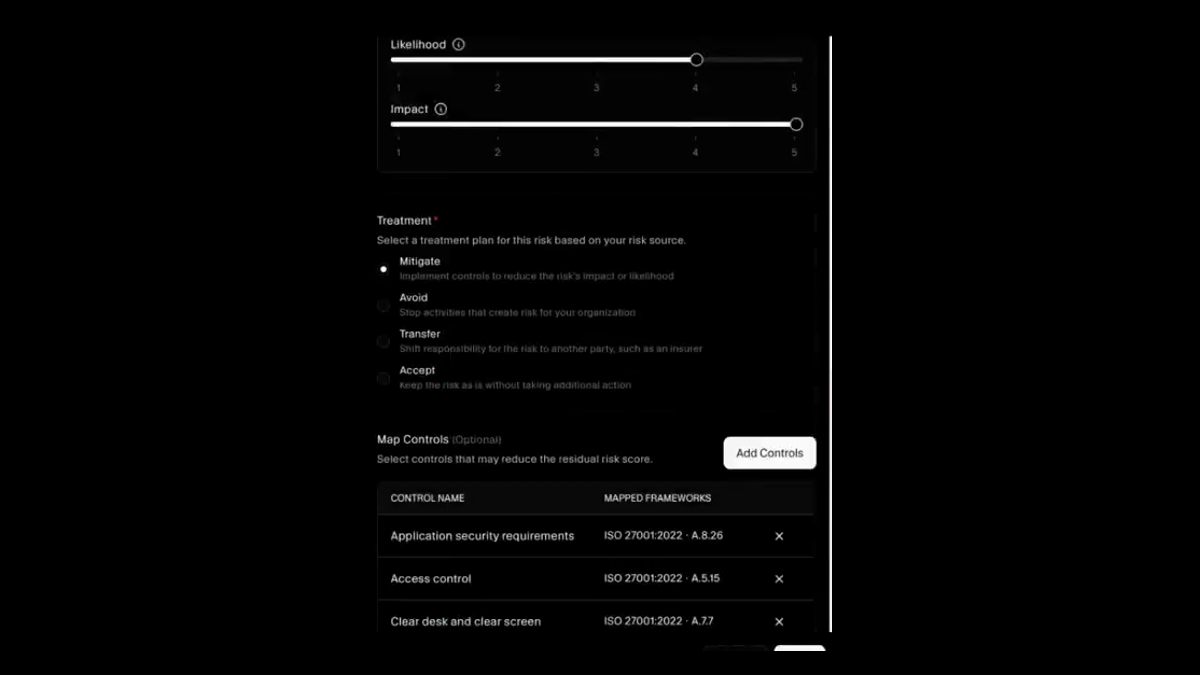
Jedes Szenario erhält eine der vier Behandlungen: mindern, vermeiden, übertragen oder akzeptieren, jede mit einer klaren Beschreibung, damit die Wahl bewusst getroffen wird. Ordnen Sie dann die Kontrollen zu, die den Nettowert senken. Jede trägt den Framework-Abschnitt, den sie erfüllt, etwa ISO 27001:2022 A.8.26, sodass die Kette von Risiko über Kontrolle bis zum Abschnitt an einem Ort sichtbar ist.
Optionen zur Risikobehandlung mit zugeordneten Kontrollen und deren Verweisen auf ISO-27001-Abschnitte

Wo das Risiko tatsächlich liegt

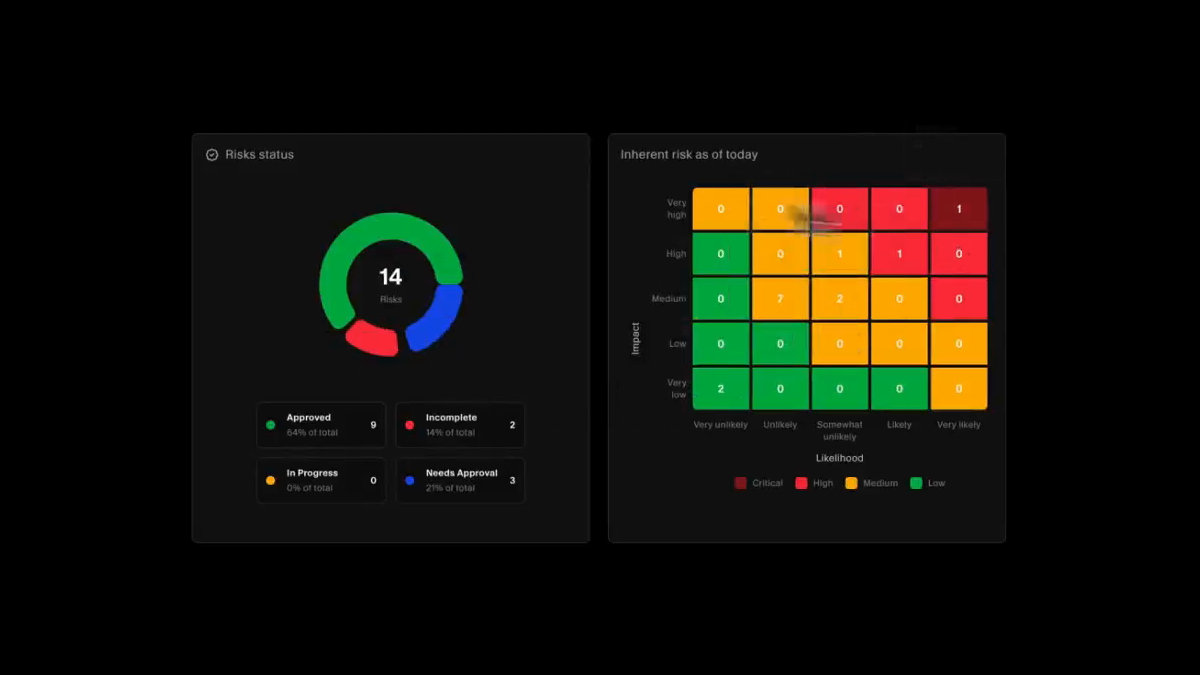
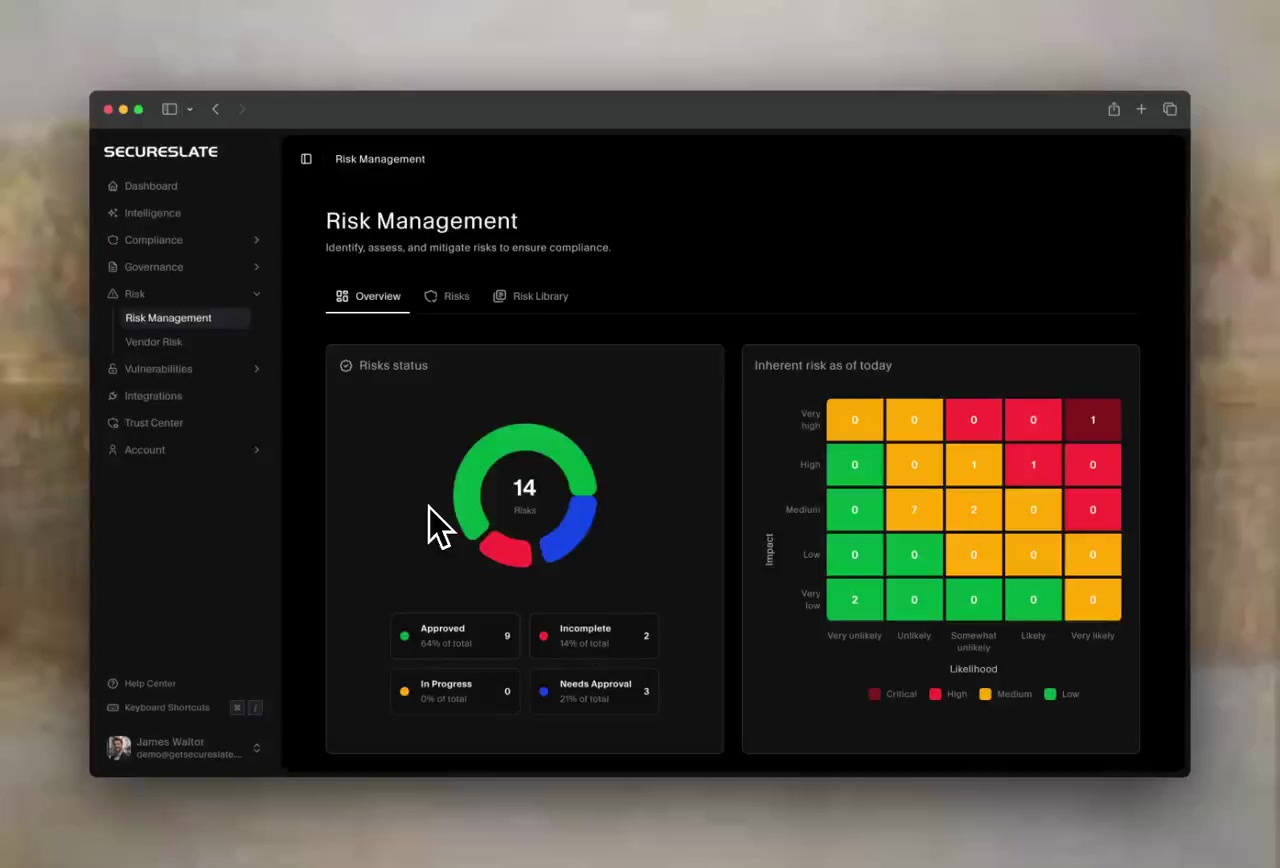
Die Übersicht kombiniert einen Status-Donut, der zeigt, wie viel des Registers freigegeben ist und was noch aussteht, mit einer Heatmap des Bruttorisikos nach Eintrittswahrscheinlichkeit und Auswirkung. Ein Blick zeigt, ob sich Ihre Risiken oben rechts ballen oder dünn verteilen und wie viel der Bewertung wirklich abgeschlossen ist.
Risikoübersicht mit Status-Donut und Heatmap des Bruttorisikos nach Eintrittswahrscheinlichkeit und Auswirkung

Mit einer Bibliothek starten, nicht mit einem leeren Blatt
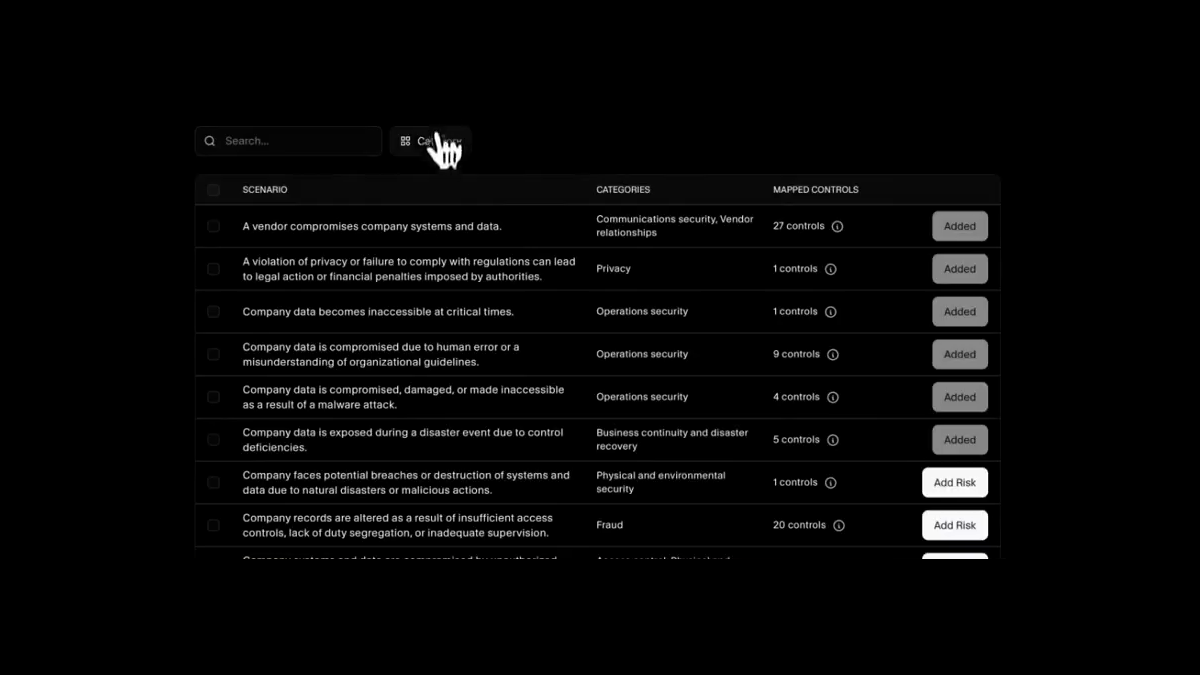
Die Risikobibliothek enthält vorformulierte Szenarien nach Kategorien, von Betriebssicherheit und Zugriffskontrolle über Betriebskontinuität, Datenschutz und Betrug bis zu Lieferantenbeziehungen, jedes mit bereits zugeordneten empfohlenen Kontrollen. Übernehmen Sie die passenden und schreiben Sie eigene für alles, was spezifisch für Ihr Unternehmen ist.
Risikobibliothek mit vorformulierten Szenarien, Kategorien und der Anzahl empfohlener Kontrollen
Ressourcen

Lesen Sie sich vor Ihrer nächsten Bewertung ein.

Praxisleitfäden zu Risikoregistern und Risikobewertungen, vom Aufbau der Matrix bis dazu, aus einer Einstufung etwas zu machen, nach dem ein Team tatsächlich handelt. Die Leitfäden sind auf Englisch.

FAQ

Das Wichtigste zum Risikomanagement.

Bauen Sie ein Register, das jeder Nachfrage standhält

Legen Sie Ihre Bewertungsskalen fest, übernehmen Sie die passenden Szenarien aus der Bibliothek und lassen Sie die KI einen ersten Entwurf erstellen, den Ihr Team freigibt.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?