
SecureSlate für Großunternehmen

Ein Programm für alle Gesellschaften, Frameworks und Audits.

In dieser Größenordnung fehlt selten ein Tool. Das Problem ist eine Governance-, Risiko- und Assurance-Funktion, die über getrennte Plattformen, Beraterverträge und Tabellen verteilt ist. SecureSlate bündelt sie auf einem Kontrollset, betreut von erfahrenen Fachleuten, zu einem Preis, der vor Arbeitsbeginn feststeht.

Warum jetzt

Mit der Größe scheitern nicht die Kontrollen, sondern die Koordination.

Drei Dinge gehen schief, sobald ein Programm viele Unternehmensteile abdecken muss.

Jede Gesellschaft betreibt ihre eigene Version des Programms

Eine Produktlinie, ein übernommenes Unternehmen und eine regionale Tochter haben jeweils andere Zertifizierungen auf anderen Tools. Niemand kann sagen, wie es um die Sicherheit der Gruppe steht, ohne dass drei Personen das Bild von Hand zusammensetzen.

Der Audit-Kalender ist nie leer

Ein Überwachungsaudit, eine neue Zertifizierung und die Sicherheitsbewertung eines Kunden überschneiden sich zeitlich. Liegen die Nachweise getrennt, beginnt jedes Mal eine Sammelrunde von vorn, die Ihr Team eigentlich schon hinter sich hat.

Der Tool-Stack kostet mehr als die Arbeit, die er ersetzt

Eine GRC-Plattform, ein Fragebogen-Tool, mehrere Scanner und ein Beratervertrag, jeweils separat bepreist und keiner davon für das Ergebnis verantwortlich. Die Kostenpositionen wachsen schneller, als das Programm reift.
Was sich ändert

Governance, Risikomanagement, Compliance und Assurance aus einem Guss.

Was eine Konsolidierung tatsächlich bringt, sobald das Programm das gesamte Unternehmen umfasst.

Ein Kontrollset für viele Gesellschaften und Frameworks

Kontrollen werden einmal umgesetzt und jedem Framework und jedem Unternehmensteil zugeordnet, der sie erfüllen muss. Der Umfang bleibt getrennt, wo sich Gesellschaften tatsächlich unterscheiden, und wird zusammengeführt, wo die Geschäftsleitung eine Gesamtsicht braucht.

Parallele Audits auf einer gemeinsamen Nachweisbasis

Weil Nachweise laufend statt pro Audit gesammelt werden, können eine Rezertifizierung und ein neues Framework gleichzeitig laufen. Auditoren arbeiten mit derselben aktuellen Dokumentation statt mit getrennten Dokumentanfragen.

Interne und Drittparteienrisiken in einem Register

Risiken, Verantwortliche, Behandlungsentscheidungen und Lieferantenbewertungen liegen zusammen und bleiben mit den Kontrollen verknüpft, die sie mindern. Drittparteienrisiken brauchen so kein eigenes System mehr.

Verantwortung, nicht nur Software

Ein persönlicher Compliance-Lead, unterstützt von erfahrenen Fachleuten, betreibt das Programm gemeinsam mit Ihrem Team. Sie bekommen eine feste Person, die für die Umsetzung verantwortlich ist, statt einer Plattformlizenz, die dann niemand einführt.
Leistungsumfang

Der Betrieb, nicht nur die Plattform.

Expertenarbeit, Plattform und Security-Tools zu einem gemeinsamen Festpreis.

Jedes Framework auf einem Kontrollset

Framework-Status, Zustand der Kontrollen, Testergebnisse und Bruttorisiko in einer Ansicht über die gesamte Gruppe, statt eines eigenen Dashboards für jeden Standard, den Sie erfüllen.

Audits, die gesteuert statt nur vorbereitet werden

Prüfungszeiträume, Nachweispakete, Fragen der Auditoren und Feststellungen verfolgen Sie an einem Ort. Wir stimmen uns direkt mit Ihren Auditoren ab und sorgen dafür, dass parallele Prüfungen nicht ins Stocken geraten.

Ein Risikoregister, intern und für Drittparteien
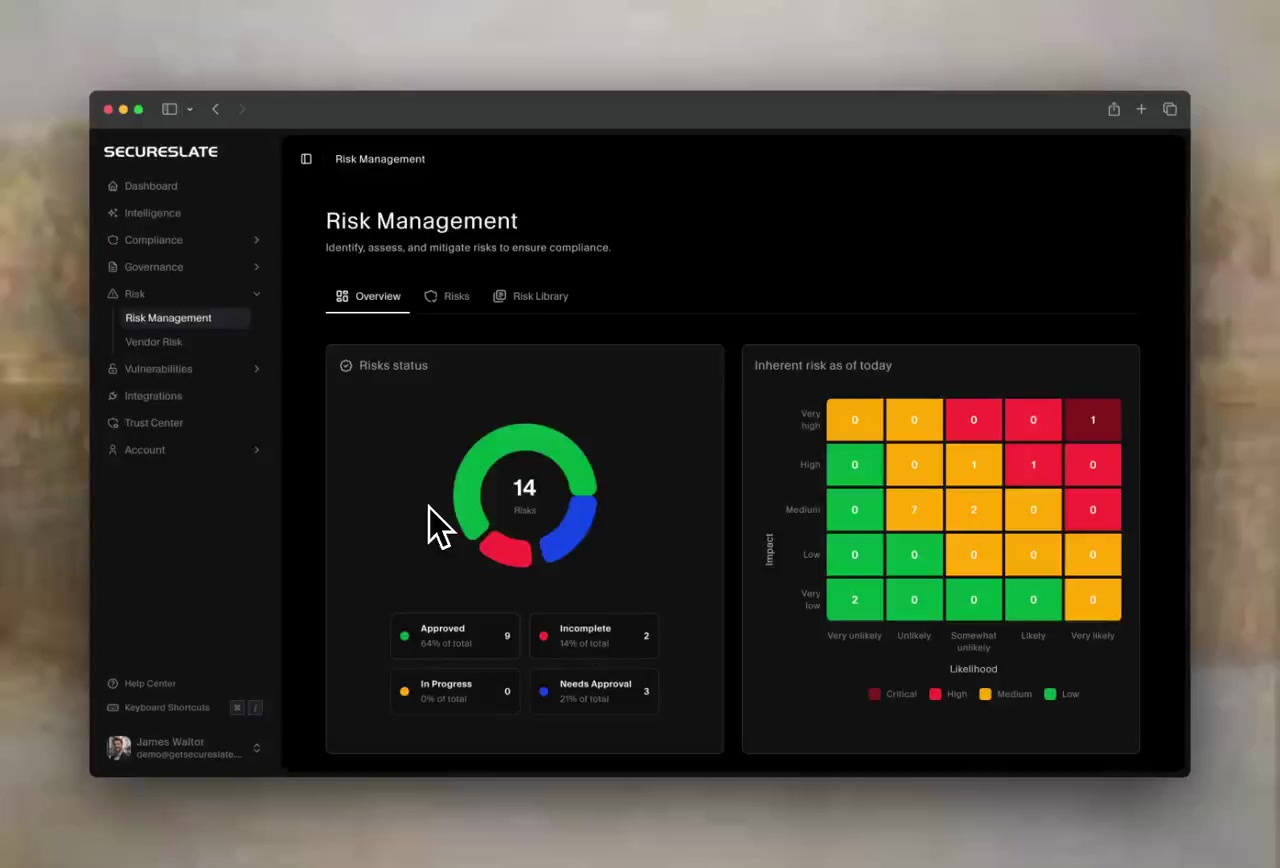
Risiken werden nach Eintrittswahrscheinlichkeit und Auswirkung bewertet und mit den Kontrollen verknüpft, die sie behandeln. Dazu kommen Lieferantenbewertungen, die Prüfung von SOC-Berichten und die Nachverfolgung von Maßnahmen für einen wachsenden Lieferantenbestand.

Ihre gesamte Umgebung angebunden

Cloud-Konten, Identitätsanbieter, Code-Hosting, HR-Systeme und Gerätemanagement liefern laufend Nachweise. Kontrolltests zeigen so den heutigen Stand, nicht den vom Tag der letzten Erfassung.

Personelle Kontrollen, die auch bei großer Belegschaft greifen
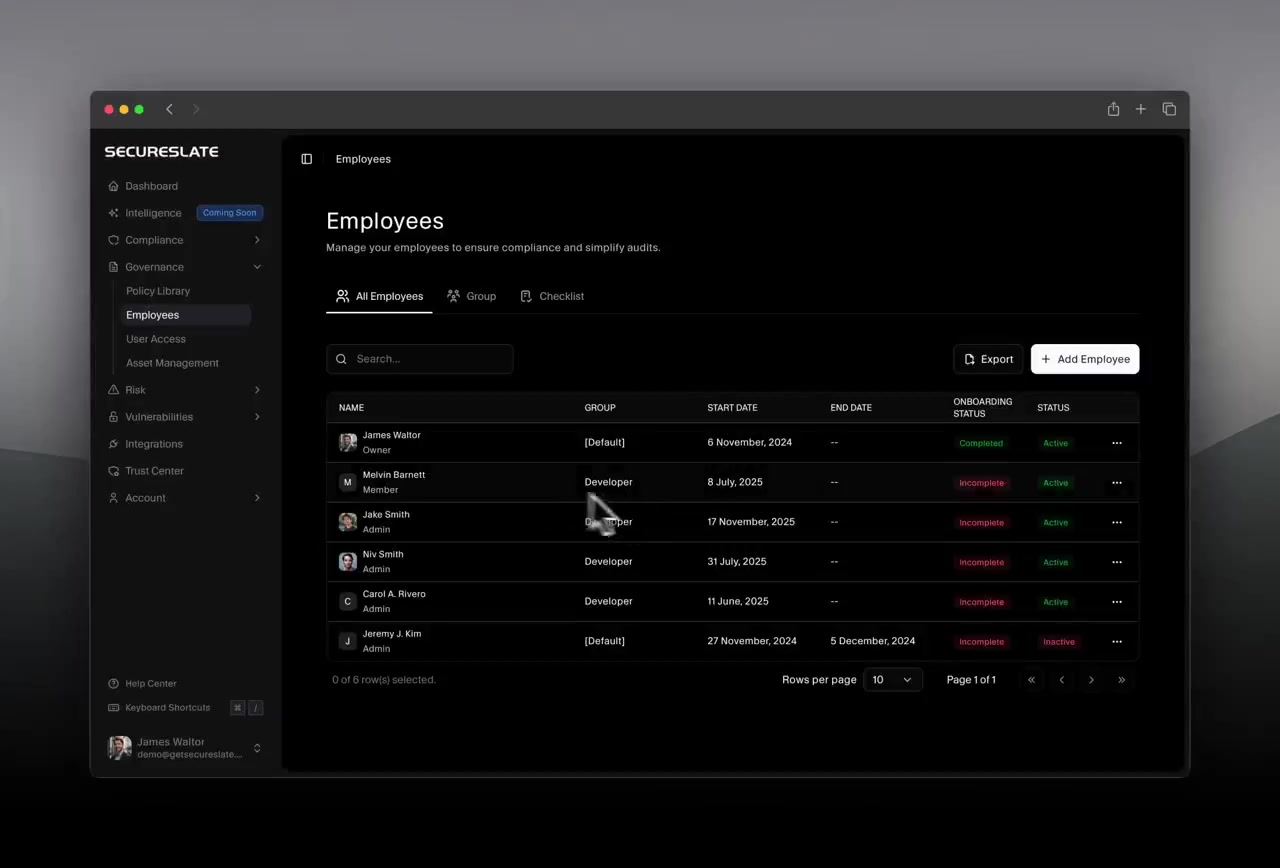
Nachweise zu Onboarding und Offboarding, Zugriffsprüfungen, Richtlinienbestätigungen und Security-Schulungen laufen planmäßig im gesamten Unternehmen, damit Ein- und Austritte nicht später als Feststellungen auftauchen.

Überwachung der Angriffsfläche in der gesamten Umgebung
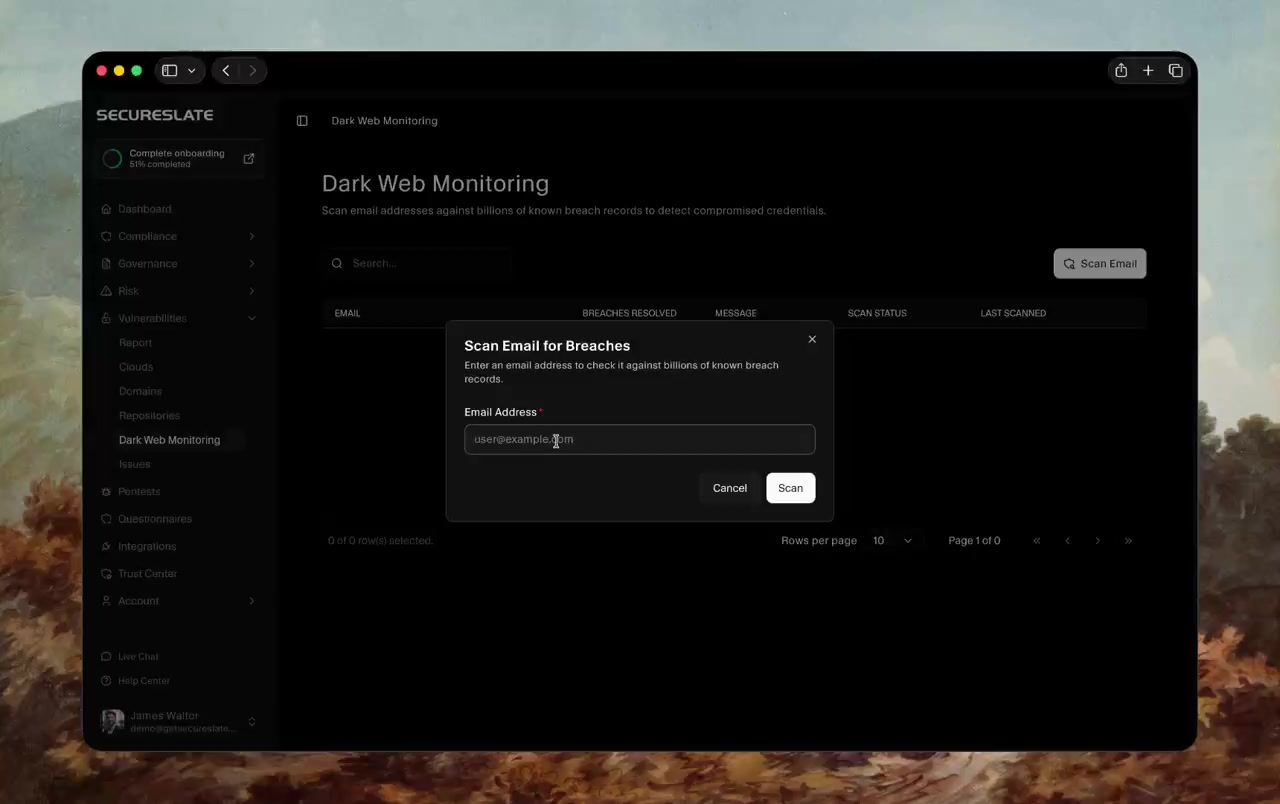
Code-Sicherheit, Erkennung von Secrets, Abhängigkeits- und Lizenzrisiken, Überwachung der externen Angriffsfläche und Dark-Web-Monitoring sind Teil des Mandats. Vier zusätzliche Verträge, die Sie verhandeln müssten, entfallen.
Frameworks

Viele Zertifizierungen, ein einziges Programm.

Zertifizierungen überschneiden sich weit mehr, als sie sich unterscheiden. Wir setzen alle Anforderungen, die Sie erfüllen müssen, einmal um und bedienen daraus jeden Standard. Eigene und vertragliche Standards ordnen wir genauso zu.

Kundenstimmen

Programme, die nicht mehr von Hand laufen

Was Führungskräfte sagen, seit Compliance als laufender Betrieb funktioniert. Die Zitate sind im englischen Original.

HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Edward
Edward CEO at HealthHaven

One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Tristan
Tristan CEO at Senbee A/S

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Was das meist aufhält

Was die aktuelle Lösung wirklich kostet, rechnet selten jemand zusammen.

„Wir haben bereits eine GRC-Plattform und eine Beratungsfirma.“

Das haben die meisten, und genau deshalb lohnt sich das Nachrechnen. Addieren Sie Plattformlizenz, Fragebogen-Tool, Scanner und Beratervertrag und vergleichen Sie dann. Elfie hat beim Wechsel von Vanta konsolidiert und die Plattformkosten um etwa 70 Prozent gesenkt, bei fast 5x mehr enthaltenen Funktionen.

„Unsere Umgebung ist zu komplex für ein externes Team.“

Gerade Komplexität spricht für Fachleute statt für eine weitere Lizenz. Wir arbeiten in Ihren Systemen mit Ihrem Security-Team, grenzen Kontrollen pro Gesellschaft ab, wo sich das Geschäft tatsächlich unterscheidet, und führen alles für die Geschäftsleitung in einer Ansicht zusammen.

„Wir brauchen Verantwortung, nicht noch einen Anbieter.“

Sie bekommen einen persönlichen Compliance-Lead, der die Umsetzung verantwortet, in Ihren Kanälen mitarbeitet und Fragen Ihrer Auditoren direkt beantwortet, unterstützt von Fachleuten mit Erfahrung in SOC 2, ISO 27001, ISO 42001 und HIPAA. Durch den Festpreis liegt unser Interesse darin, fertig zu werden, nicht darin, Stunden abzurechnen.

„Ein Wechsel mitten im Zyklus würde eine Zertifizierung gefährden.“

Deshalb stellen wir nicht blind um. Kontrollen, Richtlinien und historische Nachweise werden zuerst migriert und laufen parallel zu Ihren aktuellen Tools, und wir richten den Übergang nach Ihrem Audit-Kalender aus statt nach einem Vertragsende.
FAQ

Was Security- und GRC-Verantwortliche zuerst fragen.

Was kostet Ihre aktuelle Lösung wirklich?

Bringen Sie Ihre Frameworks, Gesellschaften, Tools und Ihren Audit-Kalender mit. Wir zeigen, was die Zusammenführung in ein Programm tatsächlich ändern würde, auch dort, wo sie sich nicht lohnt.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?
