
 NIST CSF 2.0
Ihr Programm an NIST CSF 2.0 ausrichten, ohne zuerst ein Security-Team aufzubauen.
Das NIST Cybersecurity Framework ist die gemeinsame Sprache, mit der viele Vorstände, Aufsichtsbehörden und Großkunden ein Sicherheitsprogramm beschreiben. Ein persönlicher Compliance-Lead von SecureSlate bewertet Ihr Ist-Profil, legt ein Zielprofil und eine Stufe fest, die zu Ihrem Risiko passen, und baut das Programm auf, das die Lücke schließt. Unsere Compliance-Automatisierungsplattform hält dabei die Nachweise aktuell. Das alles zu einem Festpreis.
NIST CSF 2.0: 22 Kategorien, 6 Govern (Steuern), 3 Identify (Identifizieren), 5 Protect (Schützen), 2 Detect (Erkennen), 4 Respond (Reagieren), 2 Recover (Wiederherstellen). 5 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.
- Aktuelle Version
- CSF 2.0, veröffentlicht im Februar 2024
- Struktur
- 6 Funktionen, 22 Kategorien, 106 Unterkategorien
- Zertifizierung
- Keine, NIST zertifiziert nicht
Bei NIST CSF zählen Ergebnisse und Profile, kein Zertifikat.
Sechs Funktionen, jetzt mit Govern
Profile zeigen, wo Sie stehen und wohin Sie wollen
Stufen beschreiben, wie ausgereift Ihre Praktiken sind
Wir machen aus NIST CSF ein Programm, das Sie einem Vorstand oder Kunden zeigen können.
Umfang und Ist-Profil
Zielprofil und Stufe
Die Lücken schließen
Messen, berichten, wiederholen
Alles, was eine NIST-CSF-Bewertung betrachtet, liegt bereit, bevor jemand danach fragt.

Ein persönlicher Compliance-Lead

Profile und Gap-Analyse

Nachweise aus Ihrem bestehenden Tech-Stack

Risiko- und Lieferkettenmanagement
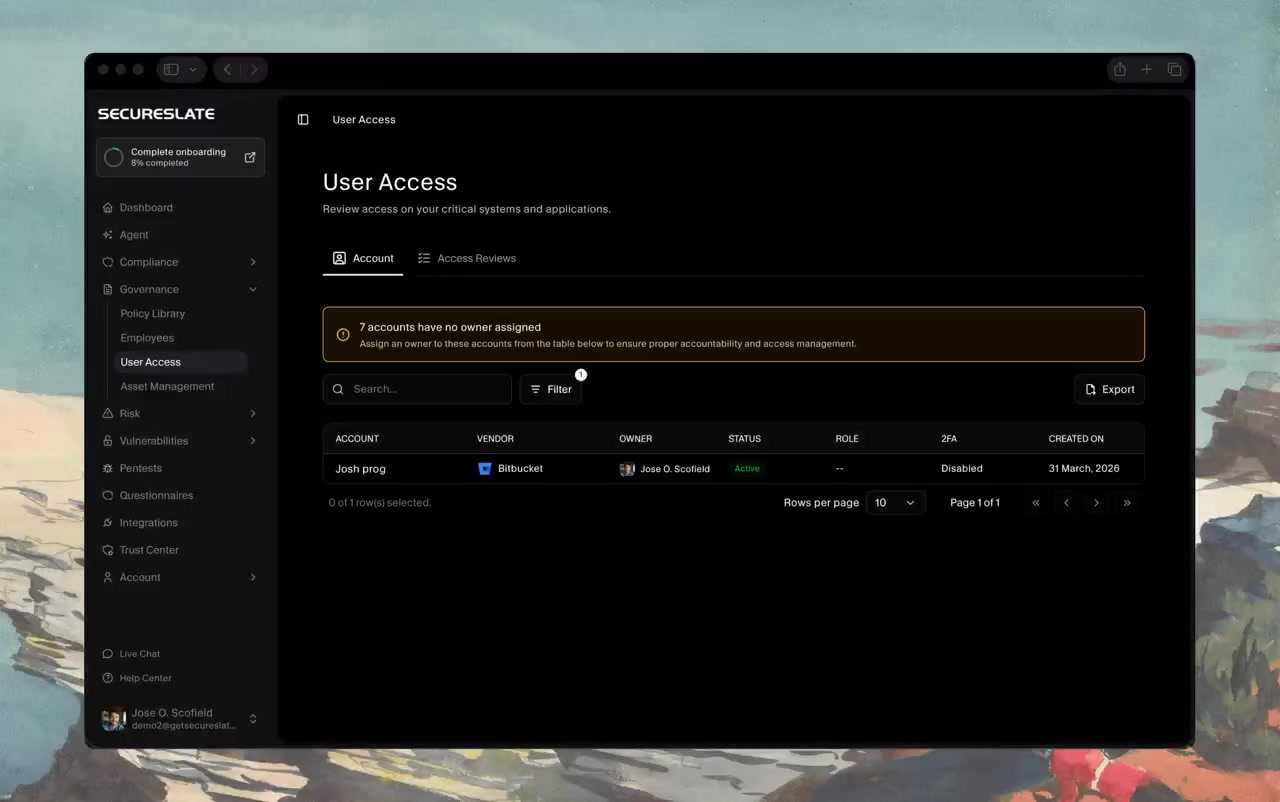
Zugriff, Schulungen und Geräte
Überwachung und Vorfallbereitschaft
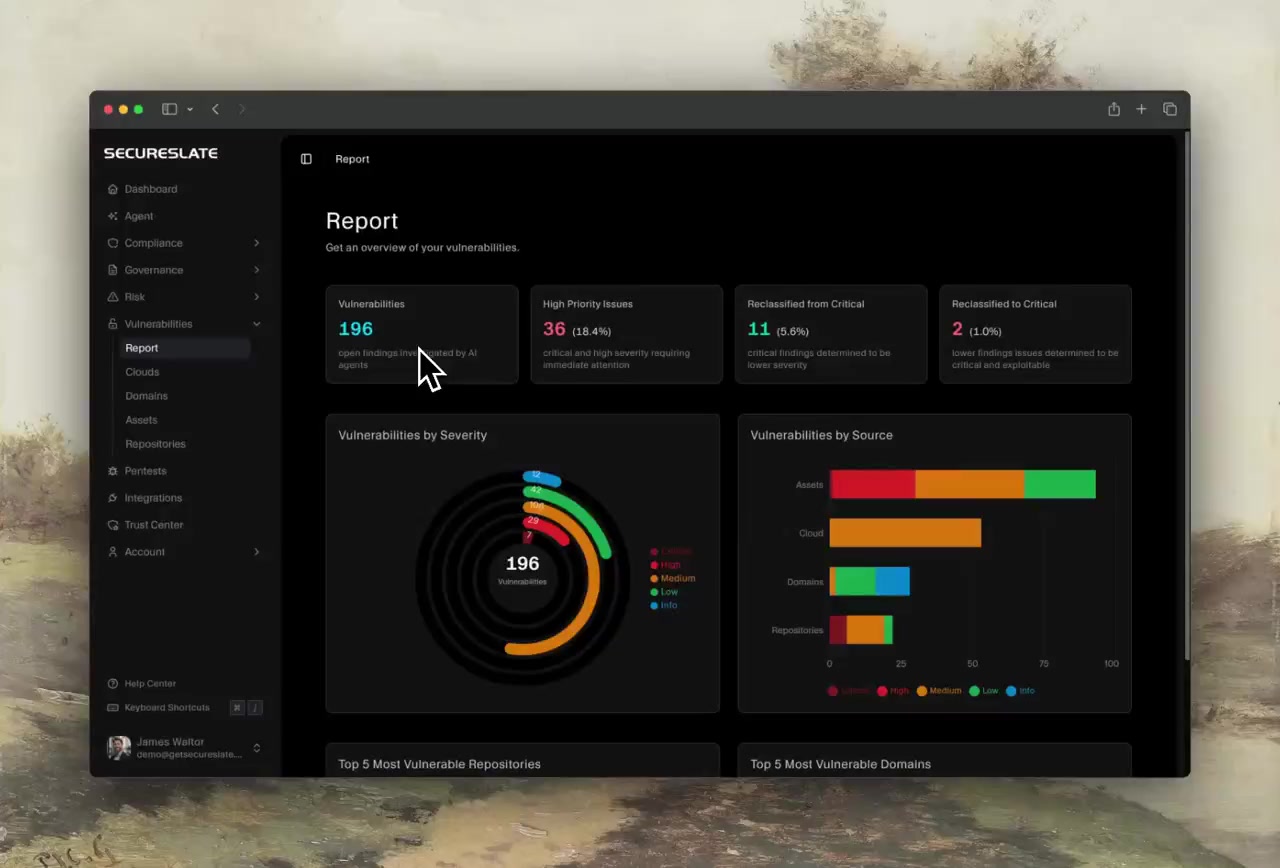
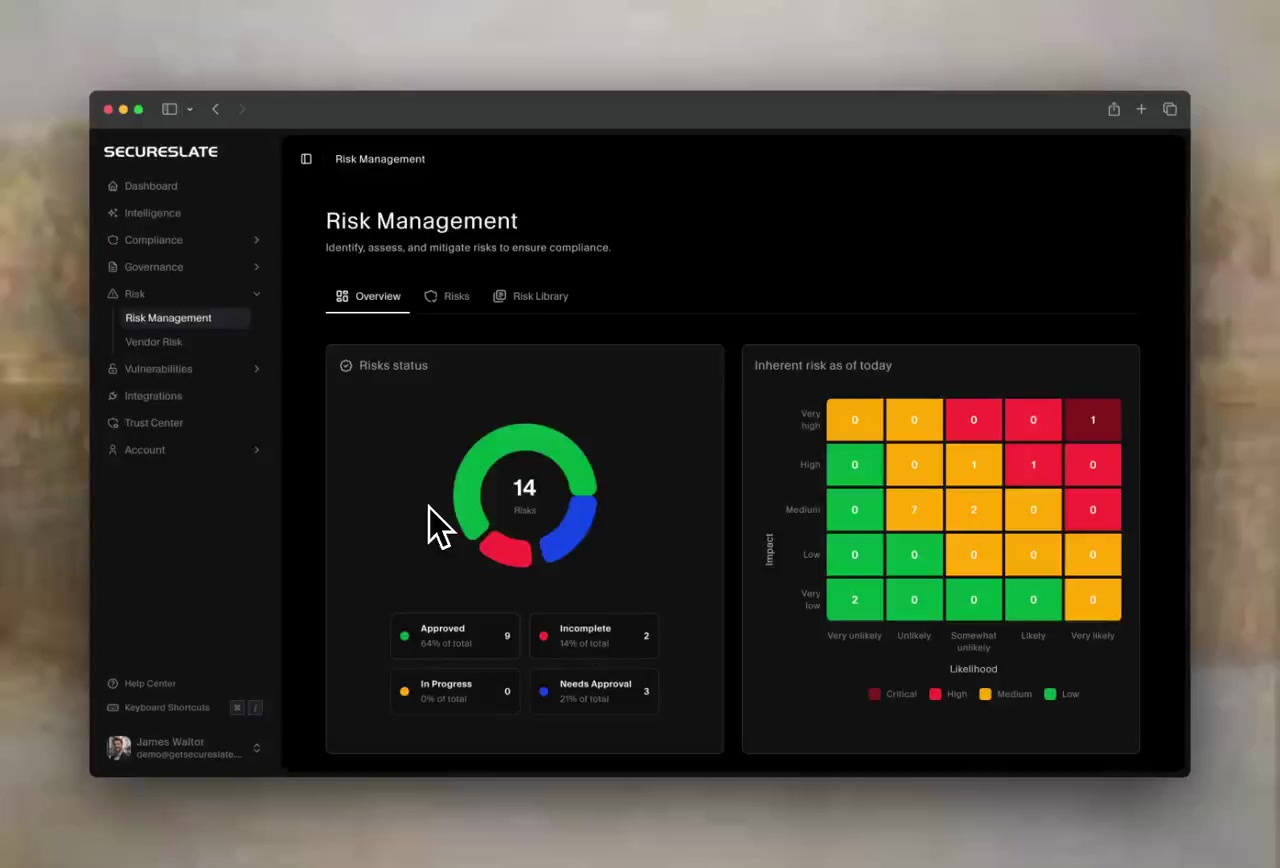
Für mehrere NIST-CSF-Ergebnisse reicht keine Richtlinie. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.
Code-Sicherheitsscans
Erkennung von Secrets
Abhängigkeits- und Lizenzrisiken
Überwachung der öffentlichen Angriffsfläche
Dark-Web-Monitoring
Prüfung auf Cloud-Fehlkonfigurationen
Ein Programm, mehrere Frameworks.
ISO 27001
SOC 2
CMMC
HIPAA
PCI DSS
NIST AI RMF
Was eine NIST-CSF-Bewertung tatsächlich betrachtet
Drei Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von den Änderungen in Version 2.0 bis zur Funktionsweise der Stufen. Die Leitfäden sind auf Englisch.
Lesen Sie sich vor Ihrem Scoping-Gespräch ein.
Praxisleitfäden zu NIST CSF, von seinen Ergebnissen bis zum Vergleich mit anderen Frameworks. Die Leitfäden sind auf Englisch.
Was Teams fragen, bevor sie sich an NIST CSF ausrichten.
Finden Sie heraus, was die Ausrichtung an NIST CSF erfordert
Erzählen Sie uns, wo Ihr Sicherheitsprogramm heute steht und wer die Ausrichtung an NIST CSF verlangt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
