
ISO-9001-Zertifizierung

ISO-9001-zertifiziert werden, ohne zuerst ein Qualitätsteam einzustellen.

ISO 9001 ist der Standard für Qualitätsmanagement, den Einkaufsabteilungen in fast jeder Branche kennen. Ein persönlicher Compliance-Lead von SecureSlate legt den Anwendungsbereich Ihres Qualitätsmanagementsystems fest, ordnet Ihre tatsächliche Arbeitsweise den Abschnitten 4 bis 10 zu und bereitet Sie auf das Zertifizierungsaudit vor, während unsere Compliance-Automatisierungsplattform Richtlinien, Nachweise und Korrekturmaßnahmen an einem Ort bündelt. Das alles zu einem Festpreis.

ISO 9001:201528 Unterabschnitte

ISO 9001:2015: 28 Unterabschnitte, 4 Kontext der Organisation, 3 Führung, 3 Planung, 5 Unterstützung, 7 Betrieb, 3 Bewertung der Leistung, 3 Verbesserung. 6 hervorgehoben: Vorsprung durch ein ISO-27001-Programm.

Vorsprung durch ein ISO-27001-ProgrammQualitätsspezifisch, mit Ihrem Compliance-Lead aufgebaut
Aktuelle Version
ISO 9001:2015, ergänzt 2024
Zertifikat
3 Jahre gültig, jährlich auditiert
Gleiche Struktur wie
ISO 27001, ISO 42001, ISO 14001
Die Grundlagen

Die ISO-9001-Zertifizierung prüft, wie Sie Qualität sicherstellen, nicht ob Sie ein Qualitätshandbuch geschrieben haben.

ISO 9001:2015 legt die Anforderungen an ein Qualitätsmanagementsystem fest, das jede Organisation anwenden kann, vom Hersteller bis zum Softwareunternehmen. Die Norm definiert, was das System leisten muss, nicht wie Sie Ihr Produkt bauen.

Ein Qualitätsmanagementsystem, das tatsächlich läuft

Die Abschnitte 4 bis 10 definieren das QMS: seinen Anwendungsbereich und seine Prozesse, Führung und eine Qualitätspolitik, Risiken und Qualitätsziele, Ressourcen und dokumentierte Information, betriebliche Steuerung, internes Audit, Managementbewertung und Korrekturmaßnahmen. Mit der Version 2015 ist das verpflichtende Qualitätshandbuch entfallen, daher wollen Auditoren Aufzeichnungen sehen, die belegen, dass das System funktioniert.

28 Unterabschnitte und kein Anhang A

Anders als bei ISO 27001 gibt es keinen Anhang mit Maßnahmen, geprüft werden also die Abschnitte selbst. Abschnitt 8, Betrieb, verursacht meist den größten Aufwand: Kundenanforderungen, Entwicklung, Lieferanten, Freigabe und nichtkonforme Ergebnisse. Trifft eine Anforderung auf Sie nicht zu, begründen Sie das in Ihrem Anwendungsbereich.

Kundenorientierung und risikobasiertes Denken

Sie ermitteln, was Kunden und andere interessierte Parteien verlangen, gehen mit den Risiken und Chancen um, die die Konformität beeinflussen könnten, und überwachen die Kundenzufriedenheit. Die Ergänzung von 2024 verlangt außerdem, dass Sie entscheiden, ob der Klimawandel ein relevantes Thema für Ihr QMS ist.
So funktioniert es

Wir bauen Ihr Qualitätsmanagementsystem gemeinsam mit Ihnen auf und halten es zwischen den ISO-9001-Audits am Laufen.

Vier Phasen vom Scoping-Gespräch bis zum Zertifikat. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Anwendungsbereich festlegen und Prozesse erfassen

Wir legen gemeinsam fest, welche Produkte, Dienstleistungen, Teams und Standorte zum Anwendungsbereich gehören, und erfassen dann die Prozesse, die über die Qualität entscheiden, etwa Anforderungen, Releases, Onboarding, Support und Lieferantenmanagement, jeweils mit Verantwortlichem, Eingaben, Ergebnissen und Kennzahlen.

Die Gap-Analyse durchführen

Ihr Compliance-Lead vergleicht Ihre heutige Arbeitsweise mit den Abschnitten 4 bis 10 und trennt fehlende Prozesse von solchen, die laufen, aber keine Nachweise hinterlassen. Jede Lücke erhält einen Verantwortlichen und einen Termin, sodass der Plan klar ist, bevor die Behebung beginnt.

Auf Bestehendem aufbauen

Dokumentenlenkung, Kompetenznachweise, Lieferantenprüfungen, internes Audit, Managementbewertung und Korrekturmaßnahmen werden aus ISO 27001 übernommen, wo vorhanden. Wir ergänzen die qualitätsspezifischen Teile: Kundenanforderungen, Steuerung der Entwicklung, Freigabekriterien und Qualitätsziele.

Zertifizierung und die Jahre danach

Wir führen das interne Audit und die Managementbewertung durch, die Zertifizierungsstellen sehen wollen, bereiten die Nachweise für Stufe 1 und Stufe 2 vor und begleiten Sie durch das Audit. Überwachungsaudits folgen im zweiten und dritten Jahr, und das QMS bleibt aktuell, während sich Ihre Prozesse ändern.
Leistungsumfang

Alles, was Ihr ISO-9001-Auditor stichprobenartig prüft, liegt bereit, bevor er danach fragt.

Sie erhalten ISO-9001-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So wird Qualitätsmanagement nicht zum Nebenprojekt Ihrer Betriebsleitung.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr ISO-9001-Programm von Anfang bis Ende. Sie erfasst Prozesse, entwirft Qualitätspolitik und Qualitätsziele, führt das interne Audit durch und beantwortet Fragen der Zertifizierungsstelle direkt. Ihre Prozessverantwortlichen prüfen und geben frei, statt sich selbst in die Norm einzuarbeiten.

Zuordnung der Abschnitte und ein Lückenregister

Jede Anforderung aus ISO 9001:2015 wird den Richtlinien, Kontrollen und Nachweisen zugeordnet, die sie erfüllen. So sehen Sie, was abgedeckt ist, was fehlt und welche Arbeit bereits auf ISO 27001 einzahlt.

Richtlinien, Schulungen und Bewusstsein
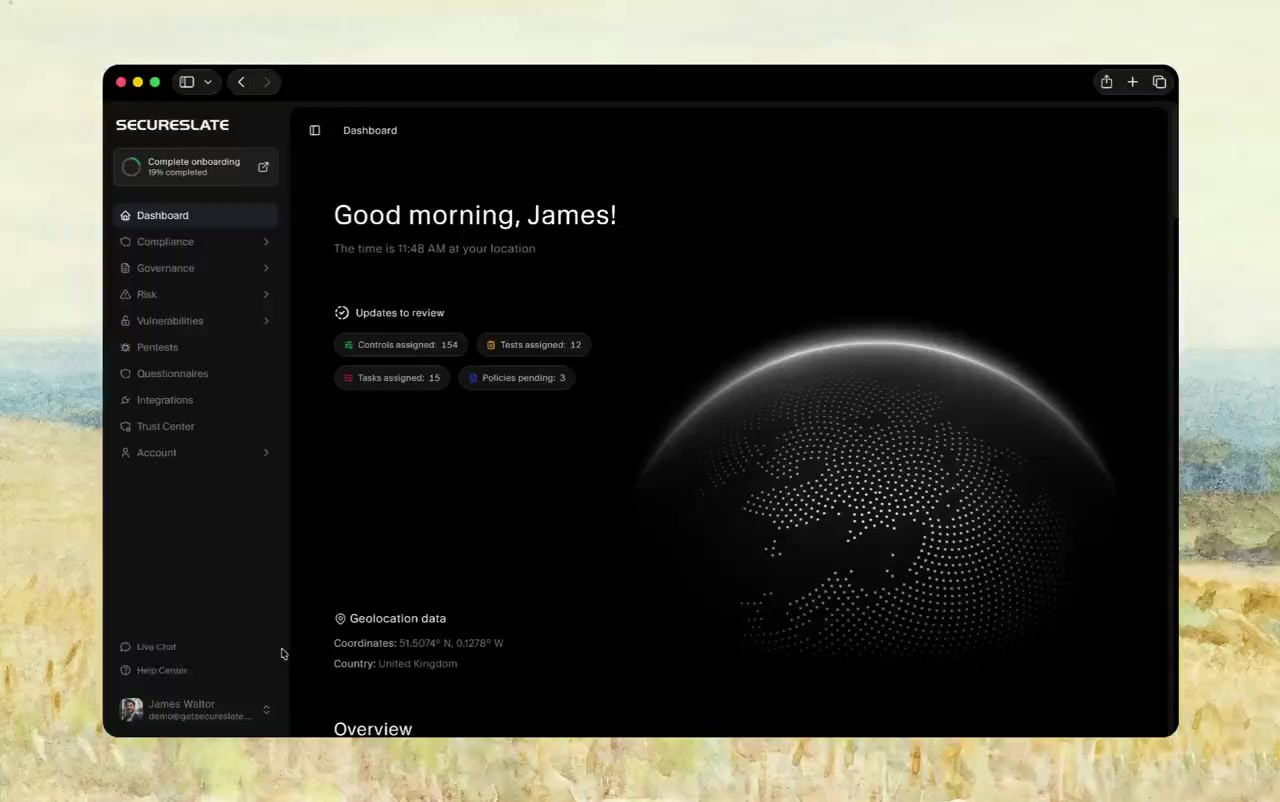
Richtlinien gehen an die Personen, für die sie gelten, Lesebestätigungen werden nachverfolgt, und Schulungen werden zugewiesen und dokumentiert. Das sind die Nachweise, die Auditoren für Kompetenz nach 7.2 und Bewusstsein nach 7.3 prüfen.

Lieferantenbewertung

Cloud-Anbieter, Auftragnehmer und andere Lieferanten, die beeinflussen, was Sie liefern, werden bewertet, freigegeben und planmäßig geprüft, mit Nachweisen zu Abschnitt 8.4 direkt neben Ihrer Sicherheits-Due-Diligence.

Internes Audit und Korrekturmaßnahmen

Ihr Compliance-Lead führt das interne Audit durch und bereitet die Managementbewertung vor. Feststellungen werden mit Verantwortlichem, Grundursache und Korrekturmaßnahme bis zum Abschluss verfolgt, sodass Nachweise zu den Abschnitten 9 und 10 vorliegen, bevor der Auditor fragt.

Ein Trust Center für den Einkauf

Veröffentlichen Sie Ihr ISO-9001-Zertifikat neben Ihrer Sicherheitsdokumentation auf einer Live-Seite, damit Einkaufsteams Antworten zu Qualität und Sicherheit an einem Ort finden, bevor sie einen Fragebogen schicken.
Was Sie aus ISO 27001 übernehmen

Sechs ISO-9001-Anforderungen bauen direkt auf einem ISO-27001-Programm auf.

ISO 9001 und ISO 27001 teilen dieselbe übergeordnete Struktur. Wenn Sie bereits ein ISMS betreiben, starten diese Anforderungen mit Nachweisen, die Sie heute schon sammeln, und Ihr Compliance-Lead erweitert sie auf Qualität, statt sie neu aufzubauen.
7.2 baut auf ISO 27001 7.2 auf

Kompetenz

Die Kompetenznachweise, die Sie für Sicherheitsrollen führen, werden auf alle erweitert, deren Arbeit die Qualität von Produkten und Dienstleistungen beeinflusst, mit dokumentierten Schulungen, Erfahrungen und Qualifikationen.
7.5 baut auf ISO 27001 7.5 auf

Dokumentierte Information

Ein Prozess zur Dokumentenlenkung deckt beide Systeme ab. Freigabe, Versionierung, Zugriff und Aufbewahrung funktionieren gleich, ob das Dokument eine Sicherheitsrichtlinie oder ein Release-Verfahren ist.
8.4 baut auf ISO 27001 5.19 bis 5.22 auf

Extern bereitgestellte Prozesse, Produkte und Dienstleistungen

Onboarding und Prüfung von Lieferanten decken bereits die Sicherheit ab. ISO 9001 ergänzt Kriterien für die Lieferqualität, sodass eine Bewertung beides festhält und ein Zeitplan beides aktuell hält.
9.2 baut auf ISO 27001 9.2 auf

Internes Audit

Das Auditprogramm, die Unabhängigkeit der Auditoren und die Berichterstattung, die Sie für das ISMS aufgesetzt haben, können auch das QMS abdecken, mit einem Auditplan und qualitätsspezifischen Checklisten.
9.3 baut auf ISO 27001 9.3 auf

Managementbewertung

Die Leitung kann Qualität und Sicherheit in einer Sitzung bewerten, solange die Eingaben, die ISO 9001 verlangt, etwa Kundenzufriedenheit, Leistung der Lieferanten und Qualitätsziele, auf der Tagesordnung stehen und die Entscheidungen dokumentiert werden.
10.2 baut auf ISO 27001 10.2 auf

Nichtkonformität und Korrekturmaßnahmen

Der Prozess für Korrekturmaßnahmen, den Sie für Sicherheitsbefunde betreiben, behandelt auch Qualitätsmängel: das Problem eindämmen, die Grundursache finden, handeln und prüfen, ob die Maßnahme gewirkt hat.
Über ISO 9001 hinaus

Ein Managementsystem für Qualität, Sicherheit und KI.

ISO 9001 teilt ihre Struktur mit den anderen Managementsystemnormen, sodass dieselben gemeinsamen Prozesse mehrere Zertifikate tragen können.

ISO 27001

Viele Teams lassen Qualität und Sicherheit gemeinsam zertifizieren. Dank der gemeinsamen Abschnitte können ein internes Auditprogramm und eine Managementbewertung beide Normen abdecken.

ISO 42001

Die Norm für KI-Managementsysteme nutzt dieselbe Struktur. Teams, die KI-Funktionen ausliefern, ergänzen sie auf Basis ihres QMS und ISMS, ohne die Kernprozesse ein drittes Mal aufzubauen.

SOC 2

US-Kunden fragen neben einem ISO-9001-Zertifikat oft nach einem SOC-2-Bericht. Kontrollen zu Lieferanten, Änderungen und Zugriff zählen für beide, die Programme nutzen also dieselben Nachweise.

CMMC

Verteidigungsaufträge können neben CMMC einen höherwertigen Qualitätsstandard wie ISO 9001 verlangen. Dokumentierte Prozesse und Lieferantenmanagement stützen beides.

NIST CSF

Wenn Kunden nach Sicherheitsreife statt nach einem Zertifikat fragen, beschreibt der CSF sie anhand von Ergebnissen. Die Lieferantenarbeit aus Ihrem QMS fließt in seine Govern-Funktion ein.

Programme mit mehreren Frameworks

Mehrere Standards lassen sich auf einer Plattform betreiben, wenn gemeinsame Nachweise auf die Anforderungen jedes einzelnen Frameworks zurückführbar bleiben. Einen eigenen Ordner pro Zertifikat brauchen Sie dann nicht.
ISO-9001-Leitfäden

Was das ISO-9001-Audit tatsächlich prüft

Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von der Checkliste bis zur Überschneidung mit ISO 27001. Die Leitfäden sind auf Englisch.

7 Abschnitte
Eine ISO-9001-Compliance-Checkliste für wachsende Teams, Phase für Phase
Stufe 2
Kosten und Zeitplan der ISO-9001-Zertifizierung, von der Gap-Analyse bis zum Zertifikat
2 Systeme
Wie ISO 9001 und ISO 27001 in einer GRC-Plattform zusammenpassen und was getrennt bleiben muss
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu ISO 9001, von der Bedeutung für ein Softwareunternehmen bis zu den Kosten der Zertifizierung. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit ISO 9001 fragen.

Finden Sie heraus, was Ihr ISO-9001-Zertifikat erfordert

Erzählen Sie uns, was zertifiziert werden soll und welcher Kunde nach dem Zertifikat fragt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?


