
 Digital Operational Resilience Act
DORA erfüllen, ohne zuerst ein Resilienz-Team aufzubauen.
DORA verpflichtet Finanzunternehmen in der EU und die IKT-Dienstleister, auf die sie sich stützen, auf ein einheitliches Regelwerk für IKT-Risiken, Vorfallmeldung, Resilienztests und die Überwachung von Drittparteien. Ein persönlicher Compliance-Lead von SecureSlate erfasst Ihre Pflichten, baut den IKT-Risikomanagementrahmen und das Informationsregister auf und bereitet die Vorfallmeldung vor, während unsere Compliance-Automatisierungsplattform die Nachweise für Aufsicht und Kunden aktuell hält. Das alles zu einem Festpreis.
DORA: 25 Anforderungen, 10 IKT-Risikomanagement, 4 Meldung von Vorfällen, 4 Resilienztests, 6 Drittparteienrisiko, 1 Informationsaustausch. 4 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.
- Verordnung
- (EU) 2022/2554, gilt seit Januar 2025
- Anwendungsbereich
- 20 Arten von Finanzunternehmen in der EU und ihre IKT-Dienstleister
- Zertifizierung
- Keine, Aufsicht durch Finanzaufsichtsbehörden
Über DORA-Compliance urteilen Aufsicht und Finanzkunden, nicht ein Zertifikat.
Fünf Säulen
Knappe Meldefristen
Drittparteien im Anwendungsbereich
Wir bauen Ihr DORA-Programm gemeinsam mit Ihnen auf und halten es für Aufsicht und Kunden bereit.
Rolle und Anwendungsbereich klären
Die Gap-Analyse durchführen
Rahmen, Register und Meldewesen aufbauen
Testen, berichten und bereit bleiben
Alles, was Sie für DORA nachweisen müssen, liegt bereit, bevor jemand danach fragt.

Ein persönlicher Compliance-Lead

Zuordnung zu den Säulen und Gap-Analyse

IKT-Dienstleister und Informationsregister

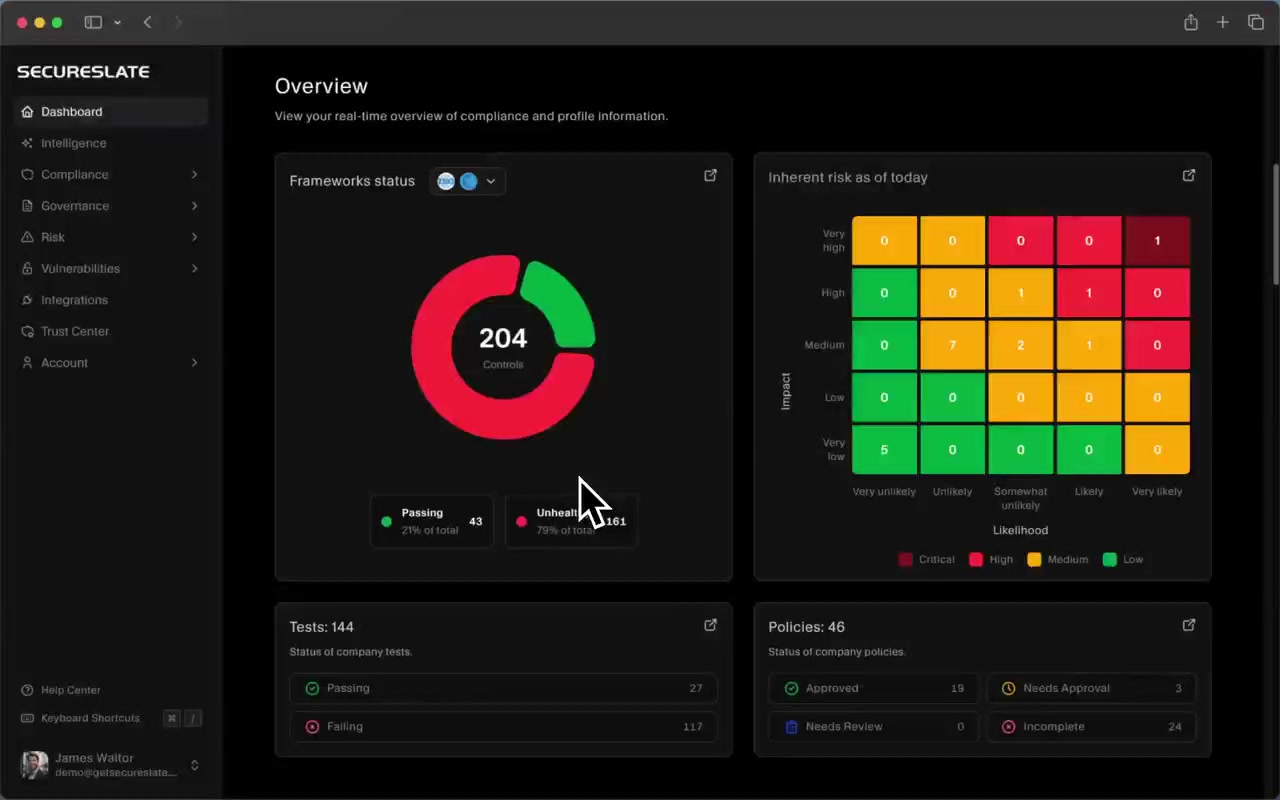
Nachweise aus Ihrem bestehenden Tech-Stack

Klassifizierung und Meldung von Vorfällen
Ein Programm für Resilienztests
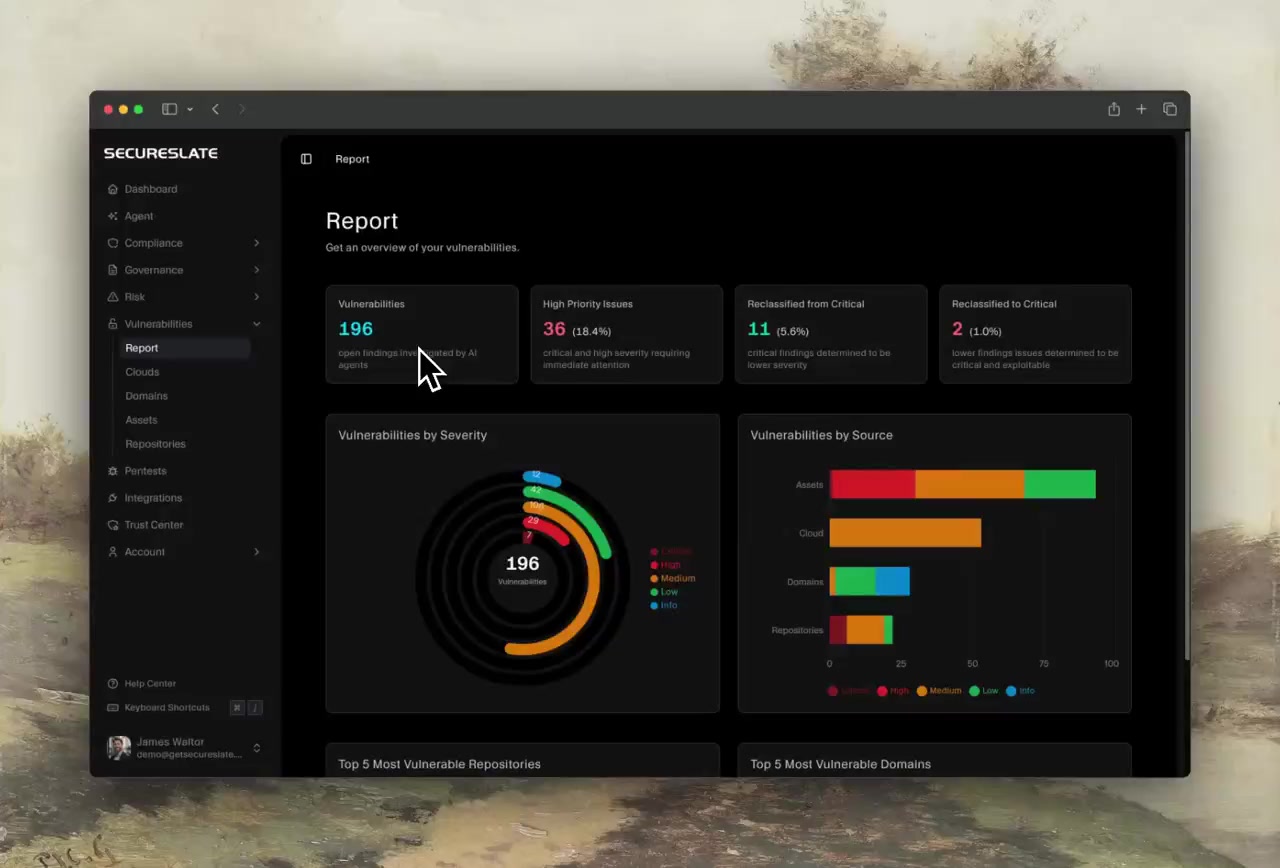
Vier DORA-Anforderungen belegen Sie direkt mit den Scan-Ergebnissen.
Code-Sicherheitsscans
Abhängigkeits- und Lizenzrisiken
Überwachung der öffentlichen Angriffsfläche
Erkennung von Secrets
Dark-Web-Monitoring
Prüfung auf Cloud-Fehlkonfigurationen
Ein DORA-Programm, das auch Ihre anderen Frameworks abdeckt.
ISO 27001
NIS 2
SOC 2
PCI DSS
DSGVO
NIST CSF
Was DORA tatsächlich von Ihrem Team verlangt
Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von der Frage der Betroffenheit bis zur vollständigen Checkliste. Die Leitfäden sind auf Englisch.
Lesen Sie sich vor Ihrem Scoping-Gespräch ein.
Praxisleitfäden zu DORA, von den Grundlagen der Verordnung bis zum Vergleich mit NIS 2. Die Leitfäden sind auf Englisch.
Was Teams vor dem Start mit DORA fragen.
Finden Sie heraus, was DORA für Ihr Unternehmen bedeutet
Erzählen Sie uns, was für ein Unternehmen Sie sind, welche IKT-Dienste kritisch sind oder welcher Finanzkunde Ihnen DORA-Vertragsklauseln geschickt hat. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Plan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
