
Zugriffsprüfungen
Zugriffsprüfungen für jedes verbundene System durchführen
SecureSlate holt jedes Konto aus Ihren verbundenen Systemen in ein Inventar, beseitigt fehlende Verantwortliche und MFA-Lücken, bevor ein Zyklus beginnt, und führt Prüfer durch jedes System. Alles, was abgelehnt oder herabgestuft wird, bleibt auf einer offenen Liste, bis die Änderung nachgewiesen ist.
Warum Zugriffsprüfungen wichtig sind
Zugriffsrechte sammeln sich still an und fallen erst auf, wenn bereits etwas schiefgegangen ist.
Der Zugriff überdauert seinen Grund
Jemand steigt in ein Projekt ein, bekommt Admin-Rechte für ein Repository und zieht weiter. Die Berechtigung war an dem Tag richtig, an dem sie erteilt wurde, niemand überprüft sie wieder, und Rechte kommen immer nur hinzu.
Die Ausgeschiedenen, die nie ganz gegangen sind
Das Offboarding erfasst die offensichtlichen Systeme, den Identitätsanbieter und den Laptop. Das Nischentool, das jemand über Spesen abgerechnet hat, behält sein Konto und ist Monate später noch aktiv, wenn sich niemand mehr daran erinnert.
Eine Prüfung ohne Folgen ist keine Kontrolle
Eine Tabelle abzuhaken erzeugt ein Dokument, keine Änderung. Wenn die zur Entfernung markierten Konten beim nächsten Audit noch da sind, war die Prüfung reiner Papierkram, und Ihr Auditor wird sie auch so behandeln.
Inventar bereinigen, Prüfung durchführen, Änderung belegen
Jedes Konto aus Ihren verbundenen Systemen an einem Ort, eine geführte Prüfung für jedes davon und eine Liste offener Behebungen, die erst geschlossen wird, wenn der Zugriff wirklich weg ist.
Jedes Konto in einem Inventar
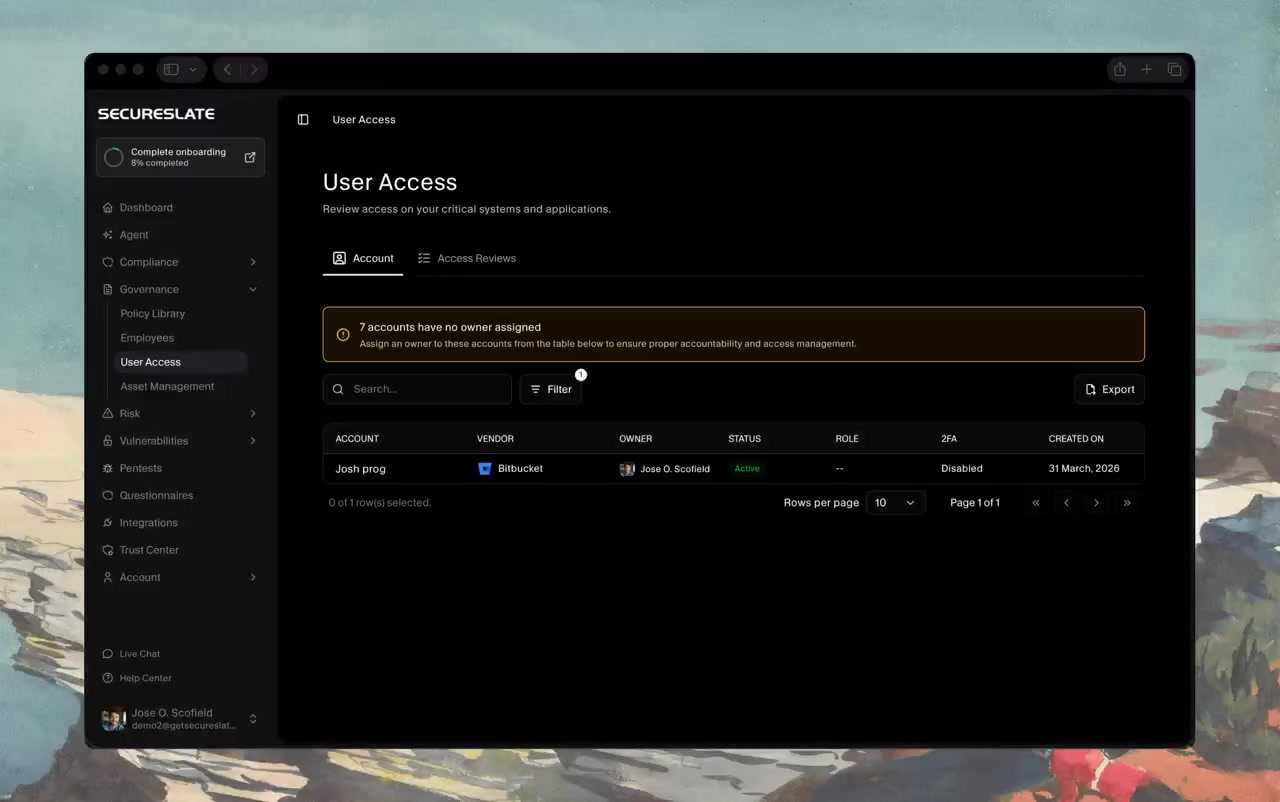
Konten werden aus Ihren verbundenen Integrationen in eine Liste synchronisiert, die Anbieter, Verantwortlichen, Status, Rolle, den Status der Zwei-Faktor-Authentifizierung und das Erstellungsdatum zeigt. Durchsuchen, filtern und exportieren Sie sie nach Plattform. Konten ohne zugewiesene Person werden oben hervorgehoben, denn eine Prüfung kann erst beginnen, wenn jedes Konto einen Namen trägt.
Jedes Konto mit seiner ganzen Historie
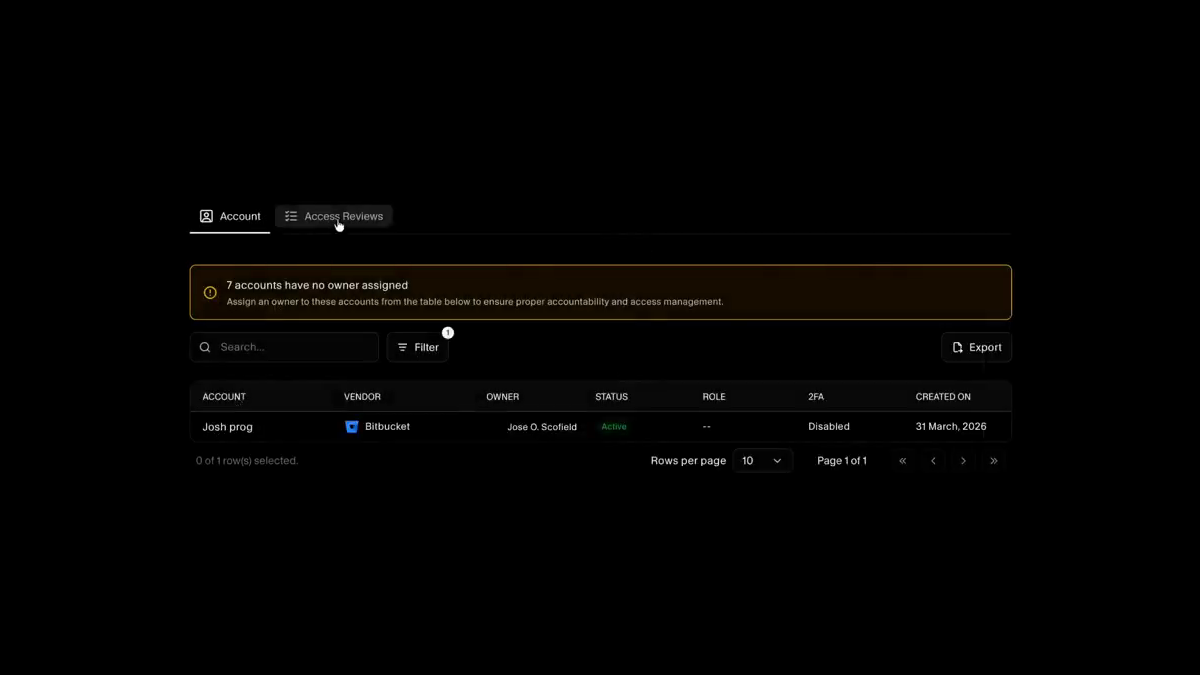
Öffnen Sie ein Konto, um Anbieter, Status, Rolle, Zwei-Faktor-Status und das Erstellungs- oder Deaktivierungsdatum zu sehen, und weisen Sie den Verantwortlichen neu zu, ohne das Panel zu verlassen. Darunter steht die Prüfhistorie, sodass Sie jeden Zyklus sehen, den das Konto durchlaufen hat, und was jeweils entschieden wurde.
Die riskantesten Systeme zuerst prüfen
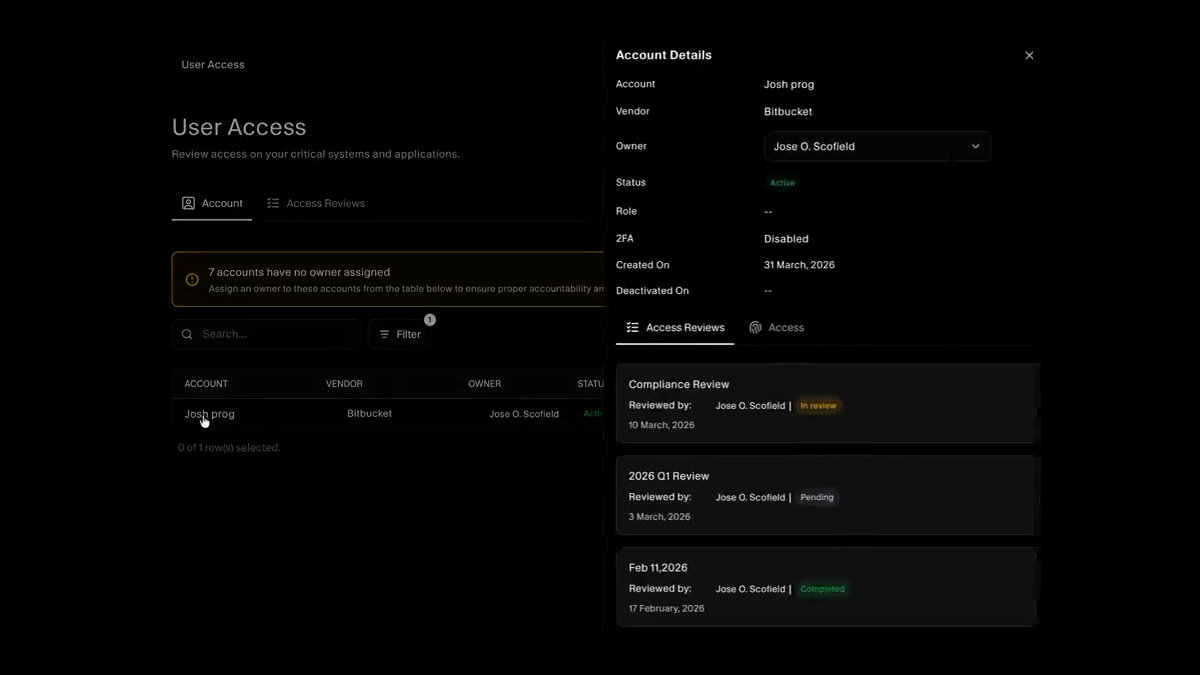
Systeme werden nach ihrem Bruttorisiko bewertet und nach Risikobereichen dargestellt, sodass die Reihenfolge der Prüfung dem Risiko folgt statt dem Alphabet. Jeder Zyklus ist mit Prüfer, Status, den Systemen im Umfang, Beginn und Fälligkeit aufgeführt. Eine überfällige Prüfung bemerken Sie so selbst, statt dass Ihr Auditor sie findet.
Systeme mit und ohne Integration
Ein Zyklus zeigt, wie viele Systeme und Konten geprüft wurden und wie viele Zugriffsänderungen sich daraus ergeben haben. Verbundene Systeme liefern ihre Konten direkt aus der Integration, und alles ohne native Integration wird per Upload einer Zugriffsdatei abgedeckt. So fällt ein Tool, das sich nicht verbinden lässt, nicht still aus dem Umfang.
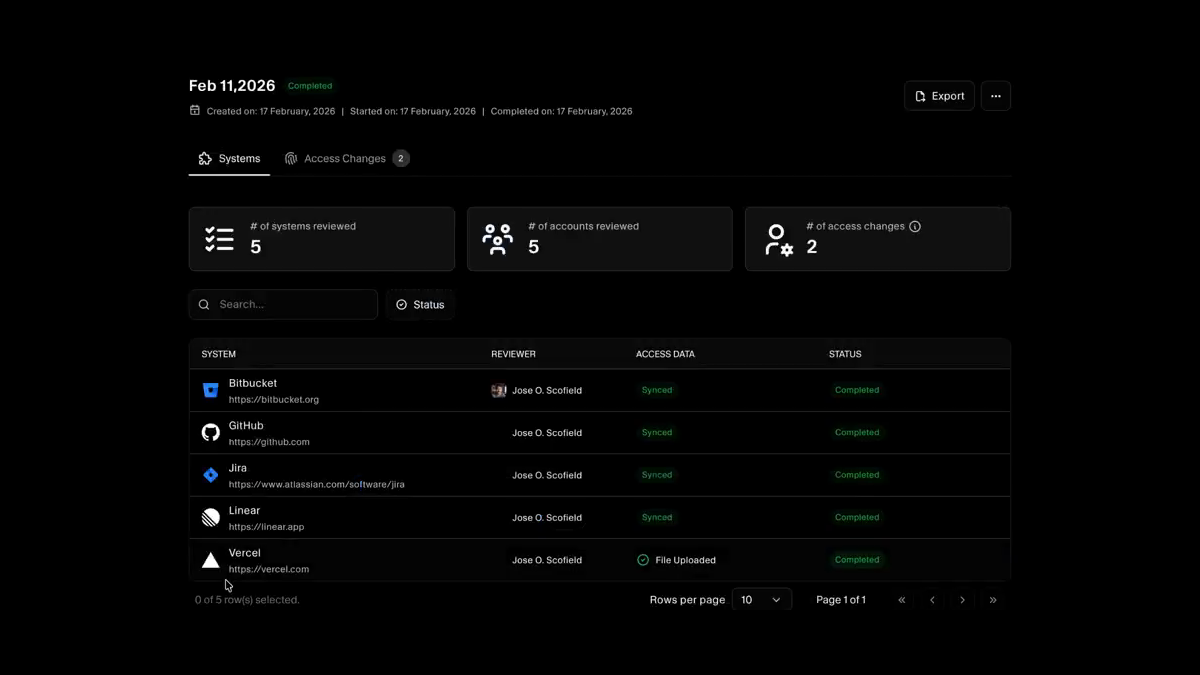
Geführt, ein System nach dem anderen
Jedes System öffnet sich mit seinen Konten, aufgeteilt in „Zugriff angemessen“, „Änderungen erforderlich“ und „Prüfung nötig“, neben einer Checkliste dessen, was der Prüfer noch erledigen muss. Für jedes Konto wird entschieden, den Zugriff beizubehalten, zu ändern oder zu entfernen, mit einer Notiz, wo der Fall eine Erklärung braucht.
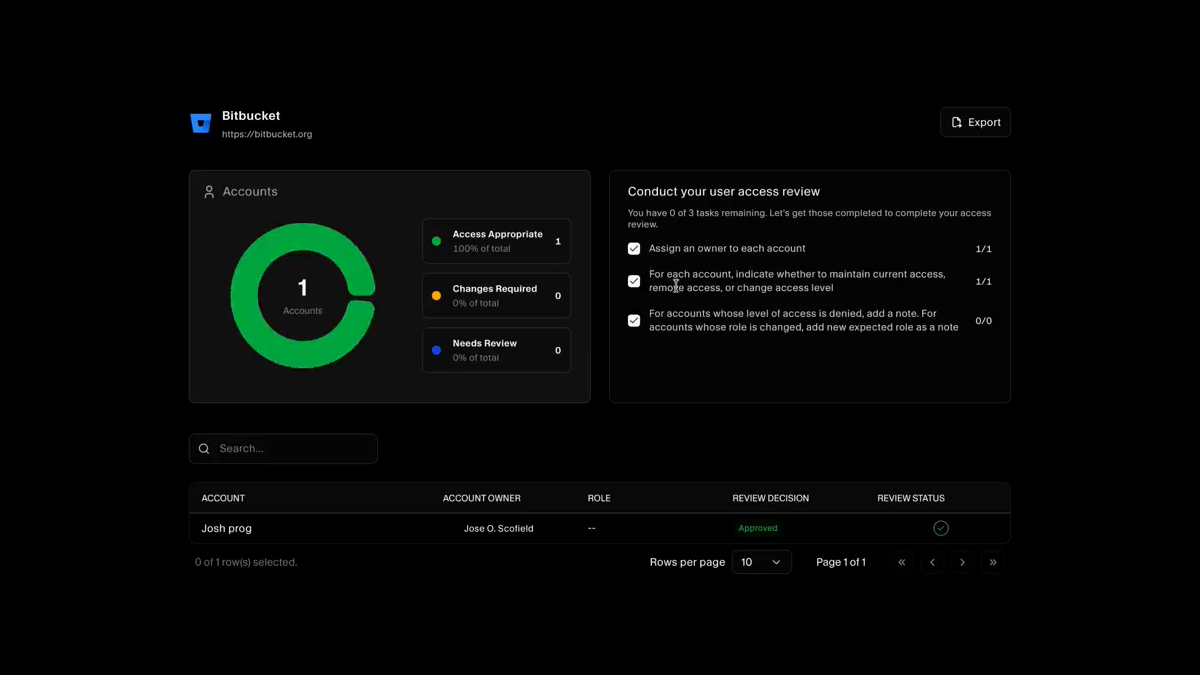
Die Prüfung ist erst fertig, wenn der Zugriff weg ist
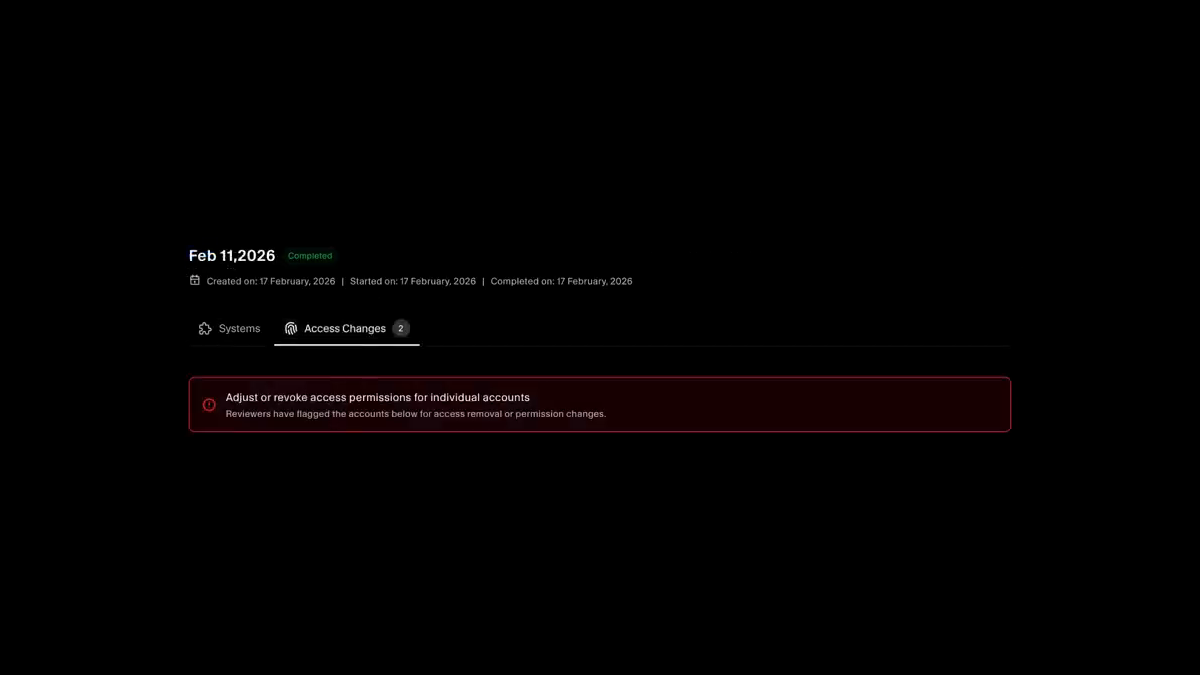
Jedes Konto, das abgelehnt oder in der Rolle geändert wurde, wandert auf eine Liste der Zugriffsänderungen und bleibt dort, bis die Behebung nachgewiesen ist. Geben Sie den Plan des Agenten frei, den Zugriff über Ihre verbundenen Systeme zu entziehen, oder hängen Sie für die Fälle, die er nicht erreicht, eine eigene Notiz oder einen Screenshot an. Die abgeschlossene Prüfung fließt dann in den Compliance-Test ein, der sie verlangt.
Ressourcen
Lesen Sie sich vor Ihrem nächsten Zyklus ein.
Praxisleitfäden zu Zugriffsprüfungen, vom quartalsweisen Rhythmus bis zu den Nachweisen, die ein Auditor sehen möchte. Die Leitfäden sind auf Englisch.
FAQ
Das Wichtigste zu Zugriffsprüfungen.
Eine regelmäßige Überprüfung, ob die Personen mit Zugriff auf ein System diesen noch brauchen, und zwar in dem Umfang, den sie haben. Eine verantwortliche Person sieht sich jedes Konto an und entscheidet, es beizubehalten, zu ändern oder zu entfernen, und die Entscheidungen werden dokumentiert. SOC 2 und ISO 27001 erwarten sie beide. Deshalb zählt der Nachweis genauso viel wie die Prüfung selbst.
Aus Ihren verbundenen Integrationen. Konten werden automatisch in den Konto-Tab synchronisiert, sodass das Inventar die Systeme widerspiegelt, die Sie tatsächlich betreiben, statt einer Liste, die jemand einmal abgetippt hat. Jedes Konto kommt mit Anbieter, Status, Rolle und Zwei-Faktor-Status.
Nutzen Sie den Upload für Zugriffsdateien. Laden Sie die Vorlage herunter, tragen Sie Kontoname, Verantwortlichen, Rolle, MFA-Status und den Aktivstatus des Kontos ein und laden Sie sie für das jeweilige System hoch. Das System erscheint dann in den Prüfungen neben den integrierten, sodass ein Tool ohne Integration nicht zum blinden Fleck wird.
Weil eine Entscheidung ohne Namen dahinter keine Entscheidung ist. Konten ohne Verantwortlichen werden oben im Inventar markiert und müssen geklärt werden, bevor eine Prüfung abgeschlossen wird. Das verhindert auch den häufigen Fehler, dass Dienstkonten und geteilte Logins durch eine Prüfung rutschen, weil sich niemand zuständig fühlte.
Ja. Wenn das Inventar Konten ohne Verantwortlichen, deaktivierte Zwei-Faktor-Authentifizierung oder inaktive Konten zeigt, schlägt der Behebungs-Agent einen Plan vor: Konten Personen in Ihrem Verzeichnis zuordnen, MFA durchsetzen oder Verantwortliche benachrichtigen und veraltete Konten zur Deprovisionierung markieren. Sie sehen den vollständigen Plan, und nichts wird ausgeführt, bevor Sie ihn freigeben.
Er öffnet ein System nach dem anderen und arbeitet dessen Konten ab. Jedes markiert er als angemessen, änderungsbedürftig oder zu entfernen und ergänzt eine Notiz, wo der Grund nicht offensichtlich ist. Eine Checkliste zeigt, was noch offen ist, sodass ein Prüfer weiß, wann das System wirklich fertig ist, statt zu raten.
Sie landen auf der Liste der Zugriffsänderungen dieser Prüfung, mit System, Konto, entscheidender Person, Entscheidung und Status der Behebung. Die Zeile bleibt offen, bis Sie die Änderung nachweisen. Das verhindert, dass eine Prüfung bei der Entscheidung endet und nie beim System selbst ankommt.
Nein. Er plant die Arbeit: Zugriff entziehen oder eine Rolle ändern über Ihre verbundenen Integrationen, wo das unterstützt wird, und ein Ticket öffnen, wo nicht. Sie prüfen den Plan und geben ihn frei, bevor etwas ausgeführt wird, und die Aktionen und Antworten der Systeme werden anschließend als Nachweis festgehalten.
Der abgeschlossene Zyklus trägt seine eigene Dokumentation: die Systeme im Umfang, die geprüften Konten, jede Entscheidung, die Daten und die Behebung zu jeder Änderung. Dieses Paket fließt in Tests wie die Prüfung einer abgeschlossenen Zugriffsprüfung ein, die SOC-2- und ISO-27001-Zugriffskontrollen zugeordnet sind. Der Nachweis liegt also bereits dort, wo Ihr Auditor sucht.
Quartalsweise ist der übliche Rhythmus, und die meisten Frameworks erwarten mindestens eine jährliche Prüfung plus eine nach wesentlichen Änderungen. Der nützlichere Auslöser ist Ihre eigene Risikobewertung: Systeme in den höheren Risikobereichen verdienen ein kürzeres Intervall als solche ohne sensible Daten. Deshalb ist die Prüfliste nach Bruttorisiko sortiert und nicht nach Namen.
Finden Sie heraus, wer noch Zugriff hat
Verbinden Sie Ihre Systeme und sehen Sie jedes Konto in einem Inventar, mit fehlenden Verantwortlichen und Zwei-Faktor-Lücken markiert, bevor Ihre nächste Prüfung beginnt.
