
Revisiones de accesos
Revise los accesos de usuarios en todos sus sistemas conectados
SecureSlate reúne en un solo inventario todas las cuentas de sus sistemas conectados, resuelve los responsables que faltan y las brechas de MFA antes de que empiece un ciclo, y guía a los revisores por cada sistema. Todo lo que se deniega o se restringe permanece en una lista abierta hasta que el cambio queda acreditado.
Por qué importan las revisiones de accesos
Los accesos se acumulan en silencio y se detectan cuando algo ya ha salido mal.
El acceso sobrevive al motivo que lo justificó
Alguien se incorpora a un proyecto, obtiene permisos de administrador en un repositorio y pasa a otra cosa. El permiso era correcto el día en que se concedió, nadie vuelve a revisarlo y los privilegios solo crecen.
El empleado que se fue sin irse del todo
La baja cubre los sistemas evidentes, el proveedor de identidad y el portátil. La herramienta de nicho que alguien pagó como gasto conserva su cuenta, que sigue activa meses después cuando ya nadie recuerda que existe.
Una revisión sin consecuencias no es un control
Marcar casillas en una hoja de cálculo produce un documento, no un cambio. Si las cuentas marcadas para eliminación siguen ahí en la siguiente auditoría, la revisión fue papeleo, y su auditor la tratará como tal.
Limpie el inventario, haga la revisión, demuestre el cambio
Todas las cuentas de sus sistemas conectados en un solo lugar, una revisión guiada para cada uno y un rastro de corrección que sigue abierto hasta que el acceso desaparece de verdad.
Todas las cuentas en un solo inventario
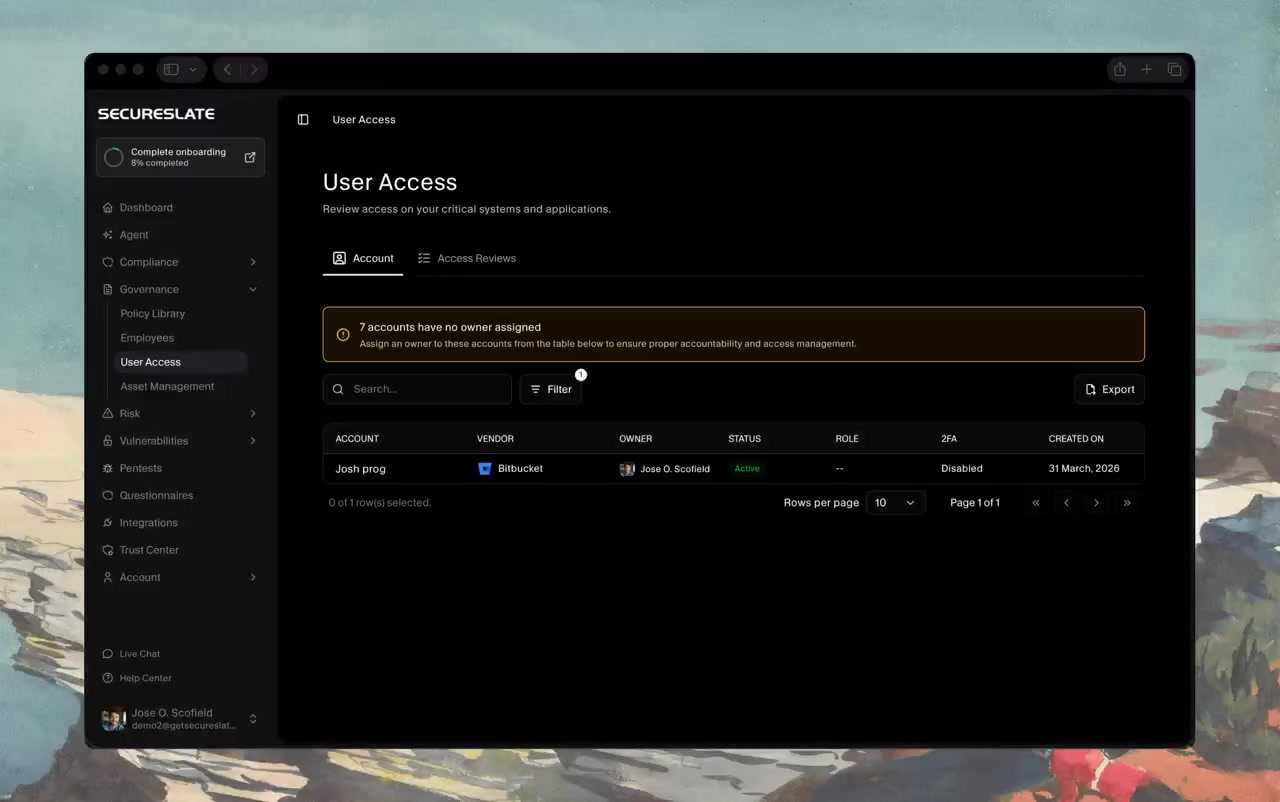
Las cuentas se sincronizan desde sus integraciones conectadas en una única lista que muestra el proveedor, el responsable, el estado, el rol, si el doble factor está activado y cuándo se creó la cuenta. Búsquela, fíltrela y expórtela por plataforma. Las cuentas sin nadie asignado se destacan en la parte superior, porque una revisión no puede empezar hasta que cada cuenta tenga un nombre asociado.
El historial de cada cuenta
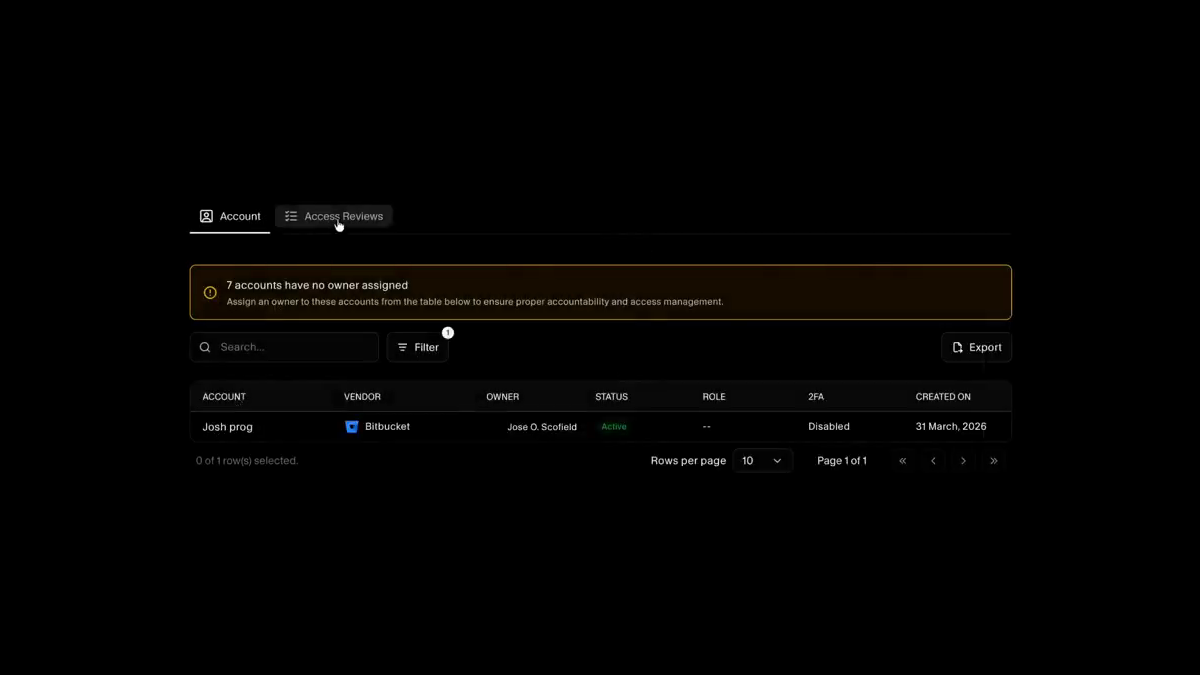
Abra una cuenta para ver su proveedor, estado, rol, estado del doble factor y cuándo se creó o desactivó, y reasigne el responsable sin salir del panel. Debajo aparece su historial de revisiones, para que vea cada ciclo por el que ha pasado esa cuenta y qué se decidió en cada uno.
Revise primero los sistemas más arriesgados
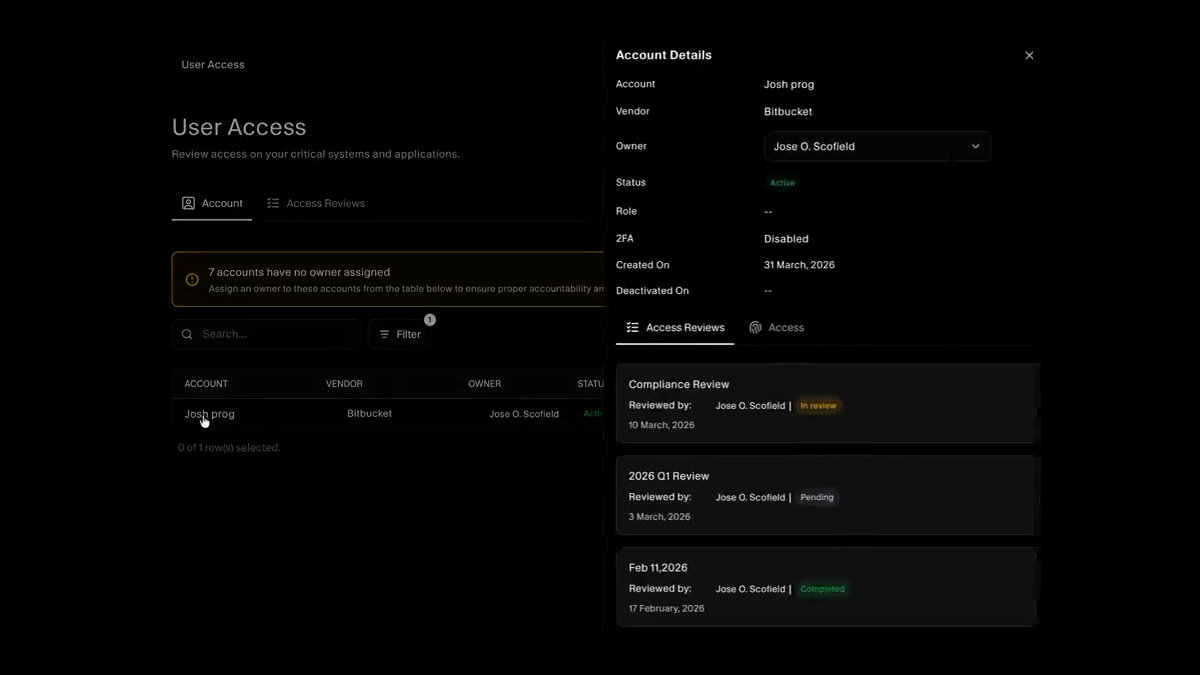
Los sistemas se puntúan por riesgo inherente y se representan por rangos, de modo que el orden de revisión sigue la exposición y no el alfabeto. Cada ciclo aparece con su revisor, su estado, los sistemas incluidos en el alcance, cuándo empezó y cuándo vence, lo que convierte una revisión atrasada en algo que usted detecta y no en algo que encuentra su auditor.
Sistemas integrados, y los que no lo están
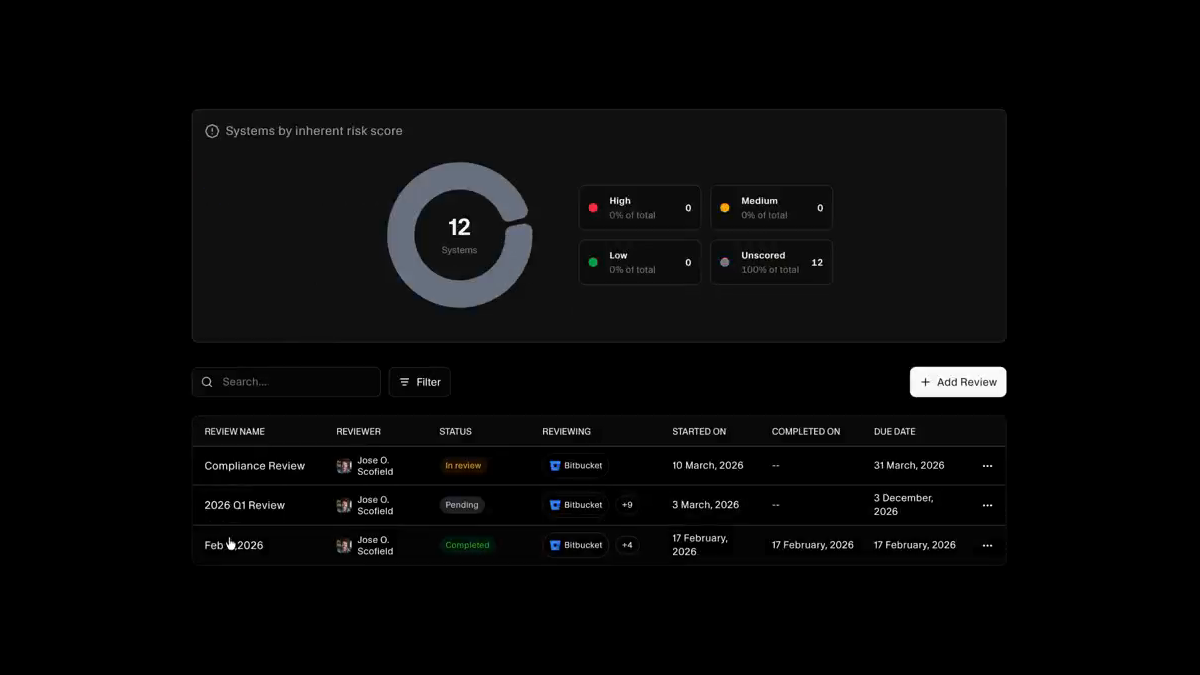
Un ciclo indica cuántos sistemas y cuentas se revisaron y cuántos cambios de acceso resultaron de él. Los sistemas conectados obtienen sus cuentas directamente de la integración, y todo lo que no tiene integración nativa se cubre subiendo un archivo de accesos, de modo que una herramienta que no se puede conectar no queda discretamente fuera del alcance.
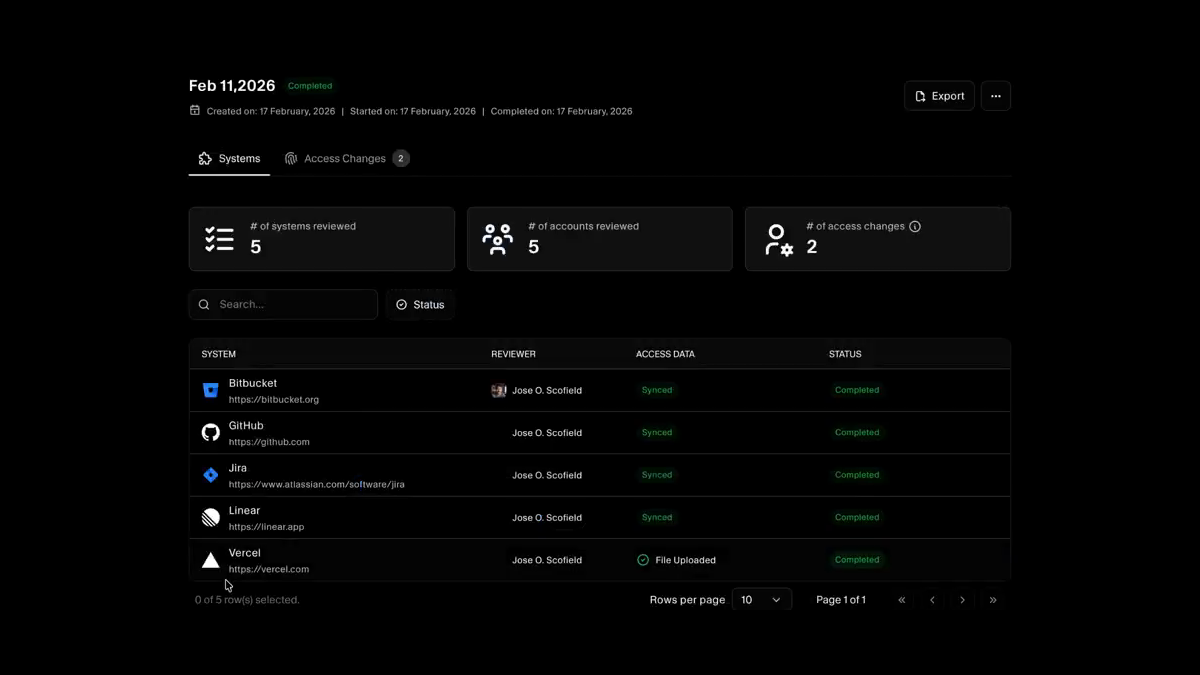
Guiada, sistema por sistema
Cada sistema se abre con sus cuentas divididas en acceso adecuado, cambios necesarios y pendiente de revisión, junto a una lista de comprobación de lo que el revisor aún tiene que terminar. Cada cuenta requiere una decisión de mantener, cambiar o retirar el acceso, con una nota cuando el caso necesita explicación.
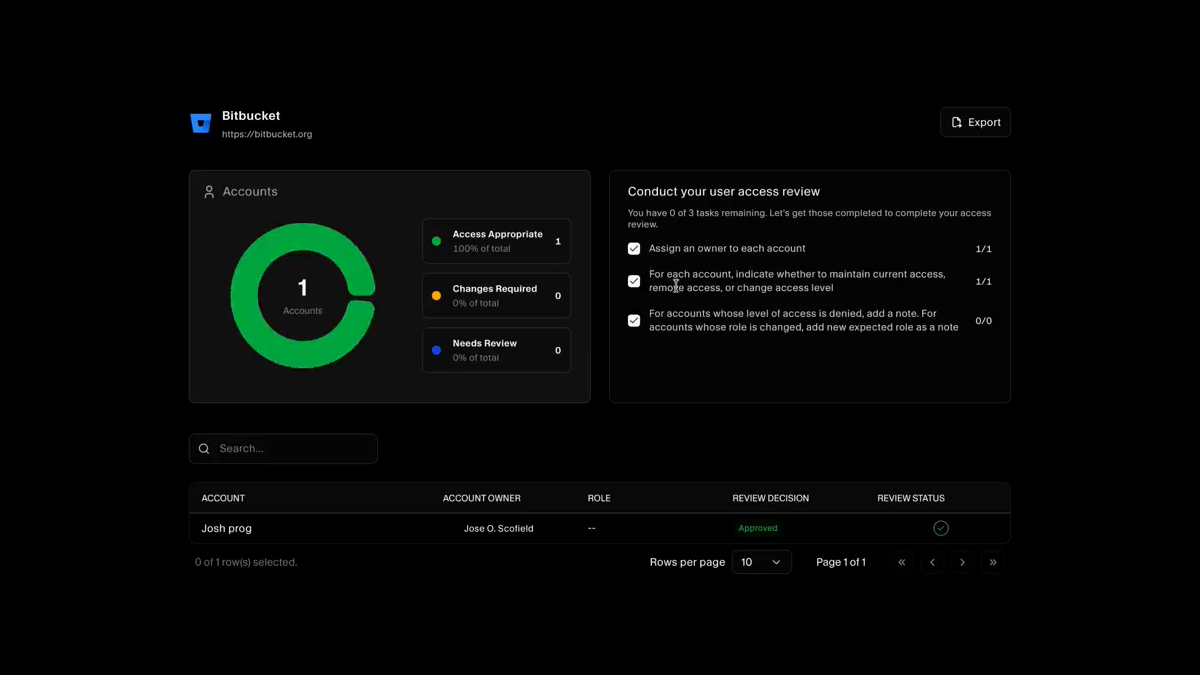
La revisión no termina hasta que el acceso desaparece
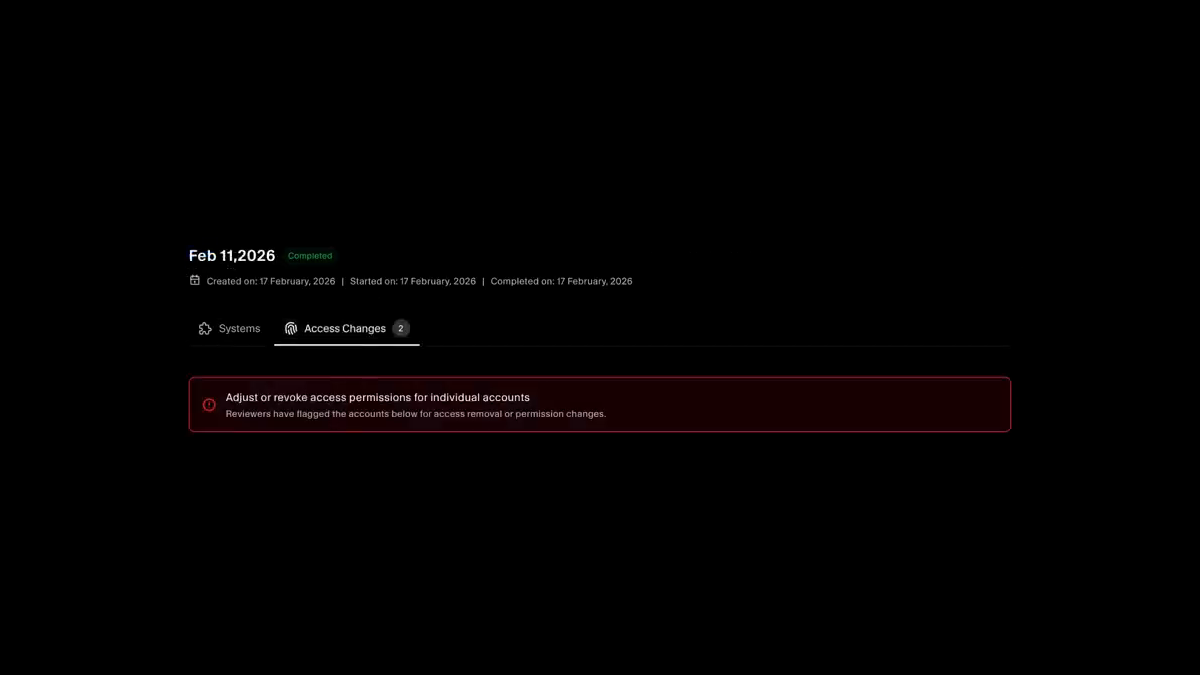
Cada cuenta denegada o con cambio de rol pasa a una lista de cambios de acceso y permanece en ella hasta que la corrección queda acreditada. Apruebe el plan del agente para revocar el acceso a través de sus sistemas conectados o adjunte su propia nota o captura de pantalla para los casos a los que no llega. La revisión terminada alimenta después la prueba de cumplimiento que la exige.
Recursos
Infórmese antes de su próximo ciclo.
Guías prácticas sobre revisiones de accesos, desde la frecuencia trimestral hasta las evidencias que espera ver un auditor. Las guías están en inglés.
Preguntas frecuentes
Lo que conviene saber sobre las revisiones de accesos.
Una comprobación periódica de que las personas con acceso a un sistema siguen necesitándolo, y con el nivel que tienen. Alguien responsable examina cada cuenta y decide mantenerla, cambiarla o eliminarla, y las decisiones quedan registradas. Tanto SOC 2 como ISO 27001 la exigen, por eso las evidencias importan tanto como el ejercicio.
De sus integraciones conectadas. Las cuentas se sincronizan automáticamente en la pestaña de cuentas, de modo que el inventario refleja los sistemas que realmente utiliza y no una lista que alguien escribió una vez. Cada cuenta llega ya con su proveedor, estado, rol y estado del doble factor.
Use el cargador de archivos de accesos. Descargue la plantilla, rellene el nombre de la cuenta, el responsable, el rol, el estado de MFA y si la cuenta está activa, y súbala para ese sistema. El sistema aparece entonces en las revisiones junto a los integrados, de modo que una herramienta sin integración no se convierte en una laguna sin control.
Porque una decisión sin un nombre detrás no es una decisión. Las cuentas sin responsable se señalan en la parte superior del inventario y deben resolverse antes de enviar una revisión. También evita el fallo habitual de que las cuentas de servicio y los inicios de sesión compartidos pasen una revisión sin problemas porque nadie se sentía responsable de ellos.
Sí. Cuando el inventario muestra cuentas sin responsable, doble factor desactivado o cuentas inactivas, el agente de corrección automática propone un plan: asociar cuentas a personas de su directorio, aplicar MFA o avisar a los responsables, y marcar las cuentas obsoletas para su desaprovisionamiento. Usted ve el plan completo y no se aplica nada hasta que lo aprueba.
Abre un sistema cada vez y revisa sus cuentas, marcando cada una como adecuada, pendiente de cambio o para eliminar, y añadiendo una nota cuando el motivo no es evidente. Una lista de comprobación indica lo que queda pendiente, de modo que el revisor sabe cuándo el sistema está realmente terminado en lugar de suponerlo.
Pasan a la lista de cambios de acceso de esa revisión, con el sistema, la cuenta, quién decidió, qué se decidió y el estado de la corrección. La fila permanece abierta hasta que usted acredita el cambio, y eso es lo que impide que una revisión termine en la decisión y nunca llegue al propio sistema.
No. Planifica el trabajo: revoca accesos o actualiza un rol a través de sus integraciones conectadas cuando es posible, y abre un ticket cuando no lo es. Usted revisa el plan y lo aprueba antes de que se ejecute nada, y las acciones y las respuestas de los sistemas quedan registradas después como prueba.
El ciclo terminado lleva su propio registro: los sistemas incluidos en el alcance, las cuentas revisadas, cada decisión, las fechas y la corrección vinculada a cada cambio. Ese paquete alimenta pruebas como la verificación de una revisión de accesos completada, que se corresponden con los controles de acceso de SOC 2 e ISO 27001, de modo que la evidencia ya está donde mira su auditor.
La frecuencia habitual es trimestral, y la mayoría de los marcos esperan al menos una revisión anual más otra tras cambios significativos. El indicador más útil es su propia puntuación de riesgo: los sistemas de los rangos más altos merecen un intervalo más corto que los que no contienen nada sensible, por eso la lista de revisiones se ordena por riesgo inherente y no por nombre.
Descubra quién sigue teniendo acceso
Conecte sus sistemas y vea todas las cuentas en un solo inventario, con los responsables que faltan y las brechas de doble factor señaladas antes de que empiece su próxima revisión.
