SecureSlate para startups

Usted no tiene un equipo de cumplimiento. Tampoco tiene por qué hacer su trabajo.

SecureSlate ofrece a las startups un responsable de cumplimiento dedicado y una plataforma de IA que se encarga de la preparación de auditorías que suelen asumir los fundadores y los ingenieros. SOC 2, ISO 27001, ISO 42001, HIPAA y RGPD a precio fijo, para que ninguna venta se quede parada a la espera de su informe de seguridad.

Por qué ahora

El cumplimiento ha acabado en su mesa, y nadie le avisó de que se quedaría ahí tanto tiempo.

Todas las startups chocan con los mismos tres muros, normalmente en la misma semana.

Una venta importante depende de un informe que no tiene

La revisión de seguridad llega tarde en el ciclo de ventas y suele pedirla el cliente más grande de su cartera. La certificación lleva meses. La venta no esperará tanto, y el cierre se va al trimestre siguiente.

Nadie en la empresa ha hecho esto antes

No hay un experto en seguridad en plantilla, ni nadie dedicado a GRC, ni nadie que sepa qué marco le aplica de verdad: SOC 2, ISO 27001, HIPAA o RGPD. Solo definir el alcance consume semanas antes de redactar un solo control.

Sus ingenieros se convierten en su equipo de cumplimiento

Las capturas de pantalla para las evidencias, los borradores de políticas y las revisiones de accesos acaban en manos de quienes deberían estar sacando producto. El coste no son las horas. Es el ritmo que pierde en el peor momento posible.
Cómo funciona

Nosotros gestionamos el programa. Usted aprueba las decisiones que importan.

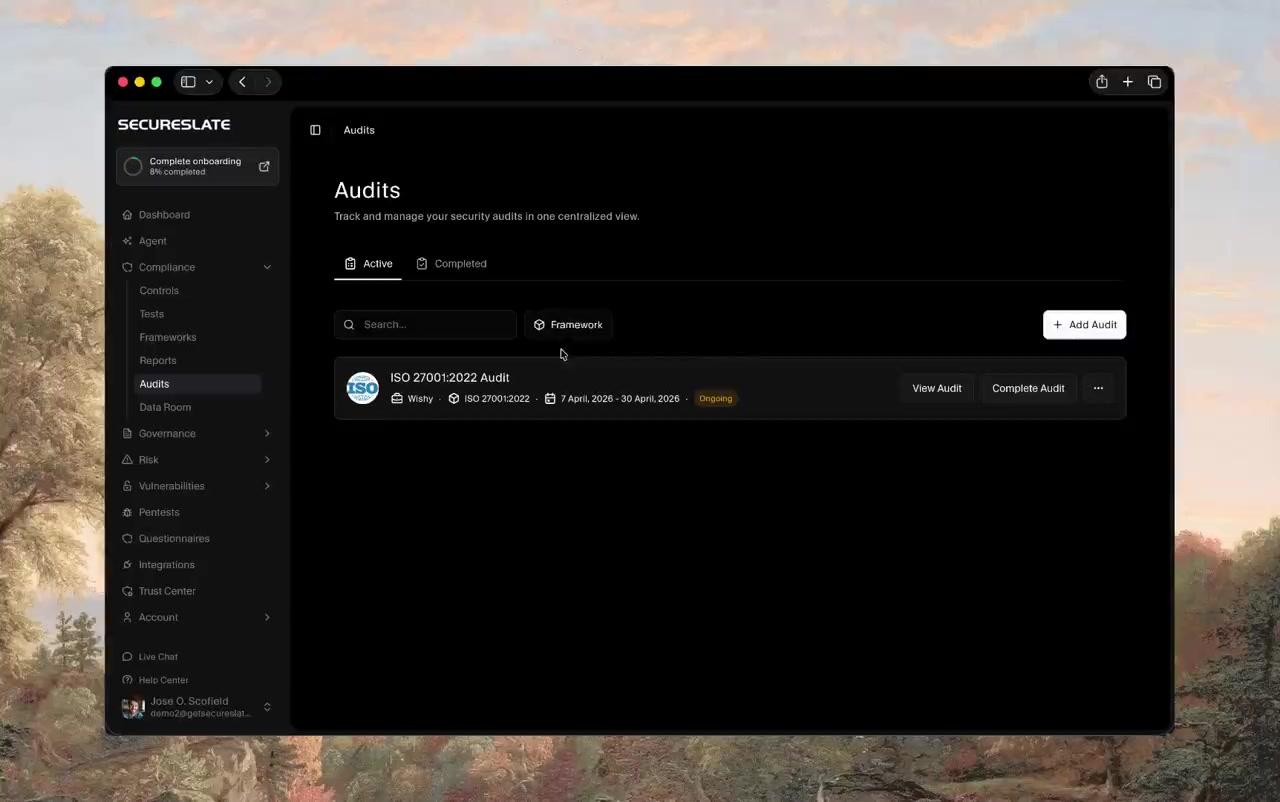
Cuatro fases, desde la primera llamada hasta el informe que podrá enviar a sus clientes, con un responsable asignado que responde de cada una.

Llamada de alcance gratuita

Analizamos su producto, sus datos y quién le está pidiendo pruebas. Al terminar la llamada sabrá con qué marco empezar, cuánto costará la auditoría y cuánto tiempo llevará. Sin compromiso y sin permanencia.

Análisis de brechas y hoja de ruta

Su responsable de cumplimiento dedicado compara su situación actual con el marco y le entrega un plan con fechas. Antes de empezar, verá cada control que le falta y quién se encarga de él.

Nosotros lo construimos, usted lo aprueba

Políticas redactadas para su negocio, controles implantados, integraciones conectadas, evidencias recopiladas automáticamente. Su equipo revisa y aprueba en lugar de investigar y redactar desde cero.

Auditoría y después monitorización continua

Realizamos la revisión de preparación, gestionamos la relación con el auditor y le acompañamos durante el trabajo de campo. Una vez emitido el informe, la monitorización mantiene el programa al día, para que el segundo año sea una renovación y no una reconstrucción.
Qué incluye

Su primer experto en seguridad, sin ampliar la plantilla.

El trabajo de los expertos, la plataforma y el análisis de seguridad, todo por un único precio fijo.

Un responsable de cumplimiento dedicado

Un profesional con experiencia que se hace cargo de su programa de principio a fin, se une a su Slack y responde a las preguntas de su auditor. En la práctica, su primer experto en seguridad, sin ampliar la plantilla.

Precio fijo, sin facturación por horas
Un único precio acordado antes de empezar, que incluye la plataforma y el trabajo de los expertos. Sin facturas sorpresa, sin contratos de consultoría abiertos y sin cargos por usuario cada vez que incorpora a alguien.
Precio fijo, sin facturación por horas

Recopilación automatizada de evidencias

Conecte una sola vez su nube, su proveedor de identidad y su repositorio de código. Los controles se prueban continuamente y las evidencias se recogen según un calendario, para que preparar la auditoría no se convierta en dos semanas de urgencias.

Un Trust Center de autoservicio para sus clientes

Publique su postura de seguridad, sus subencargados del tratamiento y sus documentos en una página siempre al día que puede enlazar desde su web. Sus clientes potenciales encuentran las respuestas antes de enviarle un cuestionario.

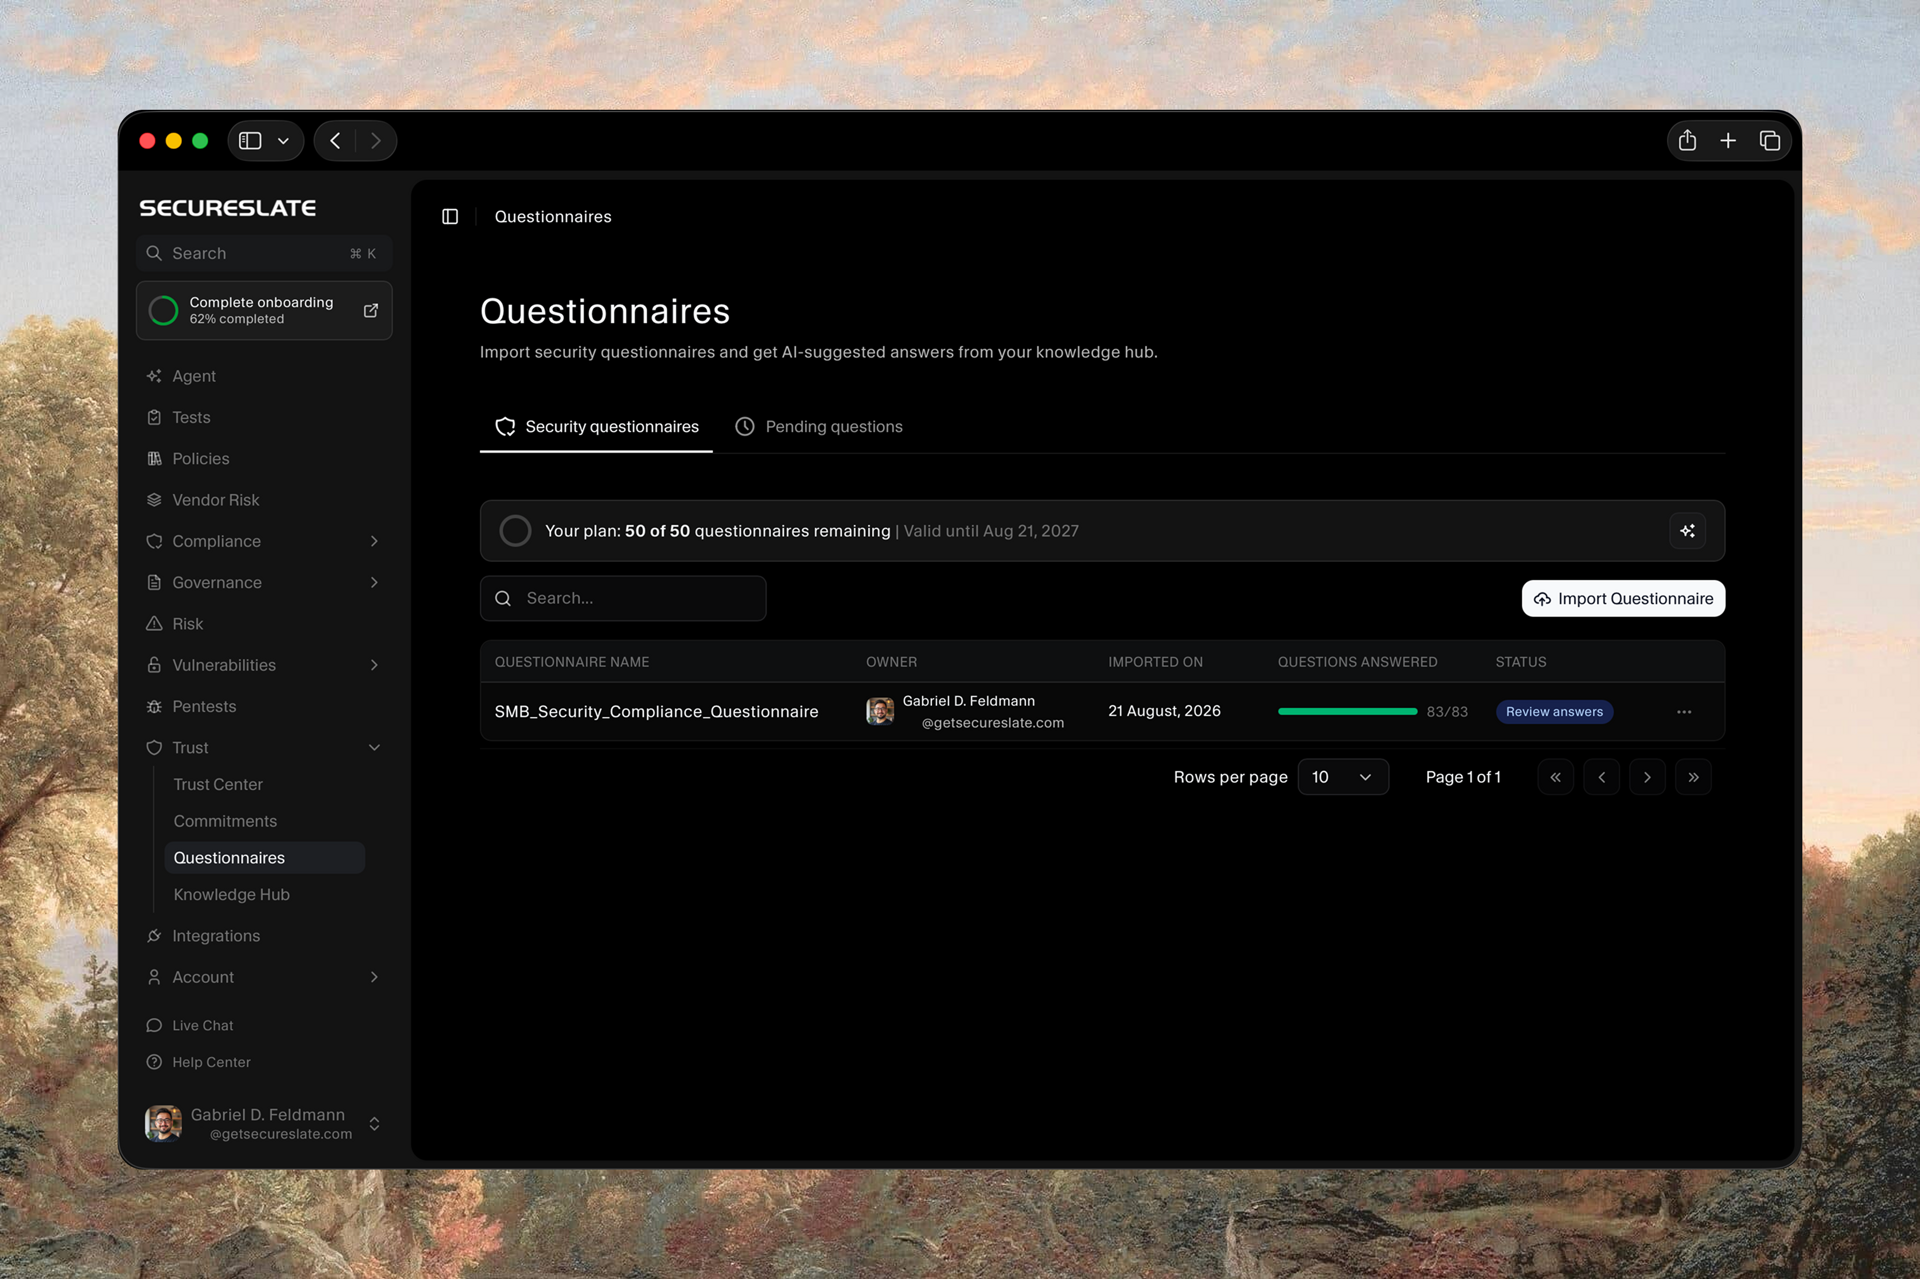
Automatización de cuestionarios

Los cuestionarios de seguridad se responden a partir de sus evidencias y respuestas anteriores, no a costa de las tardes de sus fundadores. Las hojas de cálculo interminables dejan de ser un cuello de botella.
Automatización de cuestionarios

Escaneo de seguridad incluido
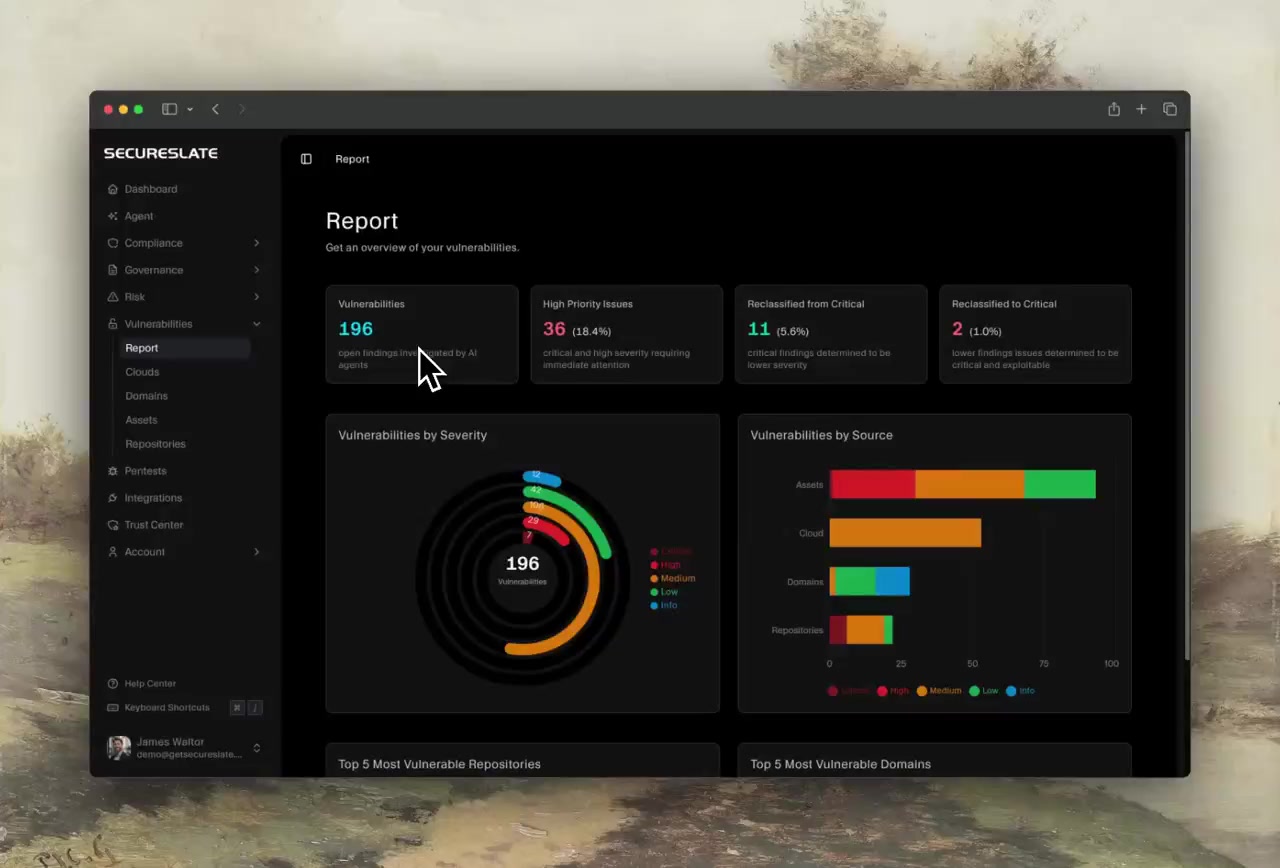
La seguridad del código, la detección de secretos, el riesgo de dependencias y licencias y la monitorización de la dark web forman parte del encargo, no son una suscripción aparte que tenga que comprar más adelante.
Marcos de cumplimiento

Empiece por uno. Añada el resto cuando un cliente lo pida.

Los controles sirven para varios marcos, de modo que su segunda certificación es una ampliación de la primera y no un segundo programa. Estas páginas explican qué implica cada uno.

Testimonios

Equipos que tampoco tenían a nadie dedicado al cumplimiento

Lo que dicen fundadores y responsables después de su primera auditoría. Las citas se muestran en su versión original en inglés.

HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Edward
Edward CEO at HealthHaven

We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
Catherine
Catherine Director at Quality Early Years

One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Tristan
Tristan CEO at Senbee A/S
Por qué esperan los equipos

El mejor momento para empezar era antes de que llegara la venta. El segundo mejor momento es hoy.

«Todavía es demasiado pronto para nosotros.»

Precisamente ahora es cuando sale más barato. Una empresa de doce personas tiene una superficie de controles pequeña, pocos proveedores y ningún sistema heredado que adaptar. Los equipos que lo pasan mal son los que empiezan cuando una venta los obliga.

«No tenemos tiempo para gestionar esto.»

No tendrá que gestionarlo usted. Su responsable de cumplimiento se encarga de definir el alcance, redactar las políticas y coordinarse con el auditor. Su equipo solo interviene en las aprobaciones y en los pocos cambios técnicos que nadie más puede hacer.

«Ahora mismo no podemos justificar el gasto.»

Compárelo con la venta que tiene bloqueada ahora mismo. Nuestro precio es fijo y se acuerda por adelantado, así que puede poner una cifra real junto a los ingresos que desbloquea, en lugar de adivinar cuánto sumarán las horas de un consultor.

«Hoy solo necesitamos SOC 2.»

Entonces empiece por SOC 2. Los controles que implante se reutilizan, así que cuando un cliente europeo le pida ISO 27001 o un grupo hospitalario le pida HIPAA, estará añadiendo un marco y no empezando un segundo programa.
Preguntas frecuentes

Lo que preguntan los fundadores antes de empezar.

Libere a sus fundadores del trabajo de cumplimiento

Cuéntenos qué marco le piden sus clientes. Al terminar la llamada tendrá un alcance, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?