
Riesgo de proveedores
Controle, clasifique y revise a cada proveedor en un solo registro
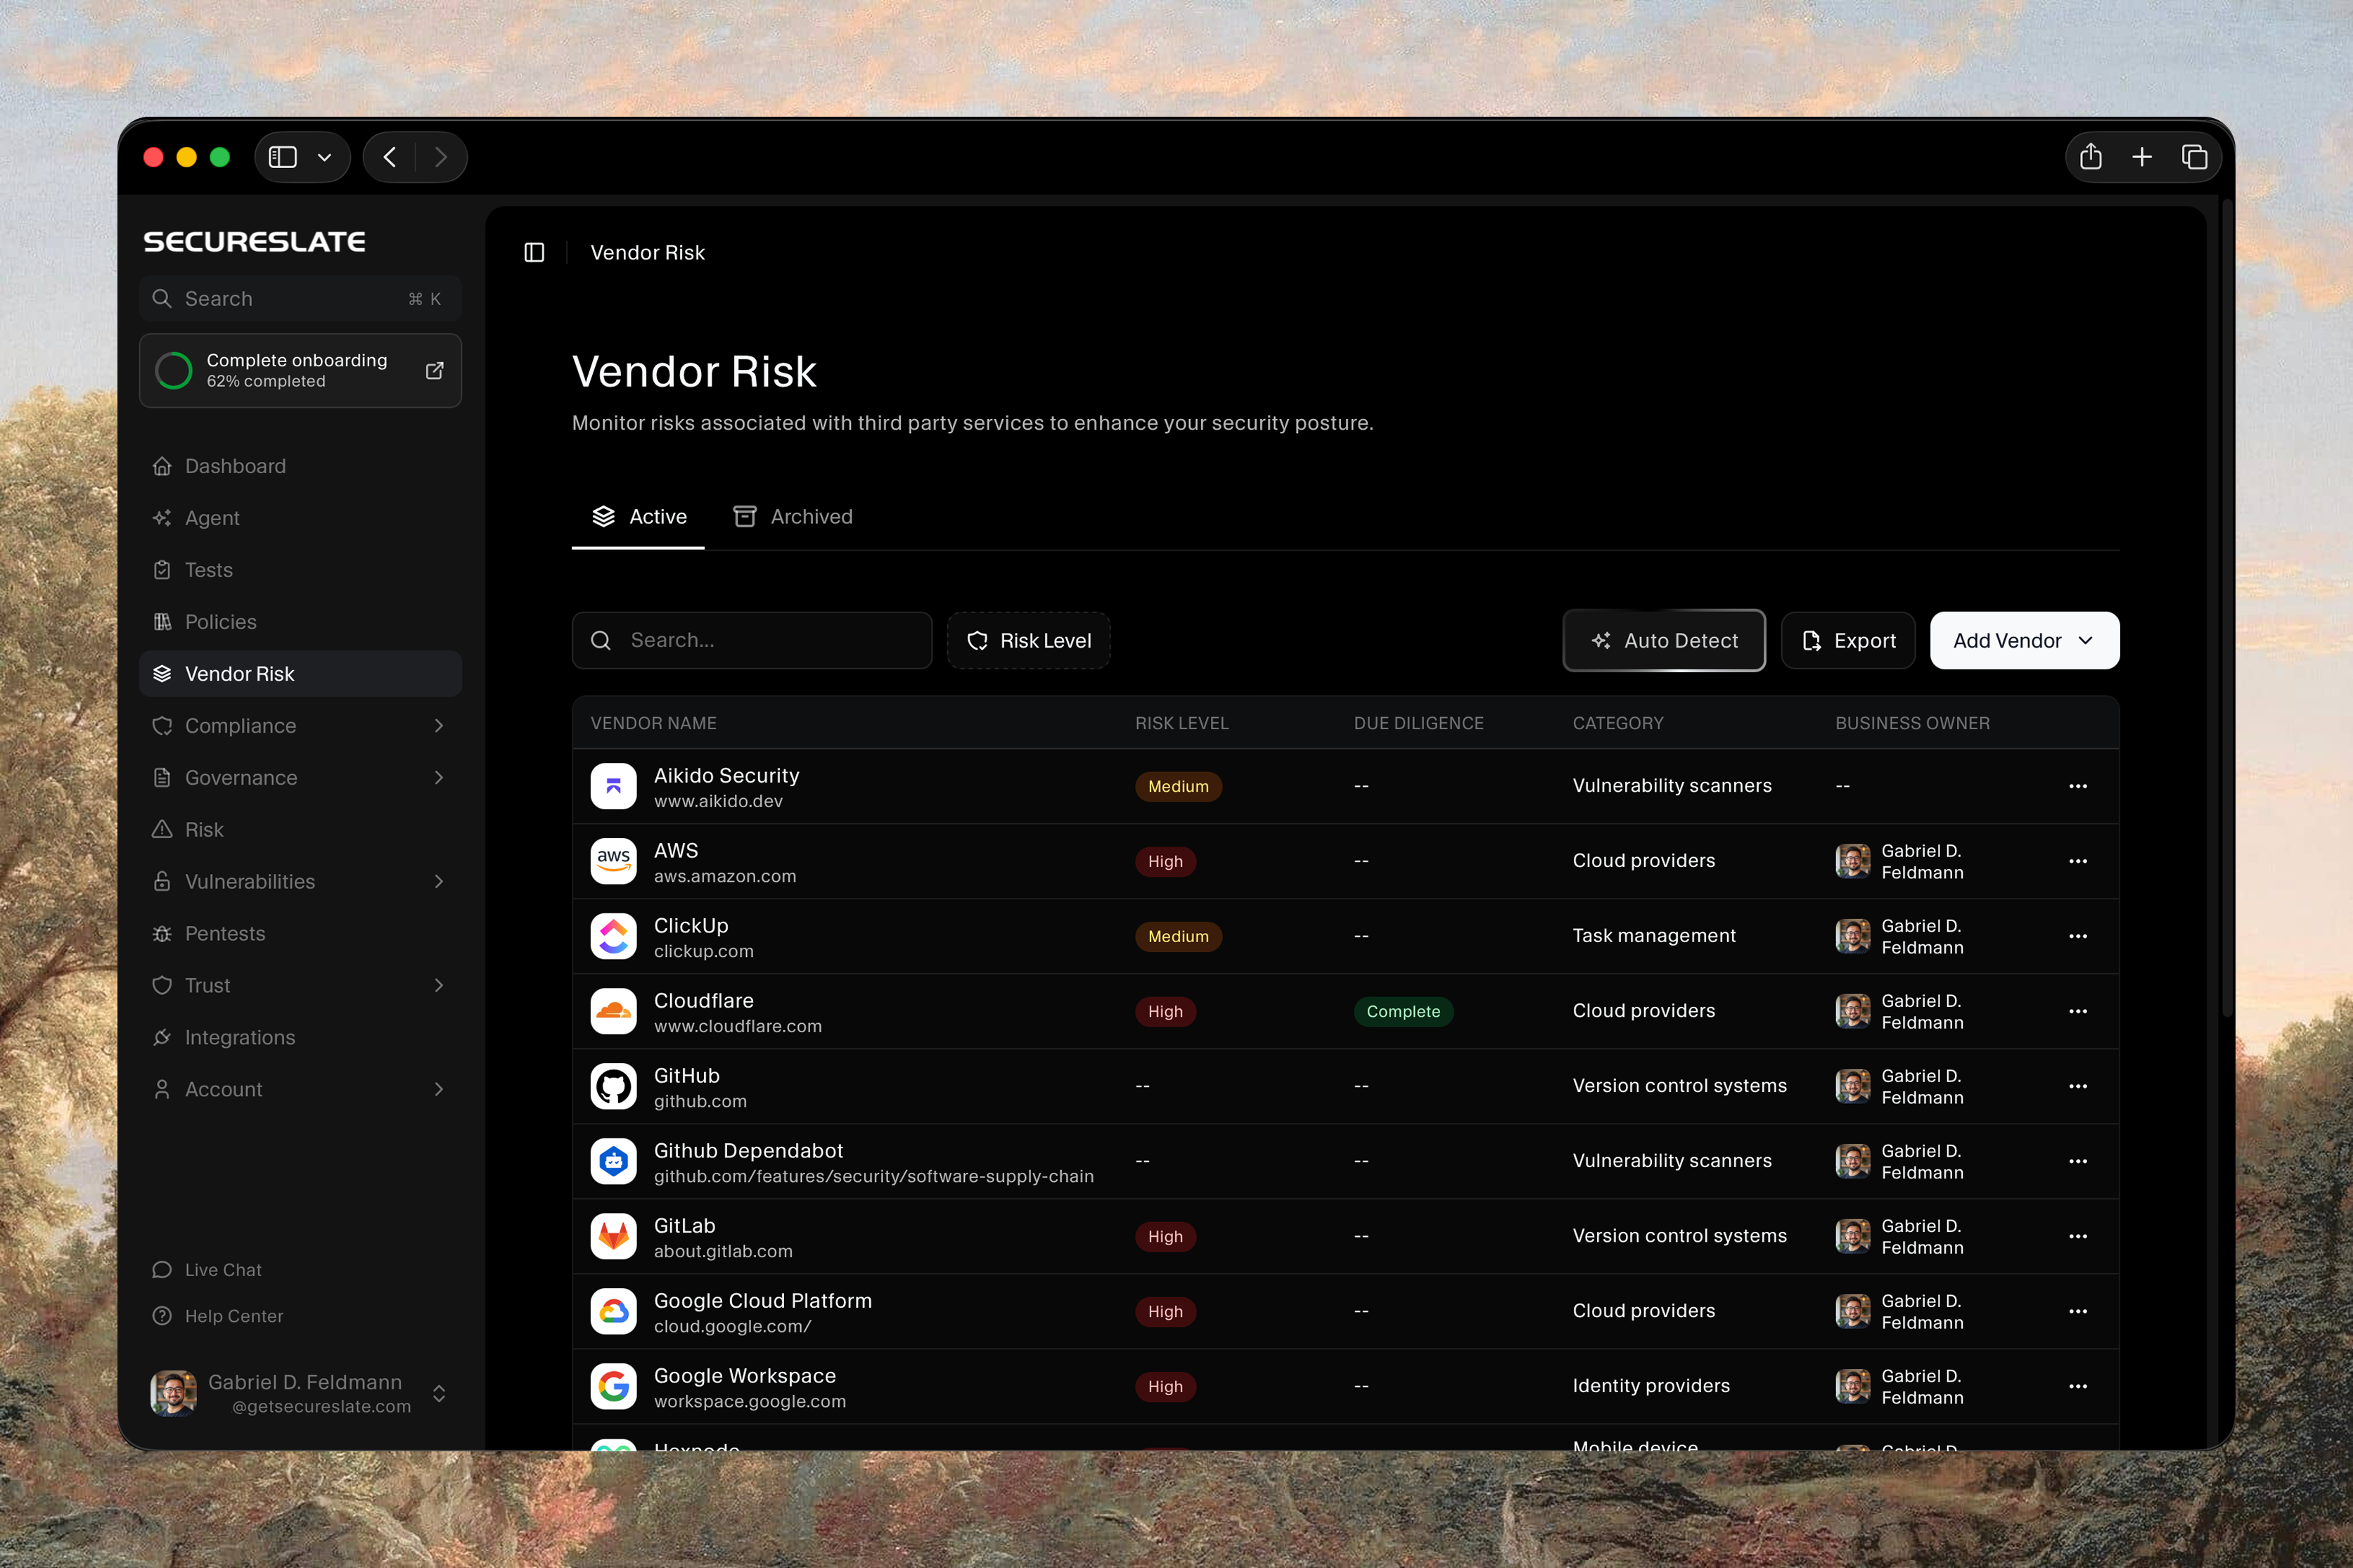
SecureSlate detecta los terceros de los que realmente depende su empresa, los clasifica por nivel de riesgo y dirige la diligencia debida que cada uno necesita de verdad. Un agente de enriquecimiento investiga al proveedor y rellena su perfil, y nada llega al registro hasta que su equipo lo aprueba.
Por qué importa el riesgo de proveedores
Su postura de seguridad ya es la suma de la de todos sus proveedores.
La brecha del proveedor es su brecha
Un proveedor que custodia los datos de sus clientes comparte su exposición, pero no sus controles. Cuando algo sale mal, su respuesta a incidentes empieza cuando el proveedor decide avisarle, y sus clientes le preguntarán a usted igualmente.
Nadie tiene la lista completa
Las herramientas las compra con tarjeta quien las necesitaba esa tarde. El registro de la hoja de cálculo era exacto el día en que alguien lo escribió, y la distancia entre esa lista y la realidad crece cada trimestre.
Revisarlo todo por igual es no revisar nada bien
Tratar a un proveedor de nóminas como a una CDN de tipografías reparte el mismo esfuerzo entre ambos. El proveedor que de verdad podría perjudicarle recibe los mismos quince minutos que el que no puede, y el análisis a fondo se lo lleva el que llegó primero.
De proveedor desconocido a proveedor revisado
Descubra lo que realmente usa, clasifíquelo por riesgo y deje que el agente investigue mientras su equipo conserva la decisión.
Un registro para todos sus terceros
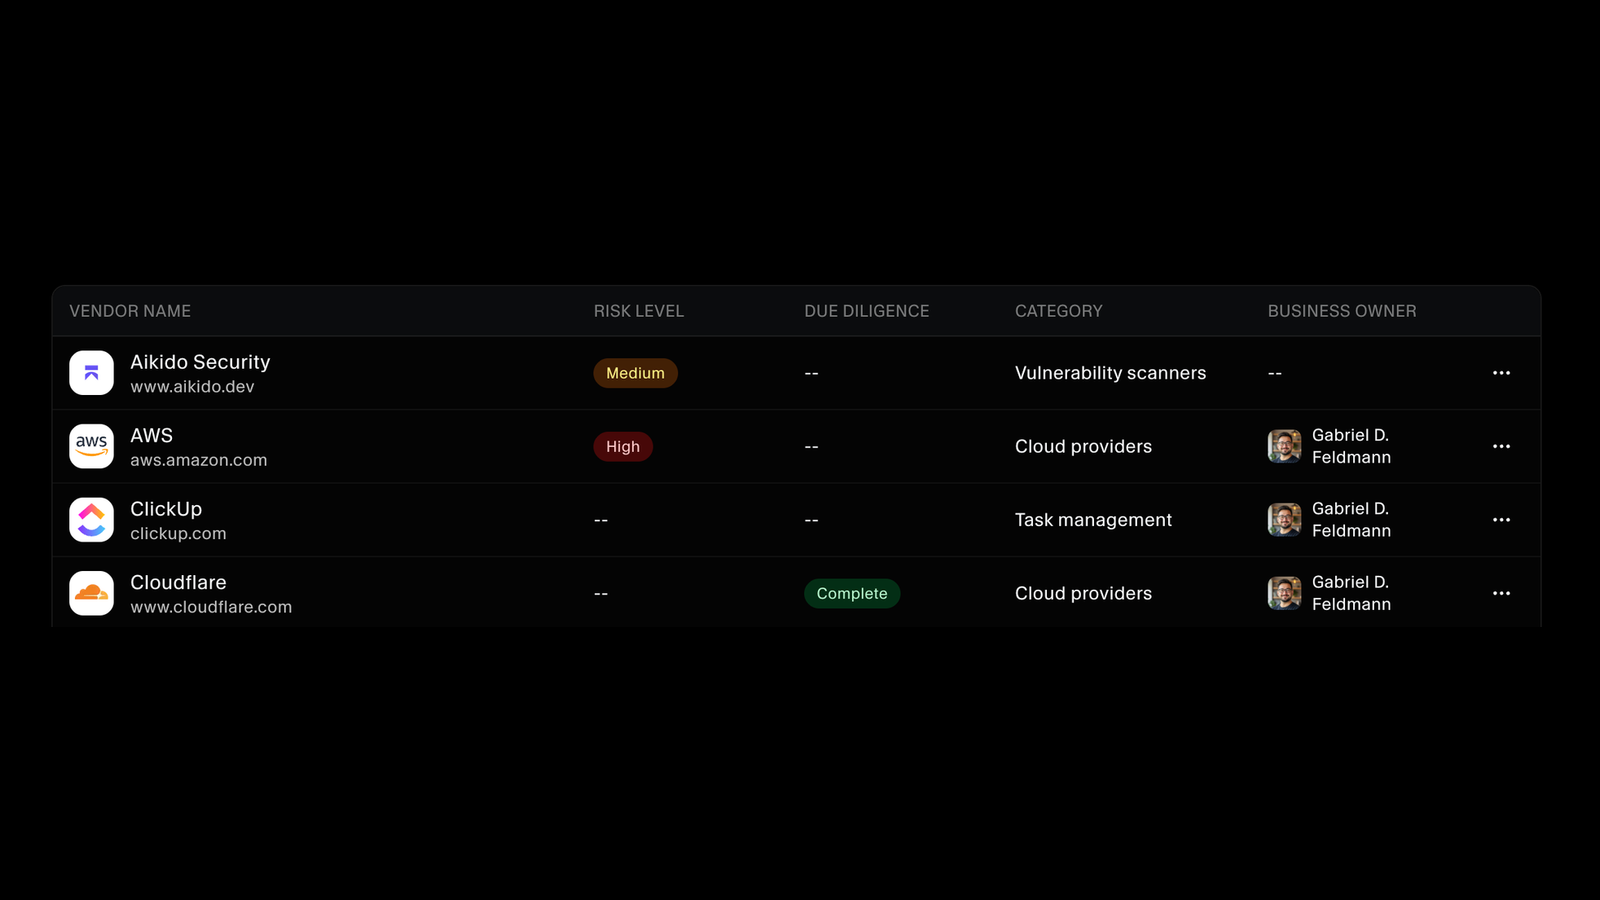
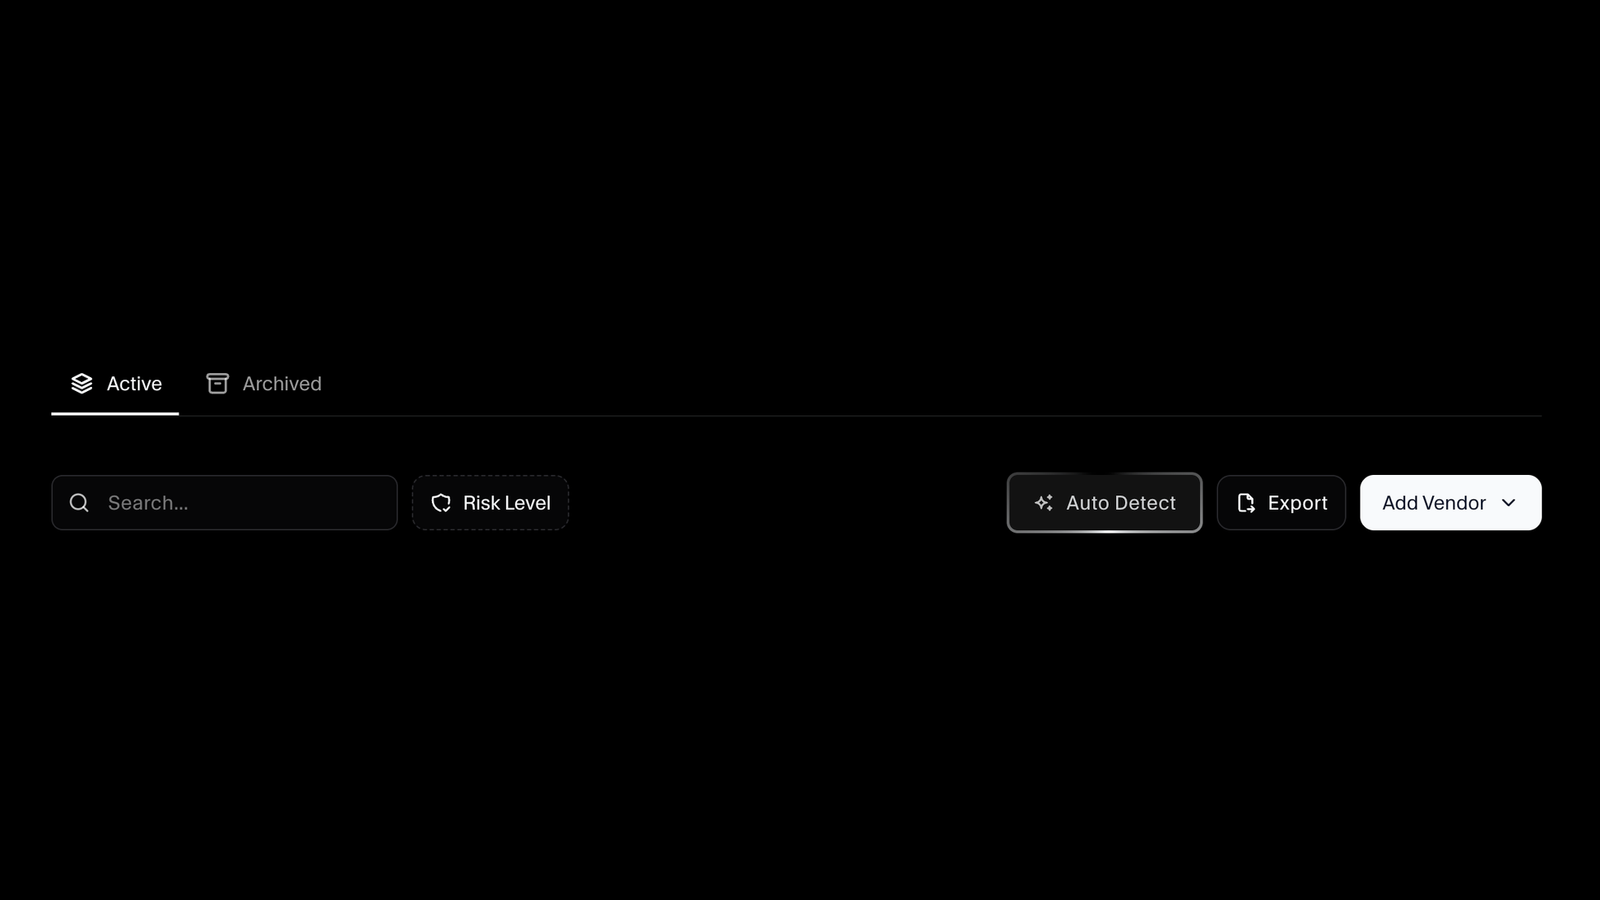
Cada proveedor figura en una sola lista con su nivel de riesgo, el estado de la diligencia debida, la categoría y el responsable de negocio visibles de un vistazo. Búsquela, fíltrela por nivel de riesgo y alterne entre proveedores activos y archivados, de modo que los servicios que ha dejado de usar siguen registrados sin estorbar a aquellos de los que aún depende.
Encuentre los proveedores de los que nadie le habló
Auto Detect analiza su dominio en busca de los servicios de terceros que ya utiliza, y al conectar una herramienta en la página de integraciones se crea automáticamente su entrada de proveedor. Incorpore el resto importando una hoja de cálculo o añadiéndolos a mano, y exporte el registro completo siempre que alguien pida verlo.
Tres vistas de cada proveedor
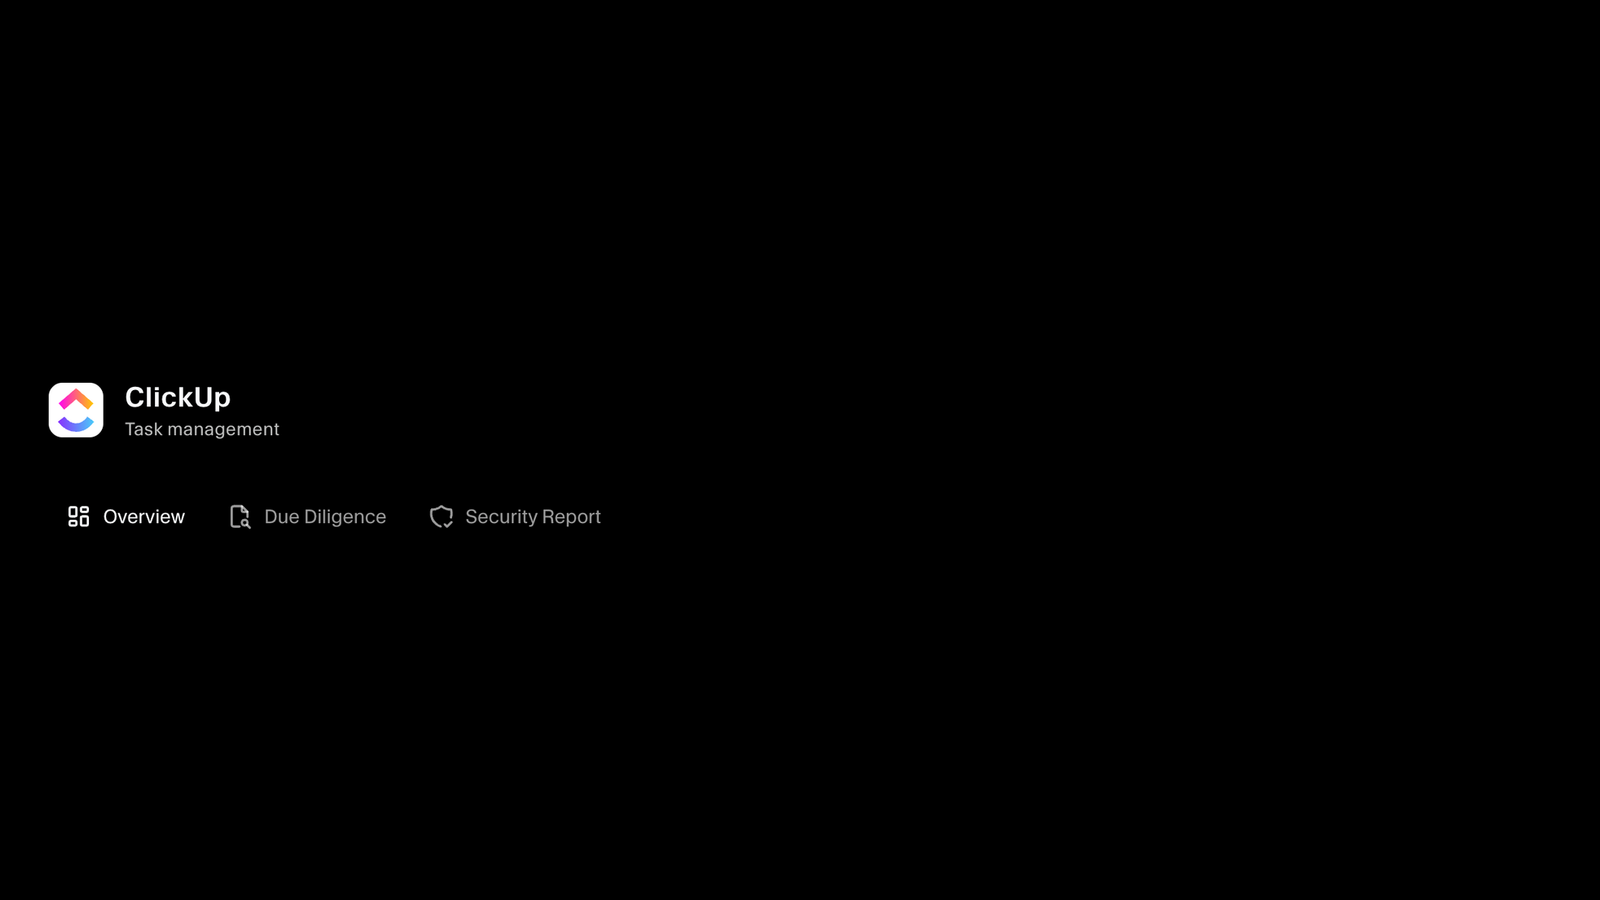
Cada proveedor se abre en su propio registro. Una vista general indica quién es y quién es su responsable, una pestaña de diligencia debida contiene la revisión y sus documentos, y un informe de seguridad califica su dominio desde el exterior mediante comprobaciones del sitio web, el correo electrónico, el DNS y el cifrado, con una calificación en letra y los fallos desglosados por categoría.
Deje que el agente investigue
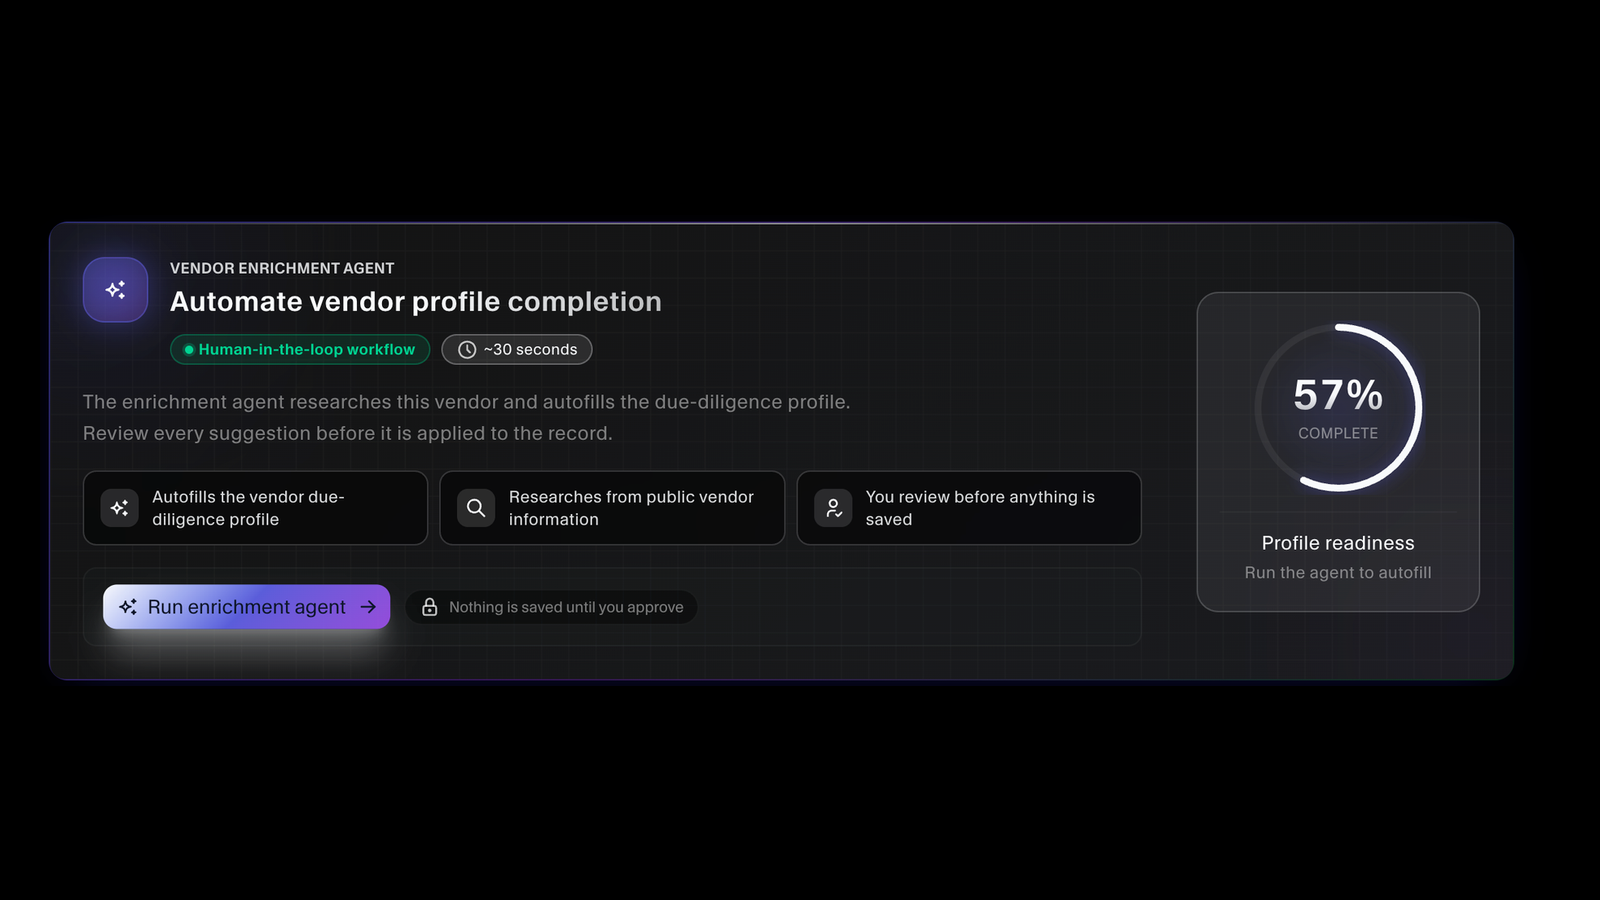
El agente de enriquecimiento de proveedores investiga a un proveedor a partir de información pública y rellena su perfil de diligencia debida en unos treinta segundos. Es un flujo con supervisión humana, así que usted revisa cada sugerencia y no se guarda nada hasta que lo aprueba. Una puntuación de preparación del perfil indica lo completo que está cada registro de proveedor.
Cada proveedor tiene un responsable
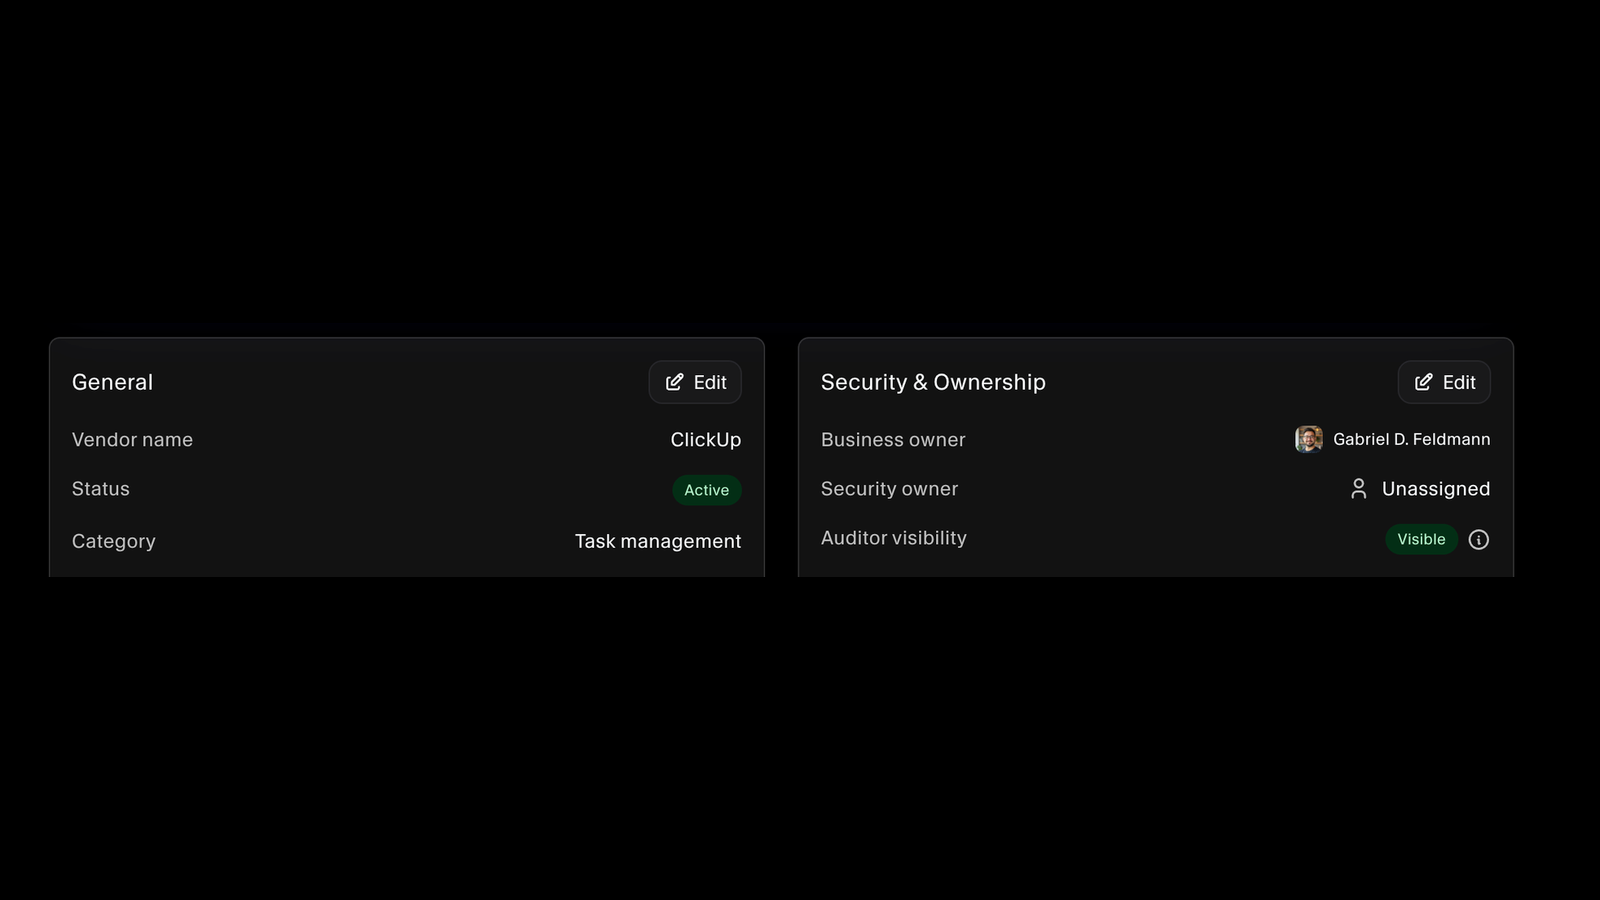
Cada registro tiene un responsable de negocio para la relación y un responsable de seguridad para la revisión, de modo que ambos tienen un nombre asignado en lugar de ser problema de todos. La visibilidad para el auditor se define por proveedor, lo que significa que el registro que lee su auditor es el que mantiene su equipo, no una copia exportada la semana anterior al trabajo de campo.
Diligencia proporcional al riesgo
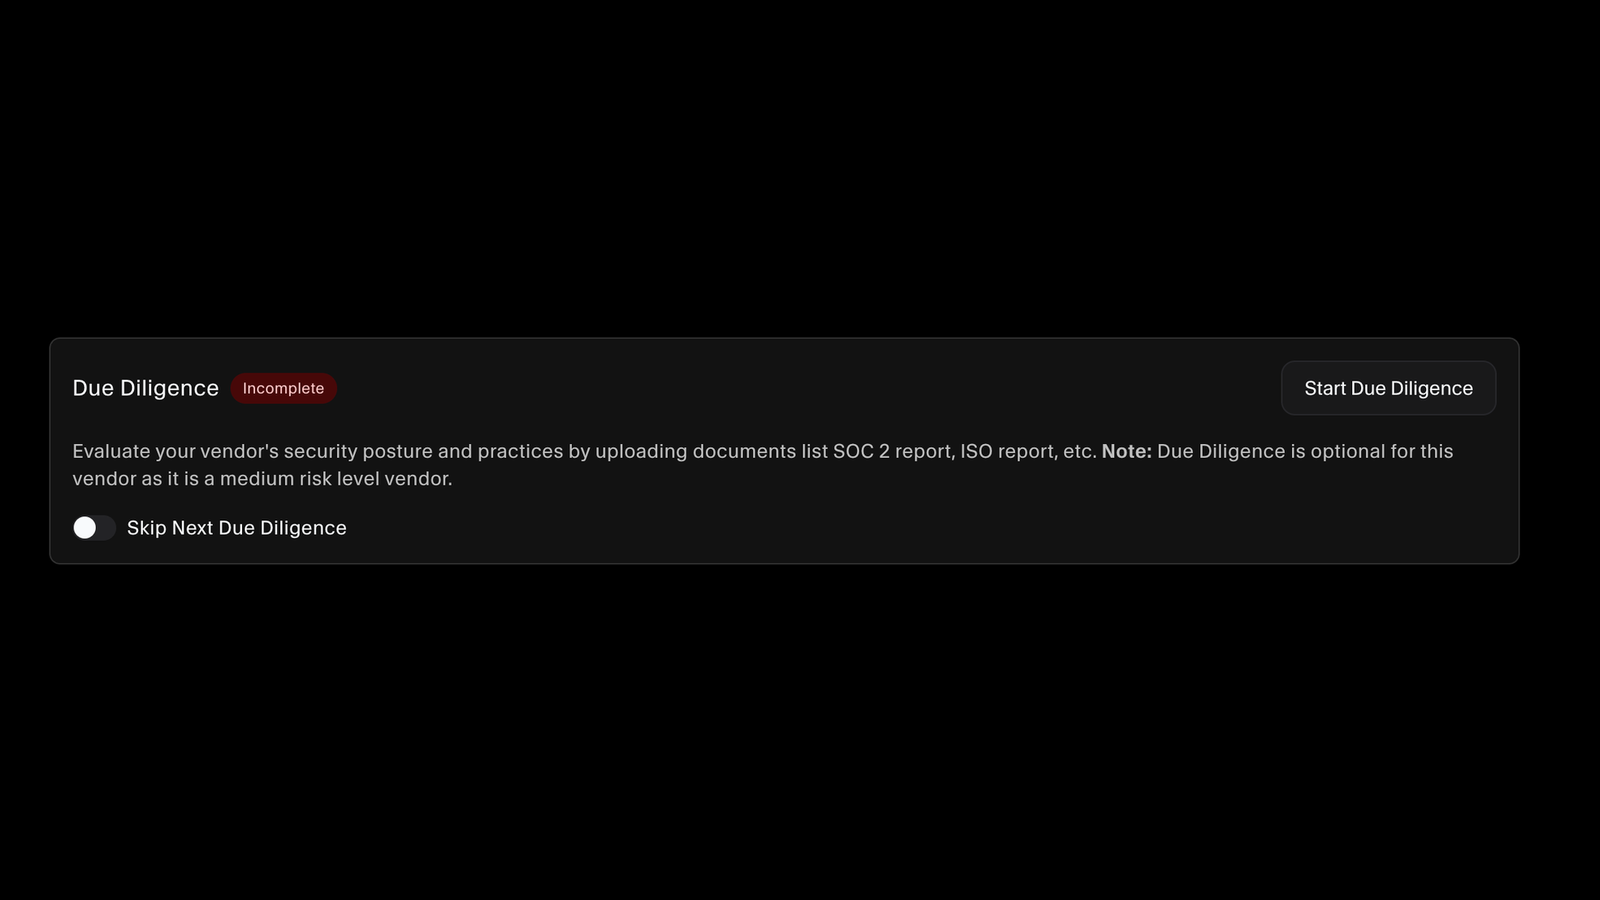
La diligencia debida es obligatoria cuando el nivel de riesgo lo exige y opcional cuando no, de modo que una herramienta de riesgo medio deja de consumir el esfuerzo que merece una de riesgo alto. Guarde junto al proveedor el informe SOC 2, el certificado ISO, el contrato de encargo del tratamiento y el enlace a su Trust Center, u omita la próxima revisión de forma deliberada y documentada.
Recursos
Infórmese antes de montar el programa.
Guías prácticas sobre el riesgo de terceros, desde la clasificación de sus proveedores hasta la lectura de un informe SOC 2 y la baja de proveedores sin dejar accesos abiertos. Las guías están en inglés.
Qué es la TPRMEl ciclo de vida de la TPRMMarco de riesgo de proveedoresModelo de clasificación de proveedoresLista de comprobación de diligencia debidaCómo revisar el informe SOC 2 de un proveedorRevisiones de seguridad de proveedoresBaja de proveedoresRequisitos de SOC 2 para tercerosGestión de proveedores en ISO 27001
Preguntas frecuentes
Lo que conviene saber sobre el riesgo de proveedores.
Es la práctica de saber de qué terceros depende su empresa, entender lo que cada uno podría exponer si fallara o sufriera una brecha, y realizar una revisión proporcional a esa exposición. También se denomina gestión del riesgo de terceros o TPRM. Los auditores la piden en SOC 2, ISO 27001, el RGPD y HIPAA, porque un control que ha externalizado sigue siendo un control del que usted responde.
De cuatro formas. Al conectar una herramienta en la página de integraciones se crea automáticamente su entrada de proveedor. Auto Detect analiza su dominio en busca de servicios de terceros que ya utiliza. Puede importar de forma masiva una lista existente con la plantilla de proveedores y puede añadir un proveedor a mano. La mayoría de los equipos usan las cuatro, porque cada una detecta proveedores que las demás pasan por alto.
Analiza el dominio de su organización en busca de las integraciones y los servicios asociados a él y le muestra lo que ha encontrado para que añada los que deben figurar en el registro. Es la forma más rápida de cerrar la brecha entre la lista de proveedores que tiene anotada y los proveedores por los que realmente paga.
No. Investiga al proveedor a partir de información pública y propone valores para el perfil de diligencia debida, y cada sugerencia queda pendiente de que una persona la revise. No se guarda nada en el registro hasta que usted lo aprueba, por eso el producto lo describe como un flujo con supervisión humana y no como un autorrelleno.
Según aquello a lo que accede el proveedor y cuánto depende usted de él. Usted registra los tipos de datos que almacena o trata, como información confidencial de la empresa, datos de clientes o datos de titulares de tarjetas y de pacientes, cómo se autentican los usuarios y si hay doble factor activado, y su dependencia operativa si dejara de funcionar. El nivel de riesgo se establece a partir de ahí y se afina a medida que la diligencia debida le aporta más información.
No, y de eso se trata. La diligencia debida es obligatoria cuando el nivel de riesgo del proveedor lo requiere y se marca como opcional cuando no, de modo que el esfuerzo de revisión sigue a la exposición. También puede omitir deliberadamente la próxima revisión programada de un proveedor, lo que deja una decisión registrada en lugar de una laguna que nadie sabrá explicar después.
Las evidencias en las que realmente se basa una revisión: informes SOC 2, certificados ISO y documentos de garantía similares, además del enlace al Trust Center del proveedor y su contrato de encargo del tratamiento. Tenerlos en el registro del proveedor significa que la próxima revisión, y el próximo auditor, parten de lo que ya ha recopilado.
Sí. La visibilidad para el auditor es un ajuste de cada proveedor, así que usted controla exactamente qué registros se muestran. Como el auditor lee el registro en tiempo real y no una exportación, la lista que revisa es la que su equipo mantiene al día, no una instantánea que quedó obsoleta en el momento en que se generó.
Una evaluación externa del propio dominio del proveedor, ejecutada bajo demanda y agrupada por categorías como seguridad del sitio web, correo electrónico, DNS, cifrado y otras. Devuelve una calificación de seguridad de SecureSlate en forma de letra y puntuación, el recuento de comprobaciones superadas, fallidas e informativas, y los fallos desglosados por categoría para que vea dónde está realmente la debilidad. Expórtelo o vuelva a generarlo siempre que quiera una visión actualizada.
No, y para eso está el informe de seguridad. Documentos como un informe SOC 2 describen lo que un proveedor dice que hace, y la evaluación externa mide lo que su dominio expone realmente hoy. Ambos responden a preguntas distintas, por eso el registro de un proveedor contiene los dos en lugar de tratar cualquiera de ellos como la revisión completa.
Archívelos. Salen de la lista activa pero siguen registrados en la pestaña de archivados, junto con las revisiones y los documentos que recopiló mientras la relación estaba vigente. Ese historial es lo que le permite responder a una pregunta sobre un proveedor que dejó hace dos años.
La gestión de proveedores es un requisito explícito en ambos, y también en el RGPD y en HIPAA. Gestionarla en la misma plataforma que sus políticas, controles y evidencias significa que el registro, los responsables y los registros de diligencia debida ya están donde mira su auditor, y no en una hoja de cálculo que alguien tiene que encontrar y explicar.
Descubra de qué proveedores depende realmente
Ejecute Auto Detect sobre su dominio y reúna los servicios de terceros de su stack en un solo registro, clasificados por riesgo y visibles para su auditor.
