
 NIST CSF 2.0
Alinee su programa con NIST CSF 2.0 sin necesidad de montar un equipo de seguridad.
El NIST Cybersecurity Framework es el lenguaje común que muchos consejos de administración, reguladores y grandes clientes utilizan para describir un programa de seguridad. Un responsable de cumplimiento dedicado de SecureSlate evalúa su perfil actual, fija un perfil objetivo y un nivel acordes a su riesgo y construye el programa para cerrar la brecha, mientras nuestra plataforma de automatización del cumplimiento mantiene las evidencias al día. Un único precio fijo cubre todo el trabajo.
NIST CSF 2.0: 22 categorías, 6 Gobernar (Govern), 3 Identificar (Identify), 5 Proteger (Protect), 2 Detectar (Detect), 4 Responder (Respond), 2 Recuperar (Recover). 5 destacados: Acreditado por el análisis de seguridad incluido.
- Versión vigente
- CSF 2.0, publicado en febrero de 2024
- Estructura
- 6 funciones, 22 categorías, 106 subcategorías
- Certificación
- Ninguna, el NIST no certifica
La alineación con NIST CSF se mide en resultados y perfiles, no con un certificado.
Seis funciones, ahora con Gobernar
Los perfiles muestran dónde está y hacia dónde va
Los niveles describen el rigor de sus prácticas
Convertimos NIST CSF en un programa que puede mostrar a un consejo de administración o a un cliente.
Alcance y perfil actual
Perfil objetivo y nivel
Cerrar las brechas
Medir, informar y repetir
Todo lo que examina una evaluación NIST CSF, preparado antes de que se lo pidan.

Un responsable de cumplimiento dedicado

Perfiles y análisis de brechas

Evidencias de las herramientas que ya utiliza

Gestión de riesgos y de la cadena de suministro
Accesos, formación y dispositivos
Supervisión y preparación ante incidentes
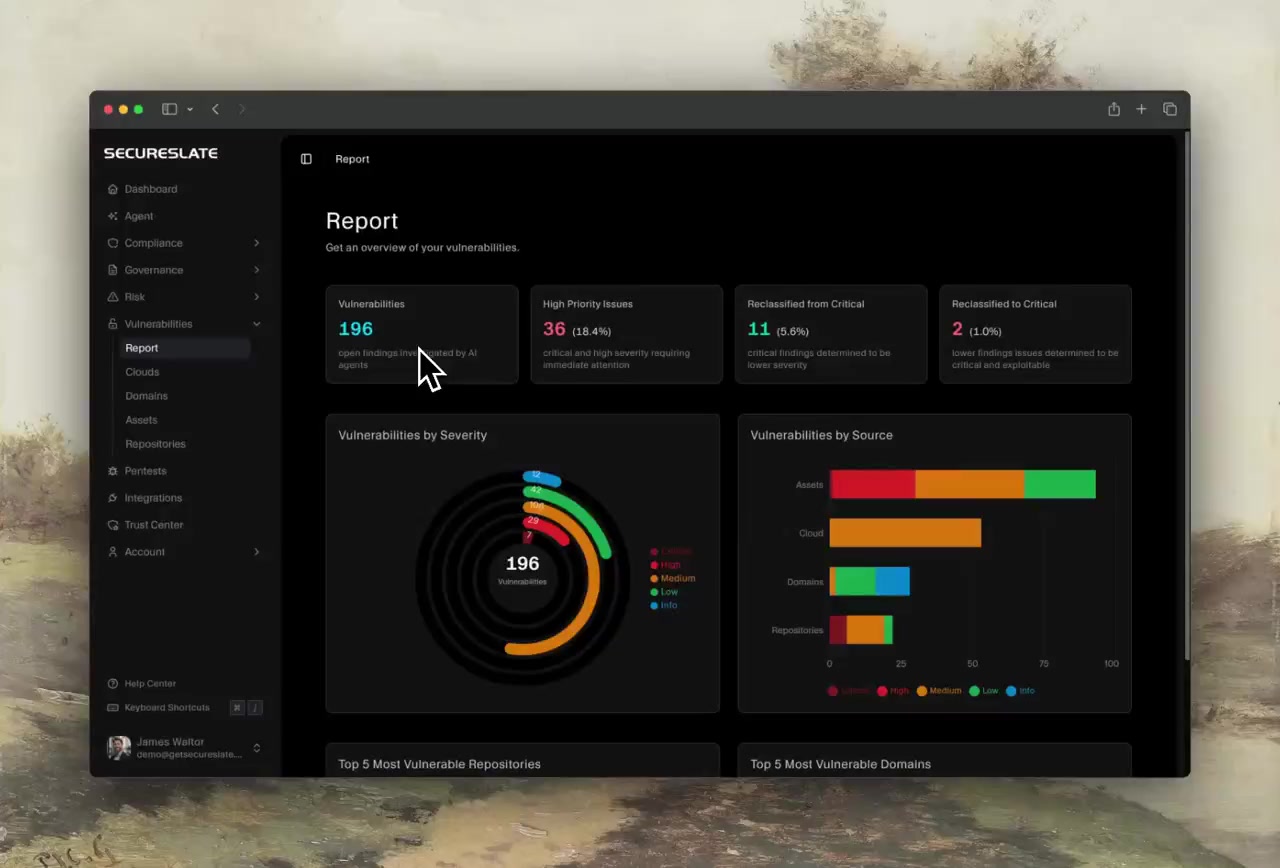
Varios resultados de NIST CSF exigen evidencias de su código y su nube, no una política.
Análisis de seguridad del código
Detección de secretos
Riesgo de dependencias y licencias
Monitorización de la superficie pública
Monitorización de la dark web
Comprobación de configuraciones erróneas en la nube
Un programa, varios marcos.
ISO 27001
SOC 2
CMMC
HIPAA
PCI DSS
NIST AI RMF
Qué comprueba realmente una evaluación NIST CSF
Tres guías que su equipo puede leer antes de la llamada de alcance, desde los cambios de la versión 2.0 hasta cómo funcionan los niveles. Las guías están en inglés.
Infórmese antes de su llamada de alcance.
Guías prácticas sobre NIST CSF, desde sus resultados hasta cómo se compara con otros marcos. Las guías están en inglés.
Lo que preguntan los equipos antes de alinearse con NIST CSF.
Descubra qué requerirá alinearse con NIST CSF
Cuéntenos en qué punto está su programa de seguridad y quién le pide cuentas sobre él. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.
