
Cumplimiento PCI DSS

Cumpla PCI DSS sin necesidad de montar un equipo de seguridad.

Si almacena, procesa o transmite datos del titular de la tarjeta, o puede afectar a su seguridad, PCI DSS le es aplicable. Un responsable de cumplimiento dedicado de SecureSlate define el alcance del entorno de datos del titular de la tarjeta, prepara el SAQ o acompaña la elaboración del Informe sobre cumplimiento (ROC) y cierra las brechas, mientras nuestra plataforma de automatización del cumplimiento mantiene las evidencias al día. Un único precio fijo cubre todo el trabajo.

PCI DSS v4.0.163 subrequisitos

PCI DSS v4.0.1: 63 subrequisitos, 5 Controles de seguridad de la red, 3 Configuraciones seguras, 7 Datos de cuenta almacenados, 2 Cifrado en tránsito, 4 Protección contra malware, 5 Sistemas y software seguros, 3 Acceso según la necesidad de conocer, 6 Identificación y autenticación, 5 Acceso físico, 7 Registro y supervisión, 6 Pruebas de seguridad, 10 Políticas y programas. 8 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Versión vigente
PCI DSS v4.0.1
Validación
SAQ o Informe sobre cumplimiento
Emitido por
PCI Security Standards Council
En qué consiste

El cumplimiento PCI DSS se valida cada año, y el alcance determina lo difícil que resulta.

PCI DSS es la norma de seguridad del sector de las tarjetas de pago. La establece el PCI Security Standards Council, y las marcas de tarjetas y los bancos adquirentes la exigen a través de sus contratos, no por ley.

12 requisitos agrupados en 6 objetivos

La norma abarca la seguridad de la red, la configuración segura, los datos de cuenta almacenados y transmitidos, el malware, el software seguro, el control de acceso, la seguridad física, el registro, las pruebas y las políticas. La versión 4.0.1 es la vigente, y sus requisitos con fecha futura pasaron a ser obligatorios el 31 de marzo de 2025.

El alcance es la palanca más importante

Todo sistema que almacene, procese o transmita datos del titular de la tarjeta, o que pueda afectar a su seguridad, entra en el alcance. La tokenización, las páginas de pago alojadas y la segmentación de la red reducen el entorno de datos del titular de la tarjeta y el número de requisitos que le son aplicables.

SAQ o Informe sobre cumplimiento

Según su nivel como comercio o proveedor de servicios, valida mediante un cuestionario de autoevaluación o un Informe sobre cumplimiento elaborado por un Qualified Security Assessor (QSA), que se presenta con una declaración de cumplimiento y, cuando se exige, con análisis externos trimestrales realizados por un Approved Scanning Vendor (ASV).
Cómo funciona

Gestionamos su programa PCI DSS para que la evaluación anual no sea una carrera contrarreloj.

Cuatro fases, desde la llamada de alcance hasta la validación, con un responsable de cumplimiento asignado que responde de cada una.

Definir el alcance del entorno de datos del titular de la tarjeta

Rastreamos cómo fluyen los datos de tarjeta por su producto y sus proveedores, confirmamos si se le evalúa como comercio, como proveedor de servicios o como ambos, y buscamos formas de reducir el alcance antes de empezar a trabajar en los controles.

Elegir la vía de validación y cerrar brechas

Su responsable de cumplimiento determina qué SAQ le corresponde o si necesita un Informe sobre cumplimiento, realiza un análisis de brechas frente a cada requisito aplicable y le entrega un plan con fechas y responsables designados.

Implementar y acreditar los requisitos

Se implantan las políticas, los controles de acceso y autenticación, el registro, el desarrollo seguro, la gestión de vulnerabilidades y la supervisión de los proveedores de servicios externos, mientras las integraciones y los análisis recopilan evidencias de forma continua.

Validar y mantener el cumplimiento todo el año

Completamos el SAQ con usted o le preparamos para el trabajo de campo del QSA, coordinamos los análisis ASV y las pruebas de penetración, y mantenemos las evidencias al día durante todo el año para que la siguiente evaluación anual parta de una base limpia.
Qué incluye

Todo lo que exige la evaluación PCI DSS, preparado antes de que se lo pidan.

El software de cumplimiento PCI DSS y el experto que lo gestiona se contratan juntos por un único precio fijo, para que el programa no recaiga en sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se hace cargo de su programa PCI DSS de principio a fin. Define el alcance del entorno de datos del titular de la tarjeta, realiza el análisis de brechas, redacta las políticas y trabaja directamente con su QSA, de modo que su equipo revisa y aprueba en lugar de descifrar la norma.

Definición del alcance y análisis de brechas

Se documentan los flujos de datos de tarjeta, el inventario de sistemas y la segmentación, se evalúa cada requisito aplicable y las brechas se convierten en un plan con fechas y responsables.

Evidencias de las herramientas que ya utiliza

Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los ajustes de acceso, MFA, registro y configuración se prueban de forma continua y, cuando uno falla, SecureSlate AI detecta la brecha y prepara una corrección para que su equipo la apruebe.

Revisiones de accesos y autenticación
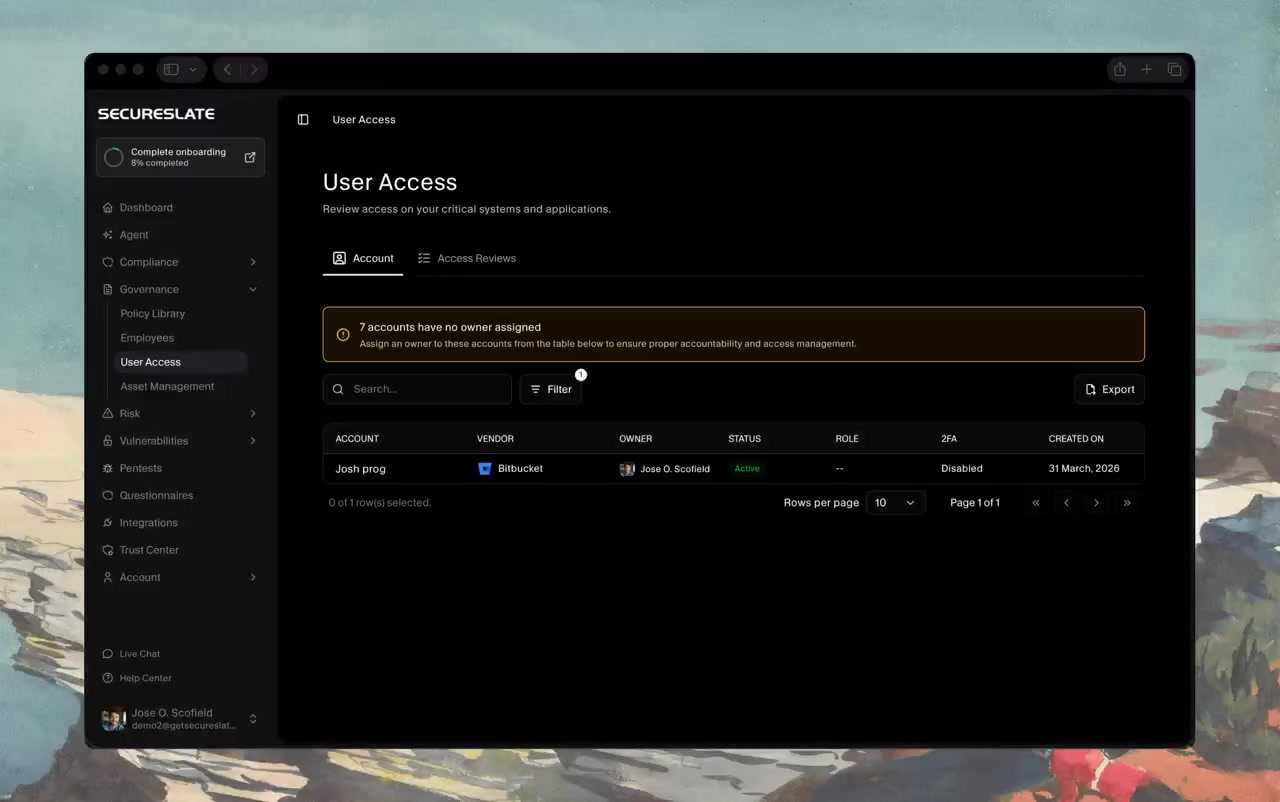
Las revisiones de accesos, las tareas de altas y bajas y la cobertura de MFA se supervisan de forma programada, lo que le proporciona evidencias de los requisitos 7 y 8 que un evaluador puede muestrear.

Proveedores de servicios externos

Los procesadores de pagos, los proveedores de alojamiento y otros proveedores de servicios se supervisan junto con sus responsabilidades y sus declaraciones de cumplimiento, que es justo lo que exige el requisito 12.8.

Concienciación en seguridad y respuesta a incidentes
Formación en concienciación sobre seguridad que cubre el phishing y la ingeniería social, con seguimiento de todas las personas con acceso al entorno de datos del titular de la tarjeta, y un plan de respuesta a incidentes probado de verdad.
Evidencias de requisitos técnicos

Varios requisitos de PCI DSS exigen evidencias de su código y su nube, no una política.

El software seguro, la gestión de vulnerabilidades y la configuración se evalúan sobre lo que de verdad está en producción. El análisis de seguridad forma parte del servicio, así que las evidencias proceden de sus repositorios, dominios y cuentas en la nube reales.
Requisitos 6.2, 6.3

Análisis de seguridad del código

El código a medida y personalizado se analiza en busca de vulnerabilidades, con los hallazgos clasificados por CWE y ordenados por gravedad, lo que acredita el desarrollo seguro y la identificación de vulnerabilidades.
Requisito 8.6

Detección de secretos

Las claves de API, los tokens y las credenciales incluidos en el código fuente se detectan y se localizan hasta el archivo y la línea, para que las credenciales de las cuentas de aplicaciones y sistemas no queden escritas en el código sin que nadie lo advierta.
Requisito 6.3

Riesgo de dependencias y licencias

Una SBOM para cada repositorio, que respalda el inventario de software a medida y de componentes de terceros que exige el requisito 6.3.2, con los componentes vulnerables señalados.
Requisitos 6.4, 11.3

Monitorización de la superficie pública

Las aplicaciones web y los dominios públicos se analizan de forma programada y cada vez que publica cambios. Esto respalda la gestión continua de vulnerabilidades junto con los análisis ASV externos trimestrales que la norma sigue exigiendo.
Requisito 8.3

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con datos de brechas conocidas, de modo que las credenciales comprometidas se detectan y se restablecen antes de que se usen contra sistemas del entorno de datos del titular de la tarjeta.
Requisitos 1.2, 2.2

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura en busca de ajustes de red, acceso, cifrado y registro que supongan un riesgo en torno al entorno de datos del titular de la tarjeta.
Más allá de PCI DSS

Un programa, varios marcos.

Los controles de PCI DSS se solapan con los marcos que los clientes de fintech y SaaS piden a continuación, de modo que cada marco adicional amplía el programa en lugar de obligar a empezar otro.

SOC 2

Los grandes clientes siguen pidiendo un informe SOC 2. Los controles de acceso, registro, gestión de cambios y proveedores sirven para ambas evaluaciones.

ISO 27001

El certificado que esperan los clientes internacionales, con un sistema de gestión en torno al mismo trabajo sobre riesgos, accesos y vulnerabilidades.

RGPD

Los nombres de los titulares de tarjetas y los datos de facturación también son datos personales, por lo que atender a clientes europeos implica obligaciones del RGPD además de PCI DSS.

DORA

Las entidades financieras de la UE y sus proveedores de TIC deben cumplir, además de PCI DSS, las normas del Reglamento DORA sobre resiliencia, notificación de incidentes y riesgo de terceros.

HIPAA

Los pagos en el sector sanitario pueden hacer que los mismos sistemas entren en el alcance de PCI DSS y de HIPAA, y gran parte de las evidencias de acceso y registro se solapan.

Servicios financieros

Cómo gestiona SecureSlate PCI DSS junto con SOC 2, DORA e ISO 27001 para equipos de fintech y servicios financieros.
Guías sobre PCI DSS

Qué comprueba realmente su evaluación PCI DSS

Tres guías que su equipo puede leer antes de la llamada de alcance, desde los niveles de validación hasta los cambios de la versión 4. Las guías están en inglés.

Niveles 1 a 4
Niveles de comercios y proveedores de servicios, y cuáles necesitan un Informe sobre cumplimiento
SAQ
Qué cuestionario de autoevaluación se ajusta a su configuración de pagos
v4.0
Qué cambió en la versión 4 de PCI DSS y cómo afectan los nuevos requisitos a su evaluación
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre PCI DSS, desde a quién se aplica hasta cuánto cuesta una evaluación. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con el cumplimiento PCI DSS.

Descubra qué requerirá su evaluación PCI DSS

Cuéntenos cómo funciona su flujo de pagos y quién le pide pruebas, ya sea el adquirente o un cliente. Al terminar la llamada tendrá un resumen del alcance, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?
