
SecureSlate para empresas en crecimiento

Su segundo marco no debería costar lo mismo que el primero.

Tras el primer certificado, el cumplimiento deja de ser un proyecto y pasa a ser un trabajo continuo. SecureSlate lo gestiona con un solo conjunto de controles para SOC 2, ISO 27001, ISO 42001, HIPAA y RGPD, con un responsable de cumplimiento dedicado y un precio fijo que no sube con su plantilla.
Por qué ahora

El programa que le dio su primer certificado no le dará el quinto.

Tres cosas se rompen más o menos en el mismo trimestre, y ninguna se resuelve trabajando más.

El segundo marco cuesta tanto como el primero

Un cliente europeo quiere ISO 27001, un grupo hospitalario quiere HIPAA, un banco quiere más. Si los gestiona como proyectos separados, cada uno repite el alcance, las políticas y las evidencias que ya preparó una vez.

La revisión de seguridad se ha convertido en un trabajo permanente

Los cuestionarios llegan cada semana en lugar de cada trimestre, cada uno en un portal y un formato distintos. Responderlos con precisión aparta una y otra vez de la hoja de ruta a los mismos ingenieros de siempre.

Todo pasa por una sola persona

Contrató a un responsable de seguridad, y ahora las revisiones de accesos, las evaluaciones de proveedores, las solicitudes de los auditores y los registros de riesgos se acumulan en su mesa. El programa no fracasa: simplemente deja de ir al ritmo de la empresa.
Qué cambia

Un programa, muchos marcos, en funcionamiento continuo.

Lo que distingue un proyecto de cumplimiento puntual de un programa que no se detiene.

Un conjunto de controles vinculado a todos los marcos

SOC 2, ISO 27001, HIPAA y RGPD se solapan mucho. Implantamos un control una sola vez y lo vinculamos a cada marco que lo exige, de modo que añadir una norma amplía el programa en lugar de crear otro.

Evidencias recopiladas una vez y reutilizadas en todas partes

Un mismo registro de accesos, un mismo registro de cambios o un mismo certificado de formación cubren varios requisitos. Si se recopilan según un calendario, cada auditoría que los necesita ya los tiene, sin rondas de capturas de pantalla.

Auditorías que se solapan en lugar de hacer cola

Las auditorías de seguimiento, una nueva certificación y la evaluación de un cliente pueden coincidir en el mismo trimestre. Si todas parten del mismo repositorio de evidencias, pueden solaparse sin que cada una obligue a empezar de cero.

Un programa que sobrevive a la persona que lo gestiona

Los responsables, la periodicidad de las revisiones y el historial de los controles están en la plataforma, no en la cabeza ni en la bandeja de entrada de una sola persona. Cuando su responsable de seguridad se ausenta o el equipo se reorganiza, el programa sigue funcionando.
Qué incluye

Le quitamos la carga operativa de encima a su responsable de seguridad.

El trabajo de los expertos, la plataforma y las herramientas de seguridad, todo por un único precio fijo.

Todos los marcos sobre un solo conjunto de controles

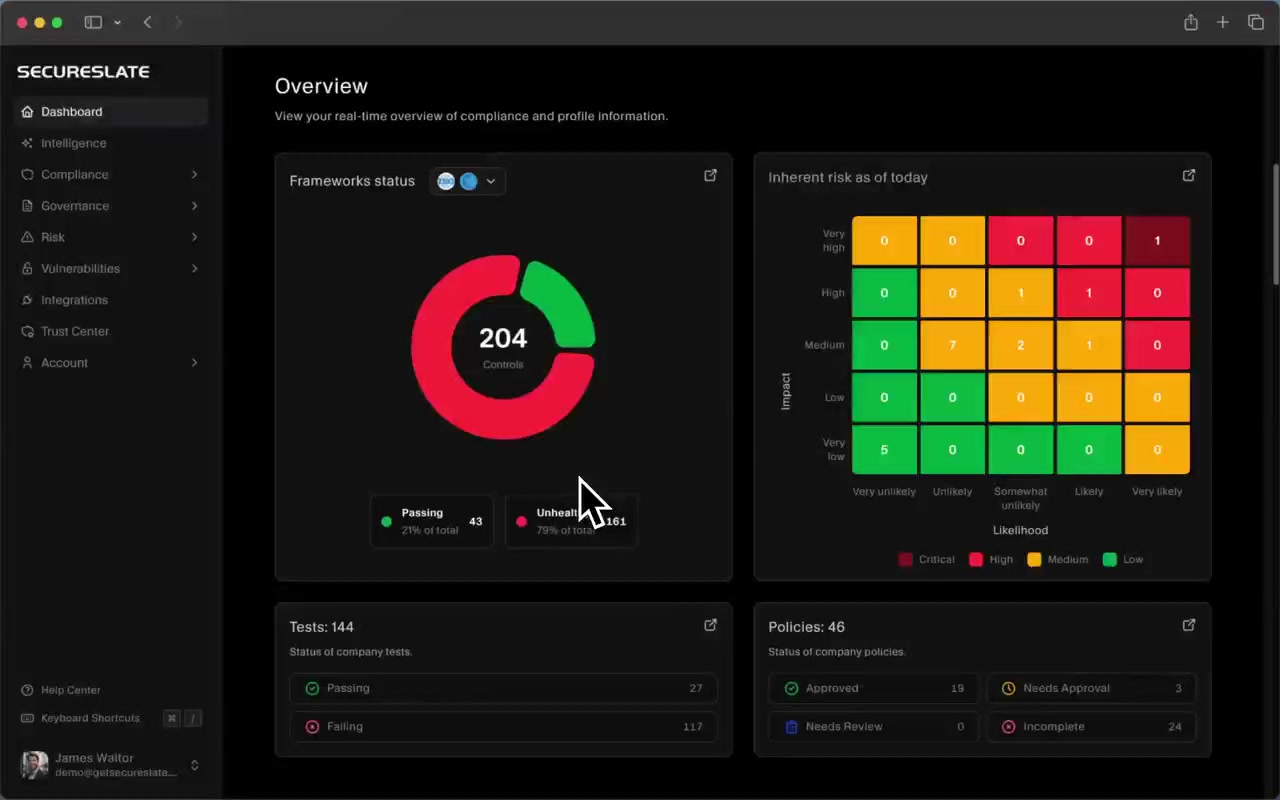
Estado de los marcos, salud de los controles y resultados de las pruebas en una única vista, en lugar de un panel por cada norma. Añada ISO 42001 o HITRUST sobre los controles que ya tiene en marcha.

Revisiones de seguridad respondidas, lleguen las que lleguen
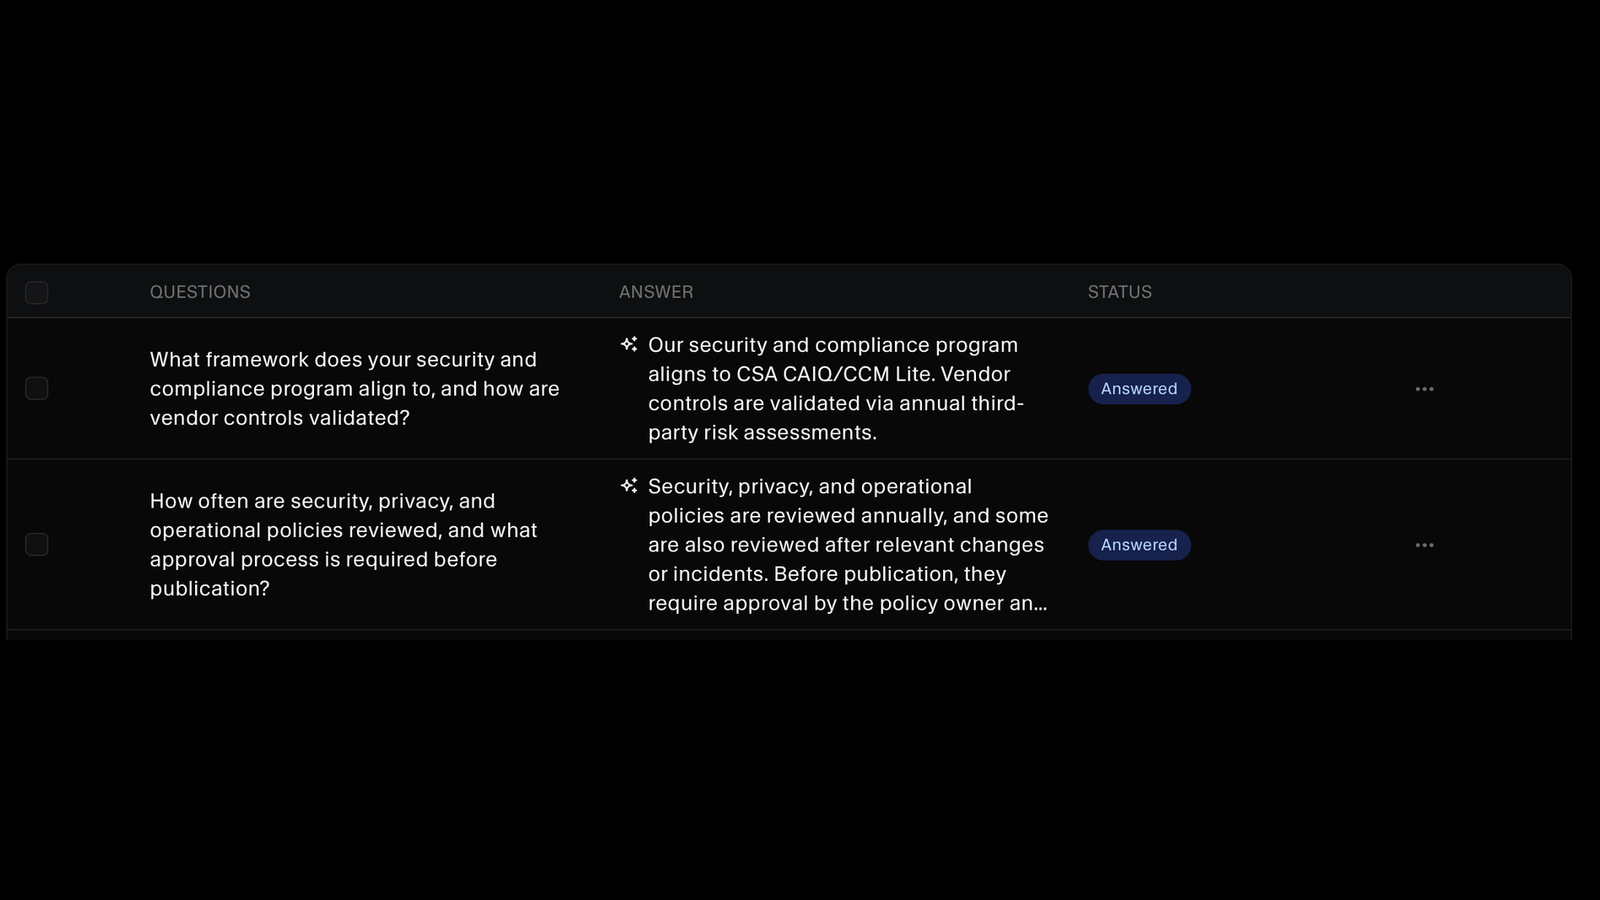
Los cuestionarios se responden a partir de sus evidencias aprobadas y de respuestas anteriores, y después se envían a revisión. Sus ingenieros confirman las respuestas en lugar de elaborarlas desde cero.
Revisiones de seguridad respondidas, lleguen las que lleguen

Un Trust Center que se adelanta a la pregunta

Los clientes potenciales consultan su postura de seguridad, sus certificaciones y sus documentos sin escribir a nadie. Y las revisiones que aun así llegan traen menos preguntas y mejor planteadas.

Riesgo de proveedores al ritmo de sus compras

Evaluaciones, revisiones de informes SOC, seguimiento de la remediación y renovaciones en un solo registro. El riesgo de terceros se mantiene al día aunque su lista de proveedores crezca más allá de lo que cabe en una hoja de cálculo.

Revisiones de accesos que resisten el crecimiento de la plantilla
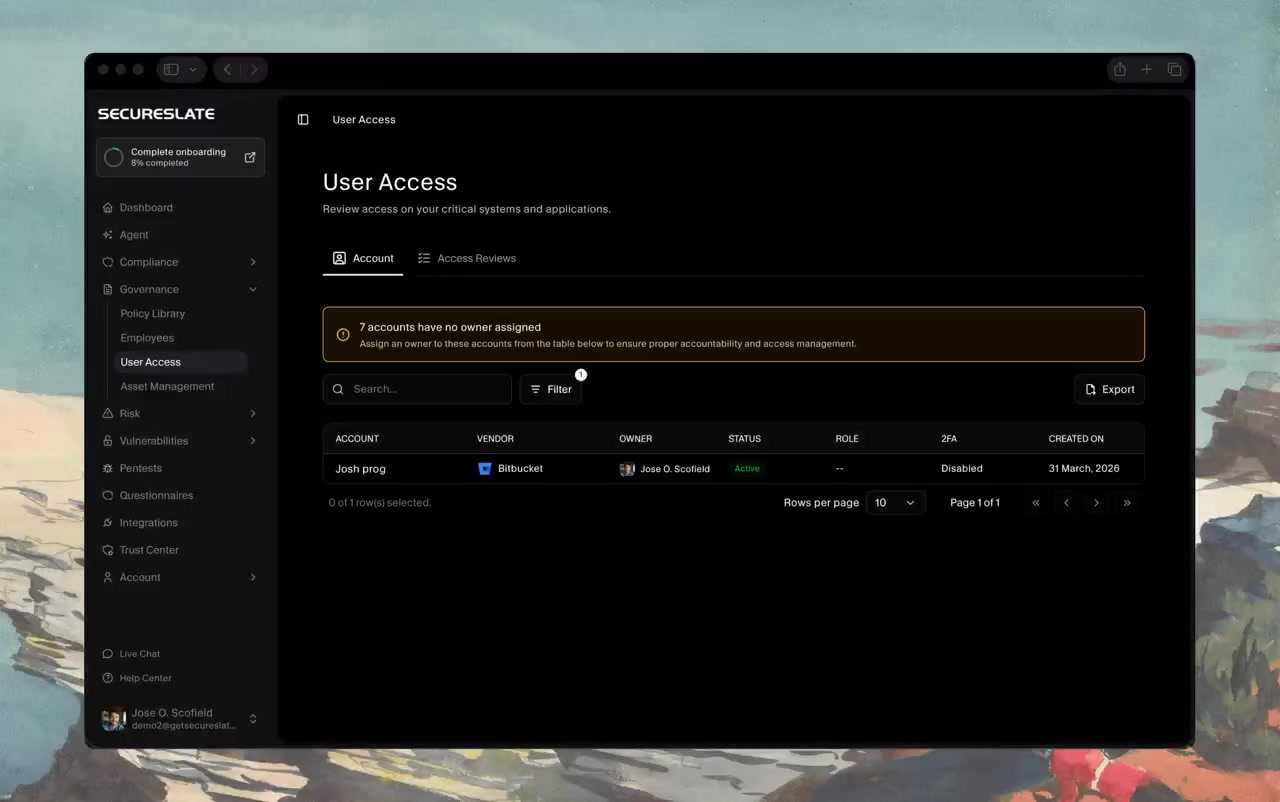
Las revisiones periódicas y las evidencias de RBAC y SSO se ejecutan de forma programada en su proveedor de identidad y sus herramientas, para que las incorporaciones y salidas no se conviertan en un hallazgo de auditoría dos trimestres después.

Las herramientas de seguridad que estaba a punto de comprar
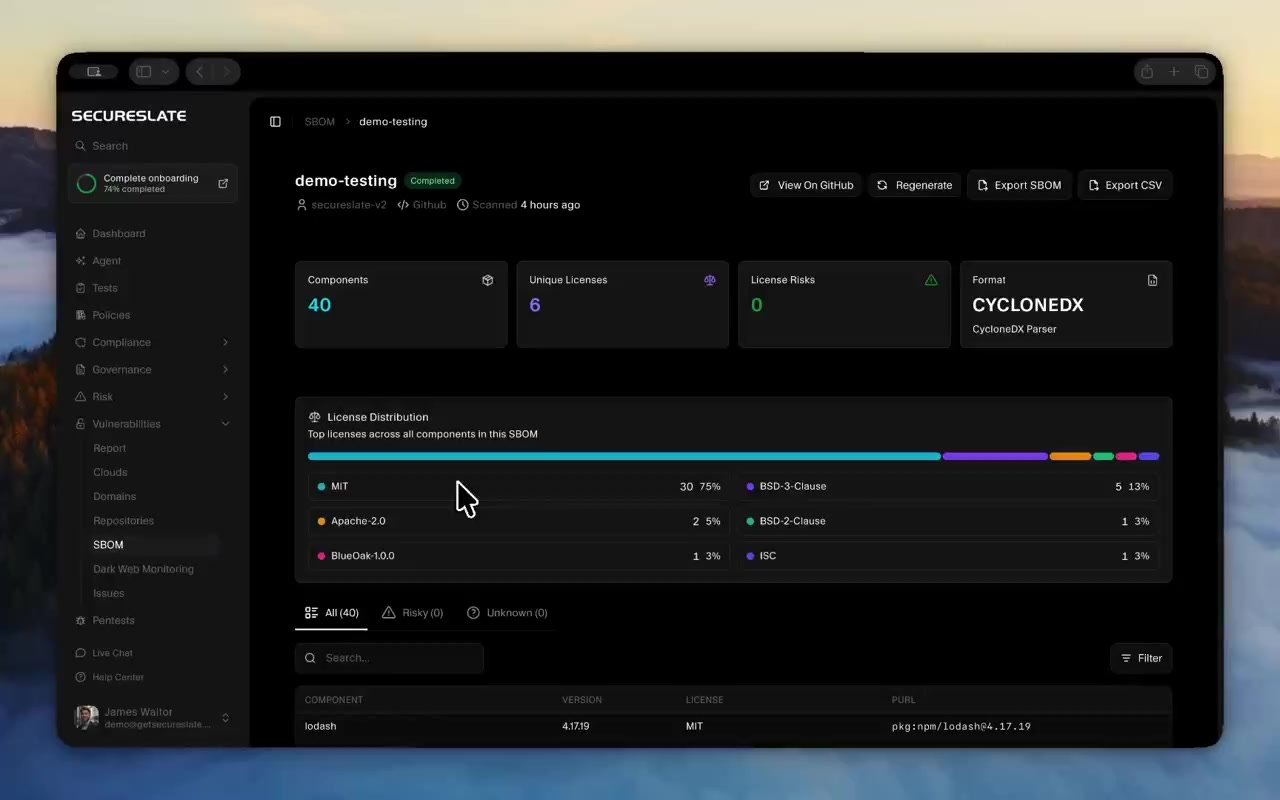
La seguridad del código, la detección de secretos, el riesgo de dependencias y licencias, la monitorización de la superficie de ataque y de la dark web forman parte del encargo. Una partida menos que sumar a medida que crece.
Marcos de cumplimiento

Añada una norma sin empezar un segundo programa.

Los controles implantados una sola vez se vinculan a cada marco que los exige, de modo que su próximo certificado se reduce a cerrar brechas, no a reconstruir.

Testimonios

Equipos que hicieron crecer el programa, no la plantilla

Lo que dicen los responsables cuando el cumplimiento funciona de forma continua. Las citas se muestran en su versión original en inglés.

We needed GDPR to scale across Europe without burning the product team. SecureSlate cut compliance turnaround from days to hours, and privacy stopped blocking deals.
Johnathon
Johnathon Founder at Muse

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Por qué los equipos no se mueven

Quedarse en un programa que ya no encaja también es una decisión.

«Ya pagamos una plataforma de cumplimiento.»

Entonces compare la renovación con lo que cubre realmente. Elfie pasó de Vanta a SecureSlate y redujo el coste de plataforma en torno a un 70 %, con casi 5 veces más funciones incluidas, porque el análisis de seguridad, los cuestionarios y el trabajo de los expertos dejaron de ser partidas separadas.

«Acabamos de contratar a un responsable de seguridad. Estamos cubiertos.»

Una persona puede ser responsable del programa sin ejecutar personalmente cada revisión de accesos, cada evaluación de proveedores y cada recopilación de evidencias. Asumimos la carga operativa recurrente para que su responsable dedique su tiempo a la arquitectura, las decisiones de riesgo y lo que solo alguien de dentro puede valorar.

«Migrar a mitad de ciclo es demasiado arriesgado.»

Realizamos las migraciones en paralelo con su herramienta actual en lugar de hacer el cambio a ciegas. Los controles, las políticas y las evidencias históricas se trasladan primero, y planificamos el cambio según su periodo de auditoría, no según su fecha de renovación.

«Nuestro programa es demasiado personalizado para una plataforma.»

La mayoría de los programas de empresas en crecimiento son personalizados porque crecieron por acumulación, no por diseño. Traiga sus controles y políticas actuales. Vinculamos lo que tiene a los marcos que necesita y le decimos con claridad dónde están las brechas reales.
Preguntas frecuentes

Lo que preguntan los equipos en crecimiento antes de cambiar.

Tráiganos el programa que ya tiene

Revisaremos sus marcos, herramientas y calendario de auditorías actuales, y le diremos cuánto le ahorra realmente consolidarlos. Le servirá tanto si cambia como si no.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?