Cumplimiento CMMC

Prepárese para CMMC sin necesidad de montar un equipo de seguridad.

Si trata información de contratos federales (FCI) o información no clasificada controlada (CUI) para el Departamento de Defensa de EE. UU., CMMC decide si puede ganar el contrato. Un responsable de cumplimiento dedicado de SecureSlate define el alcance de su entorno de CUI, redacta su plan de seguridad del sistema (SSP) y le prepara para la autoevaluación o para una evaluación C3PAO, mientras nuestra plataforma de automatización del cumplimiento mantiene las evidencias al día. Un único precio fijo cubre todo el trabajo.

NIST SP 800-171 Rev. 2110 requisitos

NIST SP 800-171 Rev. 2: 110 requisitos, 22 Control de acceso, 3 Concienciación y formación, 9 Auditoría y rendición de cuentas, 9 Gestión de la configuración, 11 Identificación y autenticación, 3 Respuesta a incidentes, 6 Mantenimiento, 9 Protección de soportes, 2 Seguridad del personal, 6 Protección física, 3 Evaluación de riesgos, 4 Evaluación de la seguridad, 16 Protección del sistema y de las comunicaciones, 7 Integridad del sistema y de la información. 7 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Niveles
1, 2 y 3
Requisitos del nivel 2
110 de NIST SP 800-171
Vigencia de los niveles 2 y 3
3 años, con confirmación anual
En qué consiste

El cumplimiento CMMC decide si puede ganar contratos de defensa, y sus datos determinan el nivel.

La Cybersecurity Maturity Model Certification verifica que los contratistas de defensa protegen la información de contratos federales y la información no clasificada controlada. Los requisitos pueden aparecer en las licitaciones del Departamento de Defensa conforme a una implantación gradual que comenzó el 10 de noviembre de 2025.

Tres niveles vinculados a sus datos

El nivel 1 cubre 15 requisitos básicos de protección para la información de contratos federales. El nivel 2 cubre los 110 requisitos de NIST SP 800-171 para la información no clasificada controlada. El nivel 3 añade requisitos seleccionados de NIST SP 800-172 para los programas más sensibles.

Autoevaluación o evaluación por terceros

El nivel 1 es una autoevaluación anual. El nivel 2 es una autoevaluación o una evaluación C3PAO según el contrato, y el nivel 3 lo evalúa el Gobierno. Los resultados se registran en SPRS y los confirma un alto cargo de la empresa.

La evaluación se apoya en su SSP y su alcance

Los evaluadores trabajan a partir de su plan de seguridad del sistema y del perímetro de los sistemas que procesan, almacenan o transmiten CUI. Un enclave acotado reduce el alcance y el coste, y un conjunto limitado de brechas puede incluirse en un POA&M si aun así alcanza la puntuación mínima.
Cómo funciona

Construimos su programa CMMC para que el último paso sea la evaluación, no el papeleo.

Cuatro fases, desde la llamada de alcance hasta la evaluación, con un responsable de cumplimiento asignado que responde de cada una.

Delimitar la FCI, la CUI y su nivel

Identificamos dónde entran y residen la información de contratos federales y la CUI en su entorno, confirmamos el nivel que exigen sus contratos y estudiamos si un enclave puede reducir el perímetro de la evaluación.

Análisis de brechas y puntuación SPRS

Su responsable de cumplimiento evalúa cada requisito aplicable de NIST SP 800-171, calcula su puntuación actual con la metodología de evaluación del Departamento de Defensa y convierte las brechas en un plan con fechas y responsables.

Implementar los controles y redactar el SSP

Implementamos los controles de acceso, configuración, registro, respuesta a incidentes y soportes, redactamos el plan de seguridad del sistema y el POA&M según cómo funciona realmente su entorno y recopilamos evidencias de forma continua.

Evaluación y confirmación anual

Le preparamos para la autoevaluación o nos coordinamos con su C3PAO durante la evaluación y, después, mantenemos los controles y las evidencias al día para las confirmaciones anuales y el siguiente ciclo de evaluación.
Qué incluye

Todo lo que examina su evaluador de CMMC, preparado antes de que lo pida.

El software de cumplimiento CMMC y el experto que lo gestiona se contratan juntos por un único precio fijo, para que el programa no recaiga en sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa CMMC de principio a fin. Define el alcance de la CUI, redacta el plan de seguridad del sistema, mantiene el POA&M y trabaja directamente con su C3PAO, para que su equipo solo tenga que revisar y aprobar, sin descifrar NIST SP 800-171.

Plan de seguridad del sistema y POA&M

Un SSP que describe cómo se implementa cada requisito en su entorno y un plan de acción e hitos (POA&M) que controla los puntos abiertos y sus plazos, ambos actualizados a medida que cambian sus sistemas.

Evidencias de las herramientas que ya utiliza

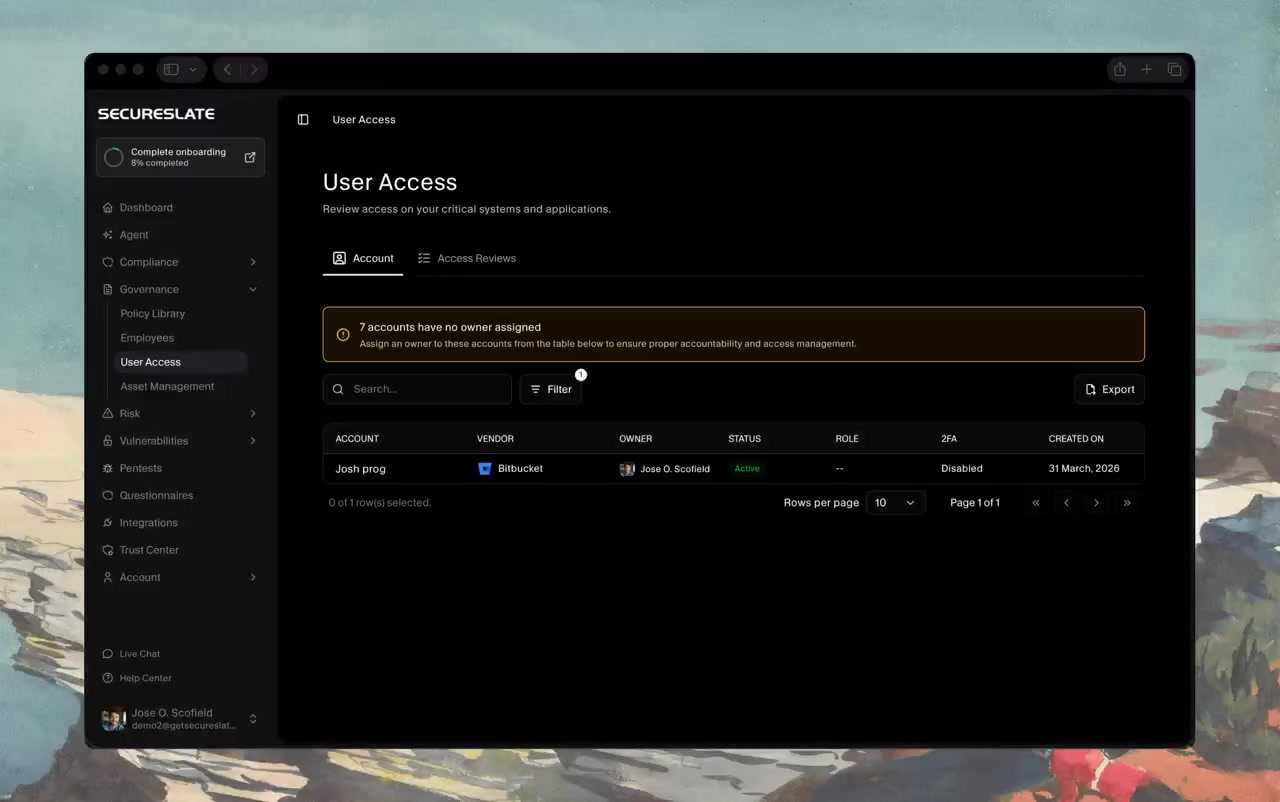
Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los controles se comprueban continuamente con la configuración real y, cuando uno falla, SecureSlate AI detecta la brecha y prepara una corrección para que su equipo la apruebe.

Control de acceso y autenticación

Programamos y seguimos las revisiones de accesos, el mínimo privilegio, la cobertura de la autenticación multifactor y las altas y bajas, que corresponden a las dos familias que suman casi un tercio del nivel 2.

Subcontratistas y servicios en la nube

Los subcontratistas y servicios en la nube que tratan CUI se gestionan controlando su nivel de seguridad y trasladándoles por contrato las obligaciones que correspondan, para que la cadena de suministro no se convierta en el punto débil de su evaluación.

Concienciación en seguridad y respuesta a incidentes
Formación en concienciación sobre seguridad y amenazas internas, con su seguimiento, para todas las personas con acceso a CUI, y una capacidad de respuesta a incidentes que ha puesto a prueba de verdad.
Evidencias de NIST SP 800-171

Varios requisitos de CMMC exigen evidencias de su código y su nube, no una política.

El análisis de vulnerabilidades, la corrección de fallos, la configuración y la protección de los límites se evalúan sobre lo que de verdad está en producción. El análisis de seguridad forma parte del servicio, así que las evidencias proceden de sus repositorios, dominios y cuentas en la nube reales.
NIST SP 800-171 3.11.2, 3.14.1

Análisis de seguridad del código

Los repositorios se analizan en busca de código vulnerable, con los hallazgos ordenados por gravedad y localizados hasta la línea, lo que acredita el análisis de vulnerabilidades y la corrección a tiempo de los fallos del sistema.
NIST SP 800-171 3.5.10

Detección de secretos

Detectamos las credenciales que quedan en el código fuente, con el archivo y la línea exactos, porque las contraseñas en texto plano incumplen el requisito de almacenar solo contraseñas protegidas criptográficamente.
NIST SP 800-171 3.11.2, 3.11.3

Riesgo de dependencias y licencias

Una SBOM para cada repositorio, con los componentes de código abierto vulnerables señalados, para priorizar la corrección según su evaluación de riesgos.
NIST SP 800-171 3.11.2, 3.13.1

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y con cada despliegue, lo que cubre el análisis de vulnerabilidades y la exposición en el límite externo de su sistema.
NIST SP 800-171 3.14.3

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con datos de filtraciones conocidas, para que reciba una alerta, y pueda actuar, cuando se exponen credenciales del personal.
NIST SP 800-171 3.4.2

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura frente a ajustes de configuración seguros en cifrado, acceso, registro y redes.
Más allá de CMMC

Un programa, varios marcos.

CMMC se basa en NIST, así que el trabajo también le sirve para los marcos que piden los clientes federales y comerciales.

NIST SP 800-171

Los requisitos que hay detrás del nivel 2 de CMMC y la base de las obligaciones DFARS que muchos contratistas de defensa ya tienen.

DFARS 252.204-7012

La cláusula contractual que ya exige NIST SP 800-171, la notificación de ciberincidentes al Departamento de Defensa en un plazo de 72 horas y servicios en la nube adecuadamente protegidos.

FedRAMP

La certificación que necesitan los proveedores de servicios en la nube para vender a las agencias federales, que ahora se evalúa mediante los Key Security Indicators de FedRAMP 20x además de NIST SP 800-53.

SOC 2

Los clientes comerciales piden SOC 2, y muchos controles de acceso, cambios y registro de SOC 2 reutilizan las evidencias de CMMC.

ISO 27001

El certificado internacional, con un sistema de gestión en torno a los mismos controles de riesgos y accesos que evalúa CMMC.

Grandes empresas

Cómo gestiona SecureSlate CMMC junto con SOC 2, ISO 27001 y otros marcos en programas de cumplimiento de mayor tamaño.
Guías sobre CMMC

Qué comprueba realmente su evaluación CMMC

Tres guías que su equipo puede leer antes de la llamada de alcance, desde los niveles hasta la norma que incorporó CMMC a los contratos. Las guías están en inglés.

Niveles 1 a 3
Qué nivel de CMMC se aplica a sus contratos y a la información que trata
110
Requisitos, controles y proceso de certificación del nivel 2 de CMMC
Nov. 2025
La norma final de CMMC y lo que significa la implantación gradual para sus contratos
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre CMMC, desde los tipos de evaluación hasta lo que cuesta la certificación. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con el cumplimiento CMMC.

Descubra qué requerirá su evaluación CMMC

Cuéntenos a qué contratos se presenta y qué información trata. Al terminar la llamada tendrá un resumen del alcance, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?