
 Reglamento de IA de la UE
Prepárese para el Reglamento de IA de la UE sin necesidad de montar un equipo de gobernanza de la IA.
El Reglamento de IA de la UE (EU AI Act) establece obligaciones legales para cualquiera que desarrolle, venda o utilice IA en la UE, graduadas según el riesgo de cada sistema. Un responsable de cumplimiento dedicado de SecureSlate inventaría sus sistemas de IA, determina su papel en cada uno y el nivel de riesgo de cada sistema y elabora la documentación y los controles que exige el Reglamento, mientras nuestra plataforma de automatización del cumplimiento reutiliza las evidencias que ya genera su programa de ISO 42001 o de seguridad. Un precio fijo cubre todo el trabajo.
Reglamento de IA de la UE: 37 obligaciones, 1 Alfabetización en materia de IA, 8 Prácticas prohibidas, 7 Requisitos de alto riesgo, 10 Obligaciones de los proveedores de alto riesgo, 2 Obligaciones de los responsables del despliegue, 4 Transparencia, 5 IA de uso general. 6 destacados: Con ventaja si ya tiene ISO 42001.
- Reglamento
- (UE) 2024/1689, en vigor desde agosto de 2024
- Aplicación
- Por fases, a partir de febrero de 2025
- Niveles de riesgo
- Prohibido, alto riesgo, transparencia, mínimo
Cumplir el Reglamento de IA depende de su papel y del riesgo de cada sistema, no de un único certificado.
Cuatro niveles de riesgo
Obligaciones de proveedores y responsables del despliegue
Obligaciones que se aplican por fases
Ponemos en marcha con usted su programa para el Reglamento de IA y lo mantenemos al día a medida que evoluciona su IA.
Inventariar y clasificar su IA
Identificar las obligaciones y realizar el análisis de brechas
Preparar la documentación e implantar los controles
Supervisar y mantenerse preparado
Todo lo que el Reglamento de IA le pide documentar, preparado antes de que nadie lo pida.

Un responsable de cumplimiento dedicado

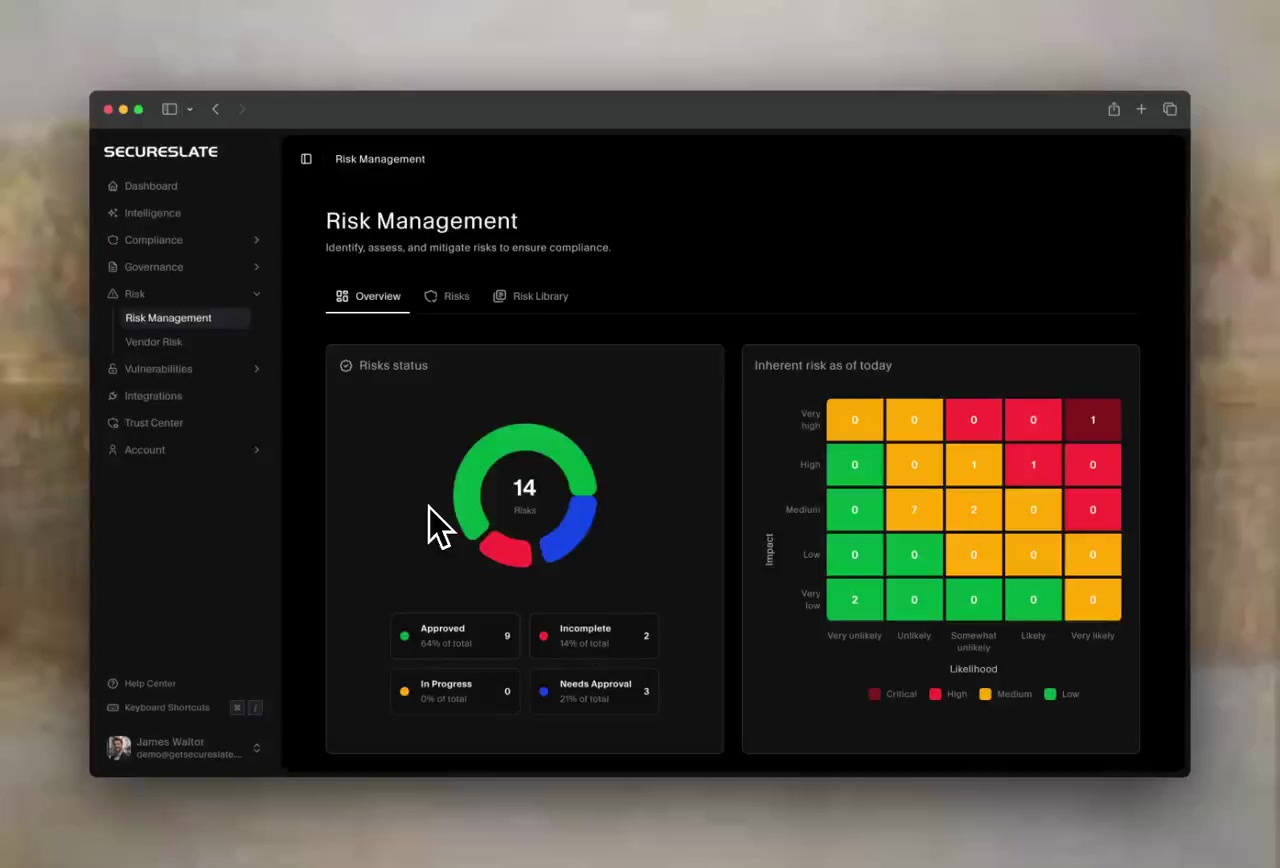
Un inventario de IA con clasificación de riesgos

Evaluaciones de riesgos y de impacto de la IA
Proveedores de IA y de modelos

Formación en alfabetización en IA
Un Trust Center para las preguntas sobre IA

Seis obligaciones del Reglamento de IA parten del trabajo que ya hace para ISO 42001.
Alfabetización en materia de IA
Sistema de gestión de riesgos
Datos y gobernanza de datos
Conservación de registros
Sistema de gestión de la calidad
Vigilancia poscomercialización
Un único programa de gobernanza de la IA para el Reglamento de IA y los marcos relacionados.
ISO 42001
RGPD
NIST AI RMF
ISO 27001
SOC 2
NIS2
Qué exige realmente el Reglamento de IA de la UE a su equipo
Tres análisis en profundidad que su equipo puede leer antes de la llamada de alcance, desde el solapamiento con ISO 42001 hasta la política que sostiene el programa. Las guías están en inglés.
Infórmese antes de su llamada de alcance.
Guías prácticas sobre gobernanza de la IA, desde las categorías de riesgo del Reglamento hasta las políticas y normas que lo respaldan. Las guías están en inglés.
Lo que preguntan los equipos antes de empezar con el Reglamento de IA.
Descubra qué supone el Reglamento de IA de la UE para sus sistemas de IA
Cuéntenos qué sistemas de IA desarrolla y utiliza. Al terminar la llamada tendrá una primera estimación de sus niveles de riesgo, un resumen de brechas y un precio fijo, trabaje o no con nosotros.
