
HIPAA no viene con un certificado. Sus clientes siguen queriendo pruebas.
Por eso los sistemas de salud, las aseguradoras y sus equipos de seguridad piden los documentos que sí existen: un informe SOC 2, una evaluación HITRUST, un cuestionario completado y un BAA que pueda respaldar. SecureSlate construye el programa que los produce todos, con un responsable de cumplimiento dedicado y a precio fijo.
Tratar datos de pacientes conlleva obligaciones por las que nadie le entrega una insignia.
No existe un certificado HIPAA que pueda enviar
El BAA no termina en usted
El plazo de notificación empieza antes de que entienda qué ha pasado
Cuatro cosas que piden los clientes y lo que cada una le aporta realmente.
HIPAA
SOC 2 Tipo II
HITRUST
ISO 42001
Nosotros llevamos el programa. Su personal clínico y sus ingenieros conservan su semana.
Alcance definido según dónde está realmente la PHI
Análisis de riesgos y un plan de brechas con fechas
Nosotros implementamos, usted aprueba
Auditoría, y después mantenerlo vivo
El trabajo que haría un responsable de seguridad HIPAA, hecho por nosotros.
Un responsable de cumplimiento que ya lo ha hecho antes
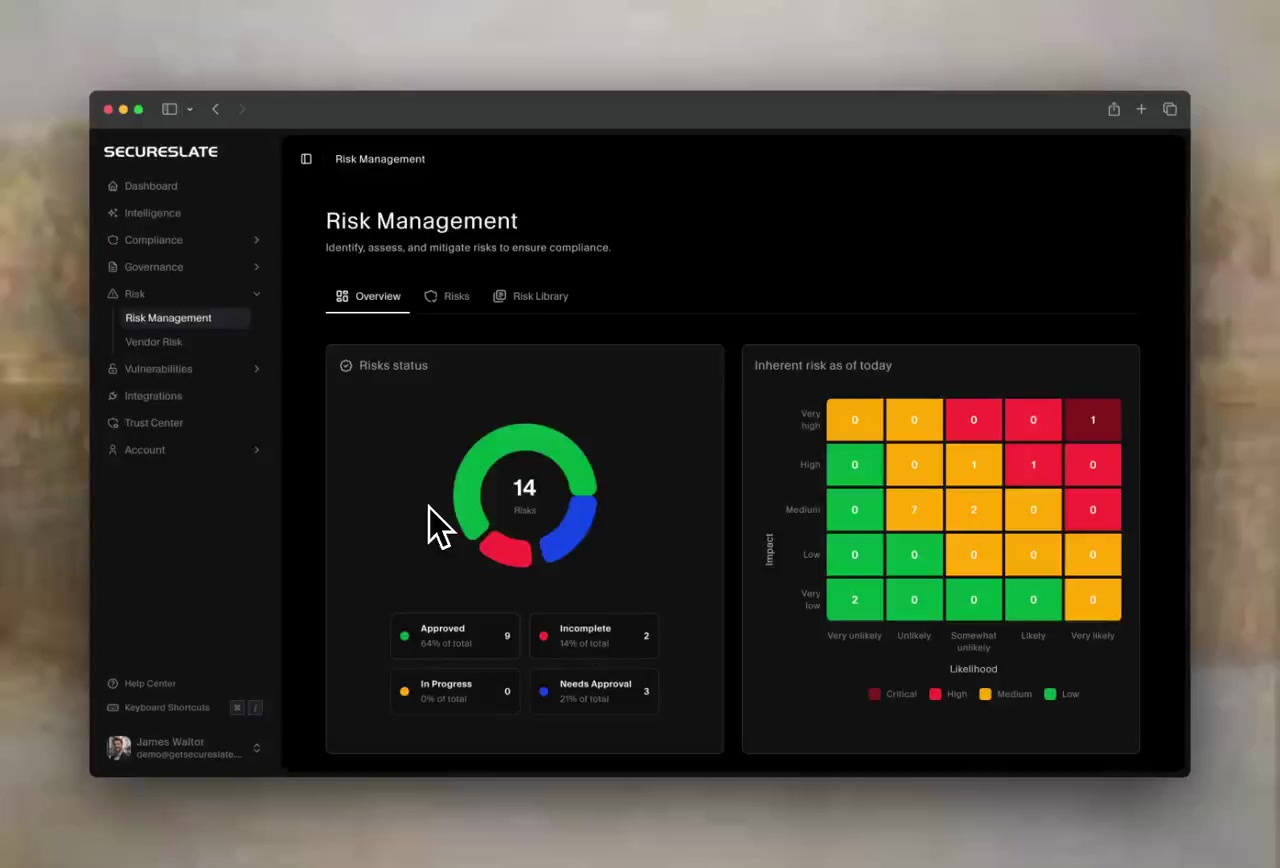
Un análisis de riesgos que se mantiene al día
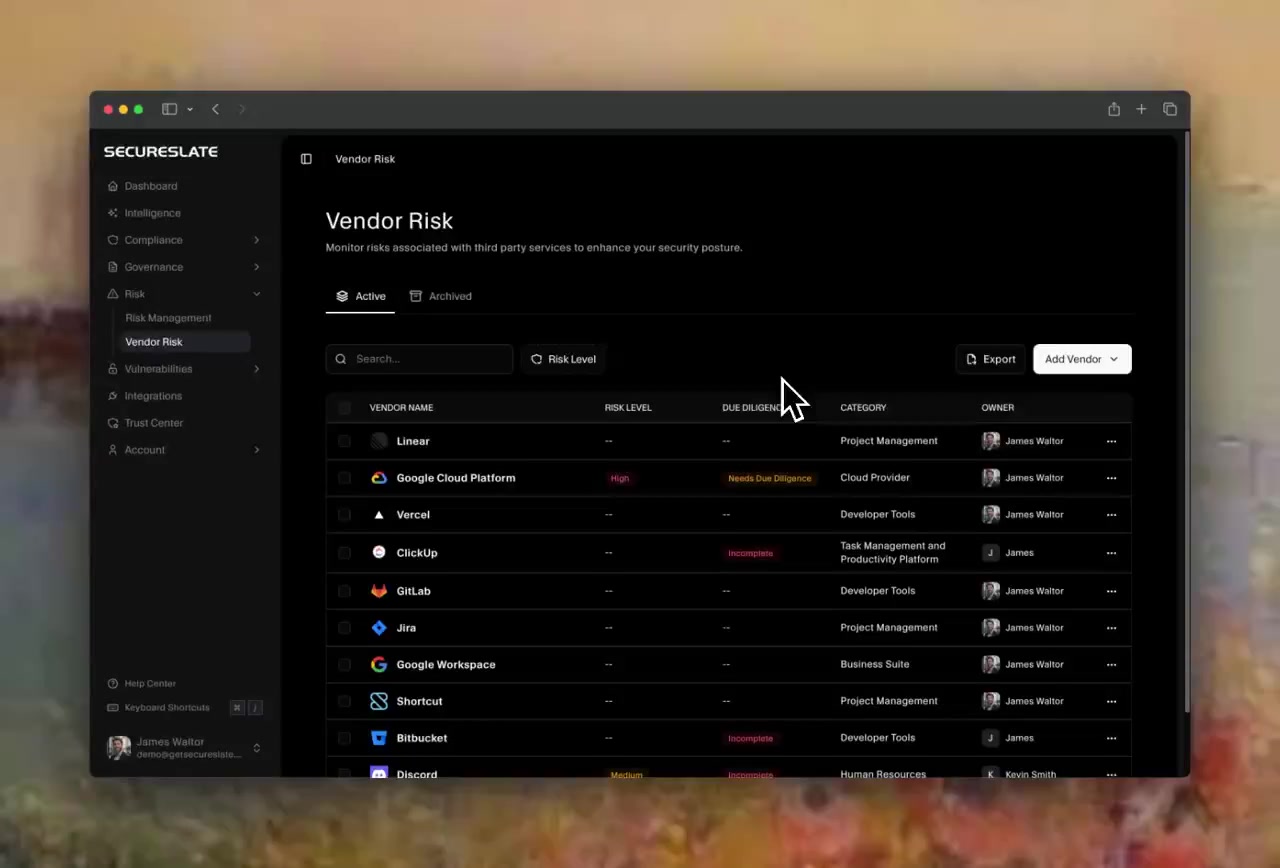
La cadena de BAA, conciliada
Acceso a la PHI, revisado y documentado
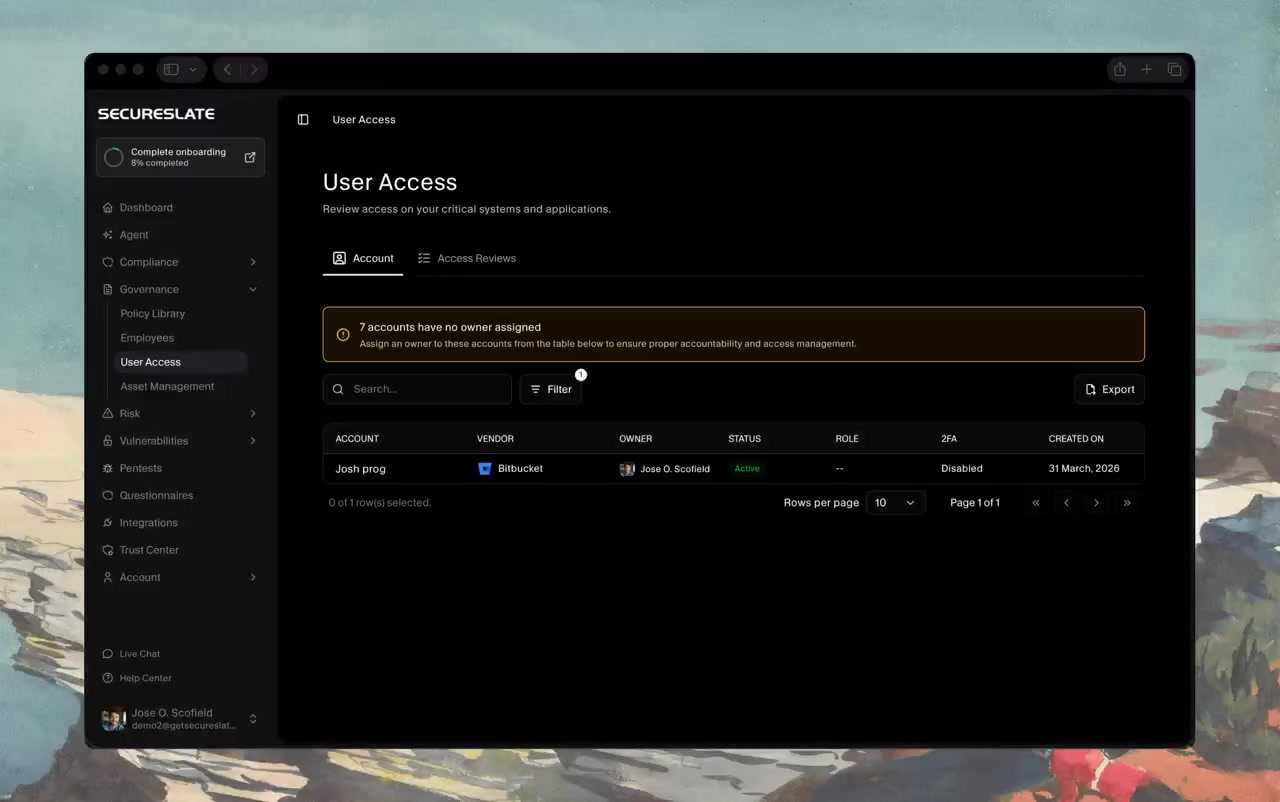
Automatización de cuestionarios
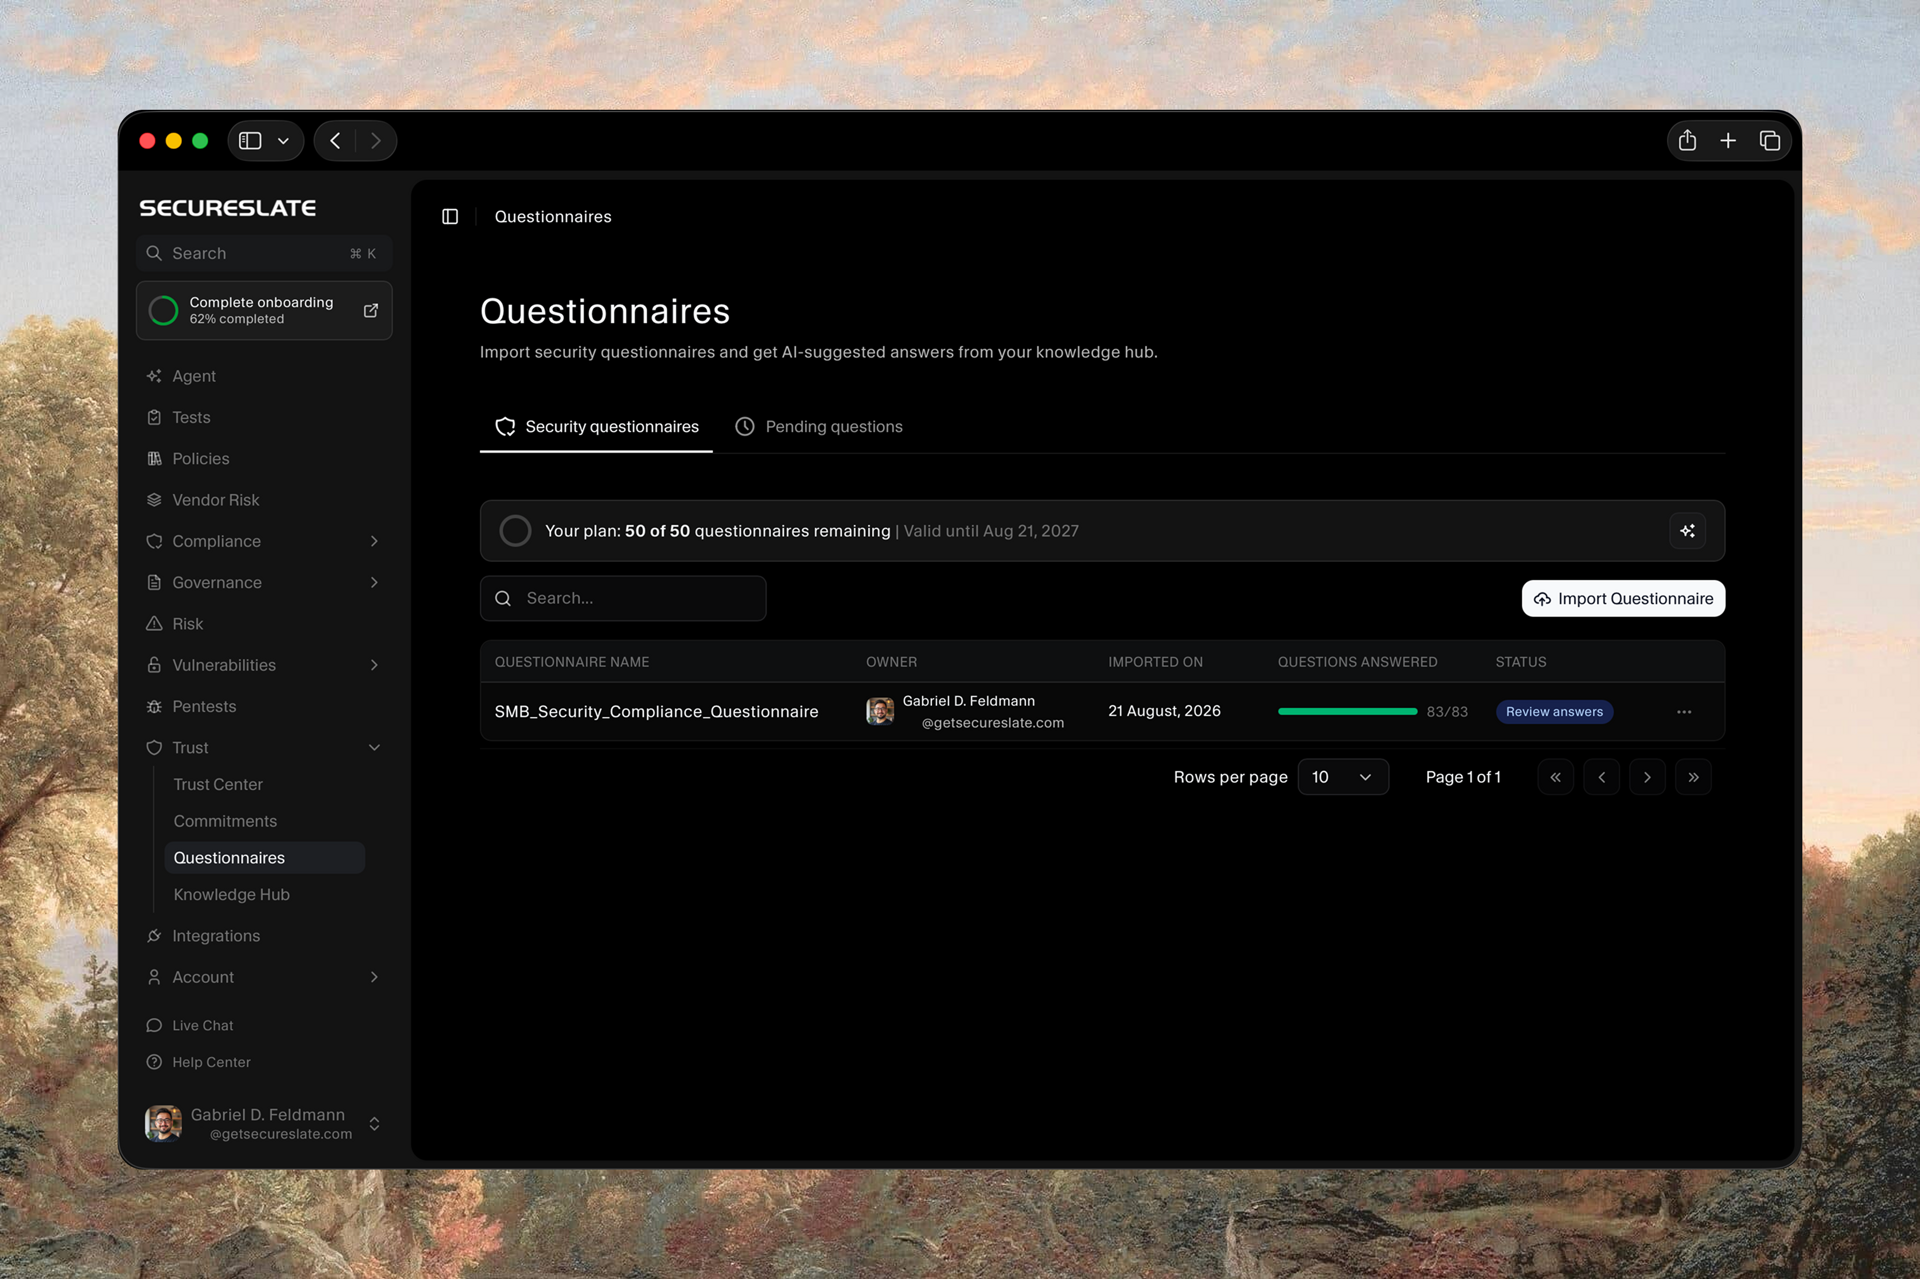
Un Trust Center de autoservicio para sus clientes
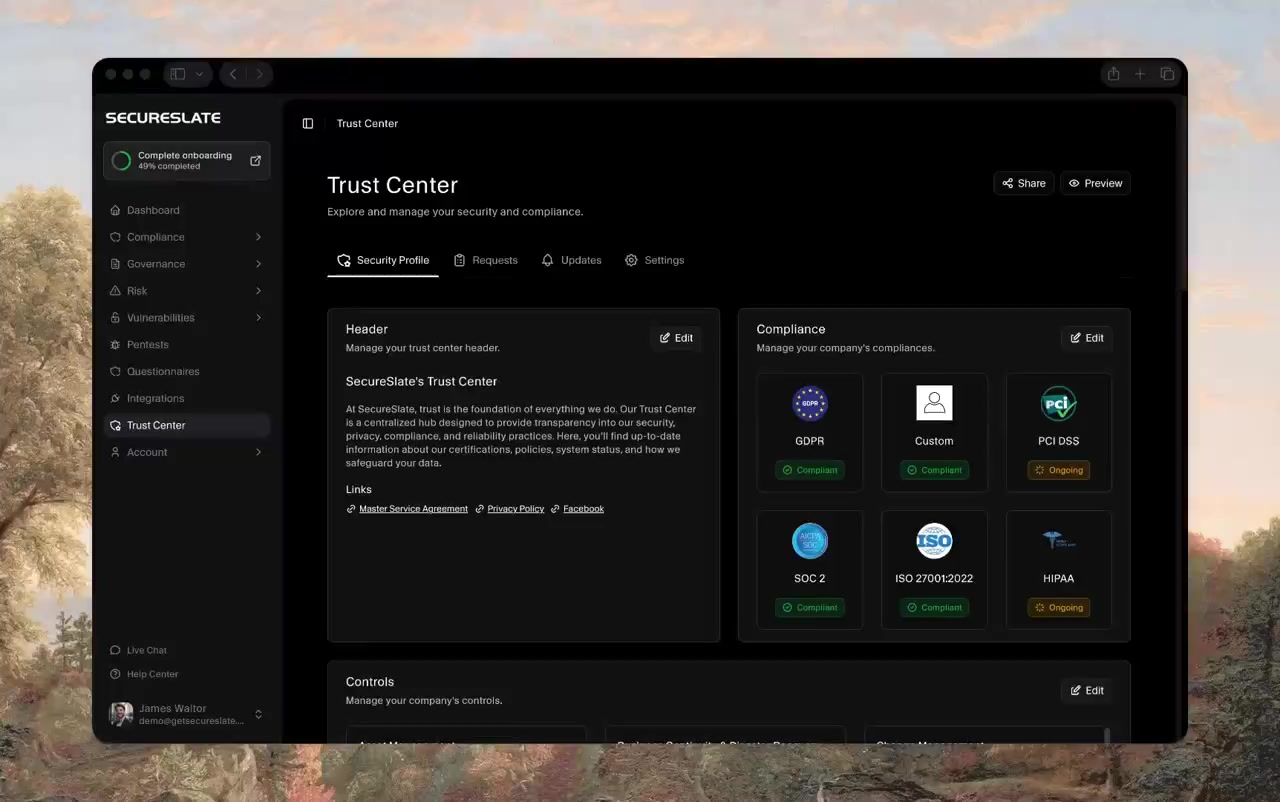
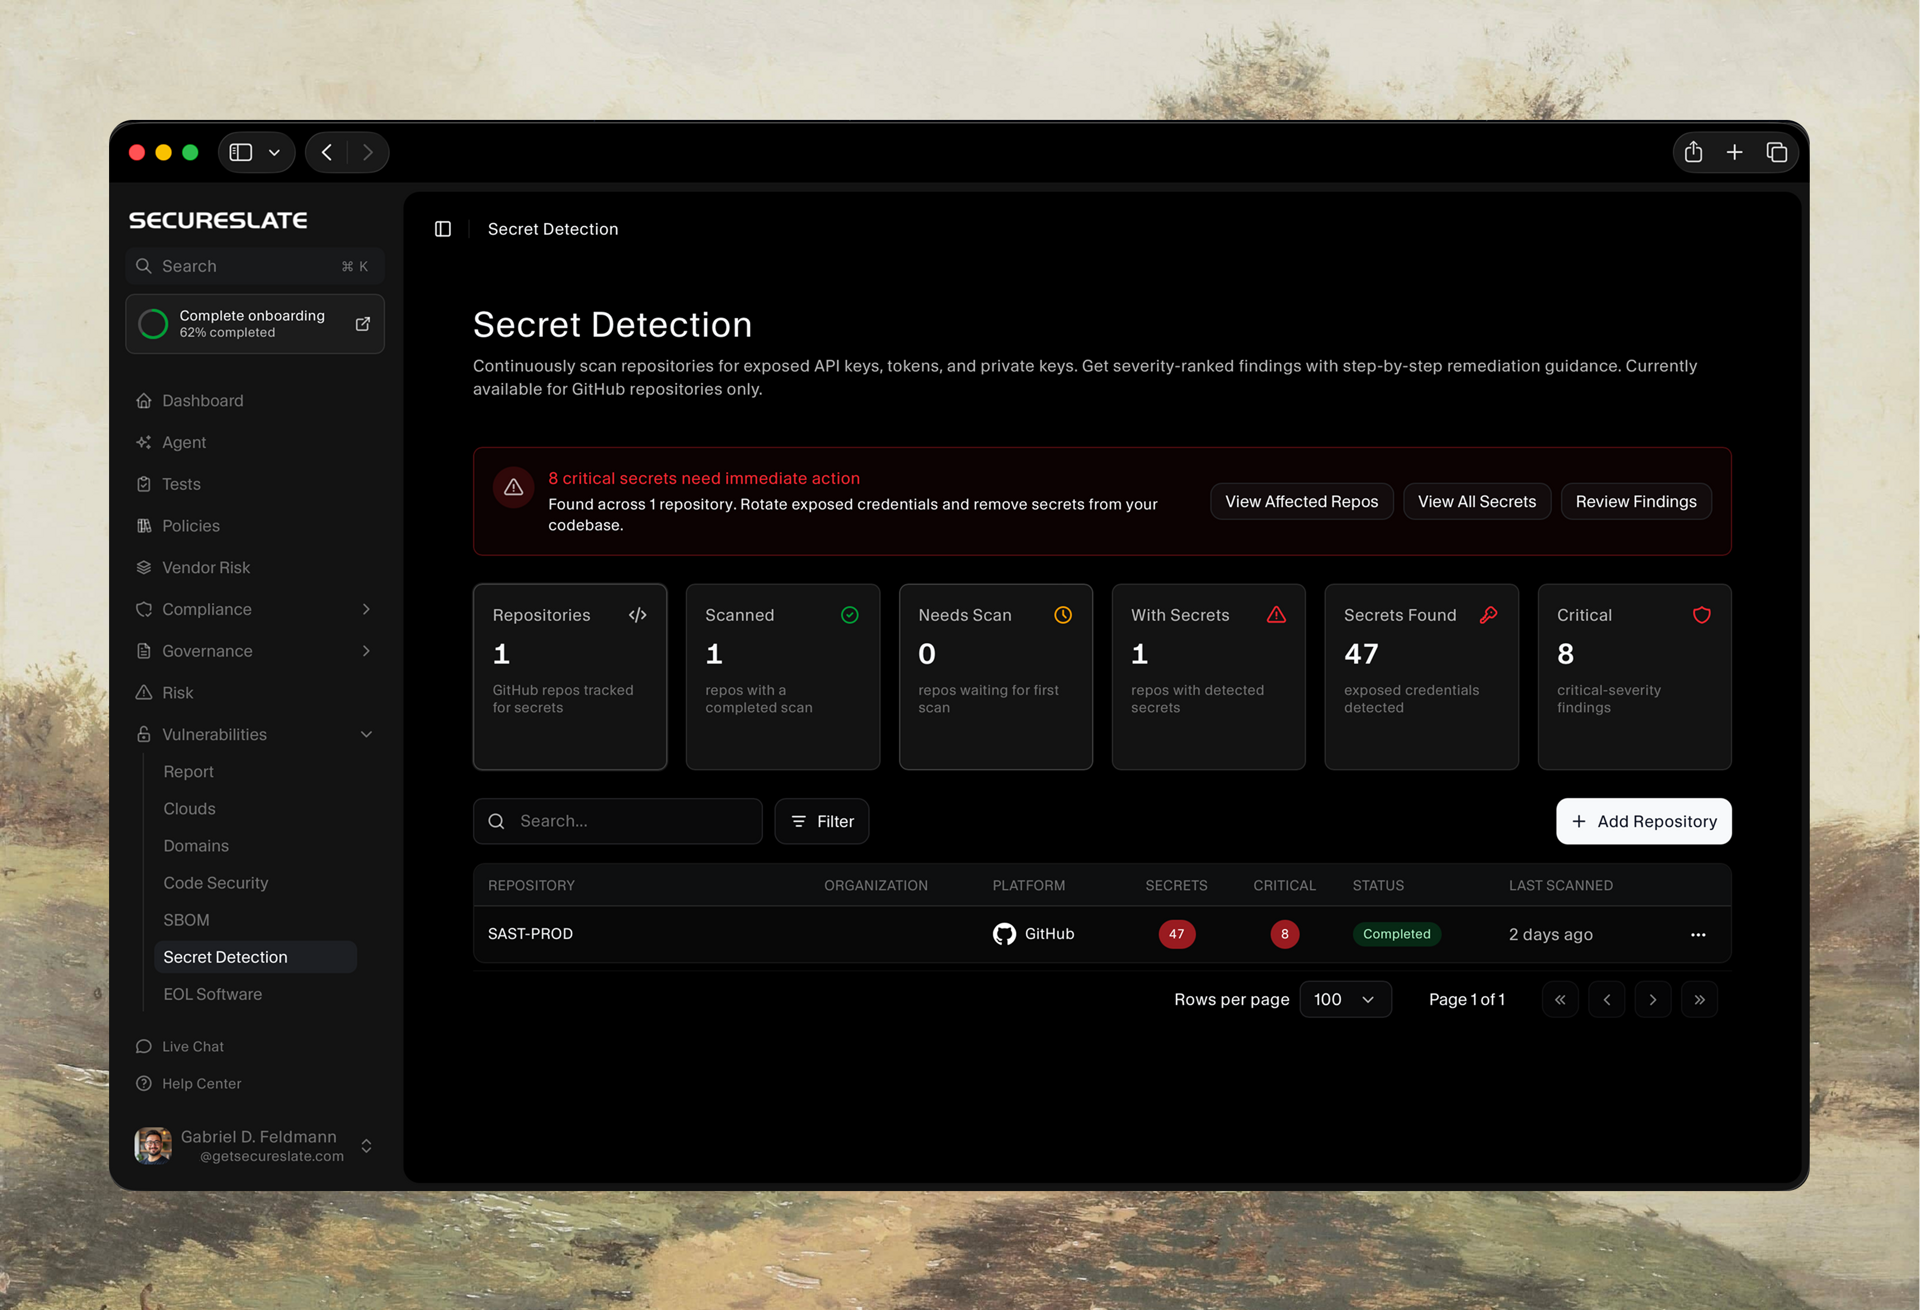
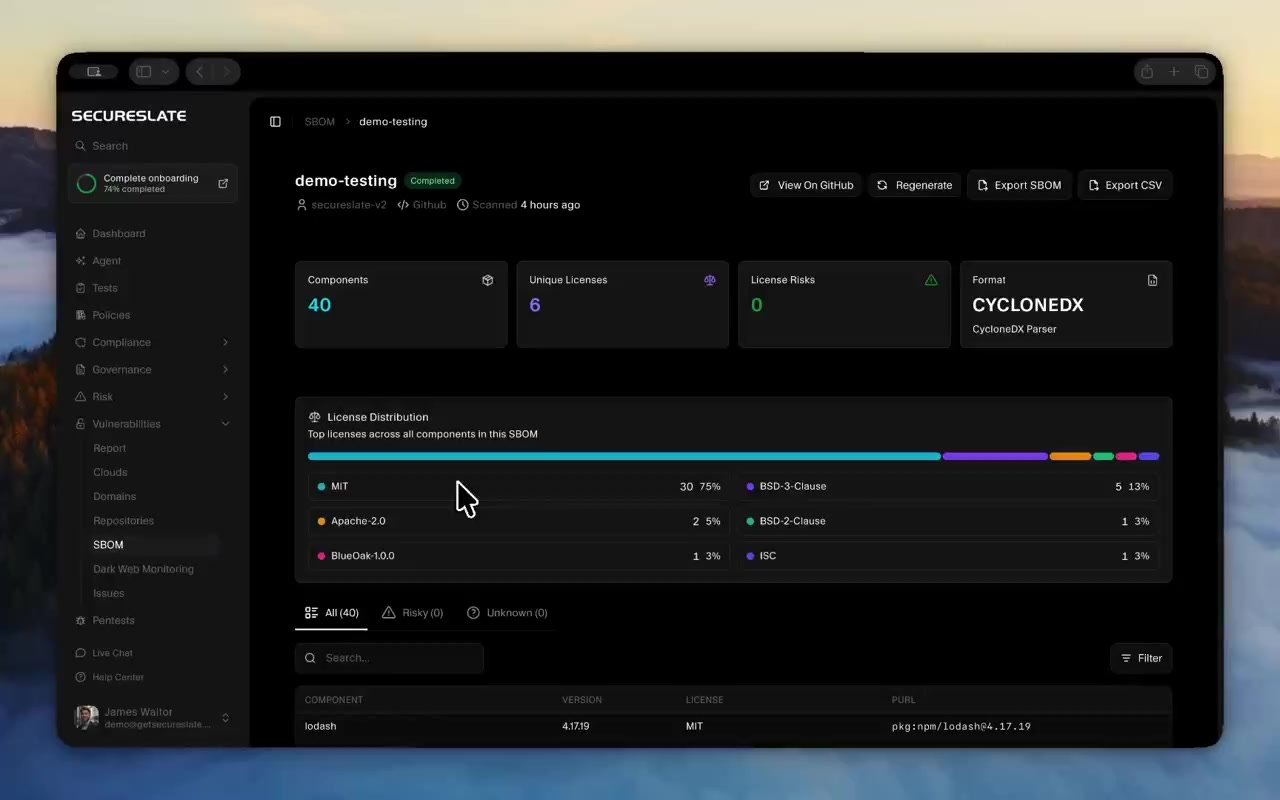
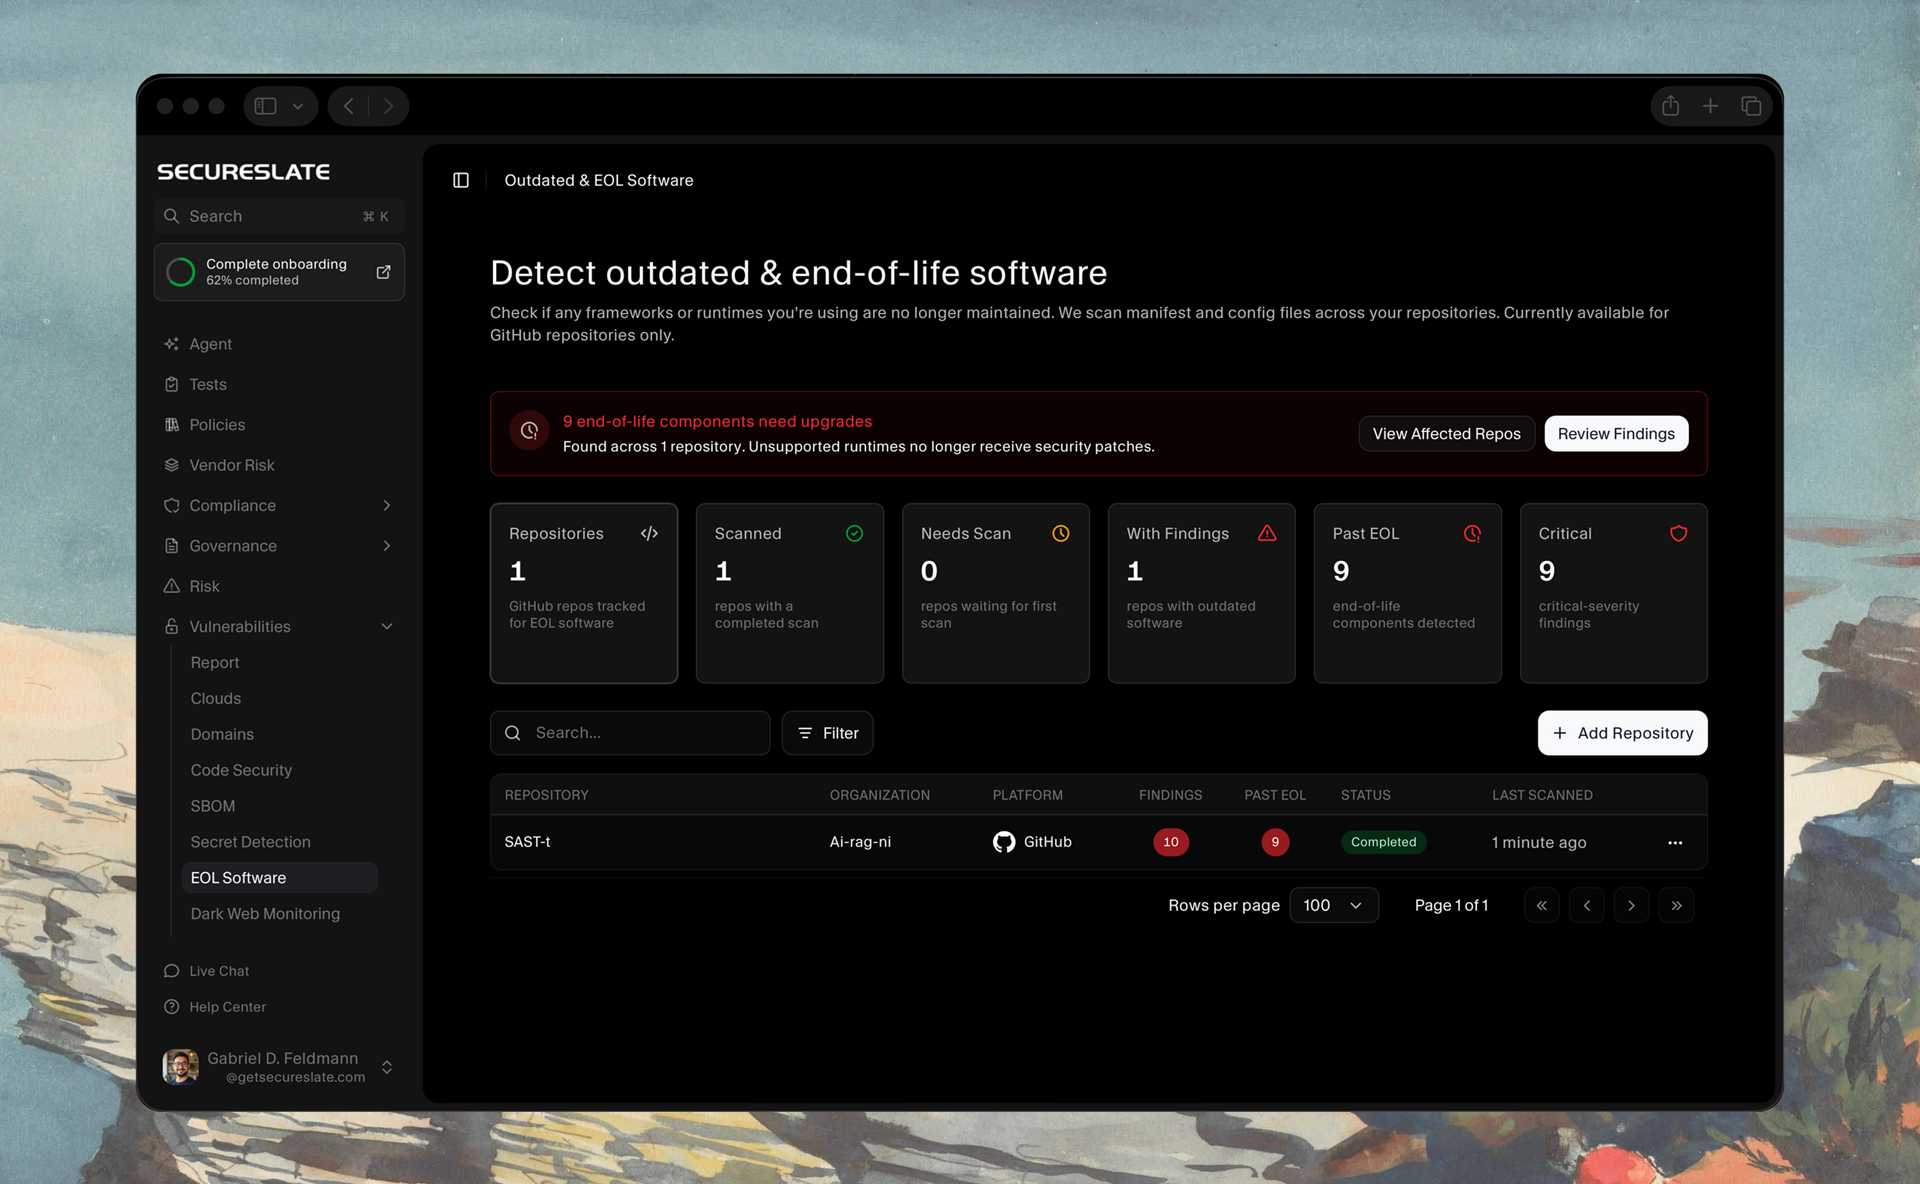
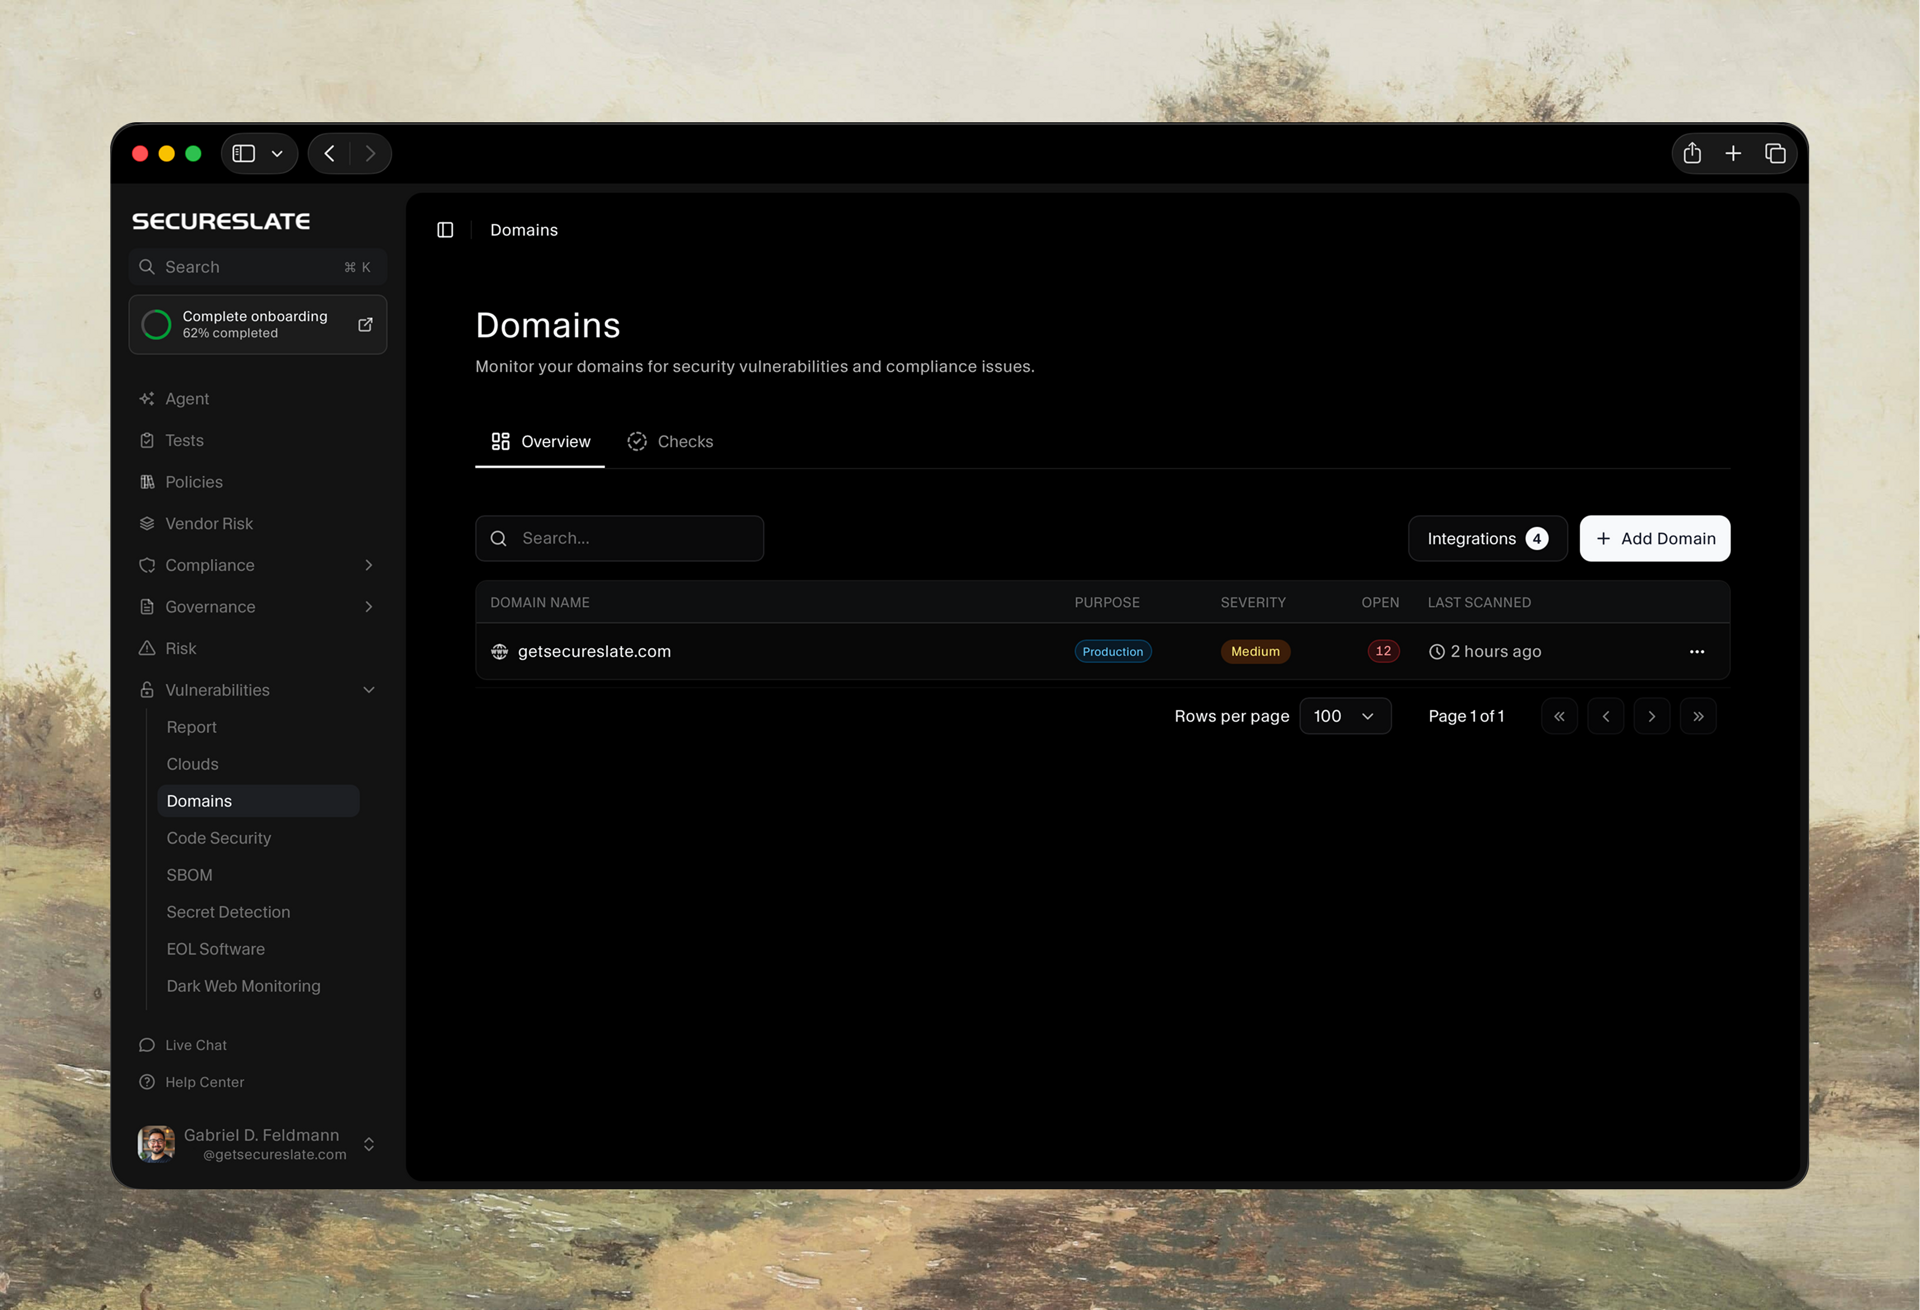
Su análisis de riesgos tiene que nombrar sus vulnerabilidades. Estos análisis las encuentran.
Análisis de seguridad del código
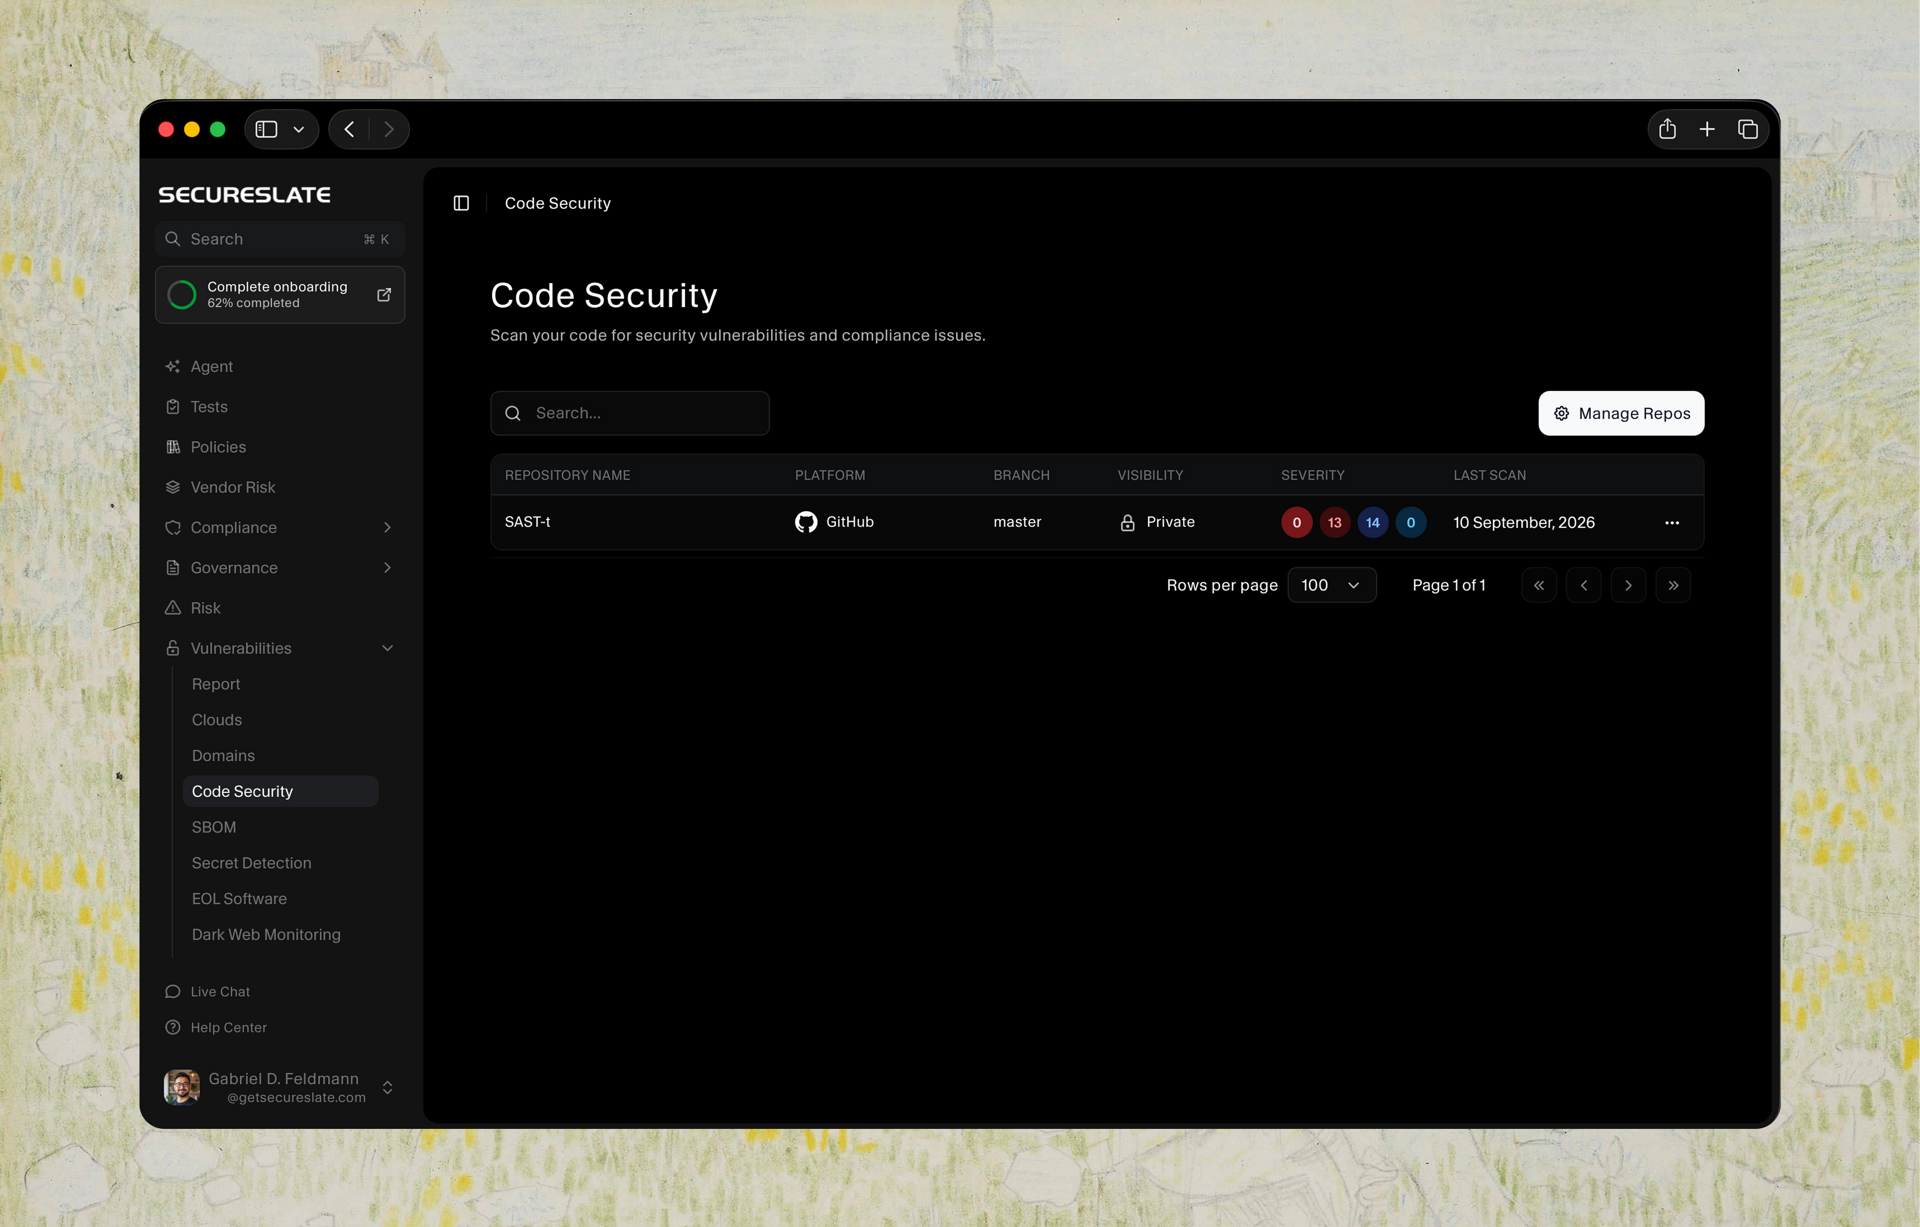
Detección de secretos
Riesgo de dependencias y licencias
Software obsoleto y al final de su vida útil
Supervisión de la superficie pública
Supervisión de la dark web
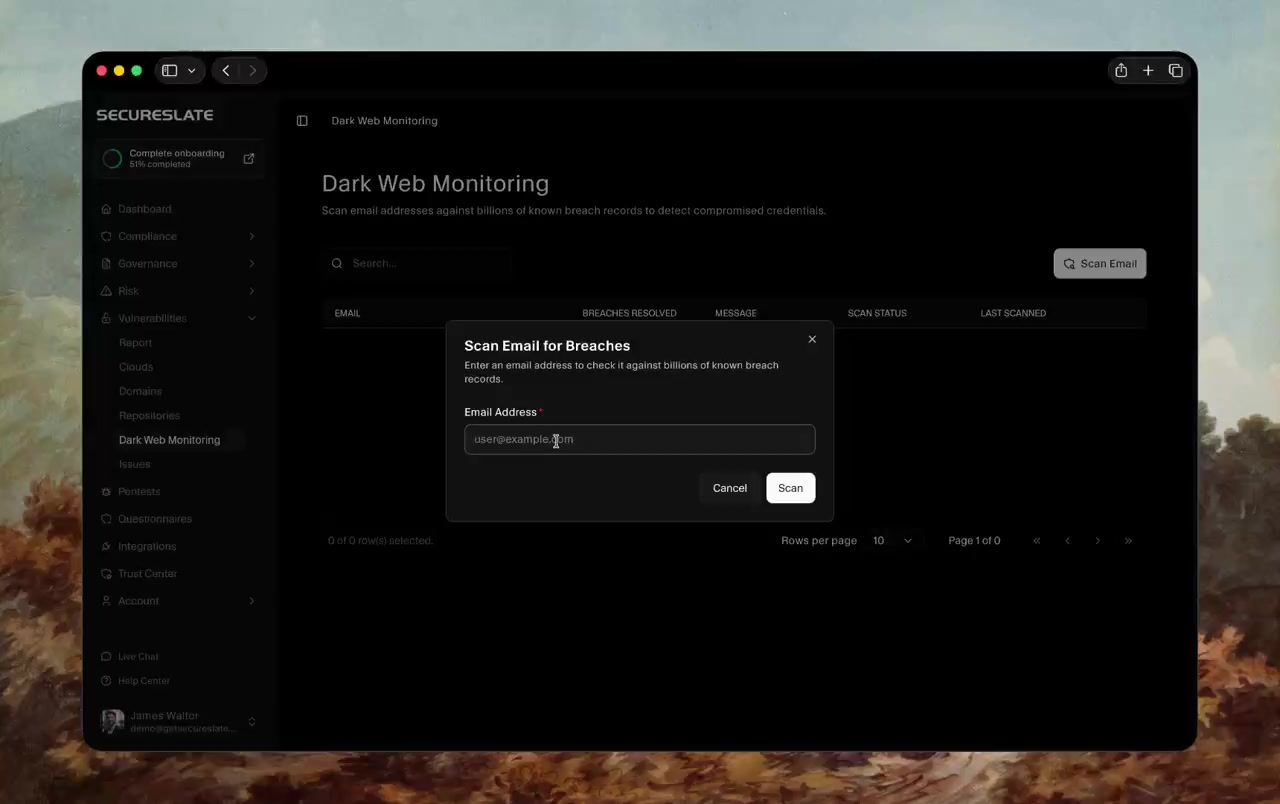
Un solo conjunto de controles, vinculado al marco que indique el contrato.
Las salvaguardas de HIPAA coinciden en gran parte con SOC 2 e ISO 27001, y HITRUST se basa en los mismos cimientos. Implante una vez y el segundo marco se convierte en una ampliación en lugar de un segundo programa. Estas páginas explican qué implica cada uno.
Equipos que tenían las mismas obligaciones que demostrar
Lo que dicen los responsables cuando el programa dejó de depender de las prisas. Las citas se muestran en su versión original en inglés.
HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Las obligaciones ya se aplican. Solo la prueba es opcional, y solo hasta que alguien la pide.
«Hemos firmado BAA. Estamos cubiertos.»
«Nadie nos ha pedido SOC 2 todavía.»
«Somos un asociado comercial, así que nuestras obligaciones son menores.»
«No podemos justificar HITRUST.»
Lo que preguntan los equipos del sector sanitario antes de empezar.
Dé a sus clientes algo que puedan abrir
Cuéntenos dónde está la PHI y quién le pide pruebas. Saldrá de la llamada con un alcance, un calendario y un precio fijo, trabaje o no con nosotros.
