
Directiva NIS2

Cumpla la Directiva NIS2 sin necesidad de montar un equipo de seguridad.

NIS2 convierte la gestión de riesgos de ciberseguridad y la notificación de incidentes en una obligación legal para las entidades esenciales e importantes de toda la UE, y hace a la dirección responsable de ambas. Un responsable de cumplimiento dedicado de SecureSlate confirma si su empresa está afectada, implanta las medidas del artículo 21 y prepara el proceso para notificar en 24 horas, mientras nuestra plataforma de automatización del cumplimiento mantiene al día las evidencias para los requerimientos de la autoridad de supervisión. Un precio fijo cubre todo el trabajo.

Directiva NIS222 obligaciones

Directiva NIS2: 22 obligaciones, 1 Registro, 2 Gobernanza, 12 Medidas para la gestión de riesgos, 7 Notificación de incidentes. 6 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Directiva
(UE) 2022/2555, aplicable desde octubre de 2024
A quién se aplica
Entidades esenciales e importantes de 18 sectores
Certificación
Ninguna, supervisión por autoridades nacionales
En qué consiste

El cumplimiento de NIS2 lo supervisan las autoridades nacionales, no se demuestra con un certificado.

NIS2, la Directiva (UE) 2022/2555, sustituyó a la Directiva NIS original. Cada Estado miembro la incorpora a su Derecho nacional, por lo que las obligaciones fundamentales son comunes, mientras que el registro, la supervisión y algunos detalles varían según el país.

Las diez medidas de gestión de riesgos del artículo 21

El artículo 21.2 fija el mínimo: análisis de riesgos y políticas de seguridad, gestión de incidentes, continuidad de las actividades, seguridad de la cadena de suministro, desarrollo seguro y gestión de vulnerabilidades, evaluación de la eficacia, ciberhigiene y formación, criptografía, seguridad de los recursos humanos con control de acceso y gestión de activos, y autenticación multifactorial. Cada medida debe ser adecuada y proporcionada a su riesgo y su tamaño.

Notificación de incidentes por fases

Un incidente significativo activa una alerta temprana en un plazo de 24 horas desde que se tiene conocimiento de él, una notificación del incidente en un plazo de 72 horas y un informe final en el plazo de un mes. El plazo empieza a contar cuando se tiene conocimiento, así que los criterios de clasificación y quién toma cada decisión deben quedar definidos antes de un incidente, no durante él.

Responsabilidad de la dirección y sanciones reales

Los órganos de dirección deben aprobar y supervisar las medidas, recibir formación y pueden ser considerados responsables. Los Estados miembros deben prever multas máximas de al menos 10 millones de € o el 2 % del volumen de negocios anual mundial para las entidades esenciales, y de al menos 7 millones de € o el 1,4 % para las entidades importantes, según cuál sea la cuantía más elevada.
Cómo funciona

Implantamos con usted su programa NIS2 y lo mantenemos preparado para cualquier requerimiento del supervisor.

Cuatro fases, desde la llamada de alcance hasta un programa que puede acreditar, con un responsable de cumplimiento asignado que responde de cada una.

Confirmar el ámbito de aplicación y el registro

Contrastamos sus sectores, su tamaño y los países en los que opera con las leyes nacionales aplicables, determinamos si es una entidad esencial o importante y preparamos los datos que su autoridad solicita en el registro.

Realizar el análisis de brechas

Su responsable de cumplimiento compara lo que ya tiene en marcha con las medidas del artículo 21, incluidos los controles de ISO 27001 o SOC 2 si los tiene, y clasifica las brechas por riesgo para que las áreas más expuestas se cierren primero.

Implantar las medidas y la notificación

Las políticas, la seguridad de los proveedores, la continuidad de las actividades, el control de acceso y la gestión de vulnerabilidades se implantan por orden de prioridad, junto con un proceso de clasificación y notificación de incidentes probado con los plazos de 24 horas, 72 horas y un mes.

Mantenerse preparado para la supervisión

Los controles se prueban de forma continua, la dirección recibe informes y formación periódicos y las evidencias se mantienen organizadas, para que pueda responder a un requerimiento de la autoridad de supervisión o a una auditoría de seguridad sin reconstruir el programa.
Qué incluye

Todo lo que puede pedir una autoridad de supervisión de NIS2, preparado antes de que lo pida.

El software de cumplimiento NIS2 y el experto que lo gestiona se contratan juntos por un único precio fijo, para que la directiva no se convierta en un proyecto paralelo para sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa NIS2 de principio a fin. Confirma el ámbito de aplicación, implanta las medidas, prepara los informes para la dirección y dirige el simulacro de notificación de incidentes, para que su equipo solo tenga que aprobar decisiones, sin estudiar la directiva.

Correspondencia con el artículo 21 y análisis de brechas

Cada medida del artículo 21 se relaciona con las políticas, los controles y las evidencias que la cumplen, cada brecha se puntúa, se asigna y se planifica, y se marca el trabajo que ya cuenta para ISO 27001.

Evidencias de las herramientas que ya utiliza

Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los controles se comprueban continuamente con la configuración real, así que las evidencias para un requerimiento de supervisión están siempre al día y no hay que reunirlas con prisas.

Seguridad de la cadena de suministro

Los proveedores directos y prestadores de servicios se inventarían, se clasifican por nivel de riesgo y se revisan periódicamente, con constancia de las vulnerabilidades y las prácticas de desarrollo seguro de los proveedores que el artículo 21.3 le pide tener en cuenta.

Preparación para la notificación de incidentes
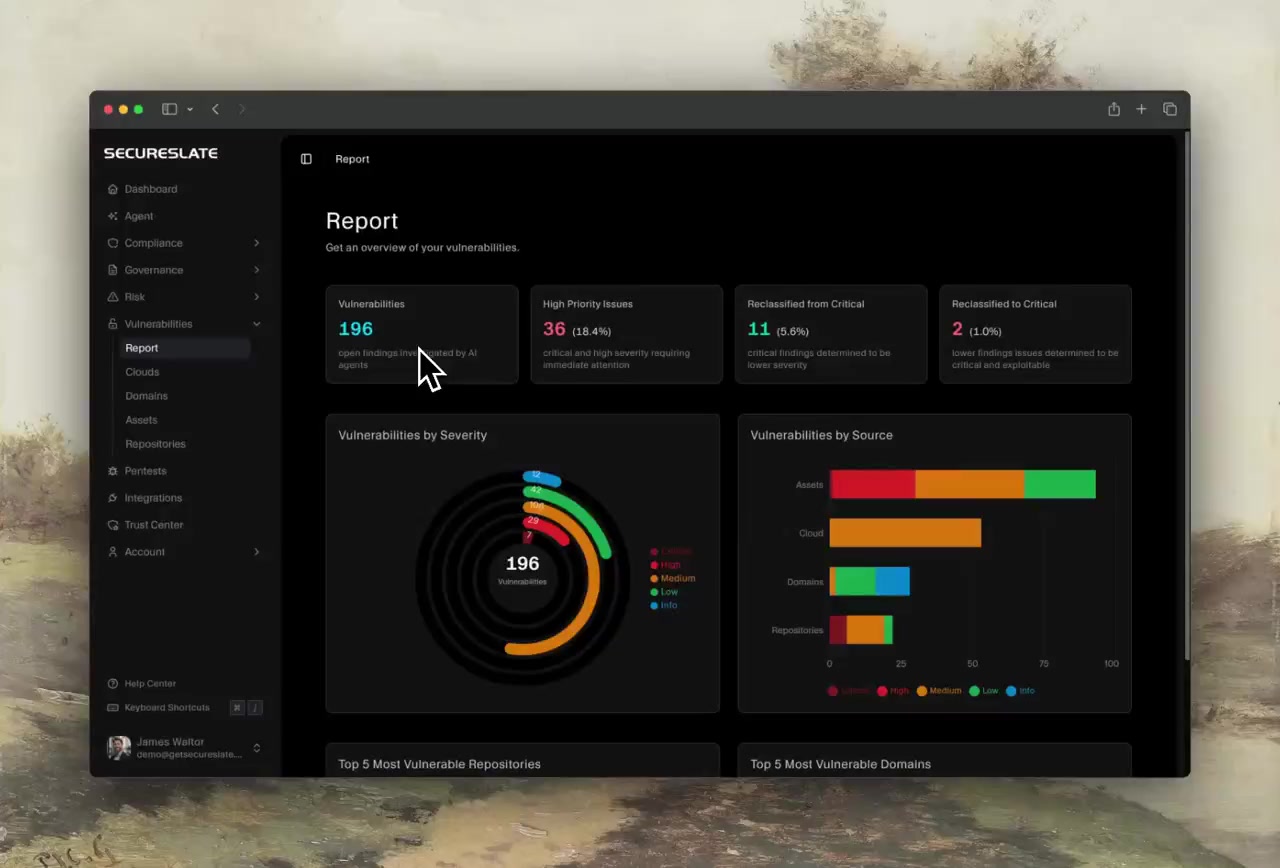
Su responsable de cumplimiento redacta el plan de respuesta a incidentes con criterios de incidente significativo, responsables de decisión y plantillas de informe para cada plazo, y después lo pone a prueba con su equipo en un ejercicio de simulación.

Formación para la dirección y la plantilla
La formación en concienciación sobre seguridad se asigna a la plantilla con seguimiento de quién la completa, y la formación en ciberseguridad de los órganos de dirección queda registrada, lo que cubre el artículo 20.2 y la medida de ciberhigiene del artículo 21.2.g).
Análisis de seguridad incluido

Seis medidas de NIS2 quedan acreditadas con estos análisis.

Todos nuestros servicios incluyen análisis del código, las dependencias, la nube y su superficie pública. Estas son las medidas del artículo 21 que acreditan directamente, así que los hallazgos llegan con la evidencia adjunta.
Art. 21.2.e) Adquisición, desarrollo y mantenimiento

Análisis de seguridad del código

Se analizan los repositorios en busca de código vulnerable y cada hallazgo se clasifica por gravedad y se señala en su línea exacta, lo que acredita la gestión de vulnerabilidades en el desarrollo y el mantenimiento.
Art. 21.2.d) Seguridad de la cadena de suministro, Art. 21.2.e) Adquisición, desarrollo y mantenimiento

Riesgo de dependencias y licencias

Un SBOM de cada repositorio que señala los componentes de código abierto vulnerables, para que la seguridad del software del que depende forme parte del riesgo de la cadena de suministro.
Art. 21.2.f) Evaluación de la eficacia

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y en cada despliegue, lo que aporta pruebas periódicas y documentadas de cómo resisten sus medidas vistas desde fuera.
Art. 21.2.i) Control de acceso y activos

Detección de secretos

Se detectan las claves de API, los tokens y las credenciales que hay en el código fuente, con el archivo y la línea exactos, para que el acceso siga controlado en lugar de quedar expuesto en los repositorios.
Art. 21.2.g) Ciberhigiene

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con filtraciones conocidas, para que las credenciales expuestas se restablezcan y la ciberhigiene se mida, no solo se enseñe.
Art. 21.2.h) Criptografía, Art. 21.2.i) Control de acceso y activos

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura en busca de ajustes de riesgo en cifrado, acceso, registro y redes.
Más allá de NIS2

Un programa NIS2 que también sirve para sus otros marcos.

NIS2 se solapa con las normas y regulaciones que sus clientes y reguladores ya reconocen, así que los controles compartidos cuentan más de una vez.

ISO 27001

La forma más habitual de concretar el artículo 21. Un SGSI cubre gran parte de las medidas, aunque la certificación por sí sola no demuestra el cumplimiento de NIS2.

DORA

Las entidades financieras aplican las normas de DORA sobre riesgo de TIC y notificación, porque DORA es el acto sectorial específico y prevalece allí donde se aplica. Los grupos con entidades financieras y no financieras suelen gestionar un único programa.

RGPD

Un incidente significativo que afecte a datos personales puede activar tanto la notificación de NIS2 como la notificación de violaciones del RGPD en 72 horas, así que un único proceso de incidentes debería gestionar ambas.

NIST CSF

Los equipos de fuera de la UE suelen partir del CSF. Sus resultados de Gobernar, Proteger, Detectar y Responder coinciden con buena parte de los artículos 21 y 23.

SOC 2

Habitual en empresas SaaS que venden a clientes de EE. UU. y de la UE. Los controles de acceso, cambios, proveedores e incidentes sirven para ambos, así que los programas comparten evidencias.

ISO 42001

Los equipos que añaden funciones de IA en sectores regulados extienden los mismos procesos de riesgos y proveedores a los sistemas de IA en lugar de empezar un programa aparte.
Guías sobre NIS2

Qué exige realmente NIS2 a su equipo

Tres análisis en profundidad que su equipo puede leer antes de la llamada de alcance, desde quién entra en el ámbito de aplicación hasta qué punto le cubre ISO 27001. Las guías están en inglés.

18 sectores
Quién debe cumplir NIS2: ámbito de aplicación, tipos de entidades y sanciones
24 horas
La lista de comprobación de cumplimiento de NIS2, del ámbito de aplicación a la notificación de incidentes
ISO 27001
ISO 27001 y NIS2: las diferencias clave y hasta qué punto una cubre la otra
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre NIS2, desde lo que ha cambiado respecto a la directiva original hasta cómo se compara con DORA. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con NIS2.

Descubra qué supone NIS2 para su empresa

Cuéntenos en qué países opera y qué servicios presta. Al terminar la llamada tendrá un resumen de brechas, un plan y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?
