NIS-2-Richtlinie

NIS 2 erfüllen, ohne zuerst ein Security-Team aufzubauen.

NIS 2 macht Cybersicherheits-Risikomanagement und die Meldung von Sicherheitsvorfällen für wesentliche und wichtige Einrichtungen in der gesamten EU zur gesetzlichen Pflicht und nimmt die Geschäftsleitung dafür in die Verantwortung. Ein persönlicher Compliance-Lead von SecureSlate klärt Ihre Betroffenheit, setzt die Maßnahmen nach Art. 21 um und bereitet Ihren 24-Stunden-Meldeprozess vor, während unsere Compliance-Automatisierungsplattform die Nachweise für Anfragen der Aufsicht aktuell hält. Das alles zu einem Festpreis.

NIS-2-Richtlinie22 Pflichten

NIS-2-Richtlinie: 22 Pflichten, 1 Registrierung, 2 Governance, 12 Risikomanagementmaßnahmen, 7 Meldung von Sicherheitsvorfällen. 6 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.

Durch enthaltene Sicherheitsscans belegtMit Ihrem Compliance-Lead abgestimmt
Richtlinie
(EU) 2022/2555, gilt seit Oktober 2024
Anwendungsbereich
Wesentliche und wichtige Einrichtungen in 18 Sektoren
Zertifizierung
Keine, Aufsicht durch nationale Behörden
Die Grundlagen

Über NIS-2-Compliance wacht die nationale Aufsicht, nicht ein Zertifikat.

NIS 2, die Richtlinie (EU) 2022/2555, hat die ursprüngliche NIS-Richtlinie abgelöst. Jeder Mitgliedstaat setzt sie in nationales Recht um. Die Kernpflichten sind daher gleich, während Registrierung, Aufsicht und einige Details von Land zu Land variieren.

Zehn Risikomanagementmaßnahmen in Art. 21

Art. 21 Abs. 2 legt das Minimum fest: Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs, Sicherheit der Lieferkette, sichere Entwicklung und Umgang mit Schwachstellen, Wirksamkeitsbewertung, Cyberhygiene und Schulungen, Kryptografie, Personalsicherheit mit Zugriffskontrolle und Anlagenmanagement sowie Multi-Faktor-Authentifizierung. Jede Maßnahme muss Ihrem Risiko und Ihrer Größe angemessen und verhältnismäßig sein.

Gestufte Meldung von Sicherheitsvorfällen

Ein erheblicher Sicherheitsvorfall löst eine Frühwarnung innerhalb von 24 Stunden nach Kenntnisnahme aus, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats. Die Frist beginnt mit der Kenntnisnahme. Kriterien zur Einstufung und Entscheidungsbefugnisse müssen daher vor einem Vorfall feststehen, nicht erst währenddessen.

Verantwortung der Geschäftsleitung und spürbare Sanktionen

Leitungsorgane müssen die Maßnahmen billigen und überwachen, an Schulungen teilnehmen und können haftbar gemacht werden. Die Mitgliedstaaten müssen Höchstbußgelder von mindestens 10 Mio. € oder 2 % des weltweiten Jahresumsatzes für wesentliche Einrichtungen und mindestens 7 Mio. € oder 1,4 % für wichtige Einrichtungen vorsehen, je nachdem, welcher Betrag höher ist.
So funktioniert es

Wir bauen Ihr NIS-2-Programm gemeinsam mit Ihnen auf und halten es für die Aufsicht bereit.

Vier Phasen vom Scoping-Gespräch bis zu einem Programm, mit dem Sie Compliance belegen können. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Betroffenheit und Registrierung klären

Wir gleichen Ihre Sektoren, Ihre Größe und die Länder, in denen Sie tätig sind, mit den geltenden nationalen Gesetzen ab, klären, ob Sie eine wesentliche oder wichtige Einrichtung sind, und bereiten die Angaben vor, die Ihre Behörde bei der Registrierung verlangt.

Die Gap-Analyse durchführen

Ihr Compliance-Lead ordnet das, was Sie bereits betreiben, den Maßnahmen nach Art. 21 zu, einschließlich vorhandener ISO-27001- oder SOC-2-Kontrollen, und priorisiert die Lücken nach Risiko, damit die größten Risiken zuerst angegangen werden.

Maßnahmen und Meldewesen umsetzen

Richtlinien, Lieferantensicherheit, Aufrechterhaltung des Betriebs, Zugriffskontrolle und Schwachstellenmanagement werden nach Priorität umgesetzt, zusammen mit einem Prozess zur Einstufung und Meldung von Sicherheitsvorfällen, der auf die Fristen von 24 Stunden, 72 Stunden und einem Monat hin getestet ist.

Bereit für die Aufsicht bleiben

Kontrollen werden laufend getestet, die Geschäftsleitung erhält regelmäßige Berichte und Schulungen, und die Nachweise bleiben geordnet. So beantworten Sie eine Anfrage der Aufsicht oder ein Sicherheitsaudit, ohne das Programm neu aufzubauen.
Leistungsumfang

Alles, was die NIS-2-Aufsicht verlangen kann, liegt bereit, bevor sie danach fragt.

Sie erhalten NIS-2-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So wird die Richtlinie nicht zum Nebenprojekt Ihrer Entwickler.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr NIS-2-Programm von Anfang bis Ende. Sie klärt die Betroffenheit, setzt die Maßnahmen auf, bereitet die Berichte an die Geschäftsleitung vor und führt Ihre Übung zur Vorfallmeldung durch. Ihr Team trifft Entscheidungen, statt die Richtlinie selbst zu studieren.

Zuordnung zu Art. 21 und Gap-Analyse

Jede Maßnahme nach Art. 21 wird den Richtlinien, Kontrollen und Nachweisen zugeordnet, die sie erfüllen. Jede Lücke erhält eine Bewertung, einen Verantwortlichen und einen Termin, und Arbeit, die bereits auf ISO 27001 einzahlt, wird markiert.

Nachweise aus Ihrem bestehenden Tech-Stack

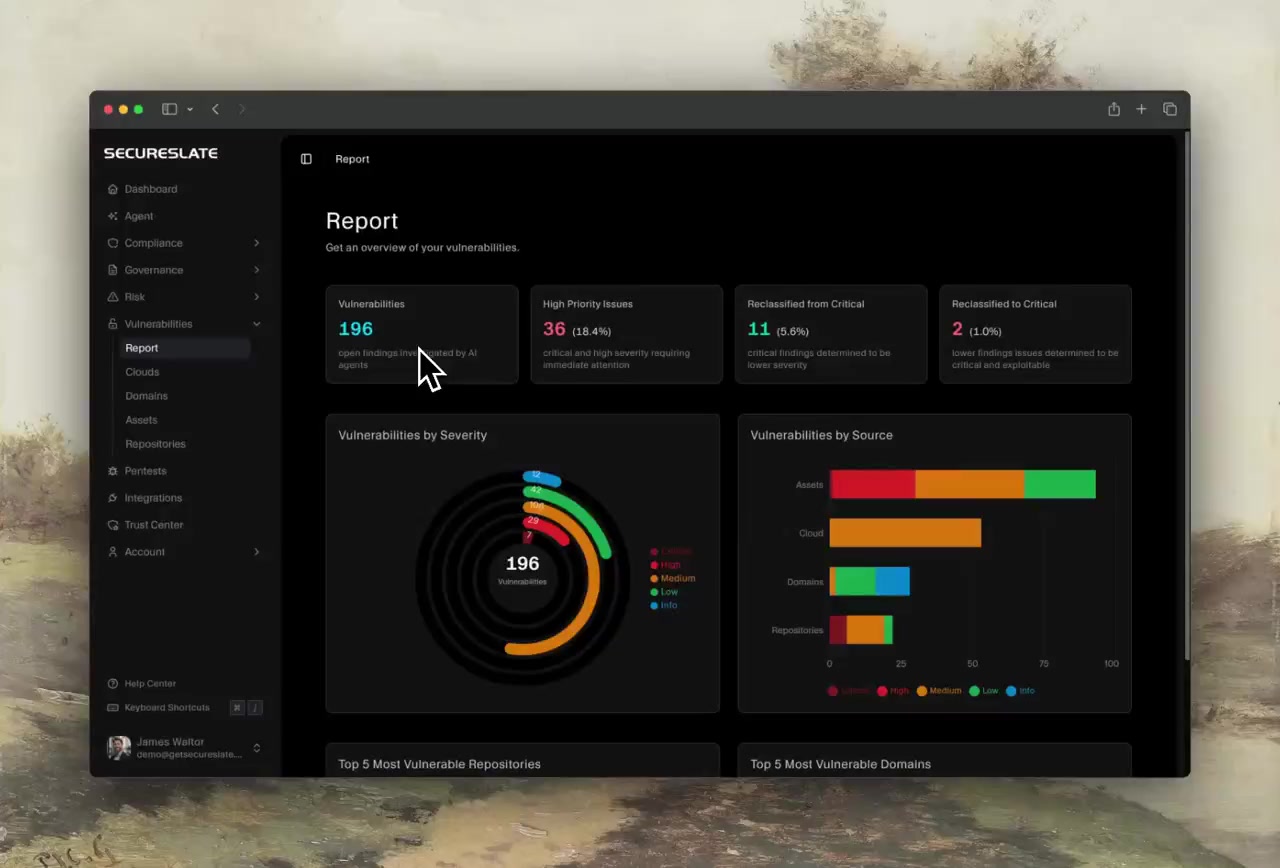
Verbinden Sie Cloud-Anbieter, Identitätsanbieter, Code-Hosting und Geräte einmalig. Kontrollen werden laufend gegen die aktuelle Konfiguration getestet. So sind die Nachweise bei einer Anfrage der Aufsicht aktuell und müssen nicht in Eile zusammengesucht werden.

Sicherheit der Lieferkette

Unmittelbare Anbieter und Dienstleister werden erfasst, nach Risiko eingestuft und planmäßig geprüft. Die Schwachstellen und sicheren Entwicklungsverfahren der Anbieter, die Sie nach Art. 21 Abs. 3 berücksichtigen müssen, sind dokumentiert.

Vorbereitet auf die Vorfallmeldung

Ihr Compliance-Lead erstellt den Incident-Response-Plan mit Kriterien für erhebliche Sicherheitsvorfälle, Entscheidungsverantwortlichen und Berichtsvorlagen für jede Frist und testet ihn anschließend mit Ihrem Team in einer Tabletop-Übung.

Schulungen für Geschäftsleitung und Mitarbeitende
Security-Awareness-Schulungen werden Mitarbeitenden zugewiesen und nachverfolgt, und die Cybersicherheitsschulungen der Leitungsorgane werden dokumentiert. Das deckt Art. 20 Abs. 2 und die Cyberhygiene-Maßnahme in Art. 21 Abs. 2 lit. g ab.
Enthaltene Sicherheitsscans

Für sechs NIS-2-Maßnahmen kommen die Nachweise direkt aus den Scans.

Jedes Mandat umfasst Scans von Code, Abhängigkeiten, Cloud und öffentlicher Angriffsfläche. Diese Maßnahmen nach Art. 21 belegen die Scans direkt, jeder Befund liefert den Nachweis also gleich mit.
Art. 21 Abs. 2 lit. e Erwerb, Entwicklung und Wartung

Code-Sicherheitsscans

Repositories werden auf verwundbaren Code gescannt, Befunde nach Schweregrad sortiert und bis zur Codezeile zurückverfolgt. Das belegt den Umgang mit Schwachstellen in Entwicklung und Wartung.
Art. 21 Abs. 2 lit. d Sicherheit der Lieferkette, Art. 21 Abs. 2 lit. e Erwerb, Entwicklung und Wartung

Abhängigkeits- und Lizenzrisiken

Eine SBOM für jedes Repository, in der verwundbare Open-Source-Komponenten markiert sind. So fließt die Sicherheit der Software, auf die Sie sich verlassen, in Ihr Lieferkettenrisikomanagement ein.
Art. 21 Abs. 2 lit. f Wirksamkeitsbewertung

Überwachung der öffentlichen Angriffsfläche

Ihre Domains und vergessenen Subdomains werden planmäßig und bei jedem Release gescannt. Das liefert regelmäßige, dokumentierte Tests, ob Ihre Maßnahmen von außen standhalten.
Art. 21 Abs. 2 lit. i Zugriffskontrolle und Anlagen

Erkennung von Secrets

API-Schlüssel, Tokens und Zugangsdaten, die in den Quellcode eingecheckt wurden, werden gefunden und auf Datei und Zeile genau lokalisiert. So bleibt der Zugriff kontrolliert, statt in Repositories offenzuliegen.
Art. 21 Abs. 2 lit. g Cyberhygiene

Dark-Web-Monitoring

Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen. So werden offengelegte Zugangsdaten zurückgesetzt und Cyberhygiene wird gemessen, nicht nur geschult.
Art. 21 Abs. 2 lit. h Kryptografie, Art. 21 Abs. 2 lit. i Zugriffskontrolle und Anlagen

Prüfung auf Cloud-Fehlkonfigurationen

AWS-, Azure- und GCP-Konfigurationen werden mit reinem Lesezugriff auf riskante Einstellungen bei Verschlüsselung, Zugriff, Protokollierung und Netzwerk geprüft.
Über NIS 2 hinaus

Ein NIS-2-Programm, das auch Ihre anderen Frameworks abdeckt.

NIS 2 überschneidet sich mit den Standards und Vorschriften, die Ihre Kunden und Aufsichtsbehörden bereits kennen, sodass gemeinsame Kontrollen mehrfach zählen.

ISO 27001

Der gängigste Weg, Art. 21 konkret umzusetzen. Ein ISMS deckt einen Großteil der Maßnahmen ab, doch eine Zertifizierung allein belegt noch keine NIS-2-Compliance.

DORA

Für Finanzunternehmen gelten die IKT-Risiko- und Melderegeln von DORA, denn DORA hat als sektorspezifischer Rechtsakt Vorrang. Gruppen mit Finanz- und Nicht-Finanzunternehmen betreiben oft ein gemeinsames Programm.

DSGVO

Ein erheblicher Sicherheitsvorfall mit personenbezogenen Daten kann sowohl eine NIS-2-Meldung als auch eine DSGVO-Meldung innerhalb von 72 Stunden auslösen. Ein einziger Vorfallprozess sollte daher beides abdecken.

NIST CSF

Teams außerhalb der EU starten oft mit dem CSF. Seine Ergebnisse zu Govern, Protect, Detect und Respond decken sich mit weiten Teilen von Art. 21 und 23.

SOC 2

Verbreitet bei SaaS-Unternehmen, die an Kunden in den USA und der EU verkaufen. Kontrollen zu Zugriff, Änderungen, Lieferanten und Vorfällen zählen für beide, die Programme nutzen also dieselben Nachweise.

ISO 42001

Teams, die in regulierten Sektoren KI-Funktionen ergänzen, erweitern dieselben Risiko- und Lieferantenprozesse auf KI-Systeme, statt ein separates Programm zu starten.
NIS-2-Leitfäden

Was NIS 2 tatsächlich von Ihrem Team verlangt

Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von der Frage der Betroffenheit bis dazu, wie weit ISO 27001 Sie bringt. Die Leitfäden sind auf Englisch.

18 Sektoren
Wer NIS 2 einhalten muss: Anwendungsbereich, Arten von Einrichtungen und Sanktionen erklärt
24 Stunden
Die NIS-2-Compliance-Checkliste, vom Anwendungsbereich bis zur Vorfallmeldung
ISO 27001
ISO 27001 und NIS 2: die wichtigsten Unterschiede und wie weit das eine das andere abdeckt
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu NIS 2, von den Änderungen gegenüber der ursprünglichen Richtlinie bis zum Vergleich mit DORA. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit NIS 2 fragen.

Finden Sie heraus, was NIS 2 für Ihr Unternehmen bedeutet

Erzählen Sie uns, in welchen Ländern Sie tätig sind und welche Dienste Sie erbringen. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Plan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?