
 HIPAA-Compliance
HIPAA-konform werden, ohne zuerst ein Security-Team aufzubauen.
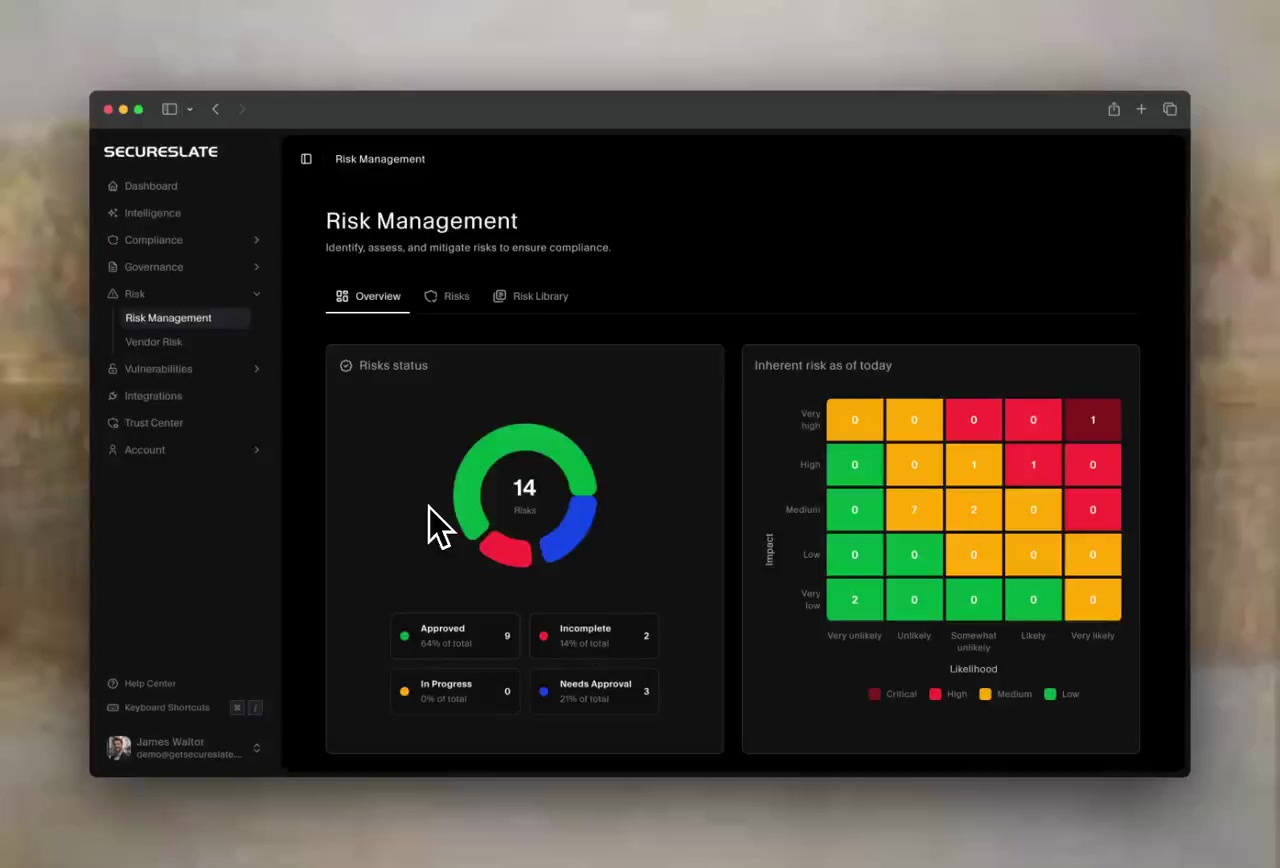
Es gibt kein offizielles HIPAA-Zertifikat, daher beurteilen Kunden Ihr Programm anhand seiner Nachweise. Ein persönlicher Compliance-Lead von SecureSlate führt Ihre Risikoanalyse durch, setzt die Schutzmaßnahmen der Security Rule um und verwaltet Business Associate Agreements, während unsere Compliance-Automatisierungsplattform die Nachweise aktuell hält. Das alles zu einem Festpreis.
HIPAA Security Rule, 45 CFR 164: 48 Anforderungen, 23 Administrative Schutzmaßnahmen, 10 Physische Schutzmaßnahmen, 9 Technische Schutzmaßnahmen, 2 Organisatorische Anforderungen, 4 Richtlinien und Dokumentation. 7 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.
- Zuständige Behörde
- HHS Office for Civil Rights
- Zertifikat
- Wird vom HHS nicht vergeben
- Meldung von Datenschutzverletzungen
- Spätestens 60 Tage nach Entdeckung
Bei HIPAA gibt es kein Zertifikat zum Vorzeigen. Deshalb zählen die Nachweise.
Administrative, physische und technische Schutzmaßnahmen
Die Risikoanalyse kommt zuerst
Nachweise statt Zertifikat
Wir bauen Ihr HIPAA-Programm so auf, dass es jeder Sicherheitsprüfung durch Kunden standhält.
Erfassen, wo PHI liegen
Die Risikoanalyse durchführen
Schutzmaßnahmen und Vereinbarungen umsetzen
Belegen und aktuell halten
Alles, was eine HIPAA-Sicherheitsprüfung verlangt, liegt bereit, bevor jemand danach fragt.

Ein persönlicher Compliance-Lead

Risikoanalyse und Risikomanagement
Business Associate Agreements

Nachweise aus Ihrem bestehenden Tech-Stack

Schulungen und Geräteprüfungen für Mitarbeitende
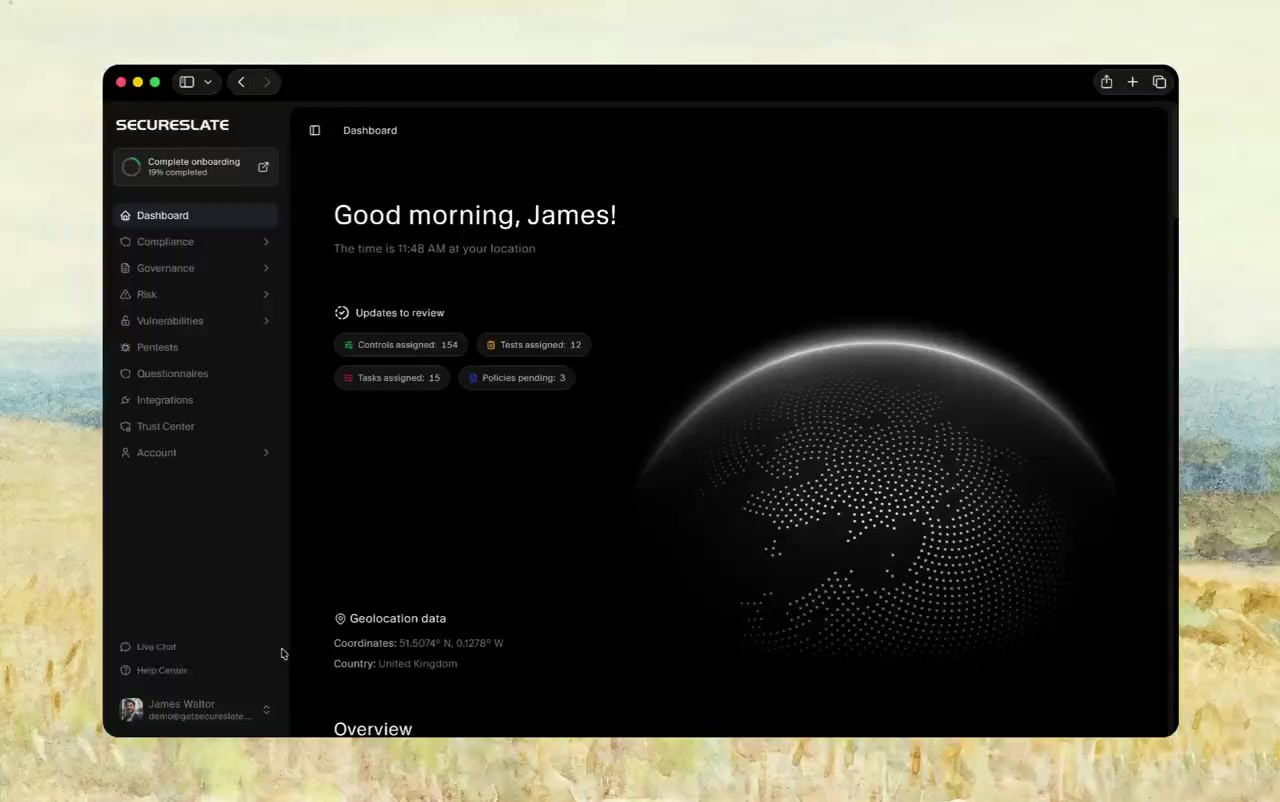
Ein Trust Center für Kunden aus dem Gesundheitswesen

Für mehrere HIPAA-Anforderungen reicht keine Richtlinie. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.
Code-Sicherheitsscans
Erkennung von Secrets
Abhängigkeits- und Lizenzrisiken
Überwachung der öffentlichen Angriffsfläche
Dark-Web-Monitoring
Prüfung auf Cloud-Fehlkonfigurationen
Ein Programm, mehrere Frameworks.
SOC 2
HITRUST
ISO 27001
DSGVO
ISO 42001
HITECH
Was Kunden mit SecureSlate bei HIPAA erreicht haben
Teams aus dem Gesundheitswesen, die ihr HIPAA-Programm gegenüber Partnern nachweisen mussten, ohne jede Woche Nachweise zusammenzusuchen.
HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Lesen Sie sich vor Ihrem Scoping-Gespräch ein.
Praxisleitfäden zu HIPAA, von der Frage, was als PHI gilt, bis zu dem, worauf ein Audit achtet. Die Leitfäden sind auf Englisch.
Was Teams vor dem Start mit HIPAA fragen.
Finden Sie heraus, was Ihr HIPAA-Programm erfordert
Erzählen Sie uns, welche Systeme mit PHI in Berührung kommen und welcher Kunde nach HIPAA fragt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
