
Lieferantenrisiko
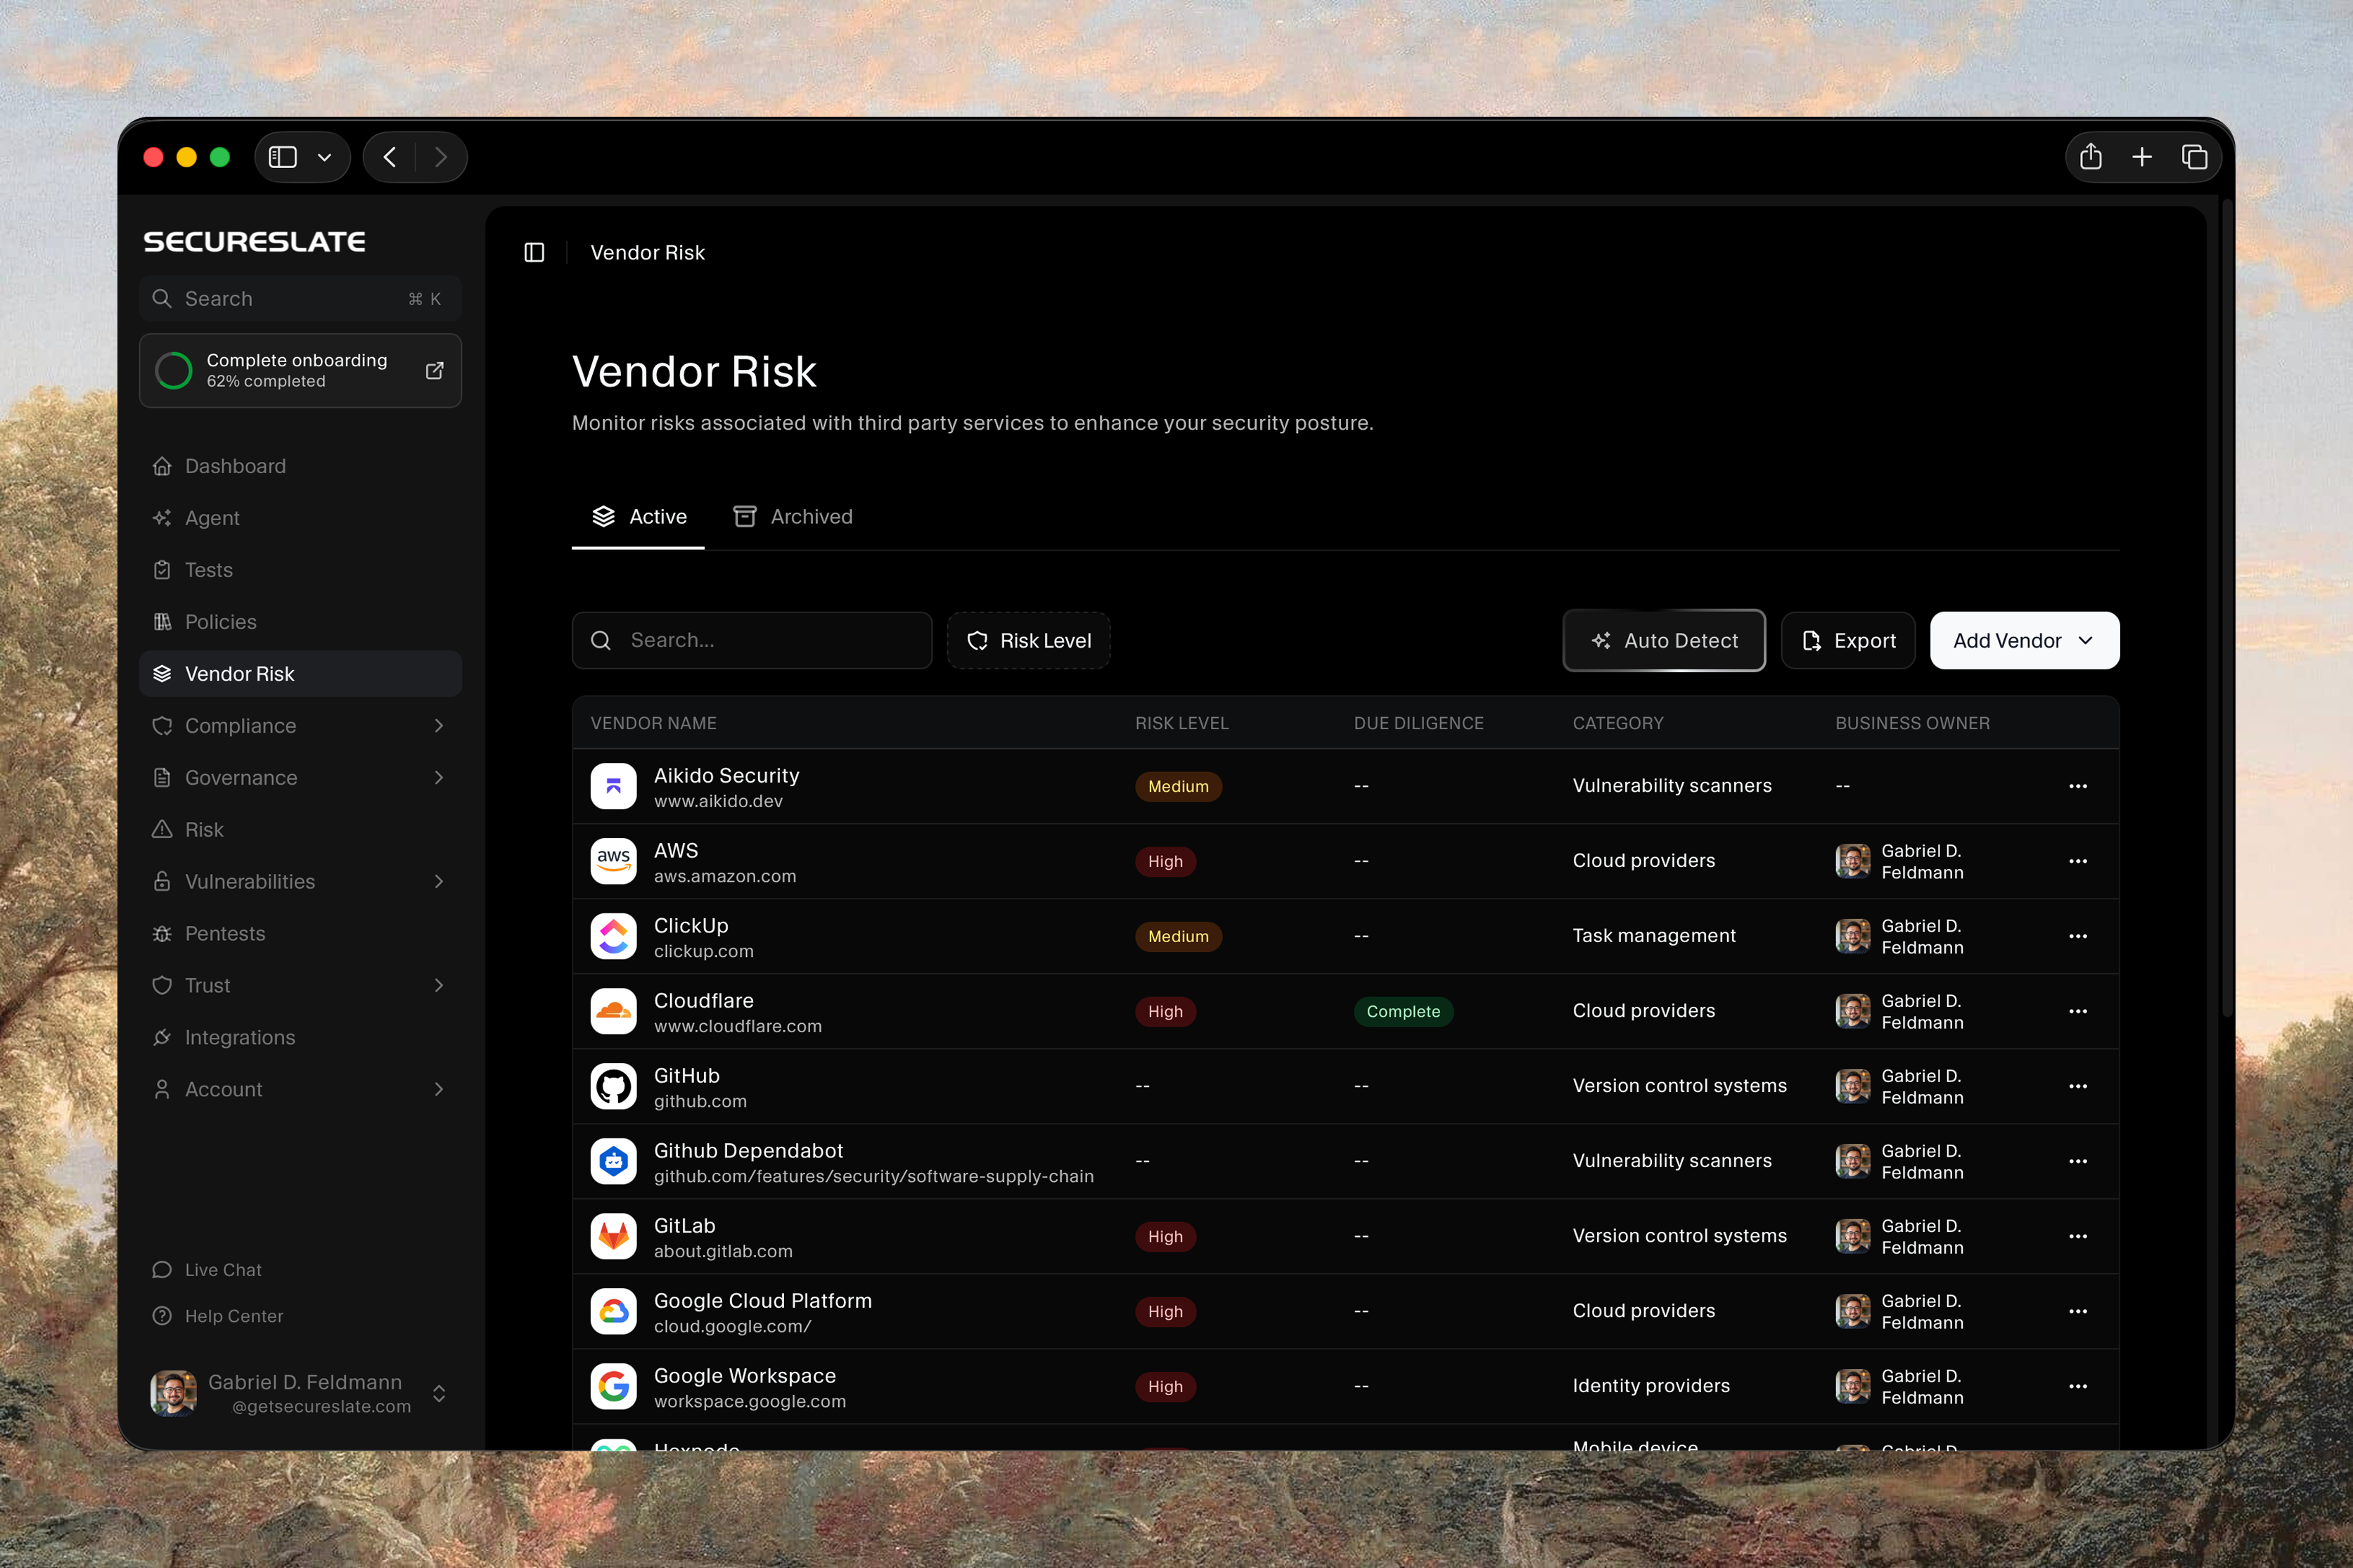
Jeden Lieferanten in einem Register verfolgen, einstufen und prüfen
SecureSlate erkennt die Drittanbieter, auf die Ihr Unternehmen tatsächlich angewiesen ist, stuft sie nach Risiko ein und steuert die Due Diligence, die jeder wirklich braucht. Ein Anreicherungs-Agent recherchiert den Lieferanten und füllt sein Profil aus, und nichts landet im Datensatz, bevor Ihr Team es freigibt.
Warum Lieferantenrisiko wichtig ist
Ihr Sicherheitsniveau ist heute die Summe aller, bei denen Sie einkaufen.
Deren Sicherheitsvorfall wird zu Ihrem
Ein Lieferant, der Ihre Kundendaten hält, trägt Ihr Schadenspotenzial, ohne Ihre Kontrollen zu tragen. Wenn etwas schiefgeht, beginnt Ihre Incident Response erst, wenn er beschließt, Sie zu informieren, und Ihre Kunden fragen trotzdem Sie.
Niemand hat die vollständige Liste
Tools werden per Kreditkarte von demjenigen gekauft, der sie an diesem Nachmittag brauchte. Das Register in der Tabelle war an dem Tag korrekt, an dem es jemand geschrieben hat, und die Lücke zwischen Liste und Realität wächst jedes Quartal.
Wer alles gleich prüft, prüft nichts gründlich
Einen Lohnabrechnungsdienst wie ein Font-CDN zu behandeln, verteilt denselben Aufwand auf beide. Der Lieferant, der Ihnen tatsächlich schaden könnte, bekommt dieselben fünfzehn Minuten wie der, der es nicht kann, und die Gründlichkeit geht an den, der zuerst kam.
Vom unbekannten zum geprüften Lieferanten
Finden Sie, was Sie wirklich nutzen, stufen Sie es nach Risiko ein und lassen Sie den Agenten recherchieren, während Ihr Team die Entscheidung behält.
Ein Register für jeden Drittanbieter
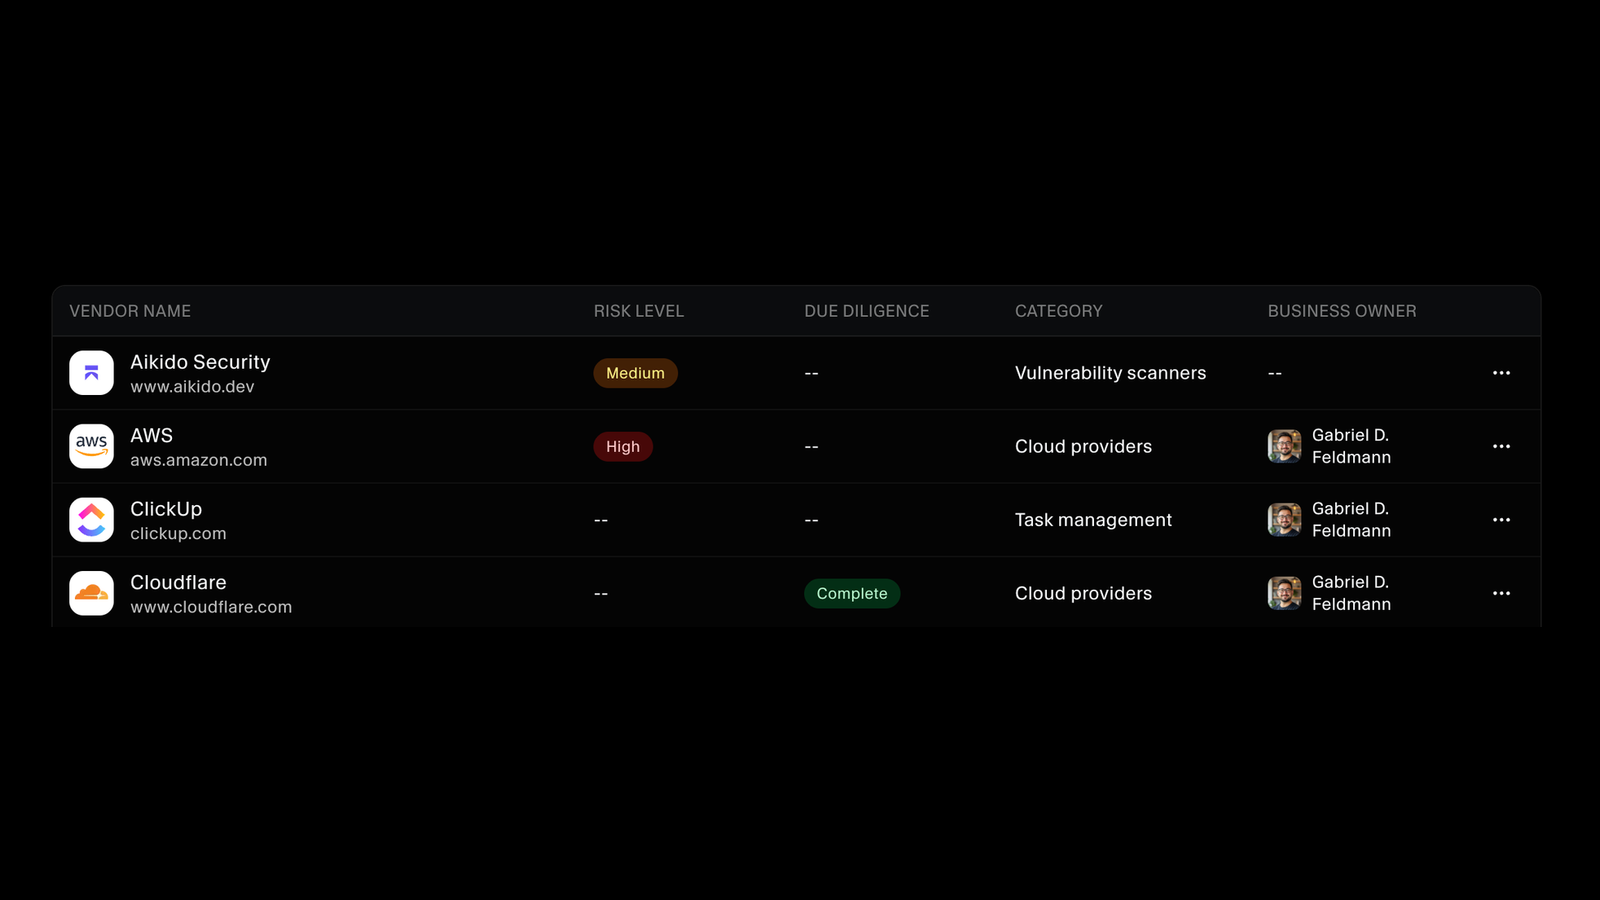
Jeder Lieferant steht in einer einzigen Liste mit Risikostufe, Due-Diligence-Status, Kategorie und fachlich Verantwortlichem auf einen Blick. Durchsuchen Sie sie, filtern Sie nach Risikostufe und wechseln Sie zwischen aktiven und archivierten Lieferanten. So bleiben Dienste, die Sie nicht mehr nutzen, dokumentiert, ohne die zu verdrängen, auf die Sie weiter angewiesen sind.
Die Lieferanten finden, von denen Ihnen niemand erzählt hat
Auto Detect scannt Ihre Domain nach den Drittanbieter-Diensten, die Sie bereits nutzen, und das Verbinden eines Tools auf der Integrationsseite legt den Lieferanteneintrag automatisch an. Den Rest holen Sie per Tabellenimport oder manueller Eingabe herein, und das gesamte Register exportieren Sie, wann immer jemand es sehen möchte.
Drei Ansichten für jeden Lieferanten
Jeder Lieferant hat einen eigenen Datensatz. Eine Übersicht zeigt, wer er ist und wer ihn verantwortet, ein Due-Diligence-Tab enthält die Prüfung und ihre Dokumente, und ein Sicherheitsbericht bewertet seine Domain von außen anhand von Prüfungen zu Website, E-Mail, DNS und Verschlüsselung und liefert eine Note mit den Mängeln nach Kategorie.
Den Agenten recherchieren lassen
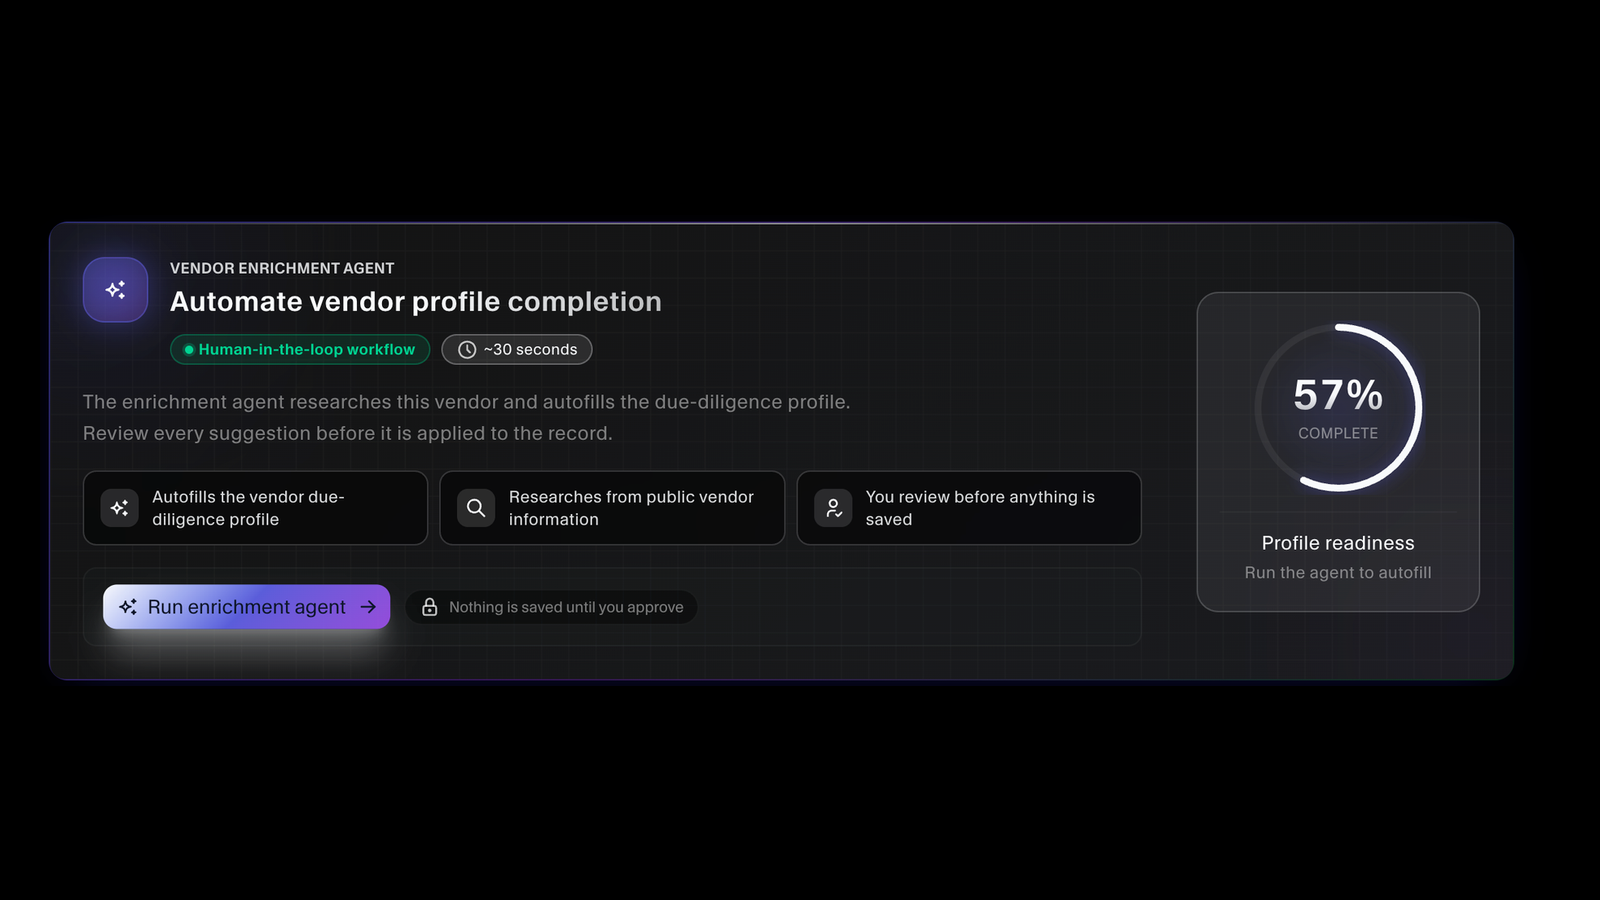
Der Anreicherungs-Agent recherchiert einen Lieferanten anhand öffentlicher Informationen und füllt sein Due-Diligence-Profil in etwa dreißig Sekunden aus. Es ist ein Human-in-the-Loop-Ablauf: Sie prüfen jeden Vorschlag, und nichts wird gespeichert, bevor Sie es freigeben. Ein Readiness-Score für das Profil zeigt, wie vollständig jeder Lieferantendatensatz ist.
Jeder Lieferant hat einen Verantwortlichen
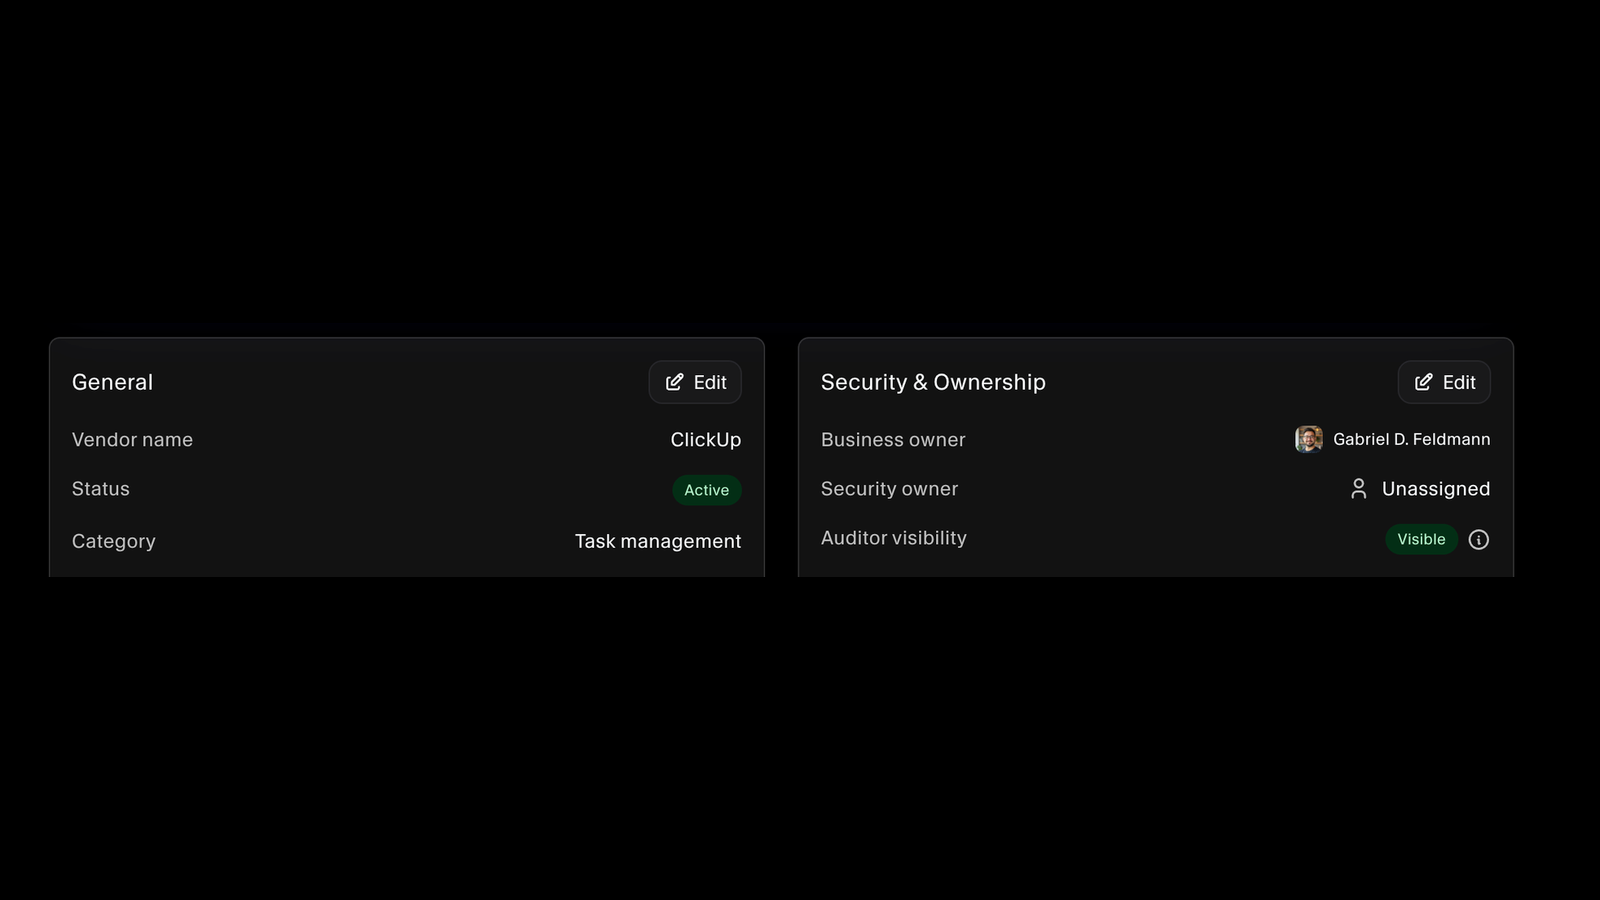
Jeder Datensatz hat einen fachlich Verantwortlichen für die Geschäftsbeziehung und einen Sicherheitsverantwortlichen für die Prüfung, sodass beide einen Namen tragen, statt jedermanns Problem zu sein. Die Sichtbarkeit für Auditoren wird pro Lieferant festgelegt. Das Register, das Ihr Auditor liest, ist also das, das Ihr Team pflegt, und keine Kopie, die in der Woche vor der Prüfung exportiert wurde.
Due Diligence, die zum Risiko passt
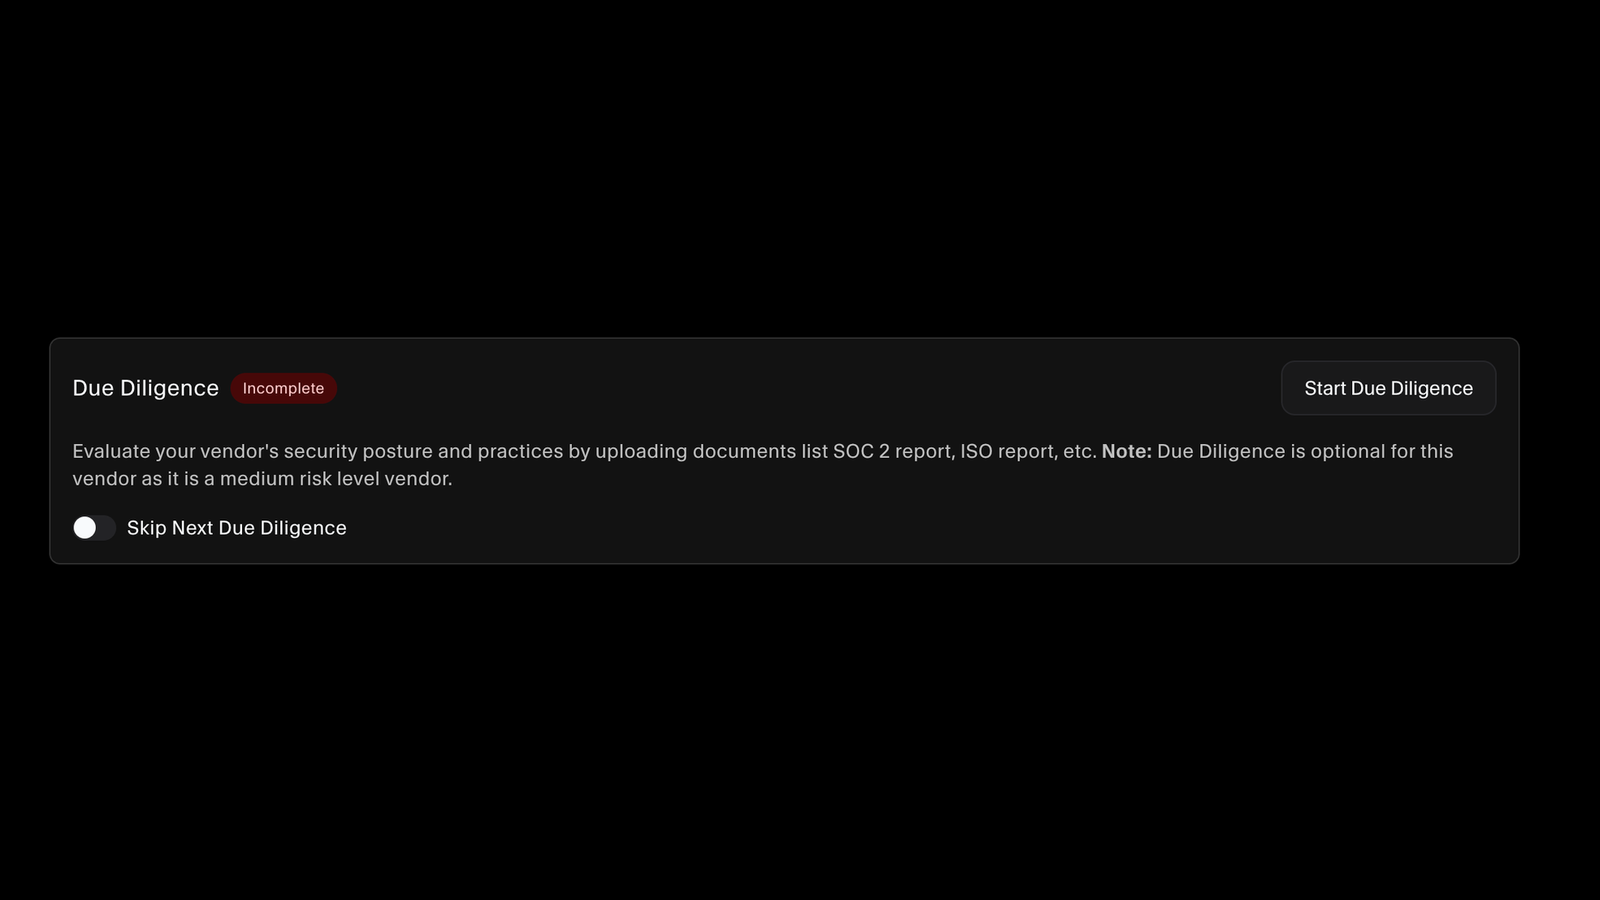
Due Diligence ist dort Pflicht, wo die Risikostufe es verlangt, und optional, wo nicht. So bindet ein Tool mit mittlerem Risiko nicht den Aufwand, der einem Tool mit hohem Risiko zusteht. Hinterlegen Sie SOC-2-Bericht, ISO-Zertifikat, AVV und Trust-Center-Link beim Lieferanten, oder überspringen Sie die nächste Prüfung bewusst und dokumentiert.
Ressourcen
Lesen Sie sich ein, bevor Sie das Programm aufbauen.
Praxisleitfäden zum Drittparteienrisiko, von der Einstufung Ihrer Lieferanten über das Lesen eines SOC-2-Berichts bis zum Offboarding, ohne Zugänge zurückzulassen. Die Leitfäden sind auf Englisch.
FAQ
Das Wichtigste zum Lieferantenrisiko.
Es bedeutet zu wissen, von welchen Drittanbietern Ihr Unternehmen abhängt, zu verstehen, was jeder davon offenlegen könnte, wenn er ausfällt oder kompromittiert wird, und jeden so gründlich zu prüfen, wie es dieses Risiko verlangt. Es wird auch Drittparteienrisikomanagement oder TPRM genannt. Auditoren fragen danach bei SOC 2, ISO 27001, DSGVO und HIPAA, denn eine ausgelagerte Kontrolle bleibt eine Kontrolle, für die Sie verantwortlich sind.
Auf vier Wegen. Das Verbinden eines Tools auf der Integrationsseite legt den Lieferanteneintrag automatisch an. Auto Detect scannt Ihre Domain nach Drittanbieter-Diensten, die Sie bereits nutzen. Sie können eine vorhandene Liste mit der Lieferantenvorlage importieren und einzelne Lieferanten manuell hinzufügen. Die meisten Teams nutzen alle vier, weil jeder Weg Lieferanten findet, die die anderen übersehen.
Es scannt die Domain Ihrer Organisation nach den damit verbundenen Integrationen und Diensten und zeigt Ihnen, was es gefunden hat, damit Sie die hinzufügen können, die ins Register gehören. Es ist der schnellste Weg, die Lücke zwischen der aufgeschriebenen Lieferantenliste und den Lieferanten zu schließen, die Sie tatsächlich bezahlen.
Nein. Er recherchiert den Lieferanten anhand öffentlicher Informationen und schlägt Werte für das Due-Diligence-Profil vor, und jeder Vorschlag wartet auf einen Menschen. Nichts wird im Datensatz gespeichert, bevor Sie es freigeben. Deshalb beschreibt das Produkt ihn als Human-in-the-Loop-Ablauf und nicht als Autofill.
Danach, womit der Lieferant in Berührung kommt und wie sehr Sie auf ihn angewiesen sind. Sie erfassen die Datenarten, die er speichert oder verarbeitet, etwa vertrauliche Unternehmensinformationen, Kundendaten oder Karten- und Patientendaten, wie sich Nutzer bei ihm anmelden und ob eine Zwei-Faktor-Authentifizierung aktiv ist, und wie abhängig Ihr Betrieb bei einem Ausfall wäre. Daraus ergibt sich die Risikostufe, die mit jeder Due Diligence weiter verfeinert wird.
Nein, und genau darum geht es. Due Diligence ist dort Pflicht, wo die Risikostufe des Lieferanten es verlangt, und optional, wo nicht, sodass der Prüfaufwand dem Risiko folgt. Sie können die nächste geplante Prüfung eines Lieferanten auch bewusst überspringen. Das hinterlässt eine dokumentierte Entscheidung statt einer Lücke, die später niemand erklären kann.
Die Nachweise, auf denen eine Prüfung tatsächlich beruht: SOC-2-Berichte, ISO-Zertifikate und ähnliche Zusicherungsdokumente, dazu den Trust-Center-Link des Lieferanten und Ihren Auftragsverarbeitungsvertrag. Liegen sie am Lieferantendatensatz, beginnen die nächste Prüfung und der nächste Auditor mit dem, was Sie bereits gesammelt haben.
Ja. Die Sichtbarkeit für Auditoren ist eine Einstellung pro Lieferant, sodass Sie genau steuern, welche Datensätze offengelegt werden. Weil der Auditor das Live-Register liest statt eines Exports, ist die Liste, die er prüft, die aktuelle Ihres Teams und keine Momentaufnahme, die schon beim Export veraltet war.
Eine Bewertung der Domain des Lieferanten von außen, auf Abruf durchgeführt und nach Kategorien wie Website-Sicherheit, E-Mail, DNS, Verschlüsselung und weiteren gruppiert. Sie liefert ein SecureSlate-Sicherheitsrating als Note und Punktzahl, die Anzahl der bestandenen, nicht bestandenen und informativen Prüfungen und die Mängel nach Kategorie, damit Sie sehen, wo die Schwäche tatsächlich liegt. Exportieren Sie den Bericht oder erstellen Sie ihn neu, wann immer Sie einen aktuellen Stand möchten.
Nein, und genau dafür gibt es den Sicherheitsbericht. Dokumente wie ein SOC-2-Bericht beschreiben, was ein Lieferant nach eigener Aussage tut, und die Bewertung von außen misst, was seine Domain heute tatsächlich offenlegt. Beide beantworten unterschiedliche Fragen. Deshalb enthält ein Lieferantendatensatz beides, statt eines davon als vollständige Prüfung zu behandeln.
Archivieren Sie sie. Sie verschwinden aus der aktiven Liste, bleiben aber im Tab für archivierte Lieferanten dokumentiert, zusammen mit den Prüfungen und Dokumenten, die Sie während der Geschäftsbeziehung gesammelt haben. Mit dieser Historie beantworten Sie auch Fragen zu einem Lieferanten, den Sie vor zwei Jahren abgelöst haben.
Lieferantenmanagement ist in beiden eine ausdrückliche Anforderung, ebenso in der DSGVO und bei HIPAA. Wenn Sie es auf derselben Plattform wie Ihre Richtlinien, Kontrollen und Nachweise betreiben, liegen Register, Verantwortliche und Due-Diligence-Unterlagen bereits dort, wo Ihr Auditor sucht, statt in einer Tabelle, die jemand finden und erklären muss.
Sehen Sie, auf welche Lieferanten Sie tatsächlich angewiesen sind
Starten Sie Auto Detect für Ihre Domain und bringen Sie die Drittanbieter-Dienste in Ihrem Stack in ein Register, nach Risiko eingestuft und für Ihren Auditor sichtbar.
