SecureSlate für SaaS

Ihre Kunden prüfen Sie, bevor sie bei Ihnen kaufen.

Jeder Enterprise-Deal läuft heute durch das Lieferantenrisikomanagement des Kunden. SecureSlate betreibt das Programm dahinter: SOC 2, ISO 27001, DSGVO, HIPAA und ISO 42001. Ihr persönlicher Compliance-Lead setzt es auf einer KI-Plattform um, inklusive der Produktsicherheits-Scans, nach denen Ihre Kunden fragen. Alles zu einem Festpreis.

Warum jetzt

Wer Software verkauft, steht als Lieferant im Risikoregister seiner Kunden.

Drei Dinge ändern sich in dem Moment, in dem Ihre Kunden groß genug für eine Einkaufsabteilung sind.

Die Sicherheitsprüfung ist fester Teil Ihres Vertriebszyklus

Die Demo läuft gut, dann geht der Deal an ein Lieferantenrisiko-Team, das einen SOC-2-Bericht, einen ausgefüllten Fragebogen, eine Zusammenfassung des Penetrationstests, Ihre Liste der Unterauftragsverarbeiter und einen unterschriebenen AVV will. Deals bleiben heute im Einkauf hängen, nicht im Pitch.

Sie liefern schneller aus, als Ihre Nachweise mithalten können

SaaS-Teams deployen laufend. Zugriffe ändern sich, Repositories entstehen, Unterauftragsverarbeiter kommen hinzu und die Infrastruktur verändert sich. Eine Kontrolle, die am Audit-Tag noch bestanden hat, weicht ein Quartal später ab, und das fällt meist bei der jährlichen Prüfung eines Kunden oder Ihrem Überwachungsaudit auf.

Kunden fragen nach Ihrem Produkt, nicht nur nach Ihren Richtlinien

Lieferantenrisiko-Teams wollen wissen, wie Sie Ihren eigenen Code scannen, was in Ihrem Abhängigkeitsbaum steckt, wie exponiert Ihre öffentliche Angriffsfläche ist und was mit ihren Daten in Ihren KI-Funktionen passiert. Eine Richtlinienbibliothek allein überzeugt da nicht mehr.
So funktioniert es

Wir betreiben das Programm. Ihre Entwickler bleiben bei der Roadmap.

Vier Phasen vom ersten Gespräch bis zu einem Bericht, den Ihre Kunden akzeptieren. Jede Phase verantwortet eine feste Ansprechperson.

Scoping anhand Ihrer tatsächlichen Pipeline

Wir sehen uns die Deals an, die feststecken, die Fragebögen, die Sie bereits erhalten haben, und die Regionen, in die Sie verkaufen. Danach richtet sich, mit welchem Framework Sie beginnen, nicht nach einer Standardempfehlung, die Ihnen den größten Umfang verkauft.

Gap-Analyse passend zu Ihrer Architektur

Ihr persönlicher Compliance-Lead gleicht das Framework mit der tatsächlichen Architektur Ihres Produkts ab: Mandantentrennung, Cloud-Konten, CI/CD, Code-Hosting, Identitätsanbieter und die Unterauftragsverarbeiter, die bereits in Ihrem Stack sind. Sie erhalten einen Plan mit Terminen und benannten Verantwortlichen, bevor die Arbeit beginnt.

Wir bauen das Programm auf, Sie geben es frei

Wir schreiben Richtlinien für Ihr Produkt statt aus einem Vorlagenpaket, setzen Kontrollen um, verbinden Integrationen, sammeln Nachweise planmäßig und aktivieren Scans für Ihre Repositories und öffentlichen Domains. Ihre Entwickler prüfen und geben frei, statt selbst zu recherchieren und zu schreiben.

Das Audit, danach wird das Programm zum Verkaufsargument

Wir führen die Vorprüfung durch, stimmen uns mit dem Auditor ab und begleiten Sie durch die Prüfung. Sobald der Bericht vorliegt, bringen Ihr Trust Center und die Fragebogen-Automatisierung diese Nachweise direkt zu den Kunden, die danach gefragt haben.
Leistungsumfang

Eine Compliance-Funktion, die mit Ihrem Release-Tempo mithält.

Expertenarbeit, Plattform und Sicherheitsscans zu einem gemeinsamen Festpreis.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet das Programm von Anfang bis Ende, arbeitet in Ihrem Slack, sitzt mit am Tisch, wenn Kundengespräche technisch werden, und beantwortet Fragen Ihres Auditors direkt. Sie erhalten eine Sicherheitsfunktion, ohne eine Stelle dafür auszuschreiben.

Nachweise aus Ihrem bestehenden Tech-Stack

Verbinden Sie AWS, GCP oder Azure, Ihren Identitätsanbieter, Ihr Code-Hosting und Ihr Gerätemanagement einmalig. Kontrollen werden laufend gegen die aktuelle Konfiguration getestet, sodass die Nachweise mit einem Team Schritt halten, das täglich deployt.

Ein Trust Center, in dem sich Ihre Kunden selbst bedienen

Veröffentlichen Sie Sicherheitsstatus, Zertifizierungen, Unterauftragsverarbeiter und Dokumente auf einer Live-Seite, die Sie auf Ihrer Website und in Vertriebs-E-Mails verlinken. Interessenten erhalten ihre Antworten, bevor jemand eine Tabelle öffnet.

Fragebogen-Automatisierung

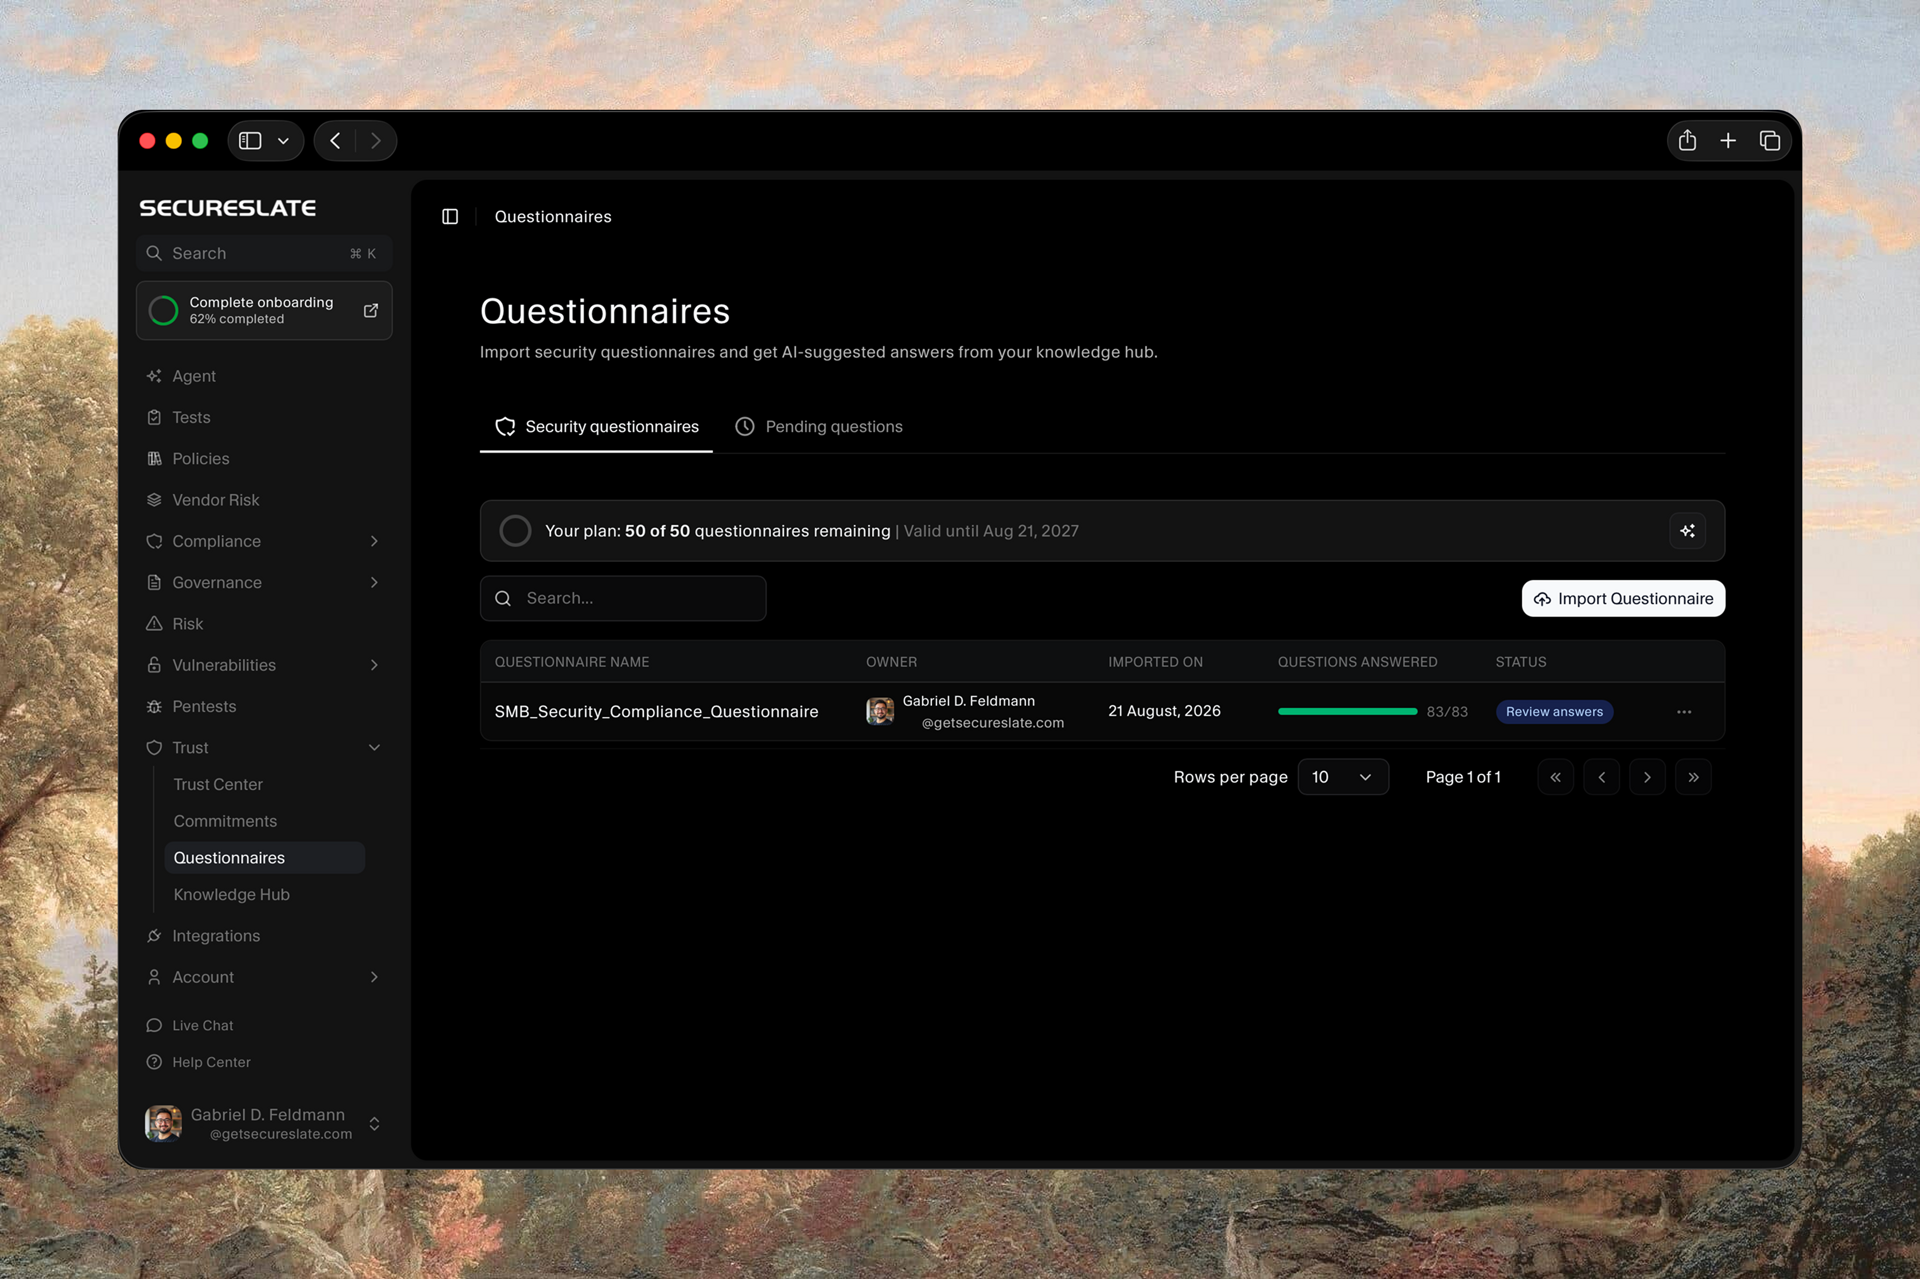
Laden Sie den Fragebogen eines Kunden hoch und erhalten Sie Antworten aus Ihren eigenen Richtlinien und Nachweisen. Dann nur noch prüfen, freigeben und exportieren. Die lange Tabelle lässt kein Quartal mehr verrutschen.
Fragebogen-Automatisierung

Lieferantenrisiko für die Tools in Ihrem Produkt

Zu jedem neuen Unterauftragsverarbeiter haben Ihre Kunden Fragen. Wir halten Lieferanteninventar, Due Diligence und die Offenlegung der Unterauftragsverarbeiter aktuell, damit Ihre Antwort bereitliegt, bevor die Frage kommt.

Festpreise, keine Abrechnung nach Stunden
Ein Preis, der vor Beginn vereinbart wird und Plattform, Expertenarbeit und Sicherheitsscans gemeinsam umfasst. Keine Aufschläge pro Nutzer, wenn Ihr Team wächst, und keine laufende Beraterpauschale, die mit der Mitarbeiterzahl steigt.
Produktsicherheit

Die Fragen von Großkunden drehen sich um Ihren Code.

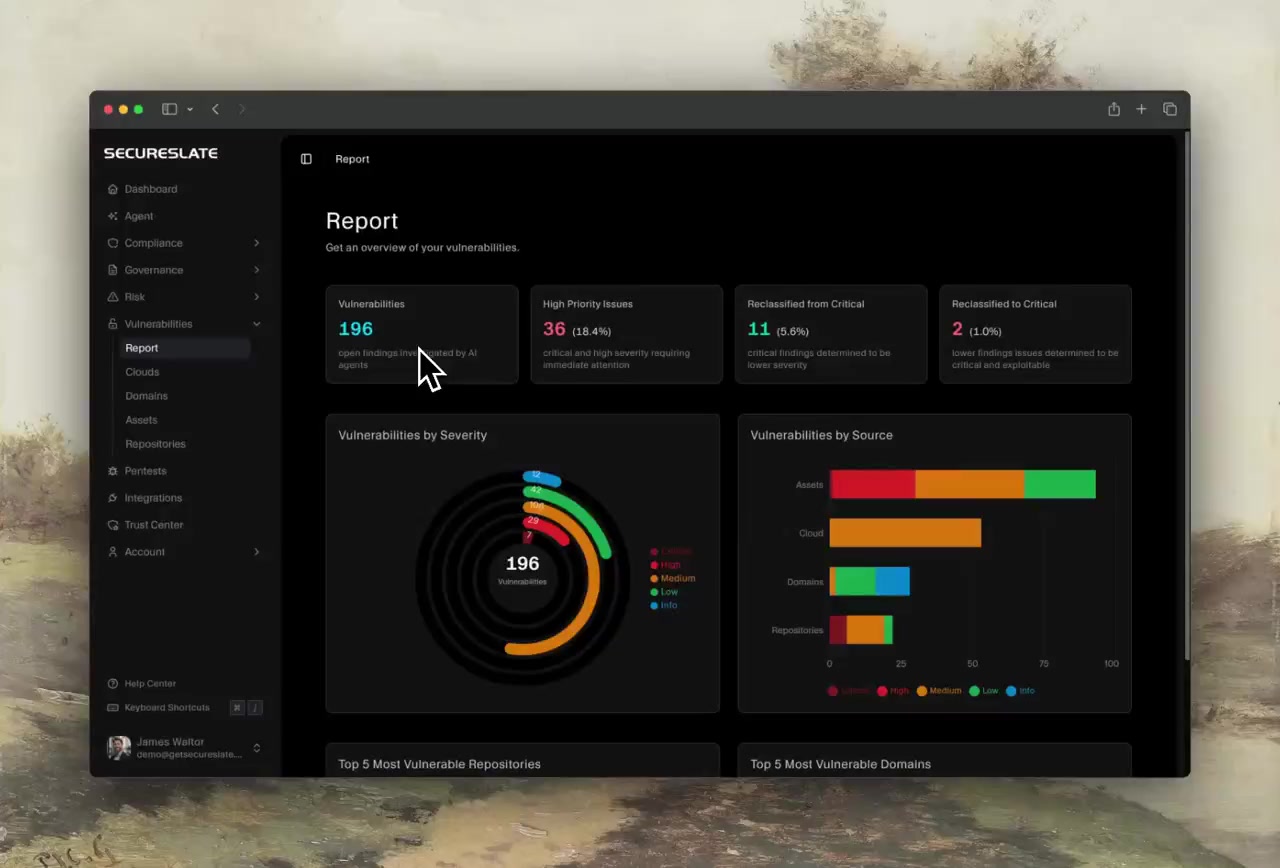
Scans sind Teil des Mandats und kein separates Abonnement, denn eine Richtlinienbibliothek beantwortet nicht, was in Ihrem Abhängigkeitsbaum steckt.

Code-Sicherheitsscans

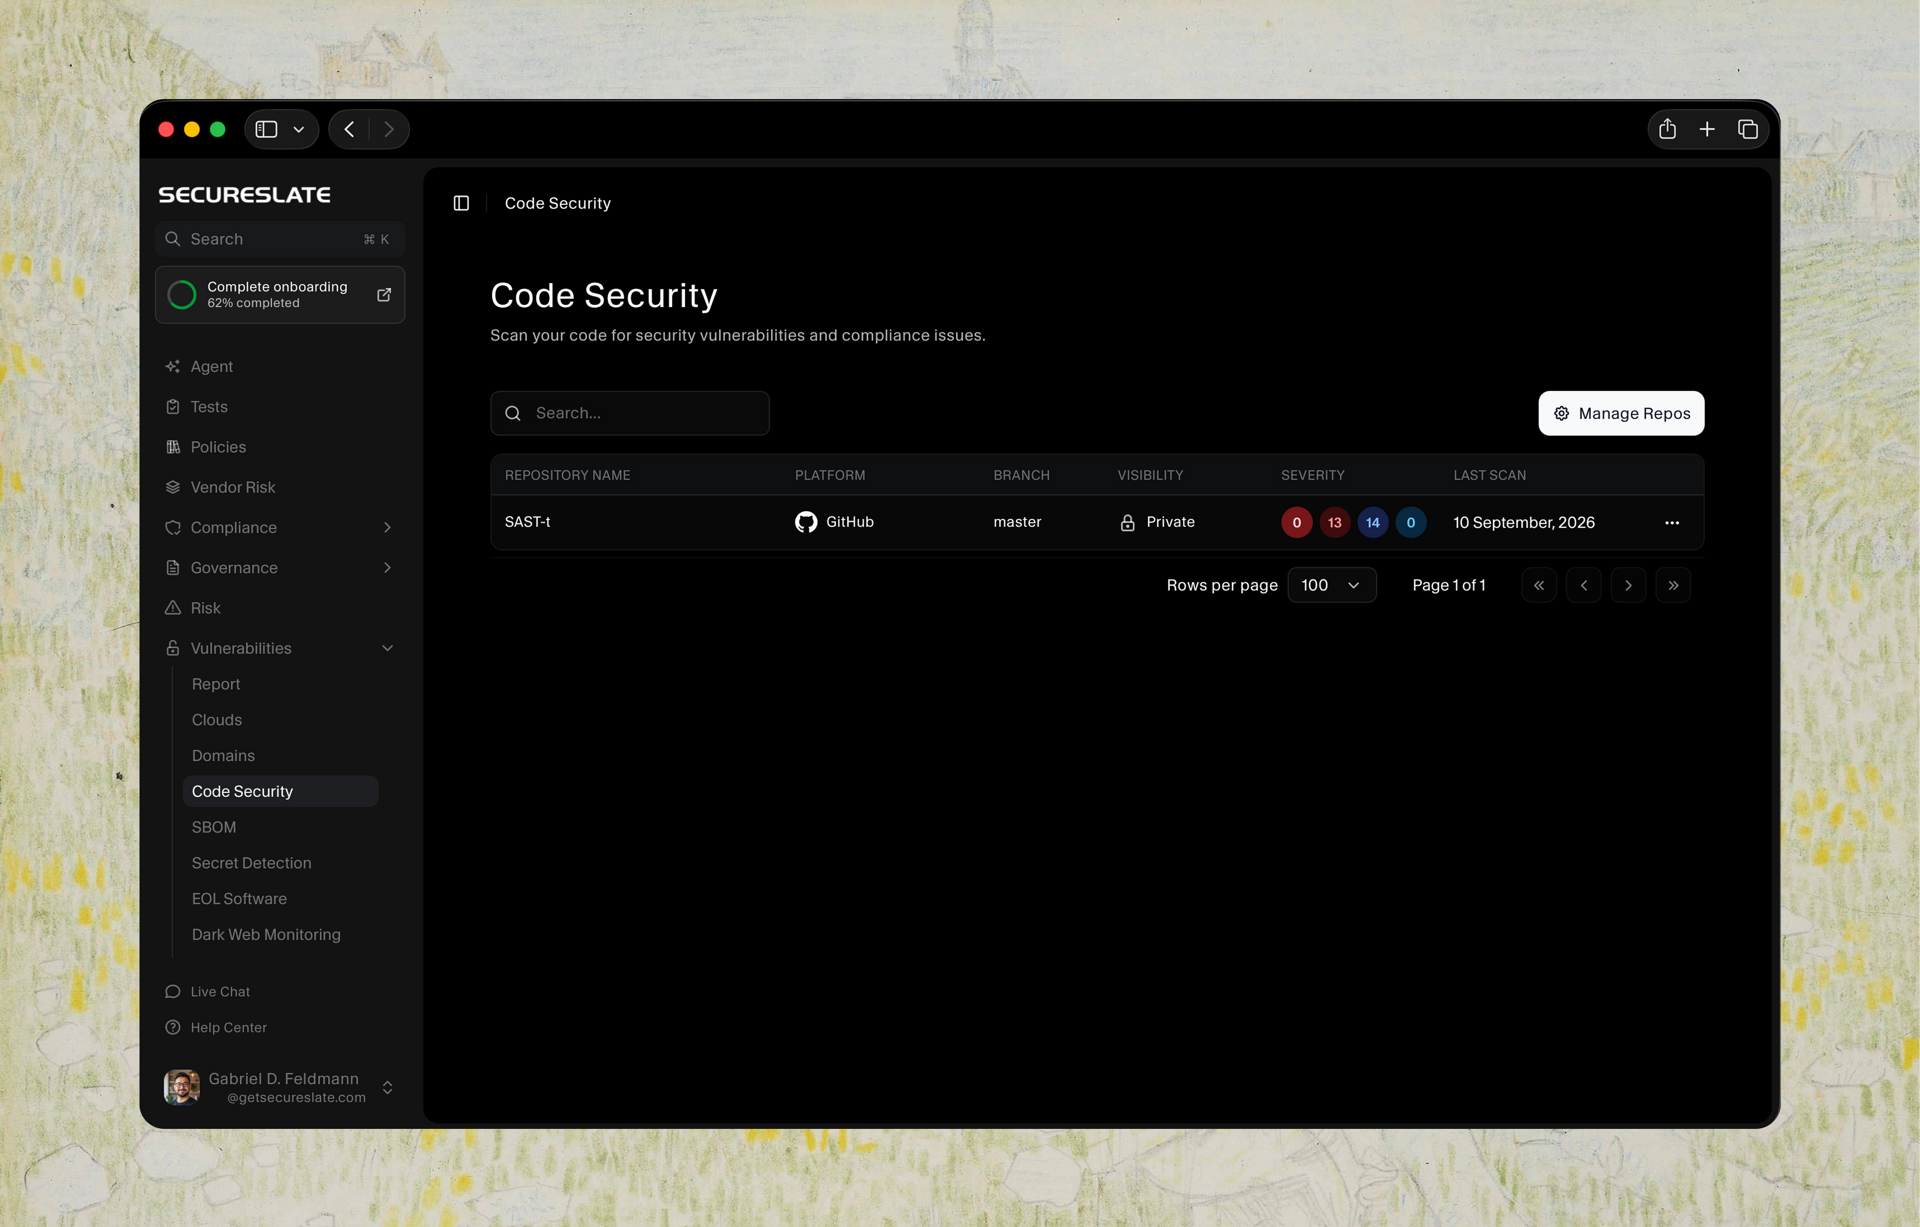
Wir scannen Ihre Repositories auf verwundbaren Code, klassifizieren Befunde nach CWE und sortieren sie nach Schweregrad. Jeder Befund zeigt die betroffene Zeile und eine Behebung, die Ihre Entwickler direkt umsetzen können.
Code-Sicherheitsscans

Erkennung von Secrets
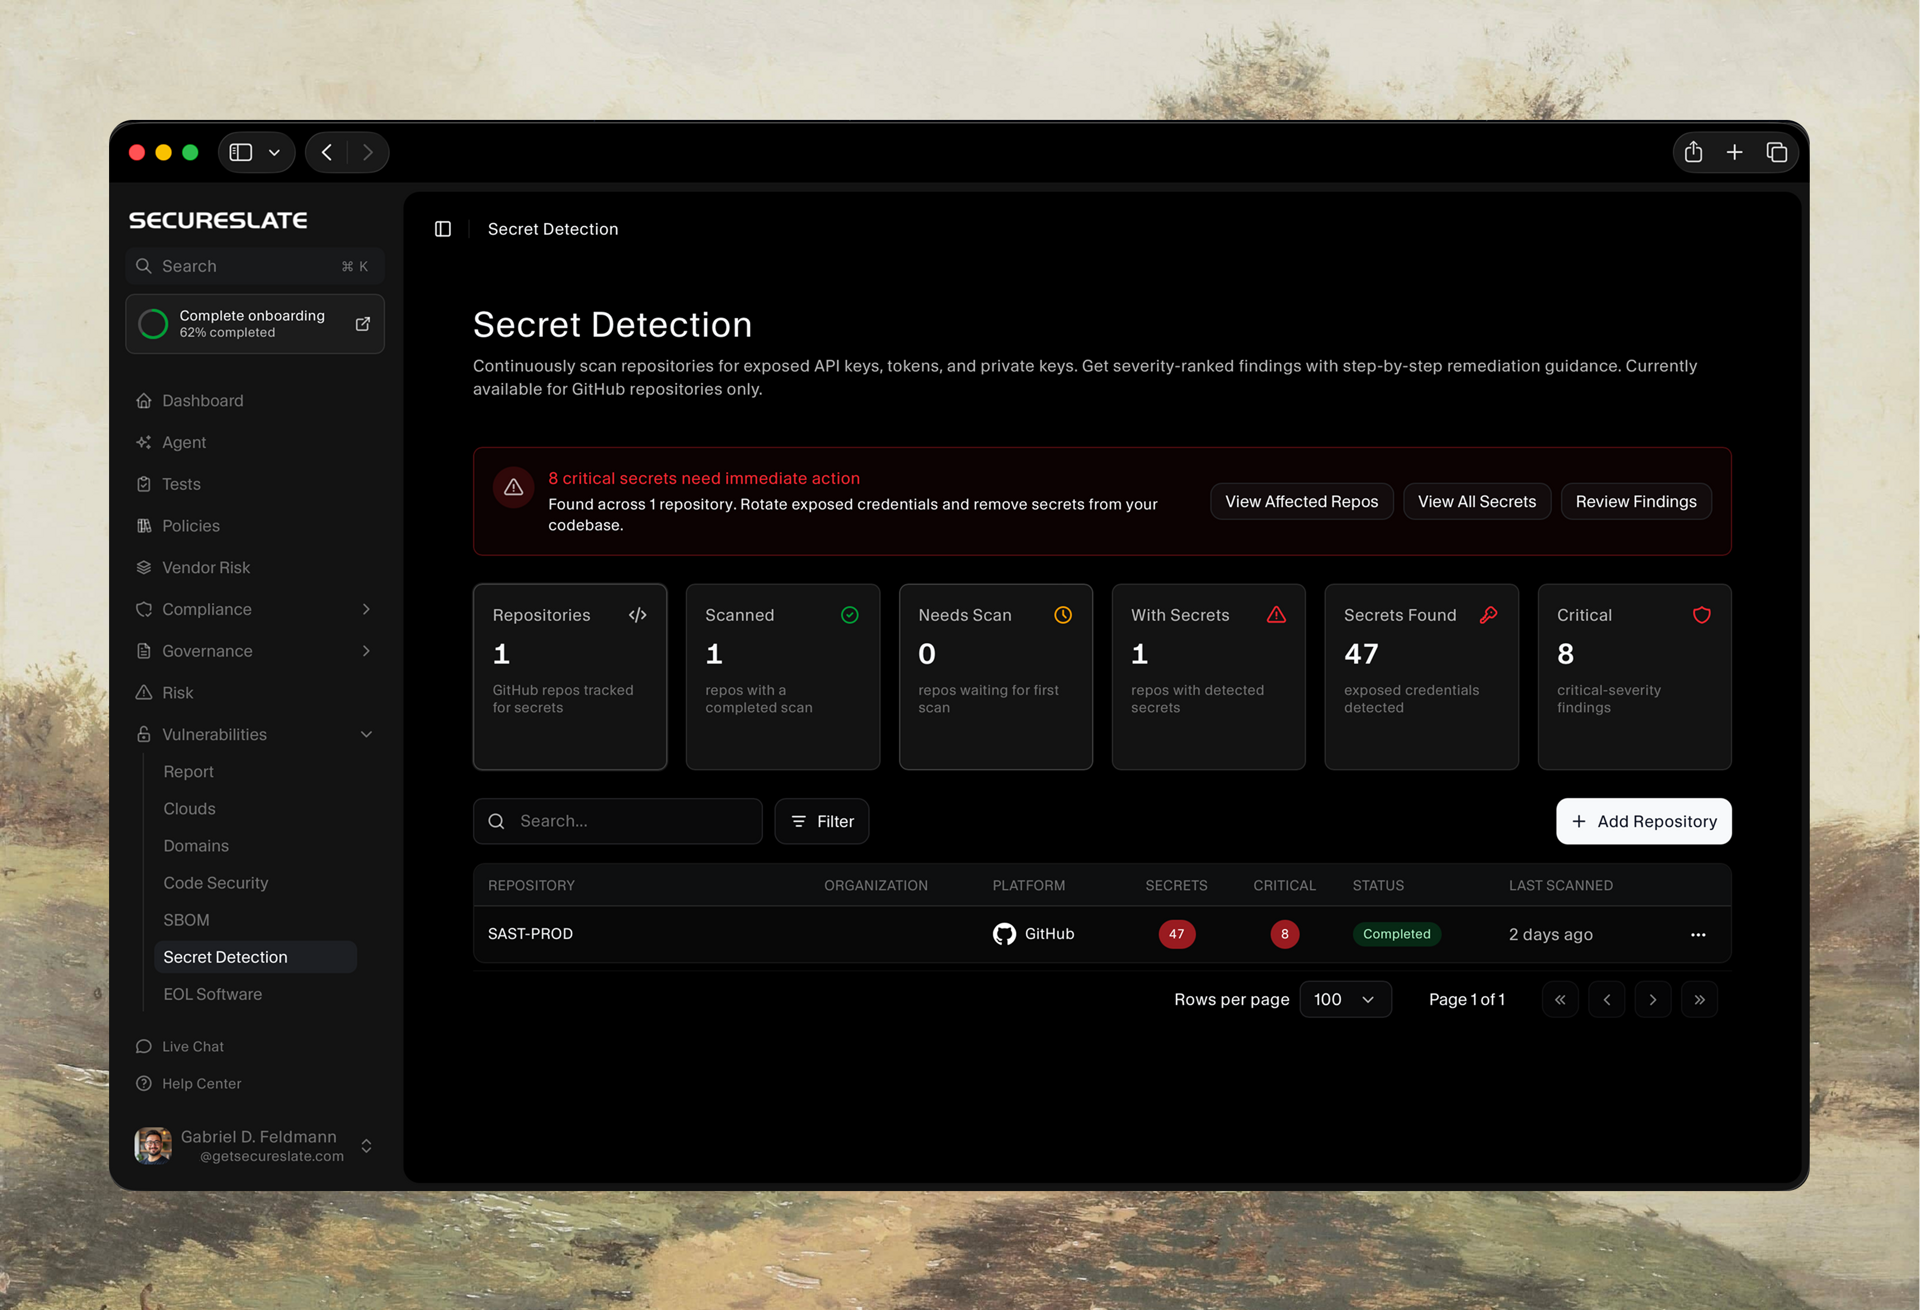
Wir finden offengelegte API-Schlüssel, Tokens und Zugangsdaten in Ihrem Code auf Datei und Zeile genau. So widerrufen Sie einen Schlüssel innerhalb von Stunden, bevor ihn jemand anderes entdeckt.
Erkennung von Secrets

Abhängigkeits- und Lizenzrisiken
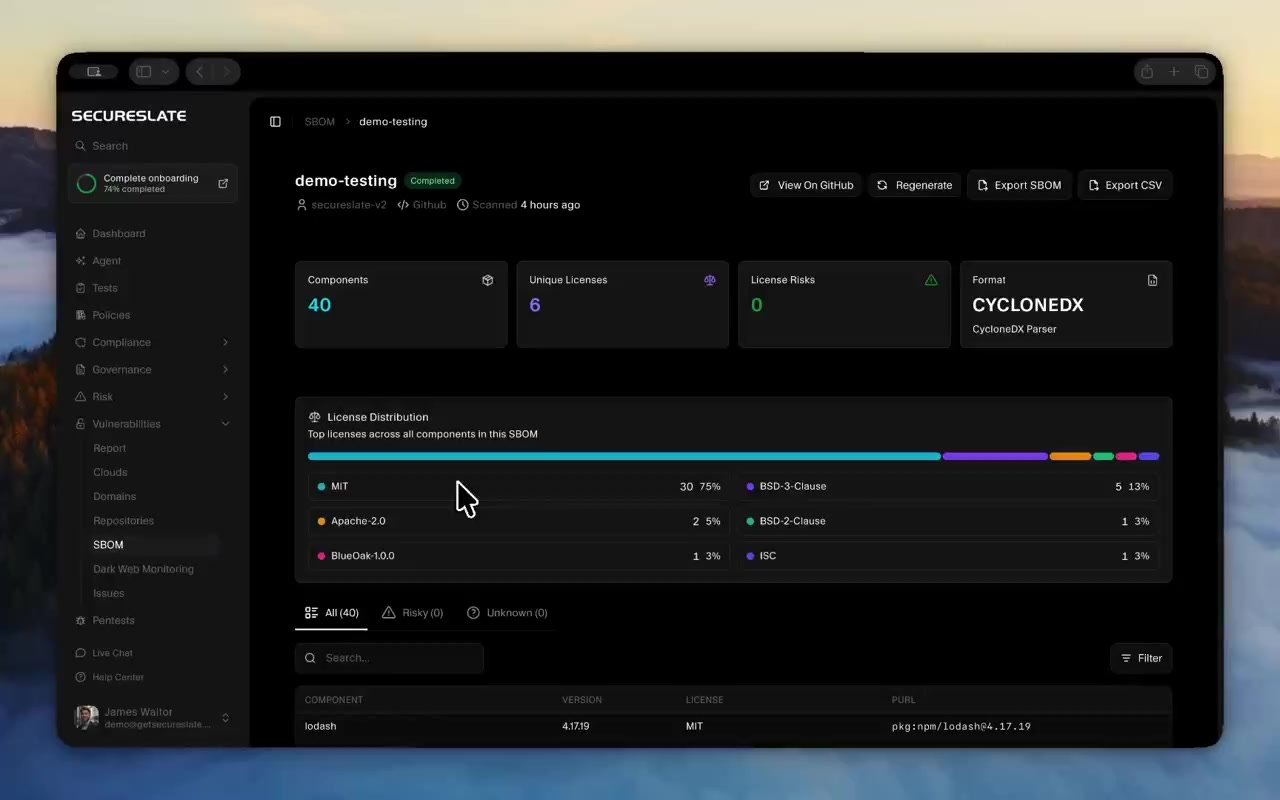
Eine SBOM für jedes Repository, in der Open-Source-Lizenzen mit tatsächlichen Pflichten klar gekennzeichnet sind. Die Antwort auf die Lizenzfrage in einem Enterprise-Fragebogen ist dann keine Vermutung mehr.

Veraltete und End-of-Life-Software

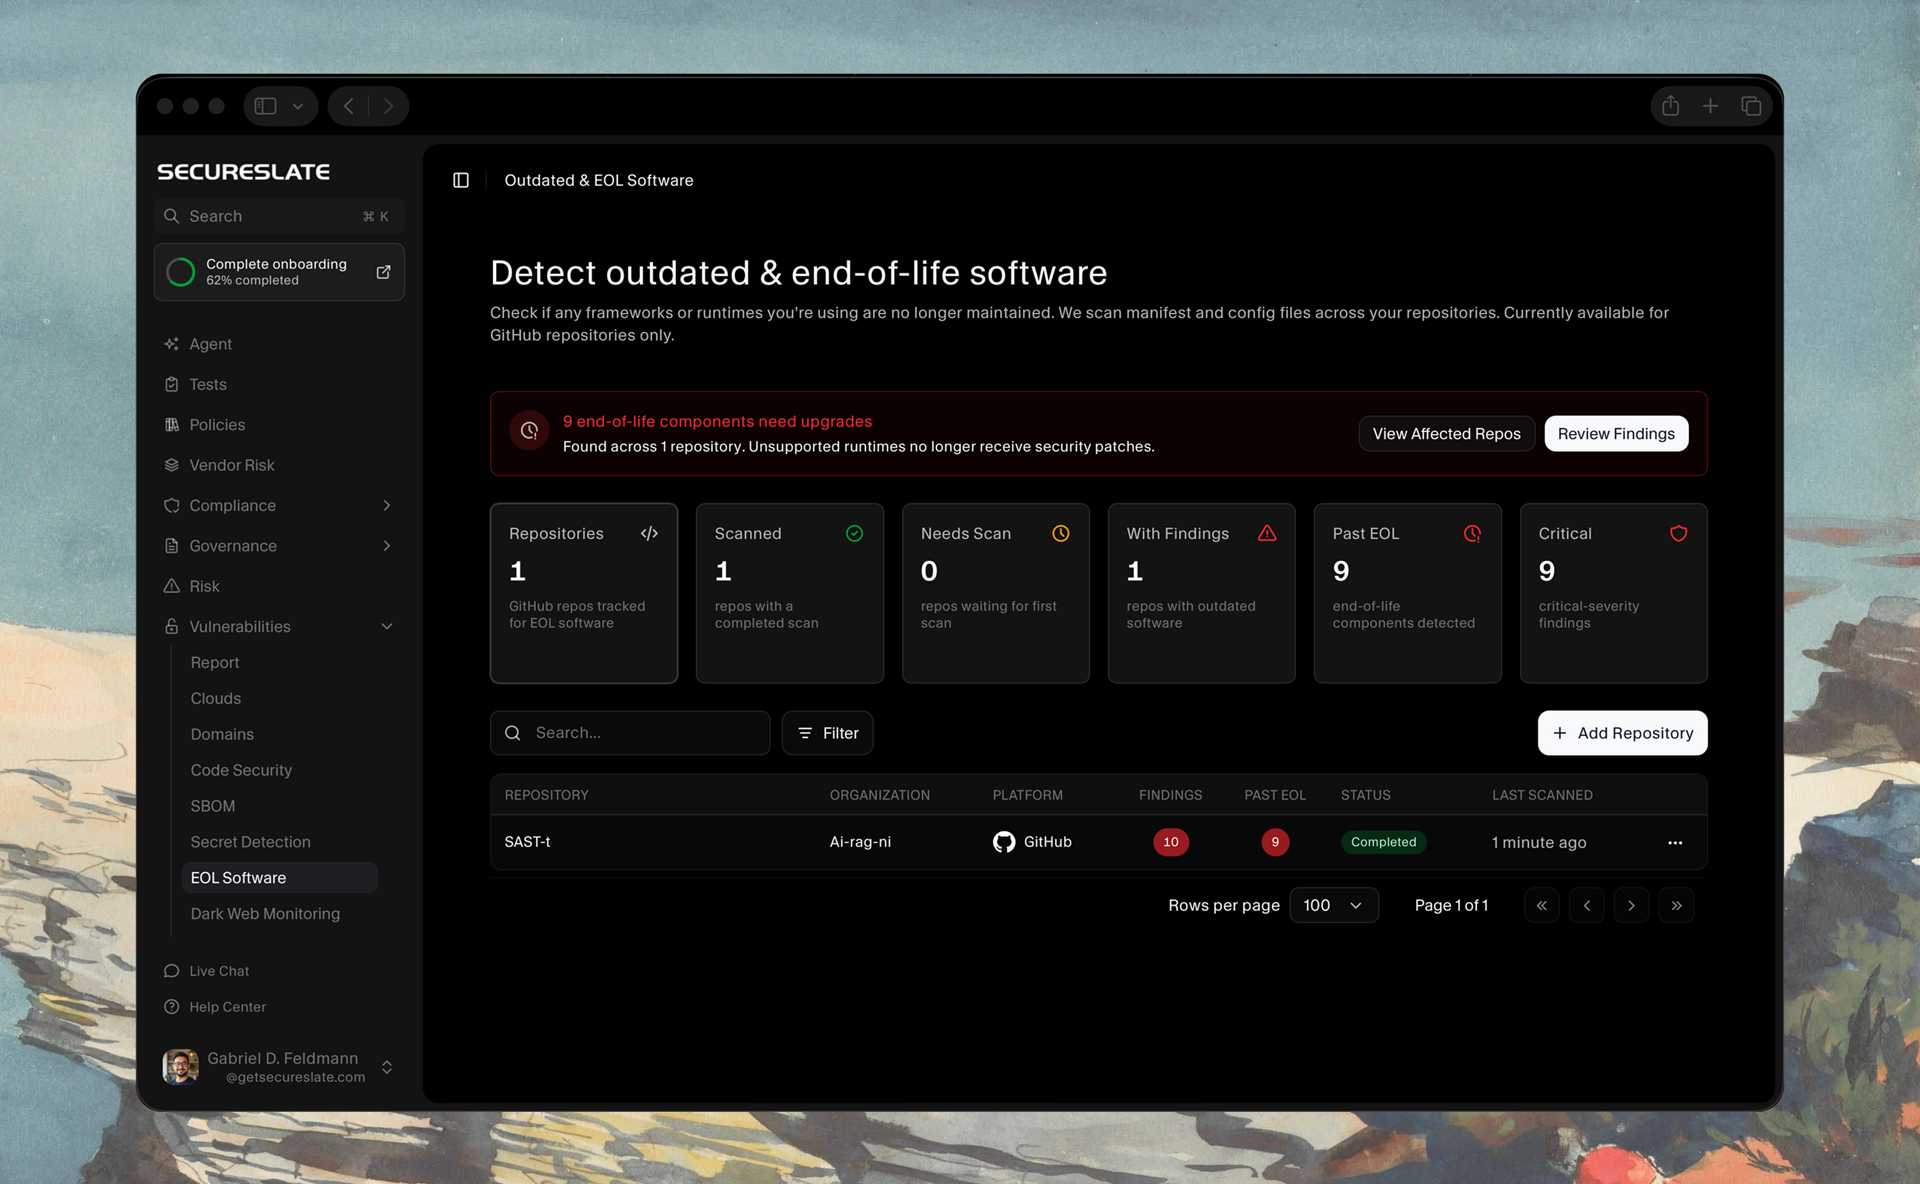
Wir finden jedes Framework und jede Laufzeitumgebung in Ihrem Stack, die nicht mehr gepflegt werden. Sie sehen, seit wann der Support beendet ist, in welcher Datei die Version festgelegt ist und auf welche Version Sie aktualisieren sollten.
Veraltete und End-of-Life-Software

Überwachung der öffentlichen Angriffsfläche
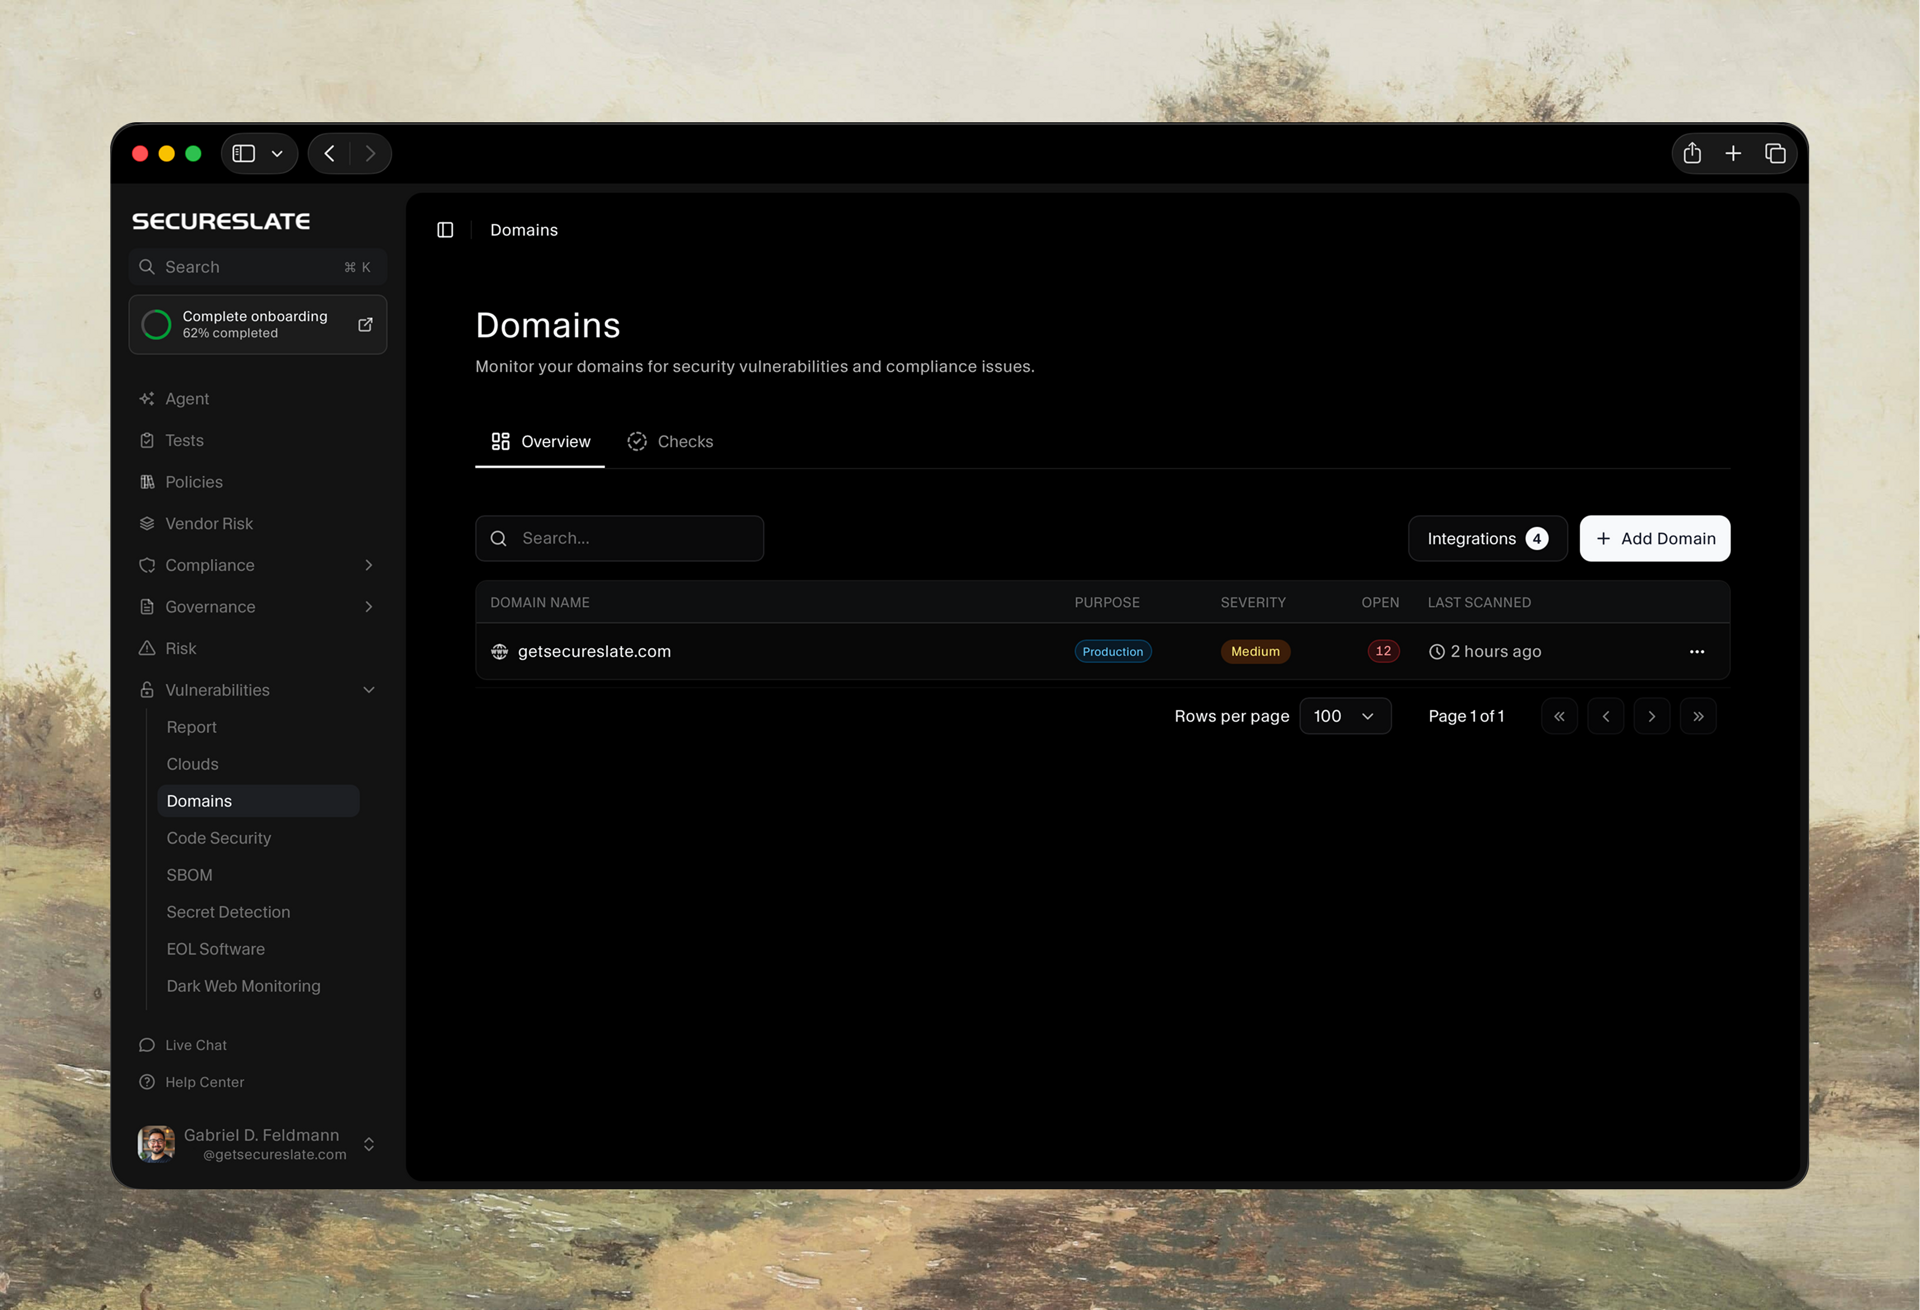
Ihre Hauptdomain und die Subdomains, die Sie vergessen haben, werden planmäßig und bei jedem Release gescannt. Jeder Befund ist verständlich erklärt und enthält eine empfohlene Behebung.
Überwachung der öffentlichen Angriffsfläche

Dark-Web-Monitoring
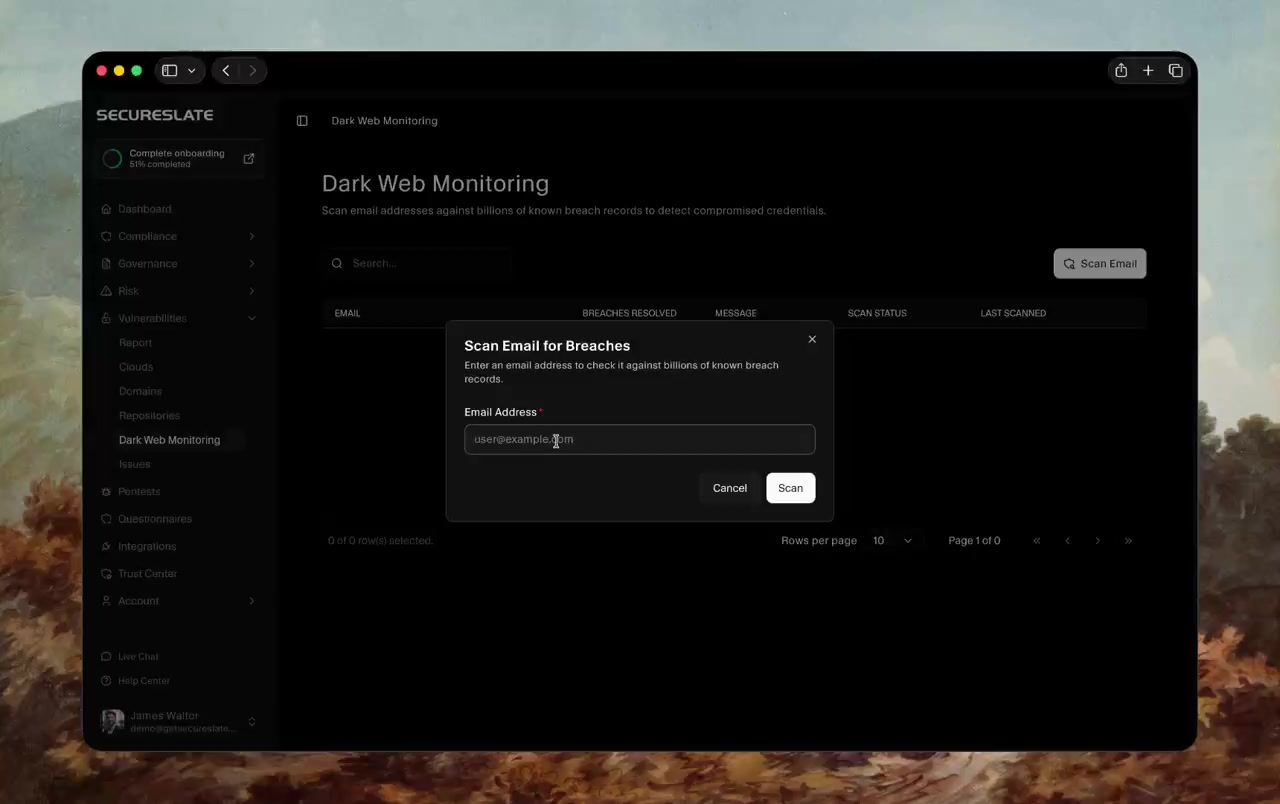
Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen, inklusive der Angaben, was wann offengelegt wurde und ob das bestätigt ist. So werden wiederverwendete Zugangsdaten Ihres Teams nicht zu Ihrem nächsten Sicherheitsvorfall.
Frameworks

Starten Sie mit dem Framework, das gerade Umsatz blockiert. Die übrigen kommen mit größeren Kunden dazu.

Eine Kontrolle zählt für mehrere Frameworks. Eine zweite Zertifizierung erweitert also die erste, statt ein zweites Programm zu werden. Auf den einzelnen Seiten sehen Sie, was jedes Framework für ein Softwareunternehmen bedeutet.

Kundenstimmen

Softwareteams, die dieselbe Prüfung bestehen mussten

Was Verantwortliche sagen, seit Compliance ihre Deals nicht mehr ausbremst. Die Zitate sind im englischen Original.

We needed GDPR to scale across Europe without burning the product team. SecureSlate cut compliance turnaround from days to hours, and privacy stopped blocking deals.
Johnathon
Johnathon Founder at Muse

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Warum Teams zögern

Die Sicherheitsprüfung kommt, ob das Programm bereit ist oder nicht.

„Wir haben SOC 2 schon. Jetzt müssen wir es nur noch halten.“

Genau das unterschätzen die meisten Teams. Der Bericht deckt einen Zeitraum ab, und alles, was Sie in diesem Zeitraum ausliefern, kann eine Kontrolle ins Wanken bringen. Laufende Überwachung erkennt die Abweichung, sobald sie entsteht. So wird das zweite Jahr zur Routine statt zum Neuaufbau.

„Wir zahlen bereits für ein Compliance-Tool.“

Die meisten Tools geben Ihnen ein Dashboard und überlassen Ihnen das Programm. Deshalb landet die Arbeit weiterhin bei Ihren Entwicklern. Unser Festpreis umfasst die Plattform und die Fachkraft, die sie betreibt. Der Unterschied zeigt sich daran, in wessen Kalender die Nachweisarbeit landet.

„Unsere Entwickler können die Nachweise selbst beschaffen.“

Können sie, und genau das ist teuer. Screenshots, Zugriffsprüfungen und Richtlinienentwürfe gehen von der Zeit ab, die eigentlich Ihrer Roadmap gehört, und zwar in den Wochen, in denen ein großer Deal wartet. Die Arbeit ist nicht schwer, sie ist nur teuer, wenn Ihre Entwickler sie machen.

„Unsere Kunden schicken bisher nur Fragebögen.“

Das gilt, bis Sie an größere Kunden verkaufen. Der erste Kunde, der ein Testat statt eines Fragebogens verlangt, gibt Ihnen meist Wochen, nicht die Monate, die ein Prüfungszeitraum dauert. Wer vor diesem Anruf startet, hält den Deal am Leben.
FAQ

Was SaaS-Teams vor dem Start fragen.

Lassen Sie kein Quartal mehr an einer Sicherheitsprüfung scheitern

Erzählen Sie uns, nach welchem Framework Ihre Kunden immer wieder fragen. Nach dem Gespräch haben Sie einen klaren Umfang, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?