
Wer Ihre Kunden beaufsichtigt, beaufsichtigt faktisch auch Sie.
Banken, Versicherer und Zahlungsdienstleister sind für die Dienste verantwortlich, auf die sie sich stützen. Deshalb landen ihre Pflichten in Ihrem Vertrag. SecureSlate bildet DORA, PCI DSS, SOC 2 und ISO 27001 auf ein Kontrollset ab, mit einem persönlichen Compliance-Lead, der die Kundenaudits bei Ihnen begleitet. Alles zu einem Festpreis.

Wer an die Finanzbranche verkauft, erbt Aufsichtspflichten, um die er nie gebeten hat.
Die Aufsicht Ihres Kunden erreicht Sie über dessen Vertrag
Es bleibt nicht bei einem Audit pro Jahr
Die Due Diligence fragt nach Dingen, die in keinem Zertifikat stehen
Vier Regelwerke, die selten allein kommen, und was sie tatsächlich verlangen.
DORA
PCI DSS
SOC 2 und ISO 27001
ISO 42001 und der EU AI Act
Wir betreiben das Programm. Ihr Team beantwortet nicht mehr dieselbe Frage auf vier Arten.
Scoping anhand der Verträge, die Sie unterschrieben haben
Ein Kontrollset, allen Anforderungen zugeordnet
Wir setzen um, Sie geben frei
Audits, und zwar mehrere. Danach laufender Betrieb
Eine Compliance-Funktion, die parallele Audits übersteht.
Ein Compliance-Lead, der die Due Diligence von Banken kennt

Ein Kontrollset, viele Audits

Ihre Kette von Drittparteien, lückenlos dokumentiert

Ein Risikoregister, das Ihr Vorstand lesen kann
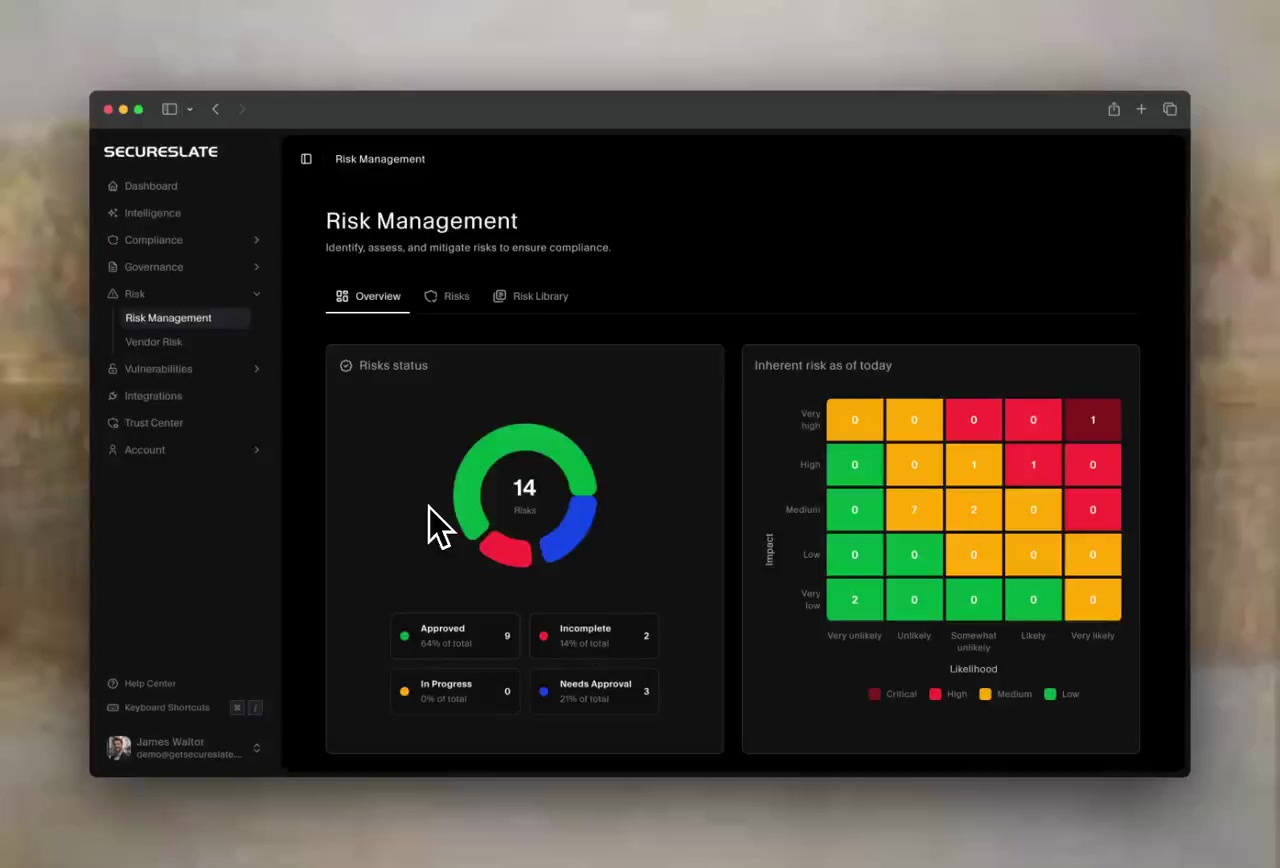
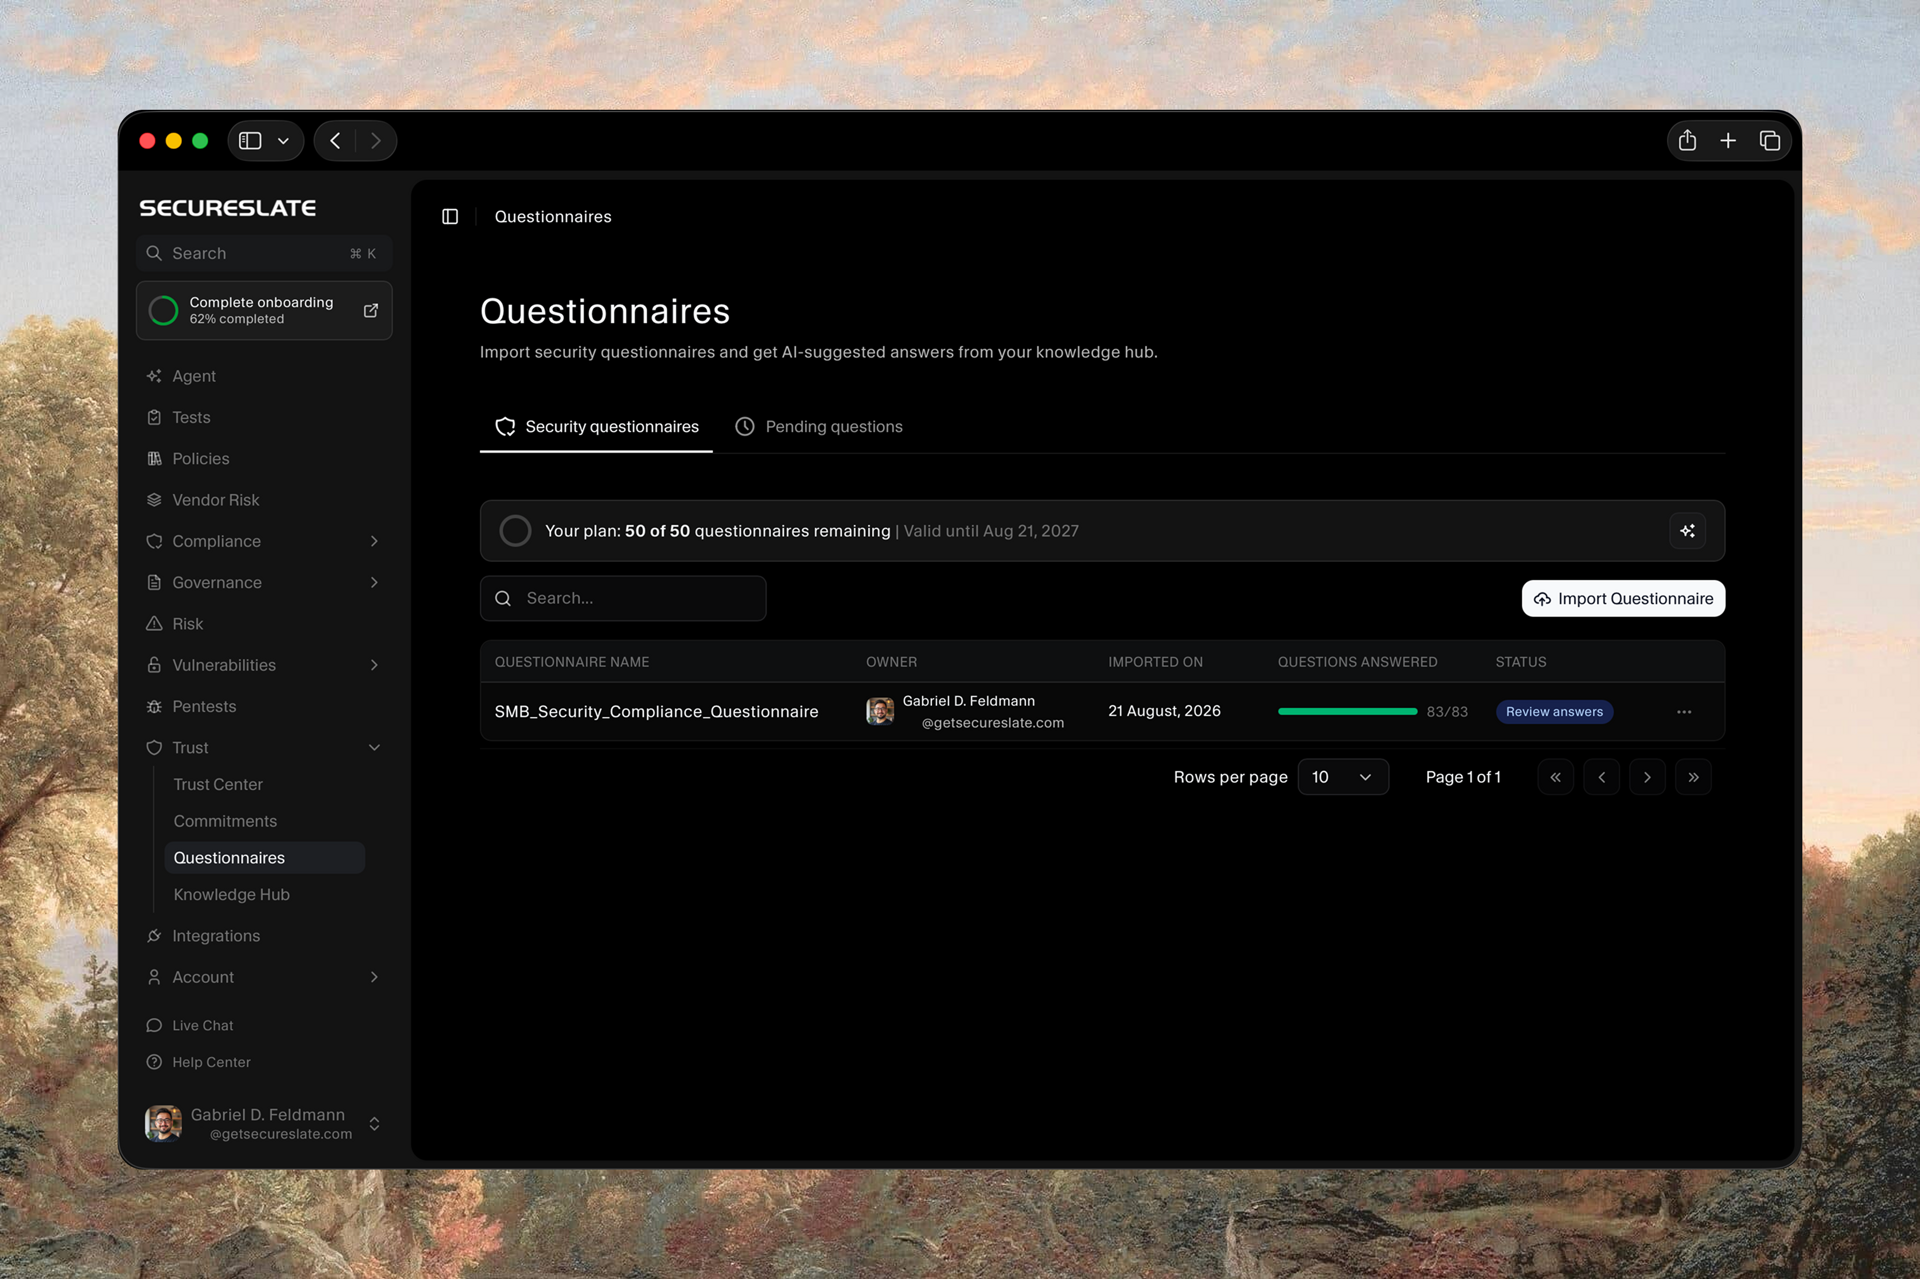
Fragebogen-Automatisierung
Ein Trust Center, in dem sich Ihre Kunden selbst bedienen

Die Due Diligence fragt, was Sie gefunden haben und was Sie dagegen getan haben.
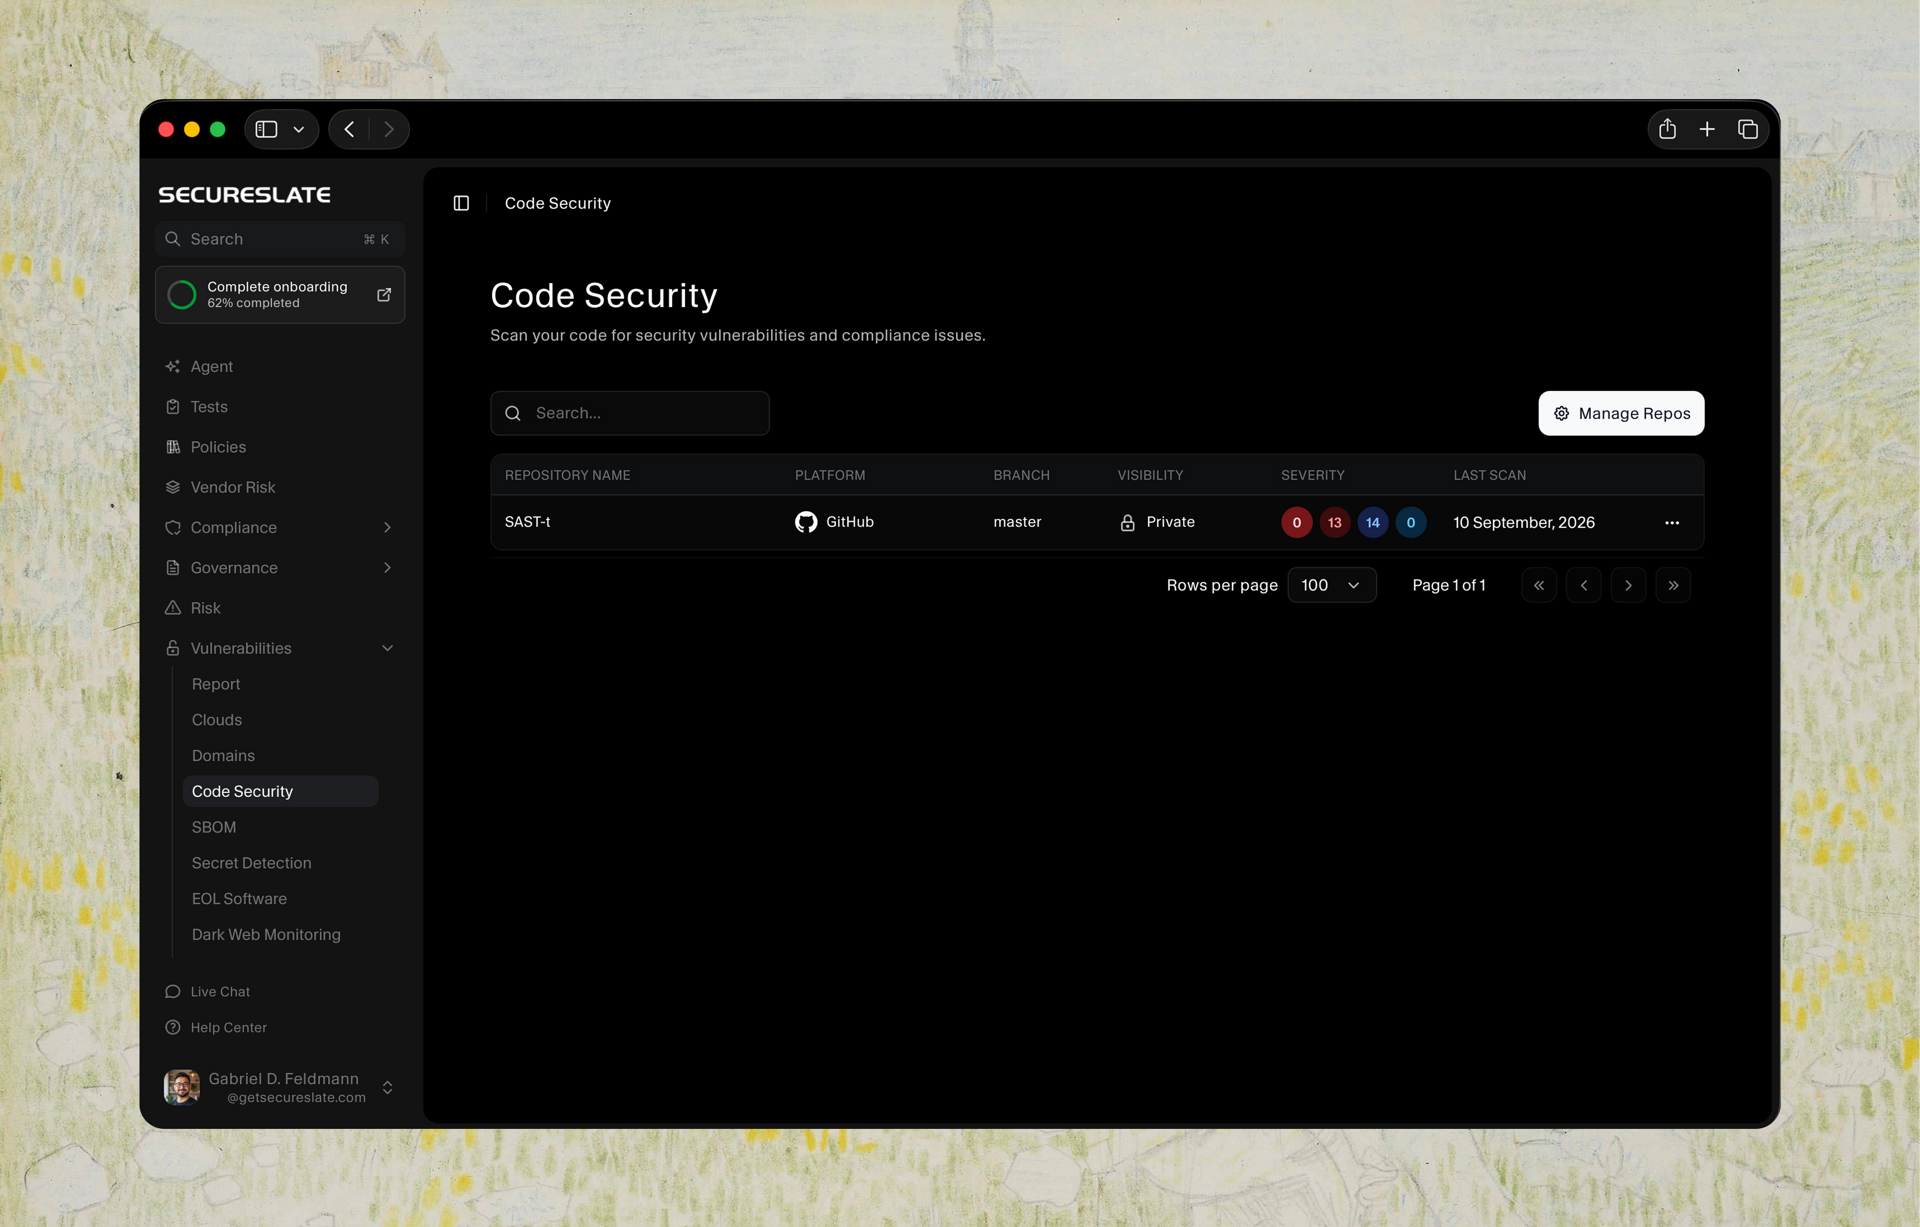
Code-Sicherheitsscans
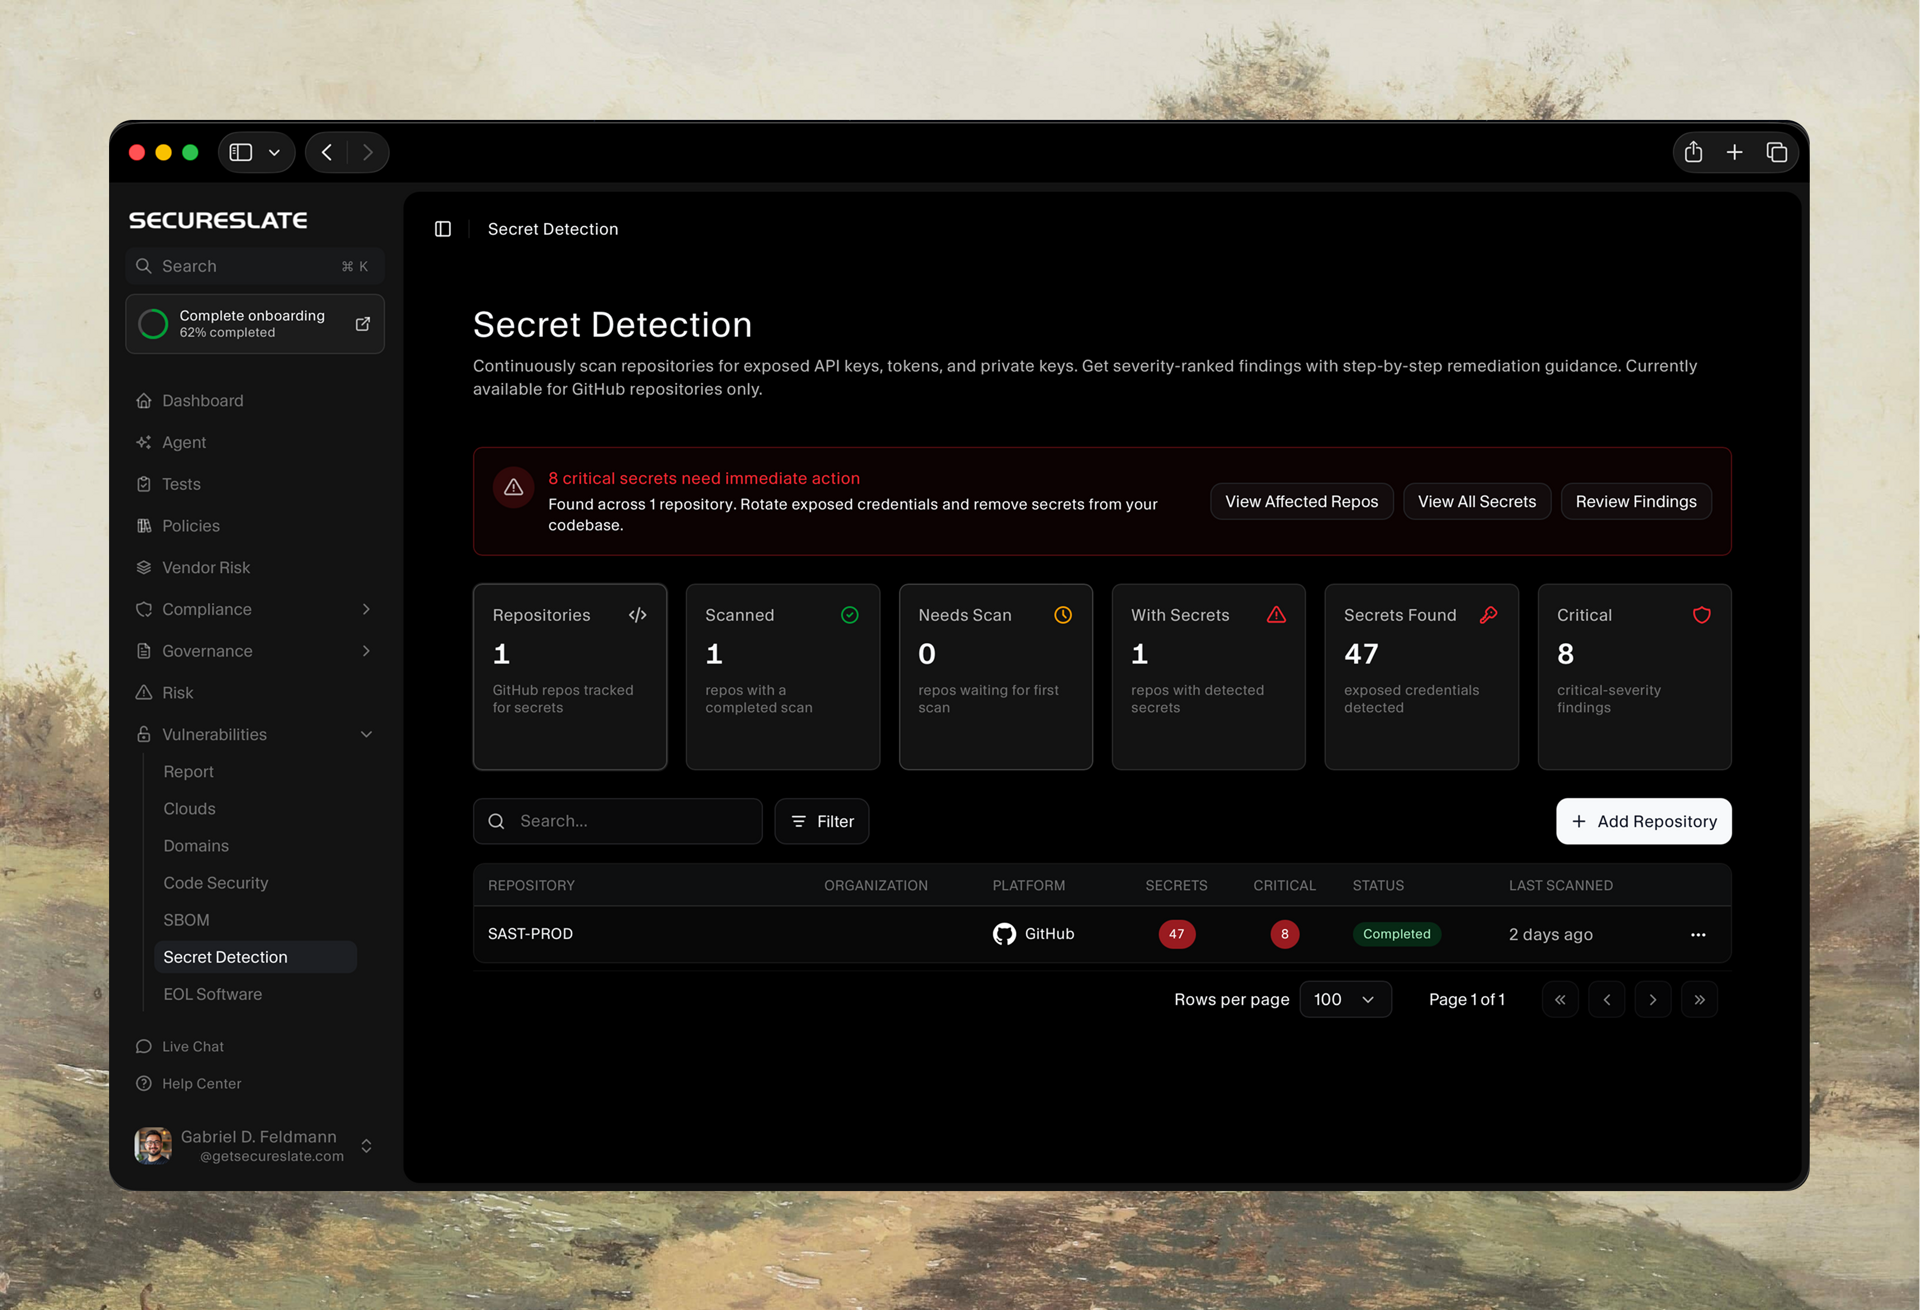
Erkennung von Secrets
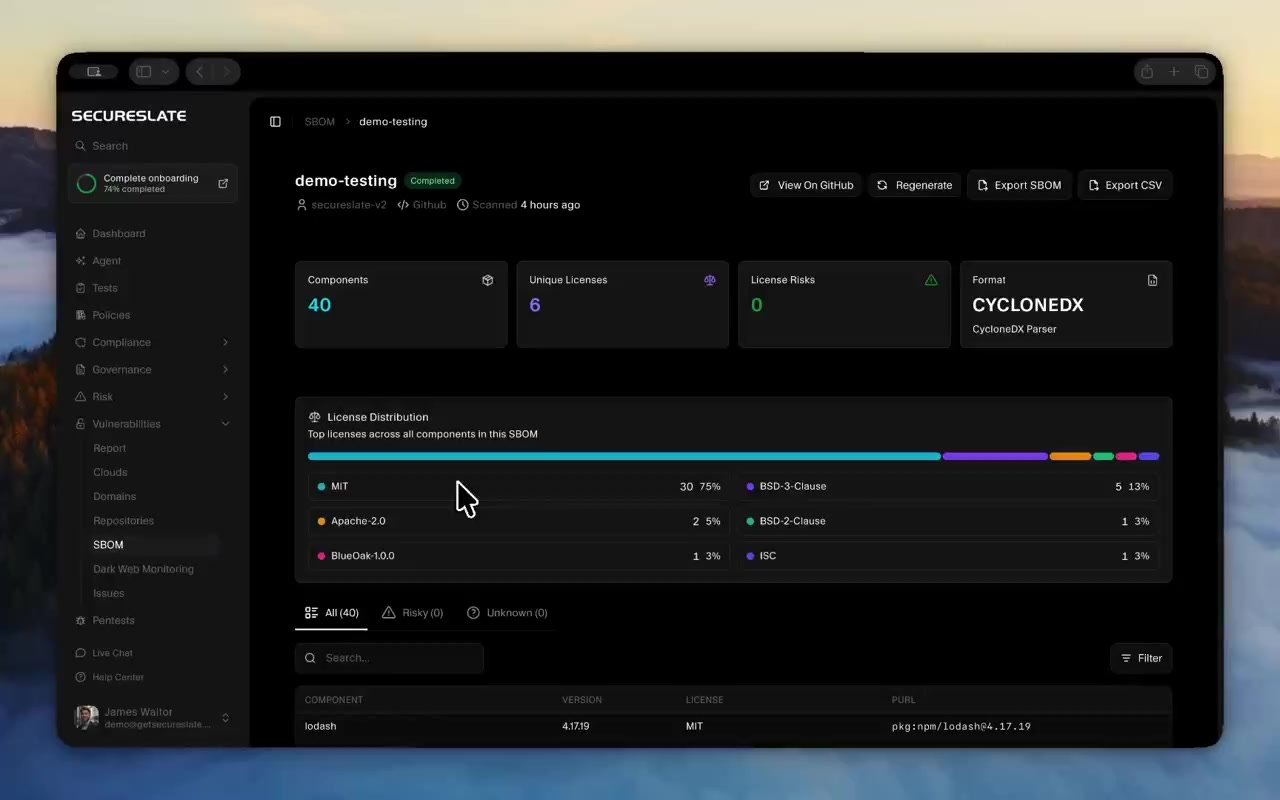
Abhängigkeits- und Lizenzrisiken
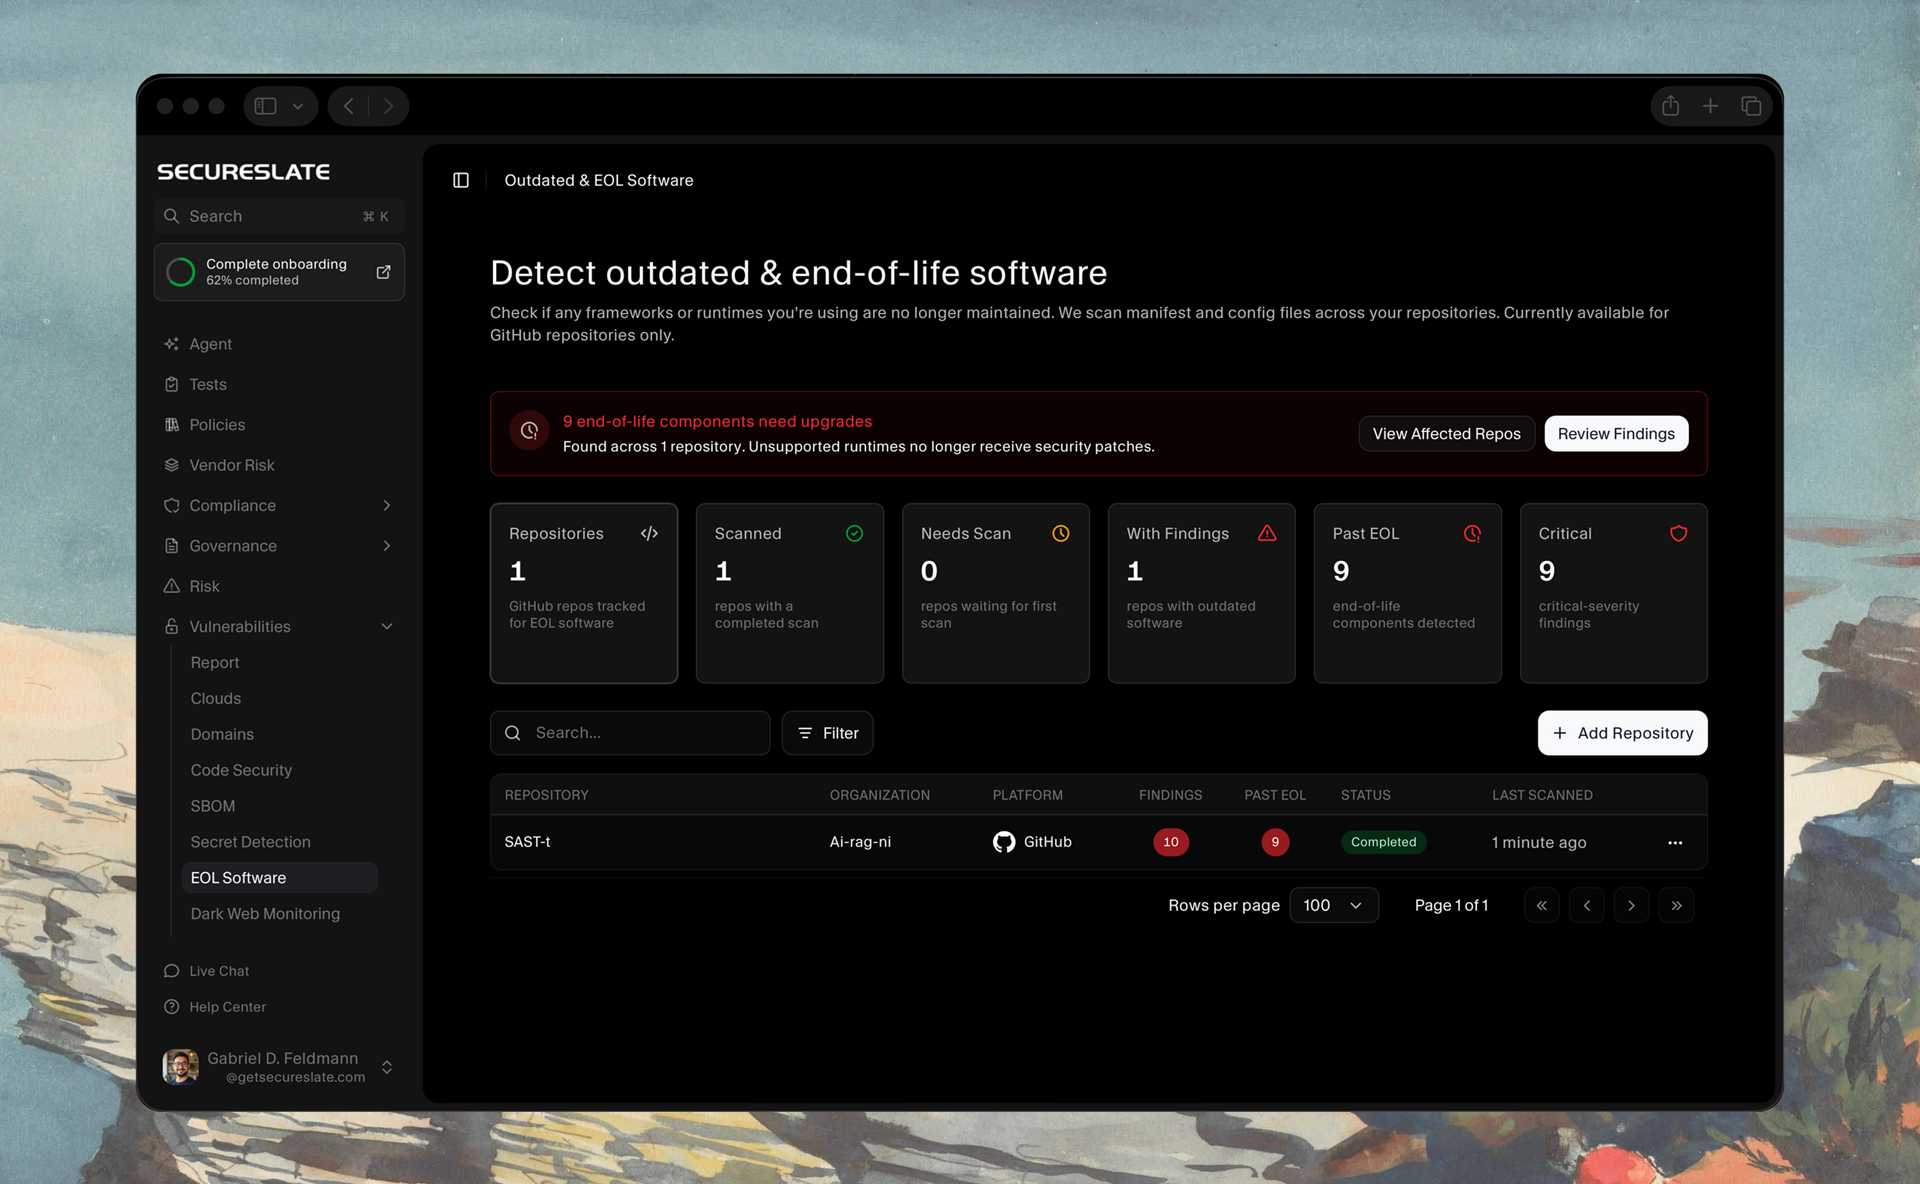
Veraltete und End-of-Life-Software
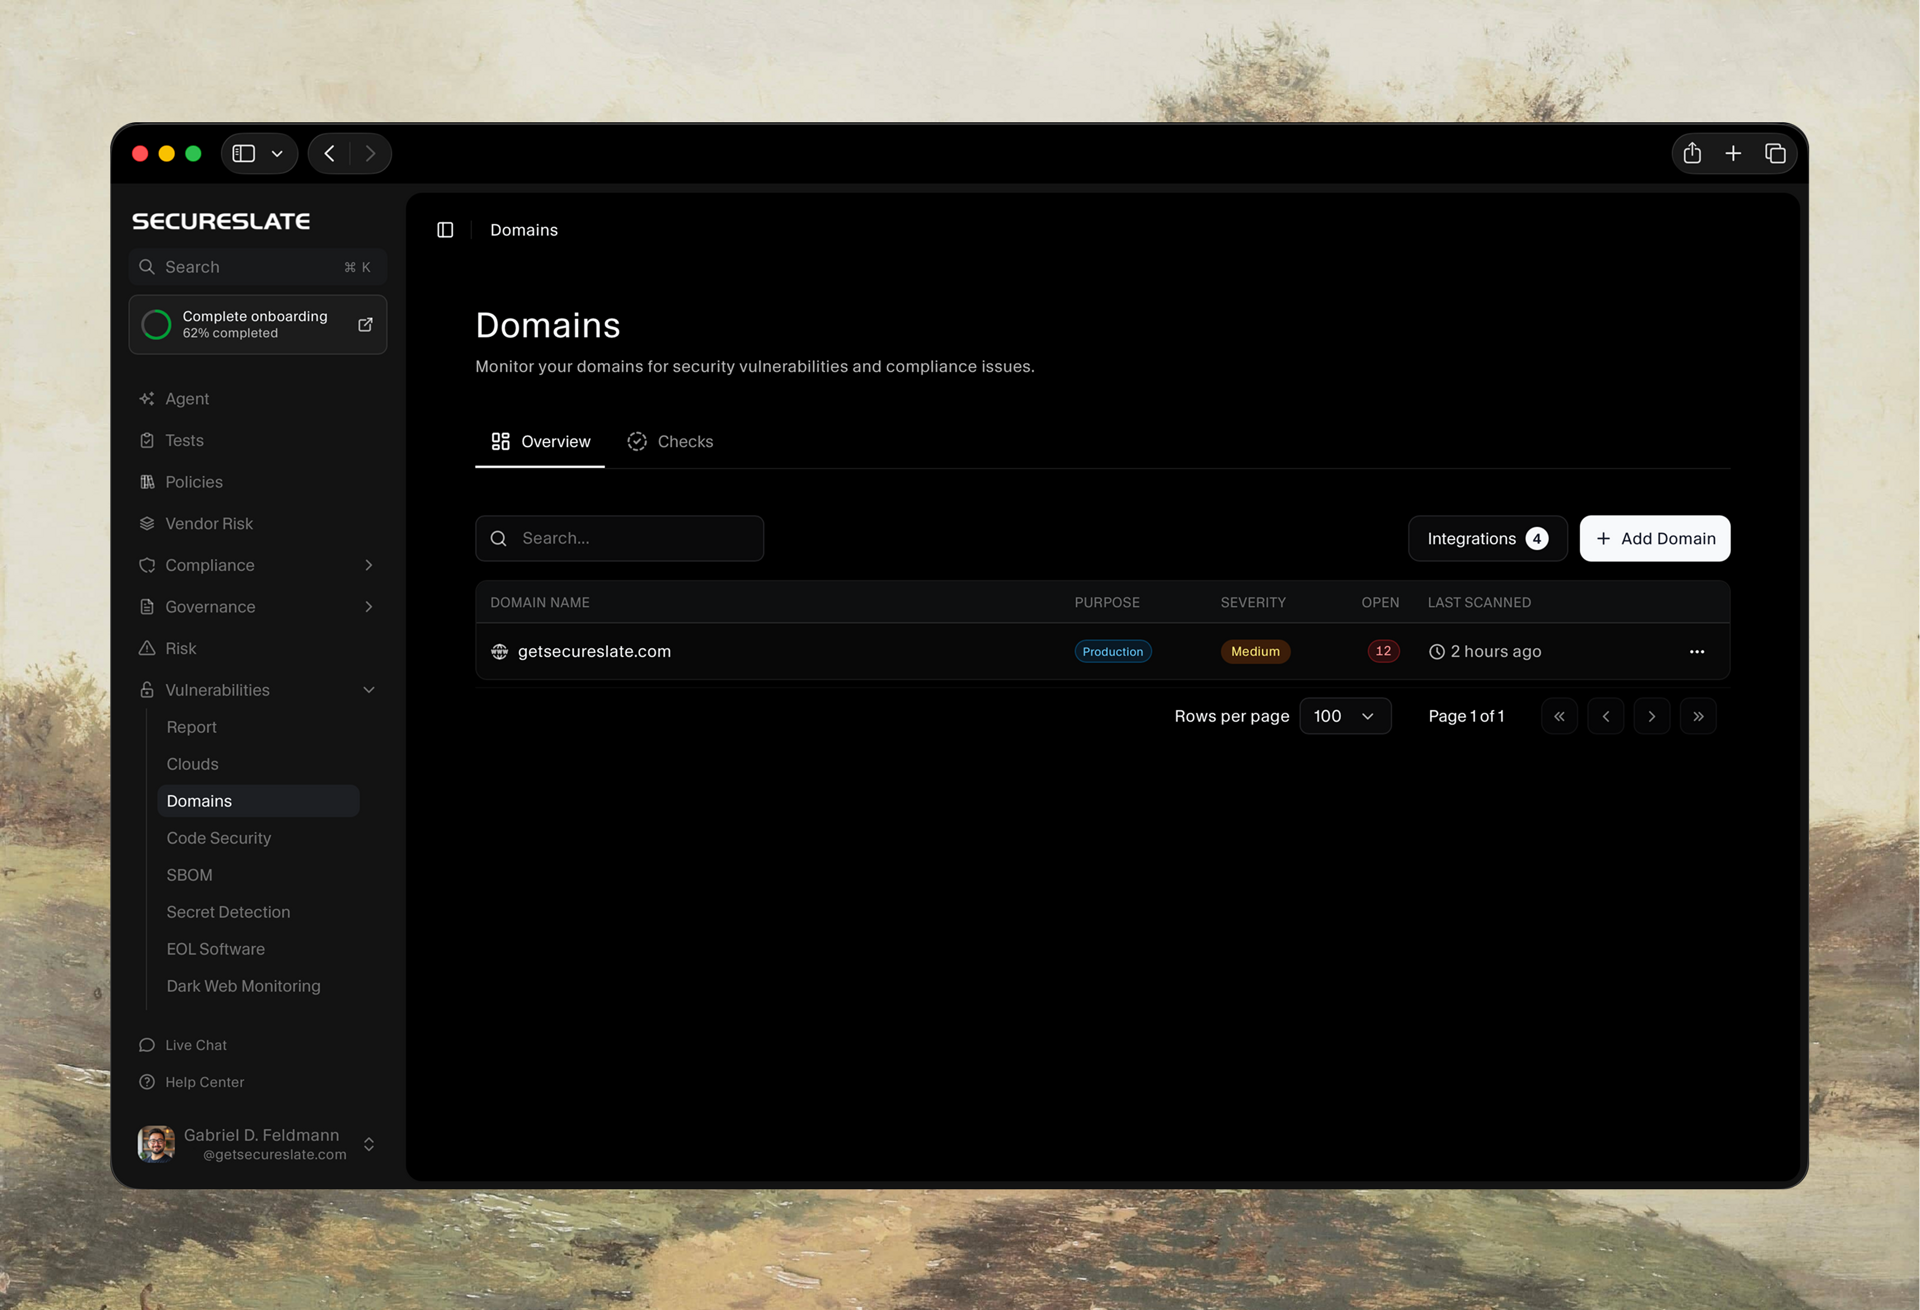
Überwachung der öffentlichen Angriffsfläche
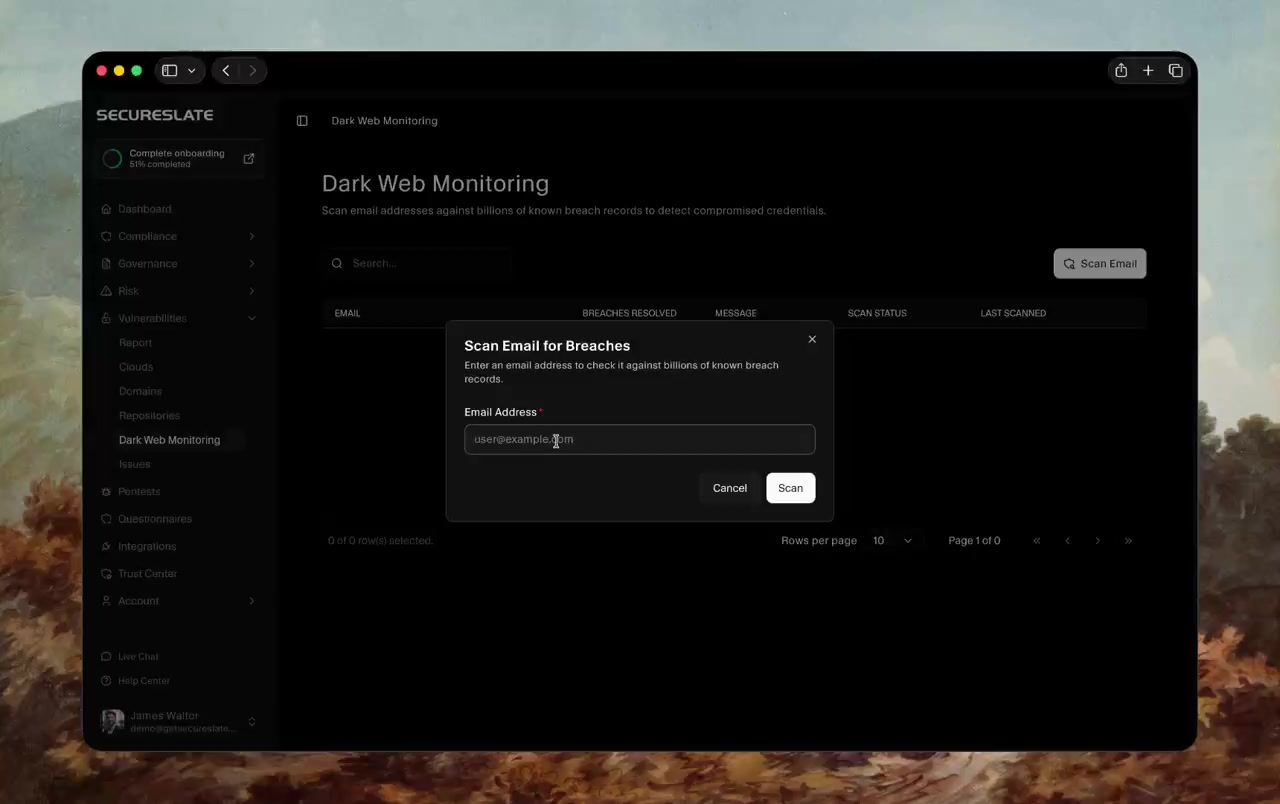
Dark-Web-Monitoring
Einmal umsetzen und dann jedes Regelwerk erfüllen, das der Vertrag nennt.
DORA, NIS 2 und die meisten Fragebögen von Banken setzen ein funktionierendes Sicherheitsprogramm voraus und ergänzen ihre eigenen Details. Bauen Sie diese Ebene einmal auf, und jedes weitere Regelwerk wird zur Ergänzung statt zum Projekt. Auf den einzelnen Seiten sehen Sie, was jedes Framework umfasst.
Teams, die dieselben Prüfungen bestehen mussten
Was Verantwortliche sagen, seit ein Programm alle Audits bedient. Die Zitate sind im englischen Original.
We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Die Pflichten kommen mit dem Vertrag, nicht mit einer Vorwarnung.
„Wir sind der Dienstleister, nicht das regulierte Unternehmen.“
„Wir haben bereits SOC 2. Das sollte reichen.“
„Jede Bank schickt ohnehin einen anderen Fragebogen.“
„Unser Compliance-Kalender ist bereits voll.“
Was Teams aus der Finanzbranche vor dem Start fragen.
Machen Sie das nächste Due-Diligence-Paket zur Formsache
Schicken Sie uns die Klauseln, die Ihre Kunden von Ihnen unterschrieben haben wollen. Nach dem Gespräch haben Sie einen klaren Umfang, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
