
Cyber-Essentials-Zertifizierung

Cyber-Essentials-zertifiziert werden, ohne eigenes IT-Sicherheitsteam.

Mit der von der britischen Regierung getragenen Zertifizierung Cyber Essentials weisen Sie nach, dass Ihre Organisation fünf grundlegende technische Kontrollen umgesetzt hat. Viele Kunden aus dem öffentlichen Sektor und Großunternehmen verlangen sie, bevor sie unterschreiben. Ein persönlicher Compliance-Lead von SecureSlate legt den Geltungsbereich Ihrer Zertifizierung fest, schließt die Lücken bei Geräten, Cloud-Diensten und Konten und bereitet Ihre Antworten für die Bewertung vor, während unsere Compliance-Automatisierungsplattform die Nachweise für Cyber Essentials Plus und die Verlängerung aktuell hält. Das alles zu einem Festpreis.

Cyber Essentials29 Anforderungen

Cyber Essentials: 29 Anforderungen, 4 Geltungsbereich, 6 Firewalls, 6 Sichere Konfiguration, 4 Verwaltung von Sicherheitsupdates, 7 Benutzerzugriffskontrolle, 2 Schutz vor Schadsoftware. 8 hervorgehoben: Durch enthaltene Scans und Geräteprüfungen geprüft.

Durch enthaltene Scans und Geräteprüfungen geprüftMit Ihrem Compliance-Lead abgestimmt
Programm
Von der britischen Regierung getragen, betrieben von NCSC und IASME
Stufen
Cyber Essentials und Cyber Essentials Plus
Zertifikat
12 Monate gültig
Die Grundlagen

Die Cyber-Essentials-Zertifizierung prüft fünf technische Kontrollen, kein Managementsystem.

Cyber Essentials ist ein von der britischen Regierung getragenes Programm, das einen Grundschutz gegen die häufigsten Angriffe aus dem Internet festlegt. Es umfasst die gesamte Organisation oder einen abgegrenzten Teil davon, einschließlich Cloud-Diensten, Mitarbeitenden im Homeoffice und privaten Geräten, die auf Unternehmensdaten zugreifen.

Fünf technische Kontrollen

Firewalls, sichere Konfiguration, Verwaltung von Sicherheitsupdates, Benutzerzugriffskontrolle und Schutz vor Schadsoftware. Die Anforderungen sind konkret, etwa hohe und kritische Sicherheitsupdates innerhalb von 14 Tagen zu installieren und Multi-Faktor-Authentifizierung für Cloud-Dienste zu nutzen, sodass jede entweder erfüllt ist oder nicht.

Zwei Zertifizierungsstufen

Cyber Essentials ist ein Selbstbewertungsfragebogen, der von einem Mitglied der Geschäftsleitung unterzeichnet und von einer Zertifizierungsstelle bewertet wird. Cyber Essentials Plus ergänzt eine praktische technische Prüfung einer Stichprobe Ihrer Geräte und Konten, die innerhalb von drei Monaten nach dem Basiszertifikat abgeschlossen sein muss.

Ein jährliches Zertifikat

Zertifikate gelten 12 Monate, und Regierungsaufträge erwarten ein aktuelles. Die Anforderungen werden regelmäßig aktualisiert, sodass jede Verlängerung nach der zu diesem Zeitpunkt geltenden Version bewertet wird.
So funktioniert es

Wir führen Sie zum Cyber-Essentials-Zertifikat und halten Sie für Plus und jede Verlängerung startklar.

Vier Phasen vom Scoping-Gespräch bis zum Zertifikat. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Den Geltungsbereich festlegen

Wir vereinbaren, ob die gesamte Organisation oder ein abgegrenzter Teilbereich zertifiziert wird, und listen dann die Geräte, Cloud-Dienste, Netzwerke und Homeoffice- oder privaten Geräte auf, die darin liegen.

Die Gap-Analyse durchführen

Ihr Compliance-Lead gleicht jede Anforderung mit der tatsächlichen Konfiguration Ihrer Geräte, Konten und Cloud-Dienste ab und gibt jeder Lücke einen Verantwortlichen und eine Lösung.

Die Lücken schließen und den Fragebogen beantworten

Updates, Multi-Faktor-Authentifizierung, Firewall-Regeln, Administratorkonten und Schutz vor Schadsoftware werden zuerst behoben. Ihr Compliance-Lead entwirft dann die Antworten zur Selbstbewertung, die das unterzeichnende Mitglied der Geschäftsleitung vor der Einreichung prüft.

Plus, Verlängerung und danach jedes Jahr

Für Cyber Essentials Plus bereiten wir Sie auf die Gerätestichprobe und die Schwachstellentests des Prüfers vor. Laufende Überwachung hält die Konfigurationen zwischen den jährlichen Verlängerungen konform. So wird jede Verlängerung zur Routine statt zum Kraftakt.
Leistungsumfang

Alles, was Ihr Cyber-Essentials-Prüfer kontrolliert, liegt bereit, bevor er danach fragt.

Sie erhalten Cyber-Essentials-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So wird die Zertifizierung nicht zum Nebenprojekt derjenigen Person, die sich um die IT kümmert.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr Cyber-Essentials-Programm von Anfang bis Ende. Sie legt den Geltungsbereich fest, findet die Lücken, entwirft die Antworten auf den Fragebogen und bereitet Sie auf den Plus-Prüfer vor. Ihr Team behebt und gibt frei, statt die Anforderungen selbst auszulegen.

Eine Gap-Analyse Anforderung für Anforderung

Jede Cyber-Essentials-Anforderung wird der Konfiguration und den Nachweisen zugeordnet, die sie erfüllen. Jede Lücke erhält einen Verantwortlichen und einen Termin, und Kontrollen, die bereits auf ISO 27001 einzahlen, werden markiert.

Geräte und Mitarbeitende im Homeoffice
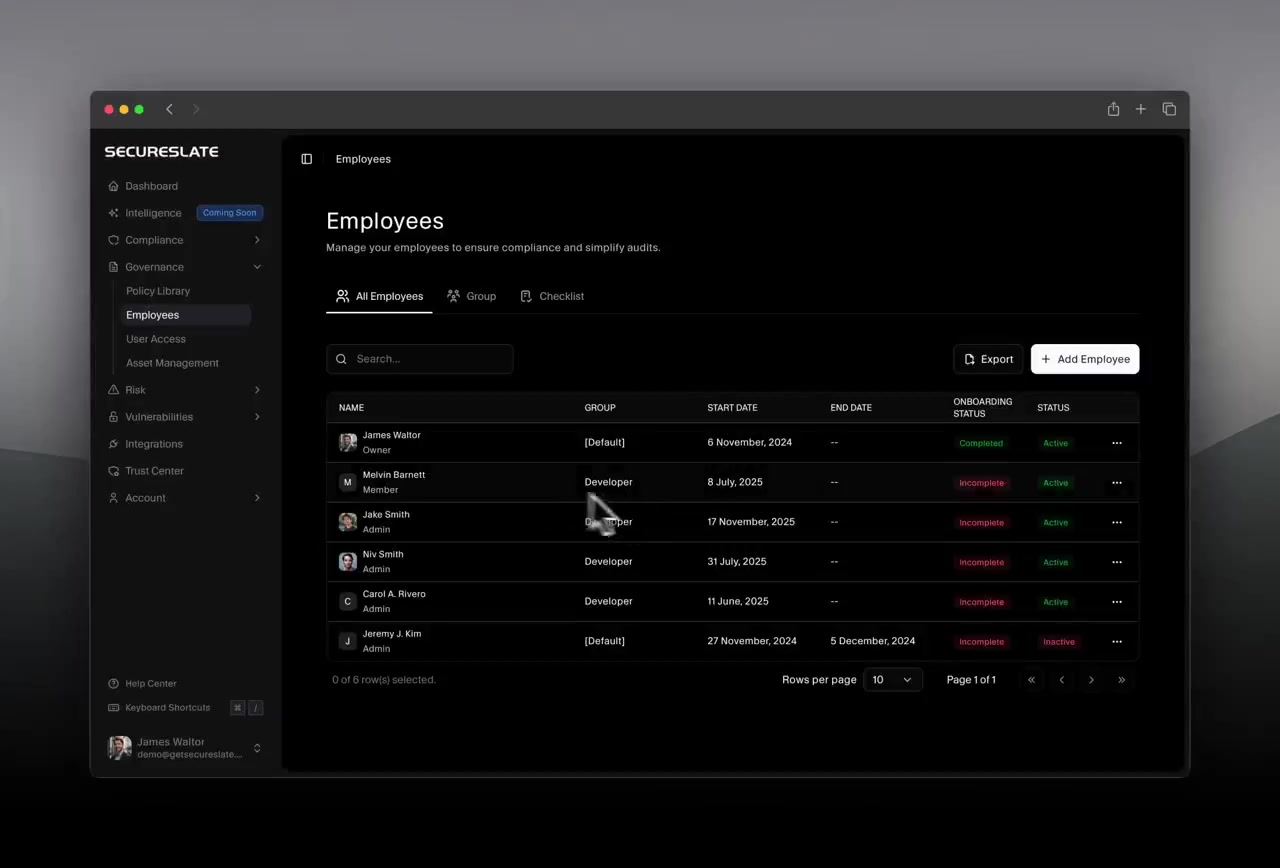
Firmen- und Privatgeräte, die auf Unternehmensdaten zugreifen, werden planmäßig auf Bildschirmsperre, Virenschutz und Verschlüsselung geprüft, sodass Remote- und Hybrid-Teams innerhalb der Anforderungen bleiben.

Zugriffsprüfungen und Multi-Faktor-Authentifizierung
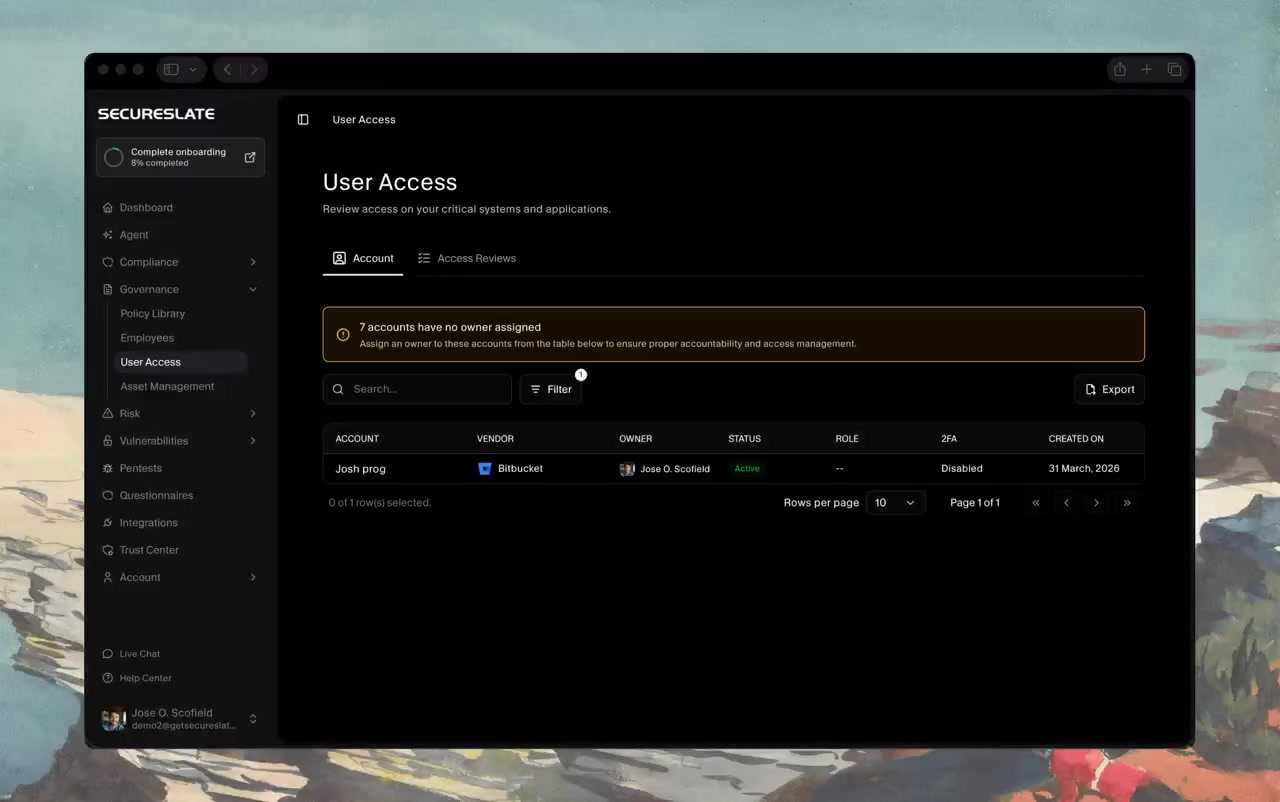
Benutzerkonten werden planmäßig geprüft, ausgeschiedene Personen entfernt, Administratorrechte getrennt gehalten und Multi-Faktor-Authentifizierung für Cloud-Dienste bestätigt.

Nachweise aus Ihrem bestehenden Tech-Stack

Verbinden Sie Cloud-Anbieter, Identitätsanbieter und Geräte einmalig. Konfigurationen werden laufend getestet, sodass Abweichungen von den Anforderungen vor Ihrer Verlängerung auffallen, nicht währenddessen.

Ein Trust Center für Kunden

Veröffentlichen Sie Ihr Cyber-Essentials-Zertifikat neben Ihrer Sicherheitsdokumentation auf einer Live-Seite, damit der Einkauf es prüfen kann, ohne einen weiteren Fragebogen zu schicken.
Scans und Geräteprüfungen

Acht Cyber-Essentials-Anforderungen werden automatisch geprüft.

Jedes Mandat umfasst Sicherheitsscans und Geräteprüfungen. Dies sind die Anforderungen, die sie direkt belegen, einschließlich Teilen dessen, was ein Prüfer bei Cyber Essentials Plus testet.
FW3 Administrationsoberflächen, FW4 Eingehende Verbindungen

Überwachung der öffentlichen Angriffsfläche

Ihre Domains und vergessenen Subdomains werden planmäßig und bei jedem Release gescannt. Dabei werden Schwachstellen und offen erreichbare Dienste aus derselben Außensicht markiert, die auch ein externer Scan bei Cyber Essentials Plus einnimmt.
SU1 Unterstützte Software, SU2 Nicht unterstützte Software

End-of-Life-Software

Laufzeitumgebungen, Frameworks und Pakete in Ihren Repositories werden auf ihr Support-Ende geprüft. Sie sehen, seit wann der Support ausgelaufen ist und auf welche unterstützte Version Sie umsteigen können, damit nicht unterstützte Software ersetzt wird.
SC6 Gerätesperre, MP1 Anti-Malware

Geräteprüfungen

Bildschirmsperre, Virenschutz und Verschlüsselung werden auf den Geräten im Geltungsbereich geprüft, auch auf den Laptops von Mitarbeitenden im Homeoffice, und die Ergebnisse bleiben zwischen den Verlängerungen als Nachweis erhalten.
UA4 MFA für Cloud-Dienste

Prüfung auf Cloud-Fehlkonfigurationen

AWS-, Azure- und GCP-Konfigurationen werden mit reinem Lesezugriff auf riskante Einstellungen bei Zugriff, Verschlüsselung, Protokollierung und Netzwerk geprüft, sodass auch Cloud-Konten die Anforderungen erfüllen.
UA7 Passwortbasierte Authentifizierung

Dark-Web-Monitoring

Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen, sodass Sie Passwörter umgehend ändern können, wenn ein Konto kompromittiert sein könnte.
UA7 Passwortbasierte Authentifizierung

Erkennung von Secrets

API-Schlüssel, Tokens und Zugangsdaten, die in den Quellcode eingecheckt wurden, werden gefunden und auf Datei und Zeile genau lokalisiert, sodass offengelegte Zugangsdaten ausgetauscht werden, bevor jemand sie missbraucht.
Über Cyber Essentials hinaus

Ein Cyber-Essentials-Programm, das auch Ihre anderen Frameworks abdeckt.

Die fünf Kontrollen sind die technische Basis der meisten Sicherheits-Frameworks, und die Arbeit zahlt sich erneut aus, wenn Kunden mehr verlangen.

ISO 27001

Der naheliegende nächste Schritt für britische Unternehmen, die an größere Kunden verkaufen. Die fünf Cyber-Essentials-Kontrollen lassen sich dem Anhang A von ISO 27001 zuordnen, sodass die technische Arbeit direkt übernommen wird.

DSGVO

Die UK GDPR verlangt angemessene Sicherheit für personenbezogene Daten. Cyber Essentials ist eine anerkannte Basis für die technische Seite dieser Pflicht.

SOC 2

US-Kunden verlangen stattdessen einen SOC-2-Bericht. Die Kontrollen zu Zugriff, Konfiguration und Patches, die für Cyber Essentials aufgebaut wurden, zählen für beides.

NIST CSF

Der CSF beschreibt Sicherheitsergebnisse in einer Sprache, die US-amerikanische und globale Kunden kennen. Cyber Essentials deckt einen Großteil seiner Protect-Funktion ab.

NIS 2

Britische Unternehmen mit Geschäft in der EU können unter NIS 2 fallen, deren Maßnahmen nach Art. 21 Cyberhygiene, Zugriffskontrolle und Multi-Faktor-Authentifizierung umfassen.

DORA

IKT-Dienstleister, die Finanzunternehmen in der EU bedienen, erhalten DORA-Vertragsklauseln und Fragen zur Resilienz, die über Cyber Essentials hinausgehen, auch wenn die technische Basis übernommen wird.
Cyber-Essentials-Leitfäden

Was Cyber Essentials tatsächlich prüft

Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von den fünf Kontrollen bis zu den Kosten der Zertifizierung. Die Leitfäden sind auf Englisch.

5 Kontrollen
Was ist Cyber Essentials: die fünf Kontrollen, die zwei Stufen und wer es braucht
Plus
Das Cyber-Essentials-Plus-Audit und wie Sie sich auf die Tests des Prüfers vorbereiten
12 Monate
Was die Cyber-Essentials-Zertifizierung kostet und was den Preis bestimmt
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu Cyber Essentials, von der Frage, wer sich zertifizieren sollte, bis zum Vergleich mit ISO 27001. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit Cyber Essentials fragen.

Finden Sie heraus, was Ihr Cyber-Essentials-Zertifikat erfordert

Erzählen Sie uns, welche Geräte und Cloud-Dienste Sie nutzen und welcher Vertrag das Zertifikat verlangt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?

