
 PCI-DSS-Compliance
PCI-DSS-konform werden, ohne zuerst ein Security-Team aufzubauen.
Wenn Sie Karteninhaberdaten speichern, verarbeiten oder übertragen oder deren Sicherheit beeinflussen können, gilt PCI DSS. Ein persönlicher Compliance-Lead von SecureSlate grenzt Ihre Karteninhaberdaten-Umgebung ab, bereitet Ihren SAQ vor oder unterstützt Ihren Report on Compliance und schließt die Lücken, während unsere Compliance-Automatisierungsplattform die Nachweise aktuell hält. Das alles zu einem Festpreis.
PCI DSS v4.0.1: 63 Unteranforderungen, 5 Netzwerksicherheitskontrollen, 3 Sichere Konfigurationen, 7 Gespeicherte Kontodaten, 2 Verschlüsselung bei der Übertragung, 4 Schutz vor Schadsoftware, 5 Sichere Systeme und Software, 3 Zugriff nach Need-to-know, 6 Identifizierung und Authentifizierung, 5 Physischer Zugang, 7 Protokollierung und Überwachung, 6 Sicherheitstests, 10 Richtlinien und Programme. 8 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.
- Aktuelle Version
- PCI DSS v4.0.1
- Validierung
- SAQ oder Report on Compliance
- Herausgeber
- PCI Security Standards Council
PCI DSS wird jedes Jahr validiert. Wie aufwendig das wird, entscheidet der Geltungsbereich.
12 Anforderungen, 6 Ziele
Der Geltungsbereich ist der größte Hebel
SAQ oder Report on Compliance
Wir betreiben Ihr PCI-DSS-Programm, damit die jährliche Bewertung kein Kraftakt wird.
Die Karteninhaberdaten-Umgebung abgrenzen
Den Validierungsweg wählen und Lücken schließen
Die Anforderungen umsetzen und belegen
Validieren und das ganze Jahr konform bleiben
Alles, was Ihre PCI-DSS-Bewertung verlangt, liegt bereit, bevor jemand danach fragt.

Ein persönlicher Compliance-Lead

Scoping und Gap-Analyse

Nachweise aus Ihrem bestehenden Tech-Stack

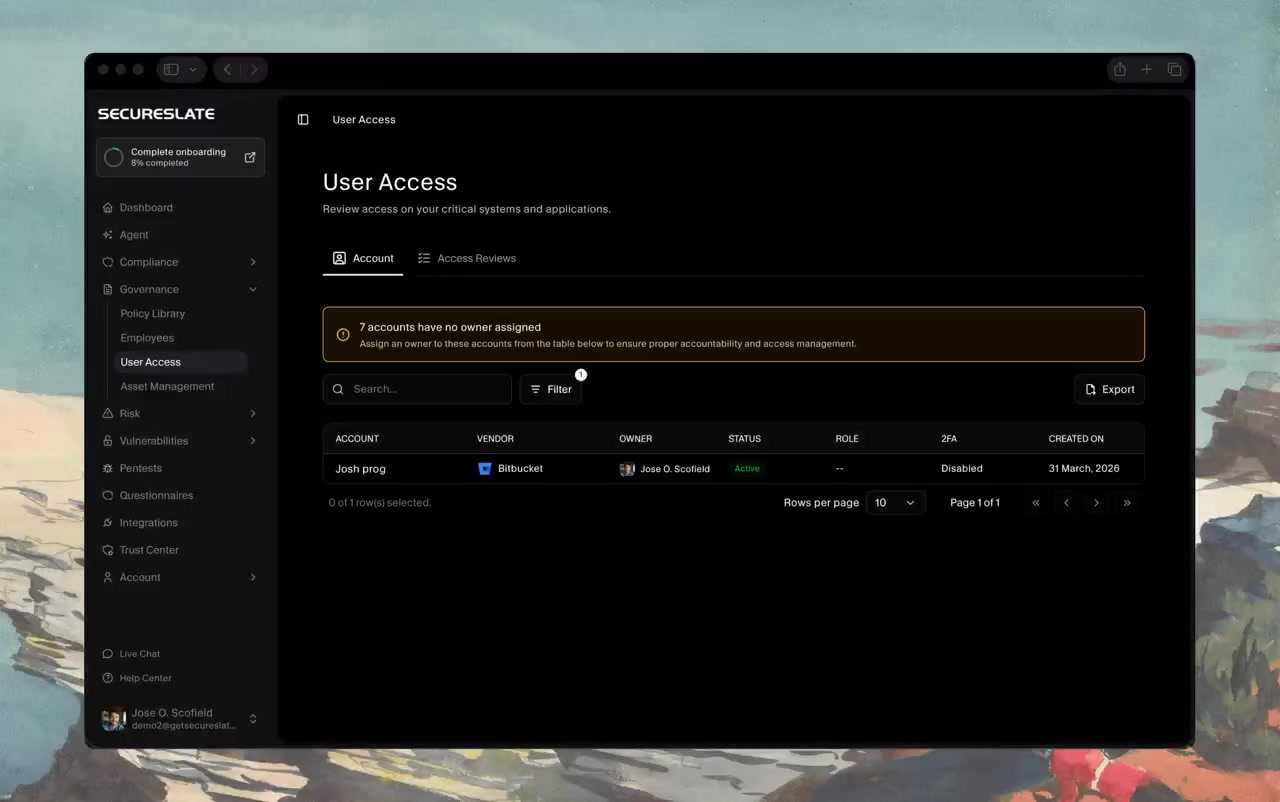
Zugriffsprüfungen und Authentifizierung
Drittdienstleister

Security-Awareness und Incident Response
Für mehrere PCI-DSS-Anforderungen reicht keine Richtlinie. Sie verlangen Nachweise aus Ihrem Code und Ihrer Cloud.
Code-Sicherheitsscans
Erkennung von Secrets
Abhängigkeits- und Lizenzrisiken
Überwachung der öffentlichen Angriffsfläche
Dark-Web-Monitoring
Prüfung auf Cloud-Fehlkonfigurationen
Ein Programm, mehrere Frameworks.
SOC 2
ISO 27001
DSGVO
DORA
HIPAA
Finanzdienstleistungen
Was Ihre PCI-DSS-Bewertung tatsächlich prüft
Drei Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von den Validierungsleveln bis zu den Änderungen in Version 4. Die Leitfäden sind auf Englisch.
Lesen Sie sich vor Ihrem Scoping-Gespräch ein.
Praxisleitfäden zu PCI DSS, vom Anwendungsbereich bis zu den Kosten einer Bewertung. Die Leitfäden sind auf Englisch.
Was Teams vor dem Start mit PCI DSS fragen.
Finden Sie heraus, was Ihre PCI-DSS-Bewertung erfordert
Erzählen Sie uns, wie Ihr Zahlungsfluss aussieht und welcher Acquirer oder Kunde einen Nachweis verlangt. Nach dem Gespräch haben Sie eine Übersicht zum Geltungsbereich, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.
