EU AI Act

Bereit für den EU AI Act, ohne zuerst ein KI-Governance-Team aufzubauen.

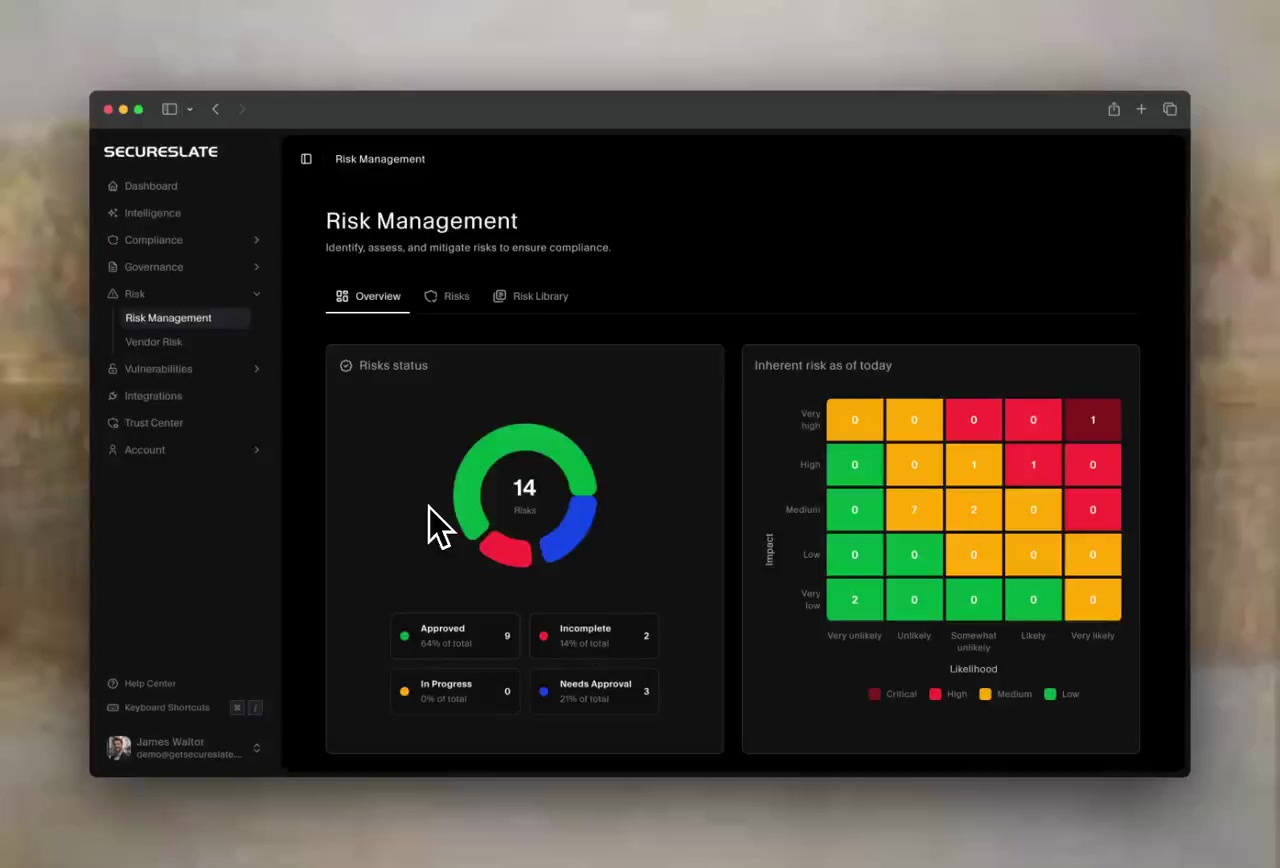
Der EU AI Act legt gesetzliche Pflichten für alle fest, die KI in der EU entwickeln, verkaufen oder nutzen, abgestuft nach dem Risiko des jeweiligen Systems. Ein persönlicher Compliance-Lead von SecureSlate erfasst Ihre KI-Systeme, klärt für jedes Ihre Rolle und Risikoklasse und baut die Dokumentation und Kontrollen auf, die die Verordnung erwartet, während unsere Compliance-Automatisierungsplattform die Nachweise nutzt, die Ihr ISO-42001- oder Sicherheitsprogramm bereits erzeugt. Das alles zu einem Festpreis.

EU AI Act37 Pflichten

EU AI Act: 37 Pflichten, 1 KI-Kompetenz, 8 Verbotene Praktiken, 7 Anforderungen an Hochrisiko-KI, 10 Pflichten der Anbieter von Hochrisiko-KI, 2 Pflichten der Betreiber, 4 Transparenz, 5 KI mit allgemeinem Verwendungszweck. 6 hervorgehoben: Vorsprung durch ein ISO-42001-Programm.

Vorsprung durch ein ISO-42001-ProgrammEigens für den AI Act, gemeinsam mit Ihrem Compliance-Lead aufgebaut
Verordnung
(EU) 2024/1689, in Kraft seit August 2024
Geltung
Stufenweise, ab Februar 2025
Risikoklassen
Verboten, hohes Risiko, Transparenz, minimal
Die Grundlagen

Beim EU AI Act entscheiden Ihre Rolle und das Risiko jedes Systems, nicht ein einzelnes Zertifikat.

Die Verordnung (EU) 2024/1689 gilt unmittelbar in jedem Mitgliedstaat. Ihre Pflichten treffen Anbieter, Betreiber, Einführer und Händler und richten sich nach dem Risiko, das ein KI-System birgt.

Vier Risikoklassen

Manche Praktiken sind vollständig verboten, etwa Social Scoring und das ungezielte Auslesen von Gesichtsbildern. Hochrisiko-Systeme, einschließlich KI in Personalauswahl, Kreditwürdigkeitsprüfung und kritischer Infrastruktur, unterliegen den strengsten Anforderungen. Chatbots und generierte Inhalte unterliegen Transparenzpflichten, und für KI mit minimalem Risiko gelten über die KI-Kompetenz hinaus keine besonderen Pflichten.

Pflichten von Anbietern und Betreibern

Anbieter von Hochrisiko-KI betreiben Risikomanagement, Daten-Governance, technische Dokumentation, Protokollierung, menschliche Aufsicht und ein Qualitätsmanagementsystem und schließen die Konformitätsbewertung ab, bevor das System auf den Markt kommt. Betreiber nutzen Systeme gemäß der Betriebsanleitung, legen fest, wer die menschliche Aufsicht übernimmt, bewahren Protokolle auf und bewerten in manchen Fällen die Auswirkungen auf die Grundrechte.

Pflichten, die stufenweise gelten

Verbotene Praktiken und KI-Kompetenz gelten seit Februar 2025, die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck seit August 2025. Nach dem ursprünglichen Zeitplan gelten die meisten übrigen Pflichten ab August 2026, und Hochrisiko-KI in regulierten Produkten folgt im August 2027. Da die EU vorgeschlagen hat, einige Termine für Hochrisiko-KI zu verschieben, sollte Ihr Plan den jeweils geltenden Terminen folgen.
So funktioniert es

Wir bauen Ihr EU-AI-Act-Programm gemeinsam mit Ihnen auf und halten es aktuell, wenn sich Ihre KI weiterentwickelt.

Vier Phasen vom Scoping-Gespräch bis zu einem Programm, mit dem Sie Compliance belegen können. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Ihre KI erfassen und einstufen

Wir listen die KI-Systeme auf, die Sie entwickeln, verkaufen, einbetten oder nutzen, einschließlich der Drittanbieter-Modelle hinter Ihren Funktionen, Anschließend klären wir für jedes System Ihre Rolle und seine Risikoklasse: verboten, hohes Risiko, Transparenzpflichten oder minimales Risiko.

Pflichten zuordnen und die Gap-Analyse durchführen

Ihr Compliance-Lead ordnet die Pflichten zu, die sich aus jeder Rolle und Risikoklasse ergeben, nutzt vorhandene ISO-42001- oder Sicherheitskontrollen weiter und priorisiert die Lücken nach Frist und Risiko.

Dokumentation und Kontrollen aufbauen

Risikomanagement, Daten-Governance, technische Dokumentation, Protokollierung, menschliche Aufsicht, Transparenzhinweise und Schulungen zur KI-Kompetenz werden umgesetzt, und Fragen der rechtlichen Auslegung gehen an Ihre Rechtsberatung.

Überwachen und bereit bleiben

Beobachtung nach dem Inverkehrbringen, Vorfallbehandlung und Überprüfungen laufen planmäßig, und jedes neue Modell und jeder neue Anwendungsfall wird vor dem Release eingestuft. So hält das Programm mit Ihrer Roadmap Schritt.
Leistungsumfang

Alles, was Sie für den EU AI Act dokumentieren müssen, liegt bereit, bevor jemand danach fragt.

Sie erhalten EU-AI-Act-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So wird KI-Governance nicht zum Nebenprojekt Ihrer Entwickler.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr EU-AI-Act-Programm von Anfang bis Ende. Sie stuft Systeme ein, entwirft die Dokumentation, moderiert Risiko- und Folgenabschätzungen und stimmt sich mit Ihrer Rechtsberatung ab. Ihr Team prüft und gibt frei, statt die Verordnung selbst zu studieren.

Ein KI-Inventar mit Risikoeinstufung

Jedes KI-System wird mit Verantwortlichem, Zweck, Ihrer Rolle und seiner Risikoklasse erfasst. Die daraus folgenden Pflichten werden Kontrollen und Nachweisen zugeordnet und überprüft, sobald sich ein Modell oder Anwendungsfall ändert.

KI-Risiko- und Folgenabschätzungen

Risikoszenarien für jedes KI-System werden nach vereinbarten Kriterien bewertet, mit dokumentierten Verantwortlichen und Behandlungsentscheidungen, dazu Grundrechte-Folgenabschätzungen, wo Ihre Rolle und Ihr Anwendungsfall eine erfordern.

KI-Anbieter und Modellanbieter

Modell-APIs und die KI-Funktionen in eingekauften Tools werden erfasst und geprüft. Die Informationen, die Anbieter Ihnen als Betreiber schulden, werden angefordert und abgelegt.

Schulungen zur KI-Kompetenz

Schulungen werden den Personen zugewiesen, die KI-Systeme entwickeln, betreiben und nutzen, und der Abschluss wird nachverfolgt. So können Sie die KI-Kompetenz nachweisen, die Art. 4 für jede Rolle erwartet.

Ein Trust Center für KI-Fragen

Veröffentlichen Sie eine Zusammenfassung Ihrer KI-Richtlinie, die Modelle, auf die Sie sich stützen, und Ihre Unterauftragsverarbeiter auf einer Live-Seite. So finden Kunden Antworten auf ihre Fragen zum AI Act, bevor sie einen Fragebogen schicken.
Vorsprung durch ISO 42001

Sechs Pflichten des EU AI Act bauen direkt auf einem ISO-42001-Programm auf.

ISO 42001 belegt keine Konformität mit der Verordnung, verschafft Ihnen aber bei mehreren Pflichten einen Vorsprung. Wenn Sie zertifiziert sind oder darauf hinarbeiten, erweitert Ihr Compliance-Lead diese Kontrollen auf die Verordnung, statt sie neu aufzubauen.
Art. 4 baut auf ISO 42001 7.2 und 7.3 auf

KI-Kompetenz

Die Nachweise zu Kompetenz und Bewusstsein, die Ihr AIMS führt, belegen, dass Personen, die KI-Systeme betreiben und nutzen, über die KI-Kompetenz verfügen, die ihre Rolle erfordert.
Art. 9 baut auf ISO 42001 6.1 auf

Risikomanagementsystem

Ihr Prozess für KI-Risikobewertung, Risikobehandlung und Folgenabschätzung wird auf das Risikomanagement über den gesamten Lebenszyklus erweitert, das die Verordnung für jedes Hochrisiko-System verlangt, einschließlich Tests gegen die ermittelten Risiken.
Art. 10 baut auf ISO 42001 A.7 auf

Daten und Daten-Governance

Kontrollen zu Datenbeschaffung, Datenqualität, Herkunft und Aufbereitung sind der Ausgangspunkt für die Regeln der Verordnung zu Trainings-, Validierungs- und Testdaten, einschließlich der Prüfung auf mögliche Verzerrungen.
Art. 12 baut auf ISO 42001 A.6.2.8 auf

Aufzeichnungspflichten

Aus der Ereignisprotokollierung, die Sie für KI-Systeme festlegen, wird die automatische Aufzeichnung über die gesamte Lebensdauer des Systems, die Hochrisiko-KI technisch ermöglichen muss.
Art. 17 baut auf ISO-42001-Abschnitte 4 bis 10 auf

Qualitätsmanagementsystem

Richtlinien, Rollen, dokumentierte Verfahren, interne Audits und Korrekturmaßnahmen aus Ihrem AIMS decken einen Großteil des Qualitätsmanagementsystems ab, das Anbieter von Hochrisiko-KI betreiben müssen.
Art. 72 baut auf ISO 42001 A.6.2.6 auf

Beobachtung nach dem Inverkehrbringen

Die Überwachung von Betrieb, Leistung und Ausfällen von KI-Systemen wird zum dokumentierten Plan für die Beobachtung nach dem Inverkehrbringen, der über die gesamte Lebensdauer des Systems Daten sammelt und auswertet.
Über EU AI Act hinaus

Ein KI-Governance-Programm für den EU AI Act und angrenzende Frameworks.

Die Verordnung überschneidet sich mit den Standards und Vorschriften, nach denen Ihre Kunden bereits fragen, sodass gemeinsame Kontrollen mehrfach zählen.

ISO 42001

Der zertifizierbare Standard für KI-Managementsysteme. Er schafft einen Großteil der Governance, des Risikomanagements und der Dokumentation, die die Verordnung erwartet, doch eine Zertifizierung allein belegt noch keine Konformität.

DSGVO

KI-Systeme, die personenbezogene Daten verarbeiten, brauchen weiterhin eine Rechtsgrundlage, Transparenz und Datenschutz-Folgenabschätzungen. Ihre DSFA-Arbeit fließt in die Grundrechte-Folgenabschätzung nach der Verordnung ein.

NIST AI RMF

Das freiwillige US-Framework für KI-Risiken. Seine Funktionen Govern, Map, Measure und Manage decken sich mit weiten Teilen der Risikomanagementarbeit nach der Verordnung.

ISO 27001

Art. 15 erwartet, dass Hochrisiko-KI Angriffen wie Data Poisoning und feindlichen Eingaben standhält. Ein ISMS deckt die Sicherheitsgrundlagen rund um das Modell ab.

SOC 2

US-Kunden verlangen weiterhin einen SOC-2-Bericht. Kontrollen zu Zugriff, Änderungen und Lieferanten zählen für beides, sodass KI-Funktionen kein separates Sicherheitsprogramm brauchen.

NIS 2

KI, die von wesentlichen und wichtigen Einrichtungen genutzt wird, fällt auch unter deren NIS-2-Pflichten. Vorfallbehandlung und Lieferantensicherheit sollten daher KI-Systeme abdecken.
EU-AI-Act-Leitfäden

Was der EU AI Act tatsächlich von Ihrem Team verlangt

Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von der Überschneidung mit ISO 42001 bis zur Richtlinie, die das Programm zusammenhält. Die Leitfäden sind auf Englisch.

ISO 42001
Wie ISO 42001 bei der EU-AI-Act-Compliance hilft: Gemeinsamkeiten, Lücken und eine Roadmap
Hochrisiko
Die EU-AI-Act-Checkliste: Einstufung, Dokumentation und nächste Schritte
Richtlinie
KI-Governance-Richtlinie: Vorlage, Anforderungen und die Audit-Nachweise dahinter
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zur KI-Governance, von den Risikoklassen der Verordnung bis zu den Richtlinien und Standards, die sie unterstützen. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit dem EU AI Act fragen.

Finden Sie heraus, was der EU AI Act für Ihre KI bedeutet

Erzählen Sie uns, welche KI-Systeme Sie entwickeln und nutzen. Nach dem Gespräch haben Sie eine erste Einschätzung ihrer Risikoklassen, eine Gap-Analyse und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?