
Multi-Framework-Compliance
Nachweise einmal sammeln und jedem Framework zuordnen
Jedes Framework bringt eigene Anforderungen mit, daher unterscheiden sich seine Kontrollen. Was sich nicht unterscheidet, sind die Nachweise darunter. Ein Test und der Beleg dahinter hängen an einer Kontrolle, und diese Kontrolle kann Abschnitte in mehreren Frameworks gleichzeitig erfüllen. Ein weiterer Standard wird so zur Zuordnungsaufgabe statt zu einem zweiten Programm.
Warum mehrere Frameworks wichtig sind
Ihr zweites Framework ist größtenteils Ihr erstes, nur anders formuliert.
Dieselbe Kontrolle, vier Mal beschrieben
Zugriffskontrolle heißt bei ISO A.5.15, bei SOC 2 CC6.1, bei HIPAA eine Implementierungsspezifikation und bei PCI DSS Anforderung 7. Sie tun eine Sache und beschreiben sie für vier Leser in vier Vokabularen.
Getrennt betrieben, getrennt bezahlt
Ein Programm pro Framework bedeutet, dieselben Nachweise mehrfach zu sammeln, dieselbe Frage in zwei Formaten zu beantworten und im zweiten Audit festzustellen, dass das erste es bereits belegt hatte.
Der Kunde entscheidet über das Framework, nicht Sie
Ein Kunde braucht SOC 2, der nächste will ISO 27001, ein europäischer Deal bringt die DSGVO ins Spiel und einer aus dem Gesundheitswesen HIPAA. Ob Sie schnell zusagen können, hängt davon ab, wie viel der Arbeit sich übertragen lässt.
Ein Programm, mehrere Frameworks
Die Nachweise sammeln Sie einmal. Jedes Framework behält seine eigenen Anforderungen, seinen Geltungsbereich und seinen Fortschritt.
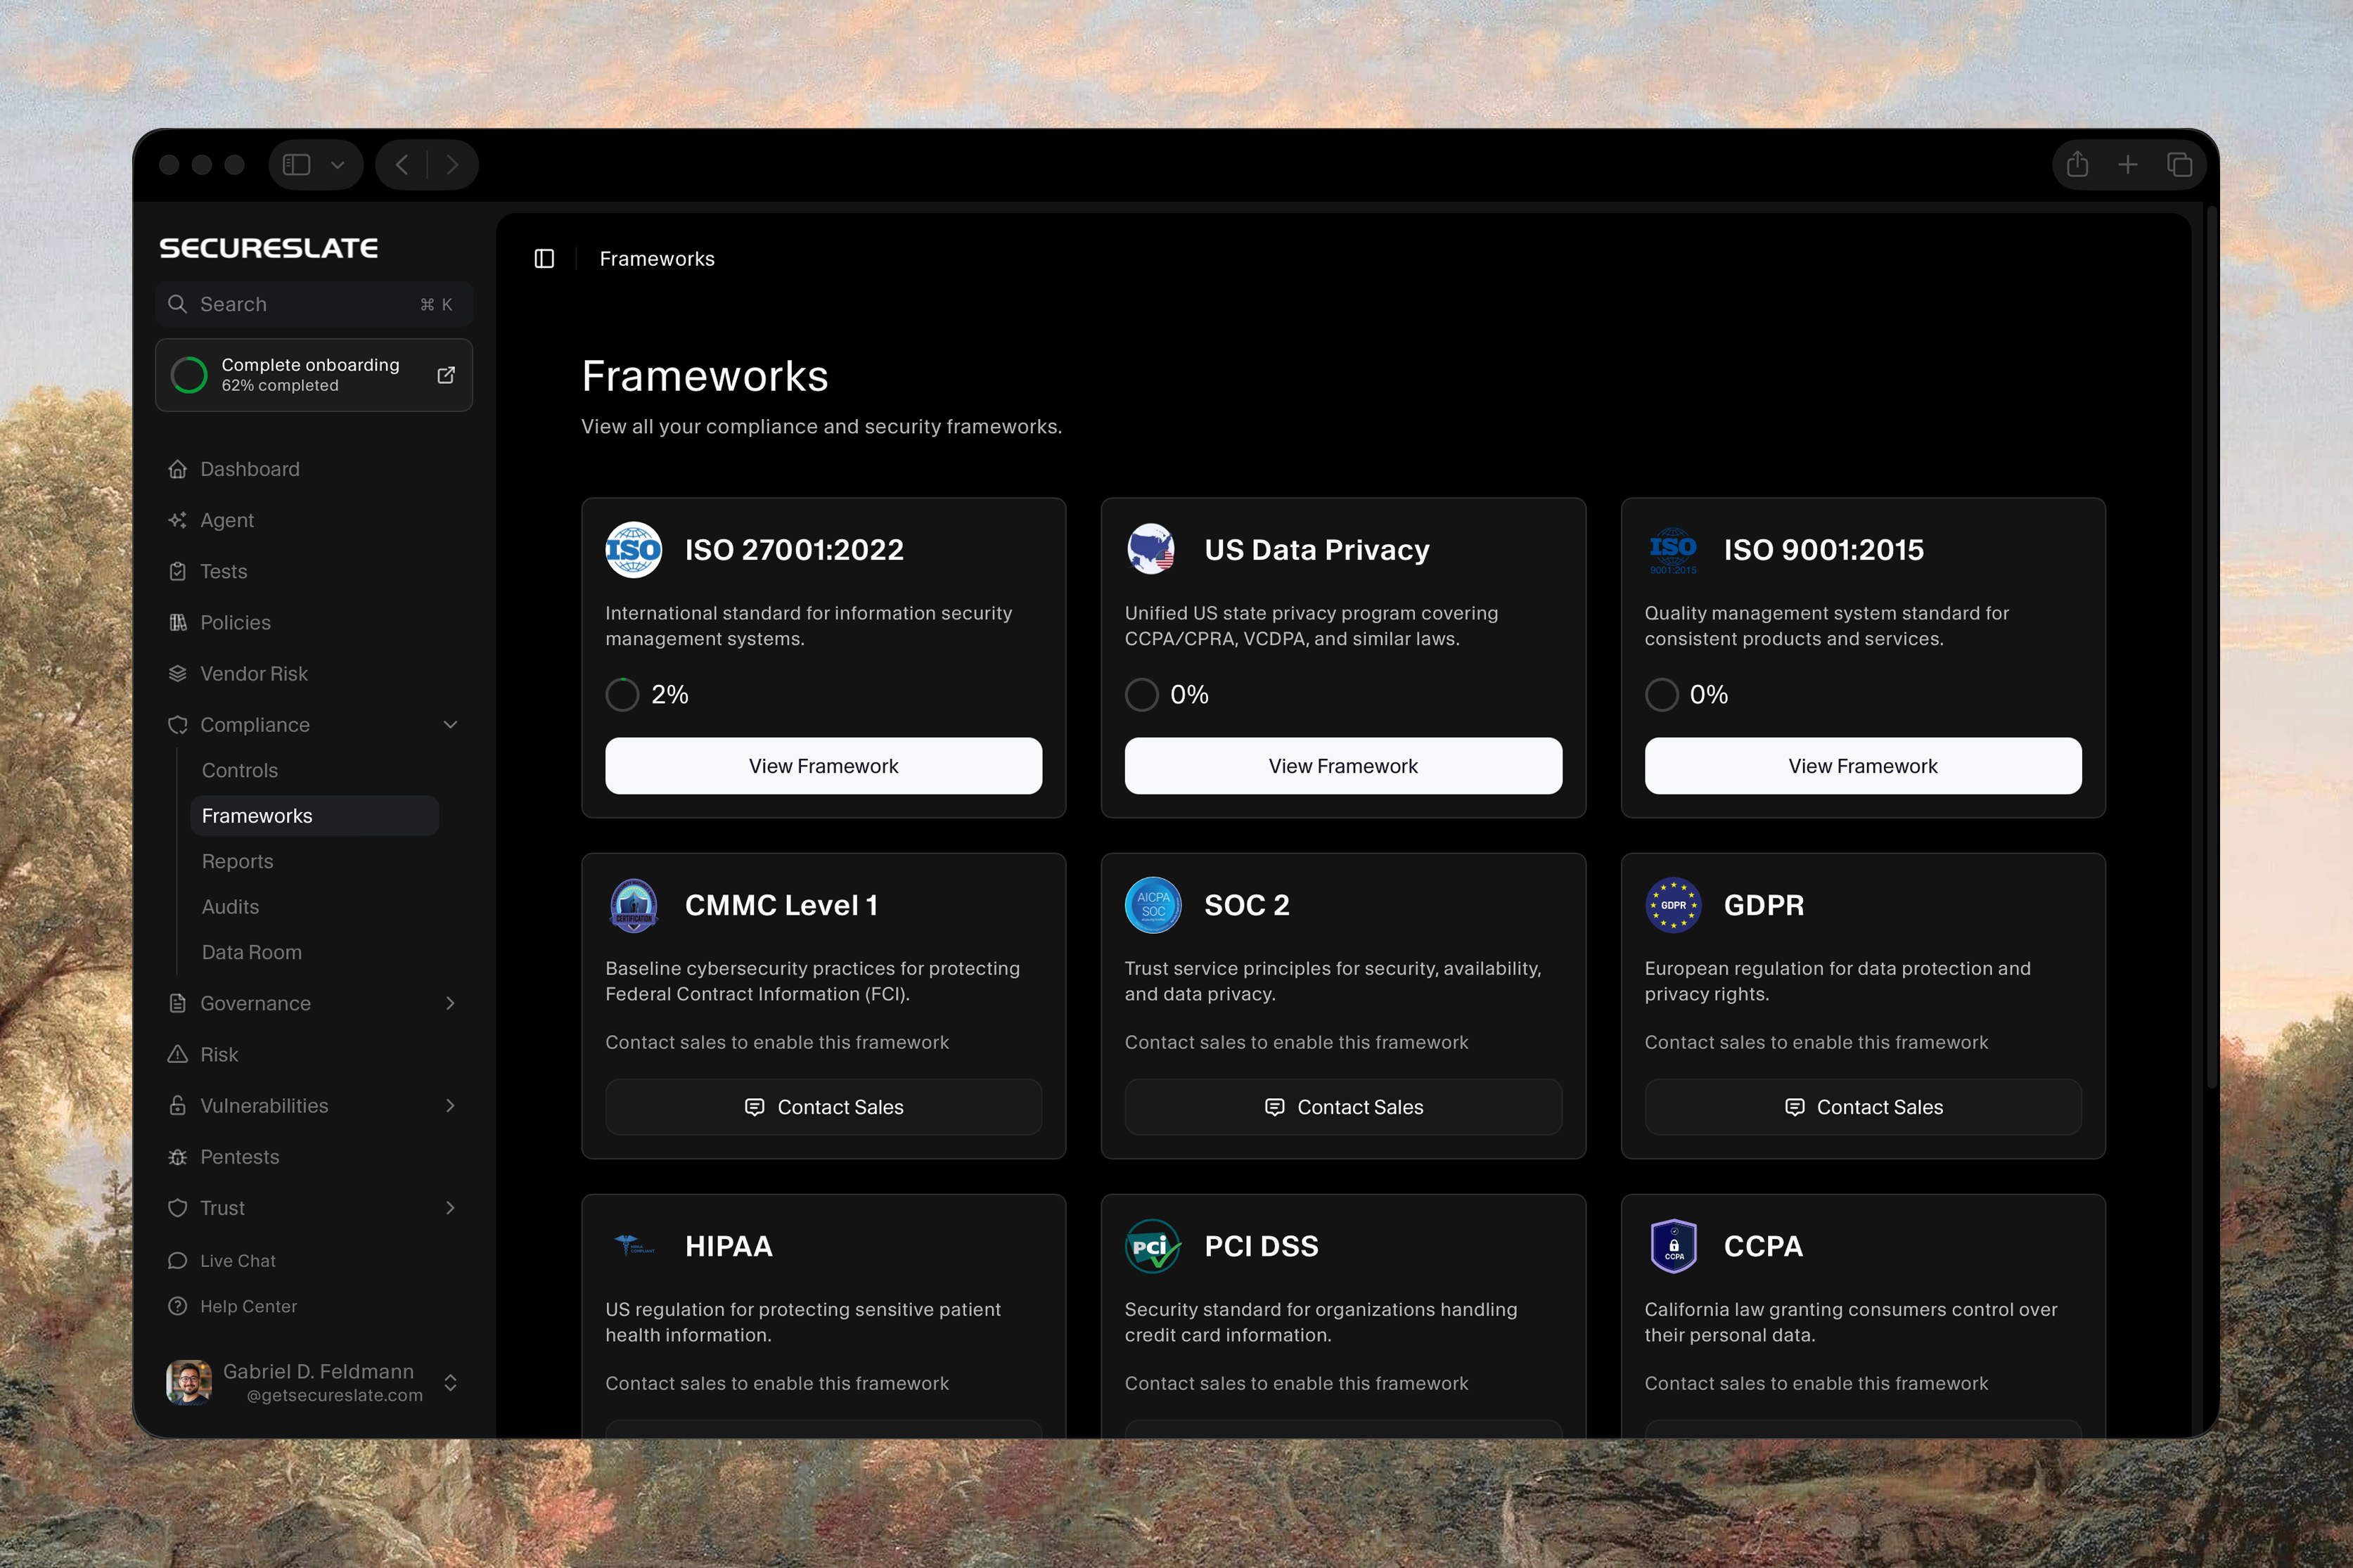
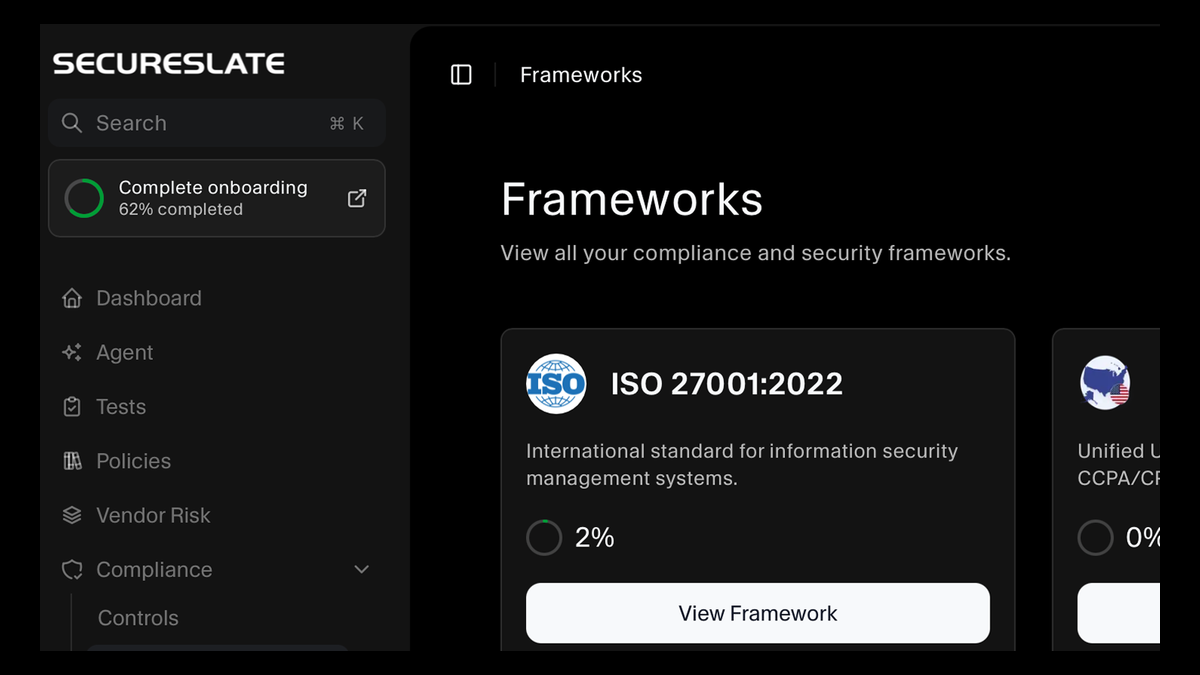
Jedes Framework auf einer Seite
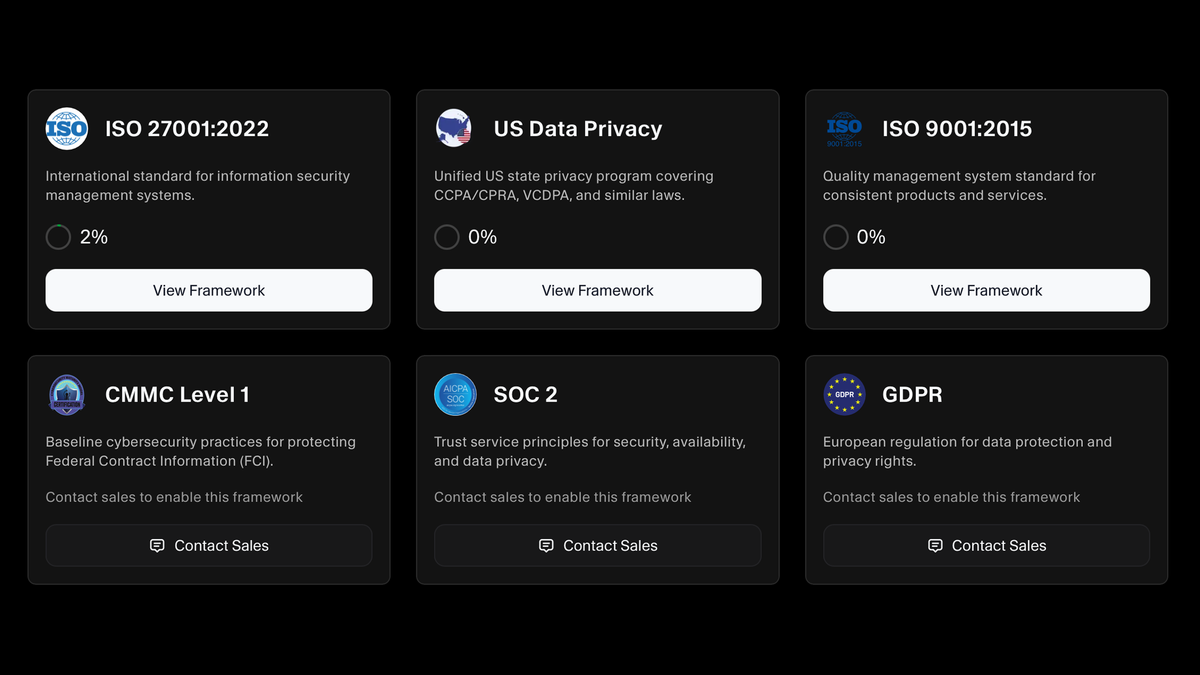
ISO 27001, SOC 2, DSGVO, HIPAA, PCI DSS, CMMC, ISO 9001, CCPA und ein einheitliches Programm für US-Datenschutz, das CCPA, CPRA, VCDPA und vergleichbare Gesetze der Bundesstaaten abdeckt, alle in einer Liste. Jede Karte erklärt, wofür der Standard da ist, sodass die Wahl des nächsten nicht mit einem Rechercheprojekt beginnt.
Fortschritt für jedes Framework einzeln
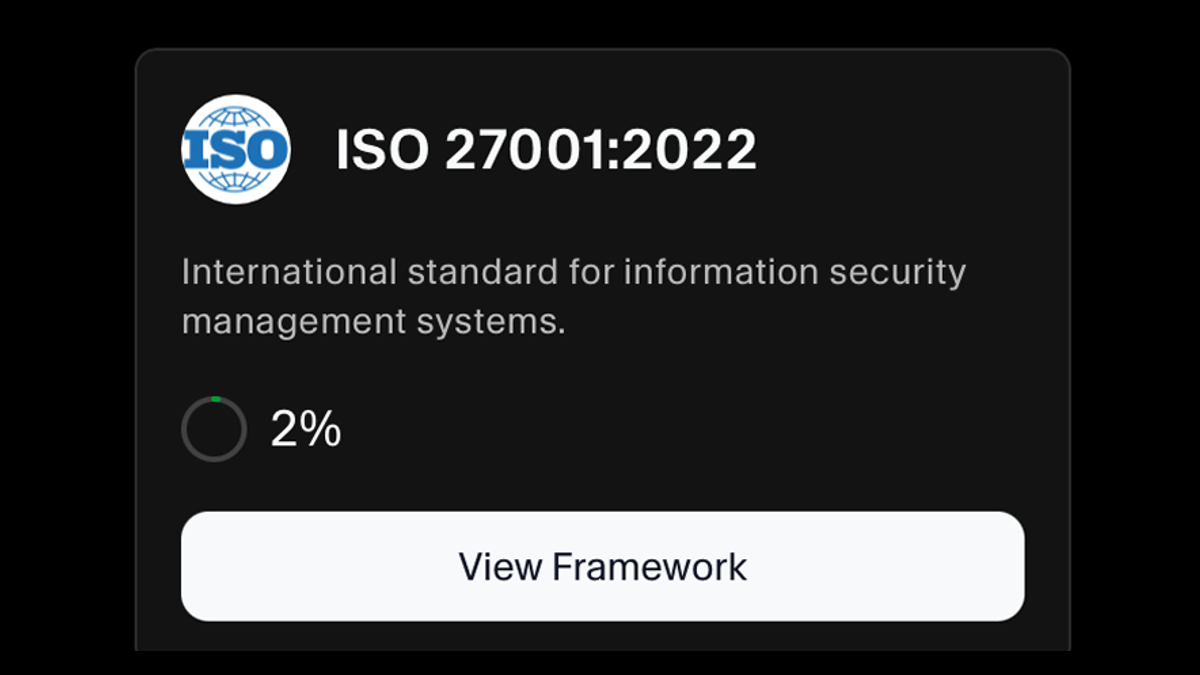
Jedes Framework hat einen eigenen Fertigstellungsgrad bezogen auf die Kontrollen in seinem Geltungsbereich. Zwei laufende Standards sind so zwei getrennte Zahlen statt einer gemischten, die verbirgt, welches Audit tatsächlich gefährdet ist. Öffnen Sie das Framework, und Sie sehen seine Übersicht neben jeder zugeordneten Kontrolle, sodass die Zahl und die Arbeit dahinter auf demselben Bildschirm stehen.
Eine Kontrolle, jedes Framework, das sie erfüllt
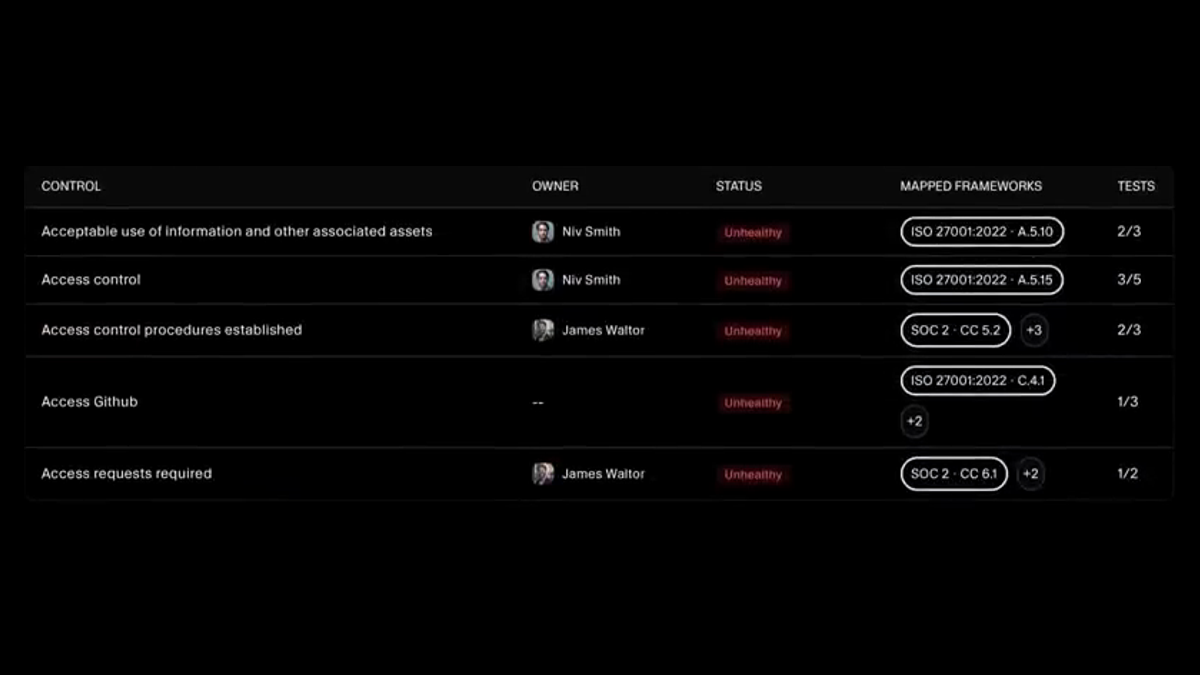
Jede Kontrolle listet die Frameworks, denen sie zugeordnet ist, mit dem jeweils erfüllten Abschnitt: hier ISO 27001:2022 A.5.15, dort SOC 2 CC 6.1, und eine Anzahl, wenn sie mehr als eines erfüllt. Jedes Framework, das eine Kontrolle trägt, ist eine Anforderung, die Sie bereits erfüllen, und die Tests hinter dieser Kontrolle zählen für alle gleichzeitig.
Tests und Richtlinien zählen für jedes Framework
Nachweise werden einmal gesammelt und gelten für jede Kontrolle, die sie stützen, in jedem Framework, dem diese Kontrollen zugeordnet sind. Ein Test, der die Verschlüsselung ruhender Daten belegt, erfüllt jeden Standard, der danach fragt, und eine freigegebene Richtlinie zählt überall, wo sie zugeordnet ist. Das ist der praktische Grund, warum ein zweites Framework nur einen Bruchteil des ersten kostet.
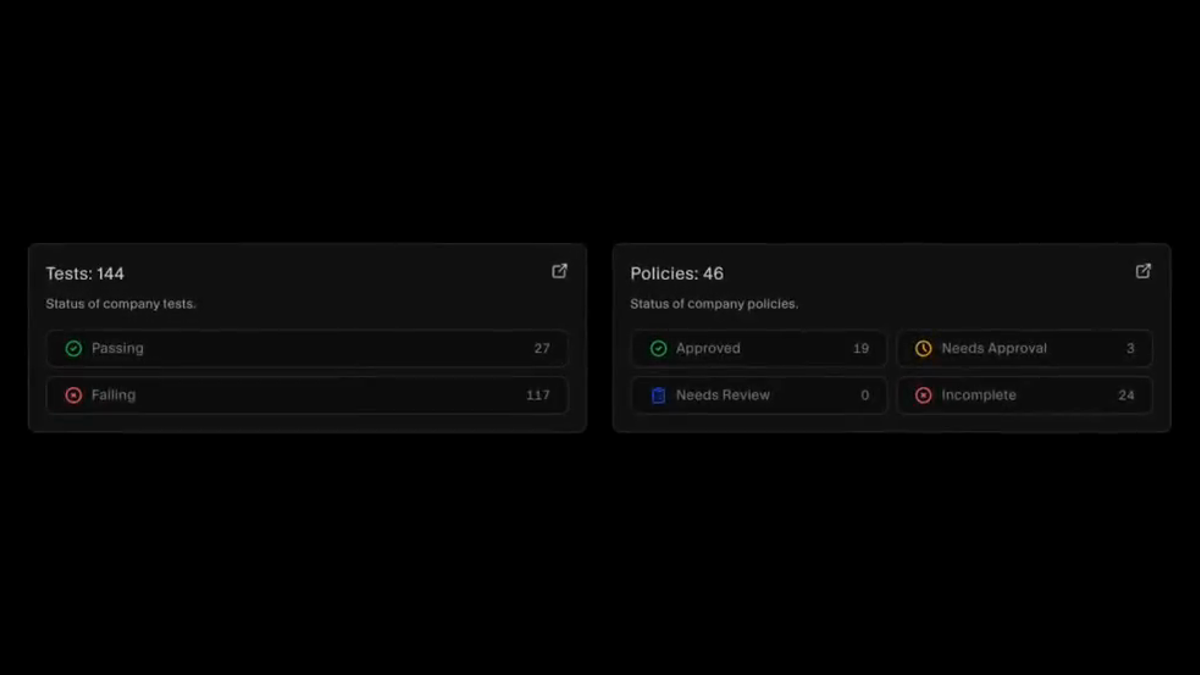
Frameworks liegen direkt neben der Arbeit
Sie finden Frameworks am selben Ort wie Ihre Kontrollen, Berichte, Audits und Ihr Datenraum. Der Weg von einer Anforderung zur Kontrolle, die sie erfüllt, und zum Nachweis dahinter erfordert keinen Kontextwechsel. Das Framework ist eine Ansicht auf das Programm, kein separates System.
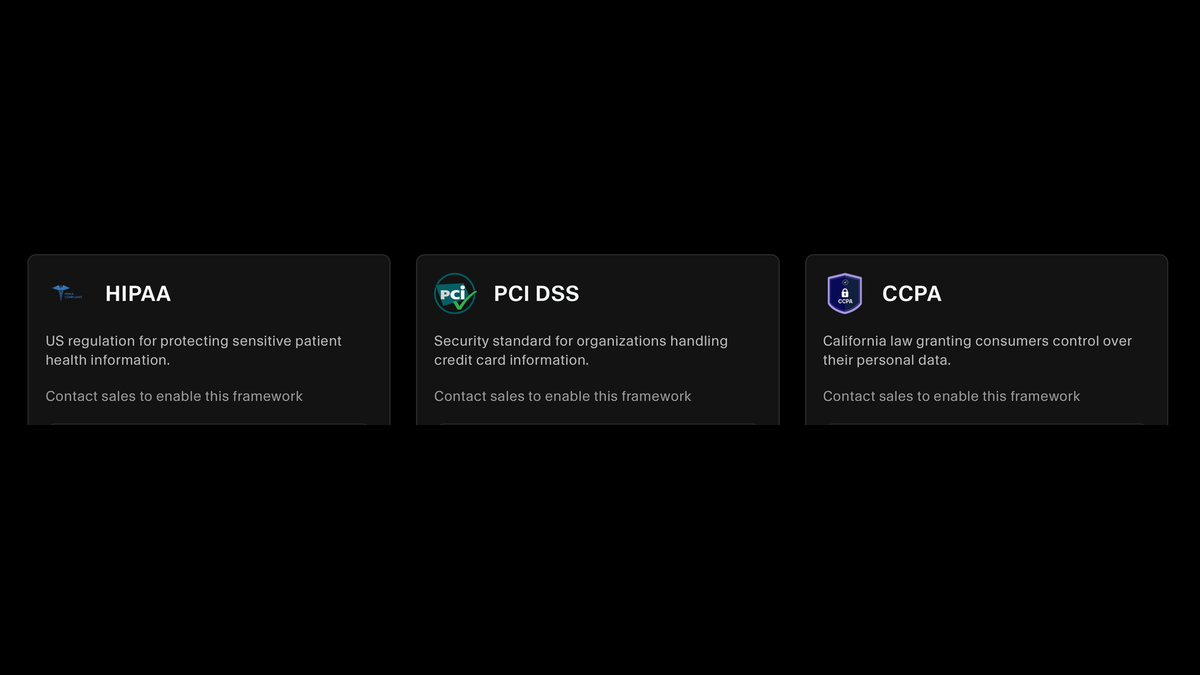
Vorher sehen, was ein Framework bedeutet
Jedes Framework ist sichtbar, ob es in Ihrem Tarif aktiviert ist oder nicht, mit erklärtem Zweck und Geltungsbereich. Sehen Sie sich an, was HIPAA, PCI DSS oder CCPA konkret für Sie bedeuten würden, bevor Sie sich festlegen, und sprechen Sie mit uns, wenn Sie bereit sind, es zu aktivieren.
Ressourcen
Lesen Sie sich ein, bevor Sie das nächste Framework hinzufügen.
Praxisleitfäden zu Compliance-Frameworks und der Zuordnung von Kontrollen, einschließlich des Vergleichs und der Überschneidungen gängiger Standards. Die Leitfäden sind auf Englisch.
FAQ
Das Wichtigste zur Multi-Framework-Compliance.
Dass Sie ein Compliance-Programm betreiben statt eines pro Standard. Jedes Framework hat eigene Anforderungen, daher unterscheiden sich seine Kontrollen, doch eine Kontrolle kann mehr als einem Framework zugeordnet werden. Die Tests und Nachweise dahinter zählen dann für jedes Framework, dem die Kontrolle zugeordnet ist.
Das meiste. Beide überschneiden sich stark bei Zugriffskontrolle, Änderungsmanagement, Verschlüsselung, Überwachung und Lieferantenmanagement und unterscheiden sich vor allem in der Struktur und darin, was der Auditor am Ende liefert. In der Praxis ist das zweite Framework größtenteils eine Aufgabe aus Zuordnung und Gap-Analyse statt einer neuen Einführung.
ISO 27001, ISO 42001, ISO 9001, SOC 2, HIPAA, DSGVO, PCI DSS, HITRUST, CMMC, FedRAMP, NIST CSF, NIS 2, DORA, der EU AI Act, Cyber Essentials, CCPA und ein einheitliches Programm für US-Datenschutz, das CCPA, CPRA, VCDPA und vergleichbare Gesetze der Bundesstaaten abdeckt. Alles, was nicht auf dieser Liste steht, lässt sich als eigenes Framework aufbauen.
Bauen Sie es als eigenes Framework auf. Definieren Sie seine Anforderungen, ordnen Sie sie den Kontrollen zu, die Sie bereits betreiben, und es verhält sich wie jedes andere Framework auf der Plattform, mit eigenem Fortschritt, eigenen Nachweisen und eigenem Audit. Interne Standards und kundenspezifische Sicherheitsanforderungen sind die üblichen Gründe, warum Teams eines brauchen.
Ja. Jedes Framework verfolgt seine eigene Fertigstellung bezogen auf die Kontrollen in seinem Geltungsbereich. Das ist wichtig, wenn zwei Audits laufen, denn ein einziger gemischter Prozentwert verbirgt das Audit, das im Rückstand ist, und genau dieses hat einen Termin.
Die Kontrollliste hat eine Spalte für zugeordnete Frameworks, sodass jede Kontrolle jeden Standard zeigt, den sie erfüllt, und den jeweiligen Abschnitt. Eine Kontrolle mit einem ISO-27001-Abschnitt und einem SOC-2-Kriterium ist eine Überschneidung, die Sie geschenkt bekommen, und der Nachweis dahinter zählt für beide gleichzeitig.
Nein. Automatisierte Tests laufen weiter gegen dieselben Systeme, und die Ergebnisse werden den Frameworks zugeordnet, die sie verlangen. Bereits freigegebene Richtlinien zählen überall, wo sie zugeordnet sind. Wirklich neu ist bei einem zweiten Framework meist eine kurze Liste von Anforderungen, die das erste nicht abgedeckt hat.
Ja. Jedes Audit wird für sein eigenes Framework mit eigenem Prüfungszeitraum, Auditor und Nachweis-Tracker angelegt und greift dabei auf dieselben Kontrollen zu. Genau deshalb führen Teams häufig eine ISO-27001-Zertifizierung und einen SOC-2-Beobachtungszeitraum parallel durch.
Meist entscheiden Ihre Kunden. SOC 2 kommt eher aus nordamerikanischen Enterprise-Deals, ISO 27001 aus europäischen und internationalen, HIPAA aus Gesundheitsdaten und PCI DSS aus Kartenzahlungen. Weil sich die Arbeit an den Kontrollen übertragen lässt, kostet das zweite deutlich weniger als das erste.
Nein. Jedes Framework ist mit Beschreibung und Geltungsbereich sichtbar, damit Sie sehen, was es bedeuten würde, und welche enthalten sind, hängt von Ihrem Tarif ab. Die Framework-Seite zeigt, welche für Sie aktiv sind und für welche Sie zur Aktivierung mit uns sprechen müssen.
Ihr nächstes Framework, für einen Bruchteil des Aufwands
Sehen Sie, wie viel Ihres nächsten Standards Ihre aktuellen Kontrollen bereits abdecken und was wirklich noch zu tun ist.
