
Cumplimiento multimarco
Recopile las evidencias una vez y asígnelas a todos sus marcos
Cada marco tiene sus propios requisitos, por lo que sus controles difieren. Lo que no difiere son las evidencias que hay debajo. Una prueba y la evidencia que la respalda se vinculan a un control, y ese control puede cumplir cláusulas de varios marcos a la vez, de modo que añadir una norma se convierte en un ejercicio de correspondencia y no en un segundo programa.
Por qué importa un enfoque multimarco
Su segundo marco es, en gran parte, el primero escrito de otra manera.
El mismo control, descrito de cuatro maneras
El control de acceso es A.5.15 para ISO, CC6.1 para SOC 2, una especificación de implementación para HIPAA y el requisito 7 para PCI DSS. Es una sola cosa que usted hace, y cuatro vocabularios para describírsela a lectores distintos.
Gestionados por separado, cuestan por separado
Un programa por marco significa recopilar las mismas evidencias más de una vez, responder a la misma pregunta en dos formatos y descubrir en la segunda auditoría que la primera ya lo había demostrado.
El marco lo decide el cliente, no usted
Un cliente necesita SOC 2, el siguiente quiere ISO 27001, una venta en Europa plantea el RGPD y otra del sector sanitario plantea HIPAA. Poder decir que sí rápidamente depende de cuánto trabajo se puede reaprovechar.
Un programa, varios marcos
Las evidencias se recopilan una sola vez y cada marco añade encima sus propios requisitos, alcance y progreso.
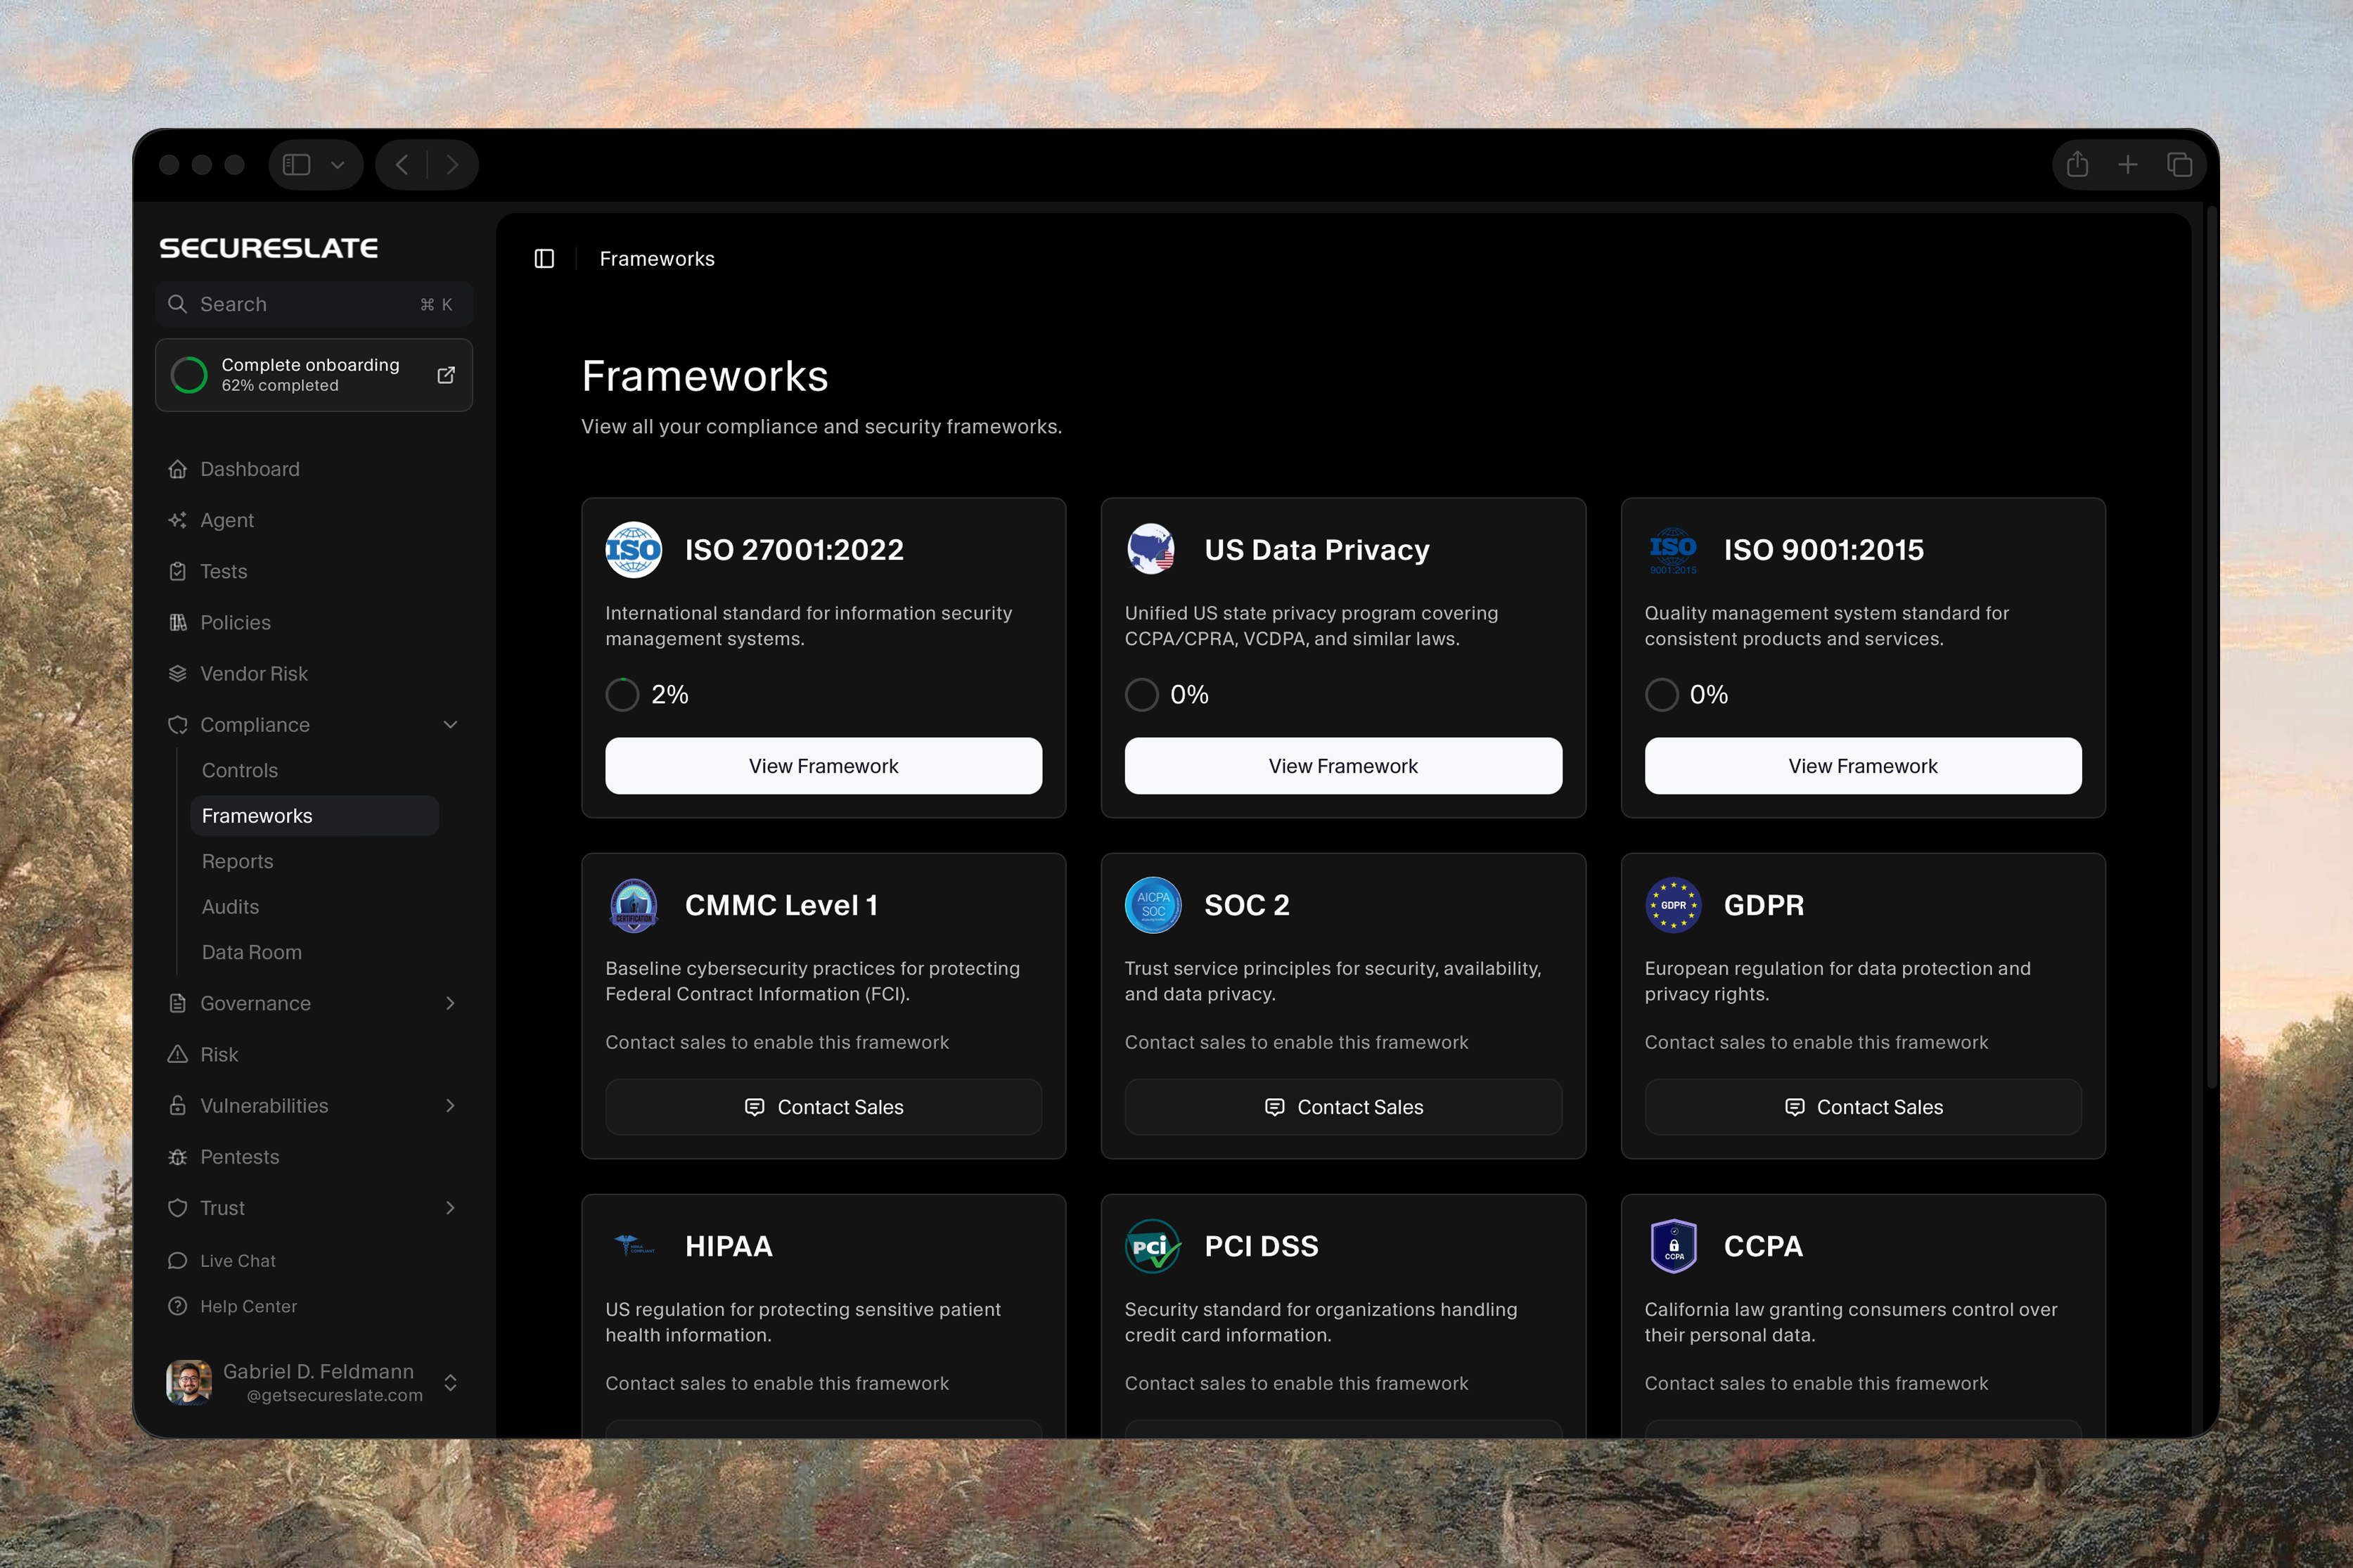
Todos los marcos en una sola página
ISO 27001, SOC 2, RGPD, HIPAA, PCI DSS, CMMC, ISO 9001, CCPA y un programa unificado de privacidad de datos de EE. UU. que abarca la CCPA, la CPRA, la VCDPA y leyes estatales similares, todo en una lista. Cada tarjeta explica para qué sirve la norma, de modo que elegir la siguiente no empieza con un proyecto de investigación.
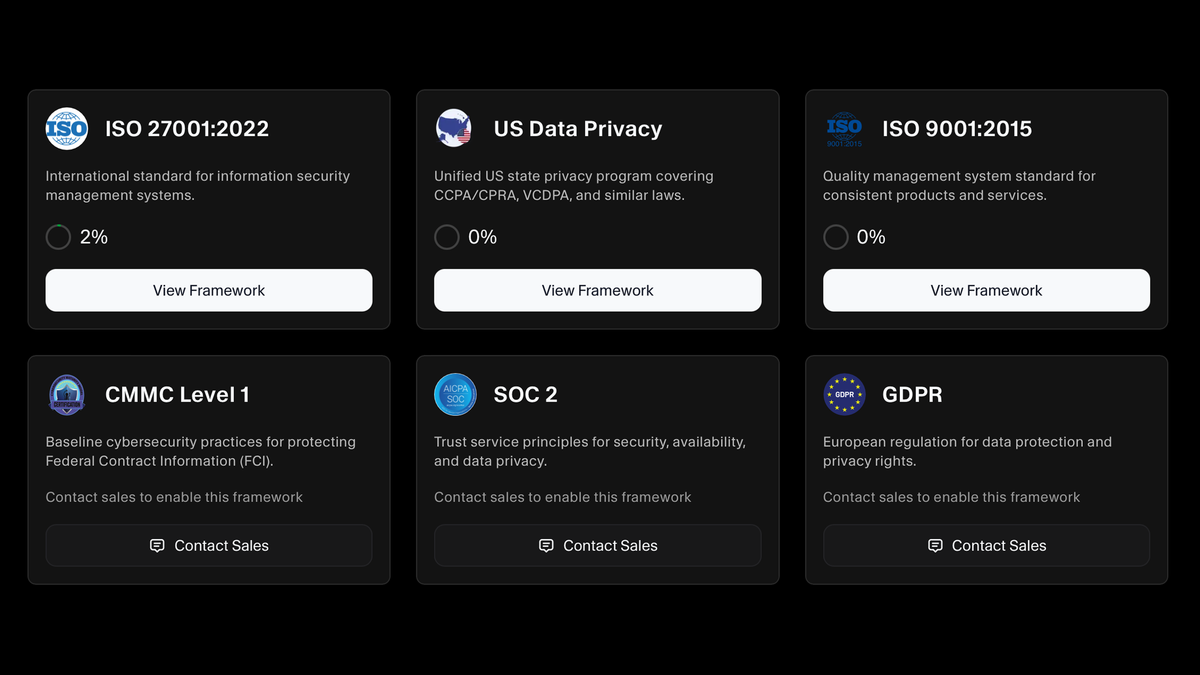
Progreso medido por marco
Cada marco tiene su propio porcentaje de avance respecto a los controles de su alcance, de modo que dos normas en marcha son dos números separados y no una cifra combinada que oculta qué auditoría está realmente en riesgo. Abra el marco y verá su resumen junto a cada control asignado, así que el número y el trabajo que lo respalda están en la misma pantalla.
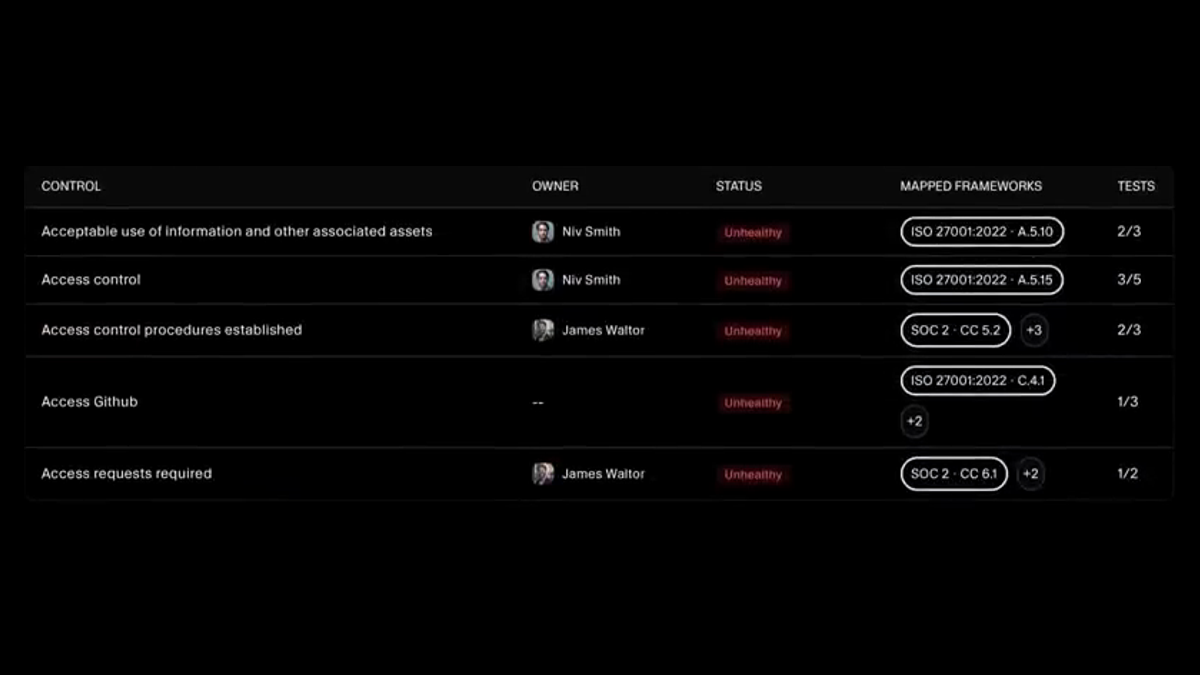
Un control, todos los marcos que cumple
Cada control indica los marcos a los que está asignado, con la cláusula que cumple en cada uno: ISO 27001:2022 A.5.15 aquí, SOC 2 CC 6.1 allí, y un recuento cuando cumple más de uno. Cada marco que aparece en un control es un requisito que usted ya cumple, y las pruebas detrás de ese control cuentan para todos ellos a la vez.
Las pruebas y las políticas sirven para todos
Las evidencias se recopilan una vez y se comparten entre todos los controles que respaldan, en todos los marcos a los que están asignados esos controles. Una prueba que demuestra el cifrado de datos en reposo cumple cada norma que lo exige, y una política aprobada cuenta allí donde esté asignada. Esa es la razón práctica por la que un segundo marco cuesta una fracción del primero.
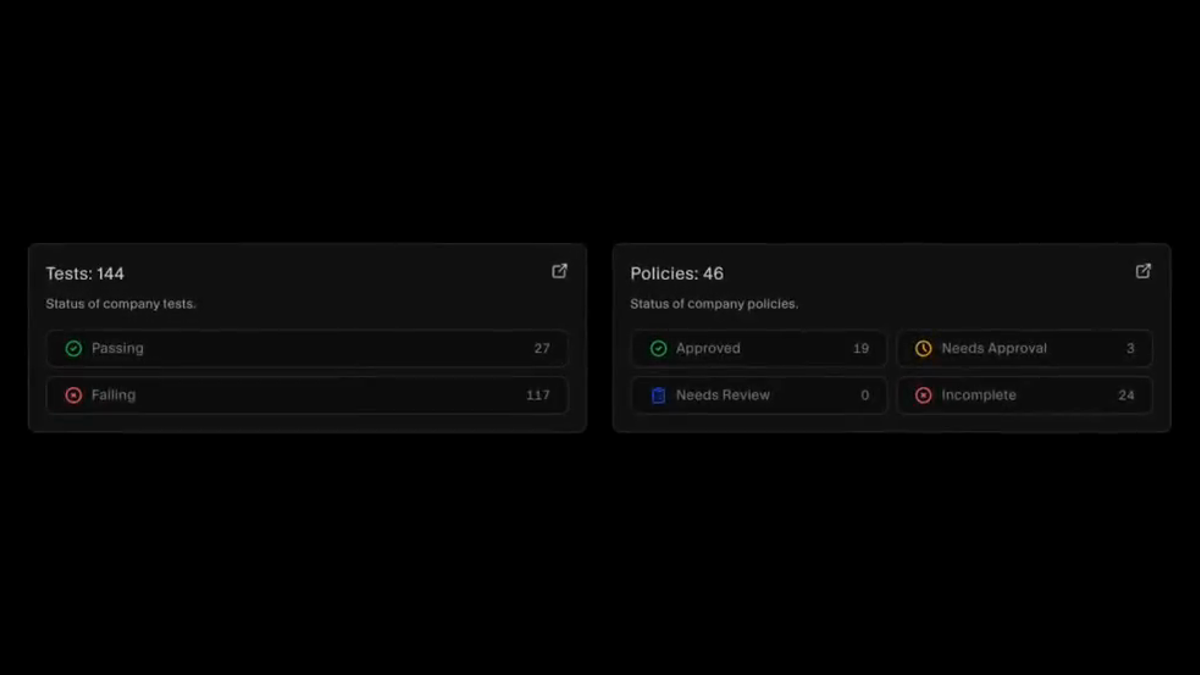
Los marcos, junto al trabajo
Los marcos están en el mismo lugar que sus controles, informes, auditorías y sala de datos, así que pasar de un requisito al control que lo cumple y a la evidencia que lo respalda no exige cambiar de contexto. El marco es una vista del programa, no un sistema aparte.
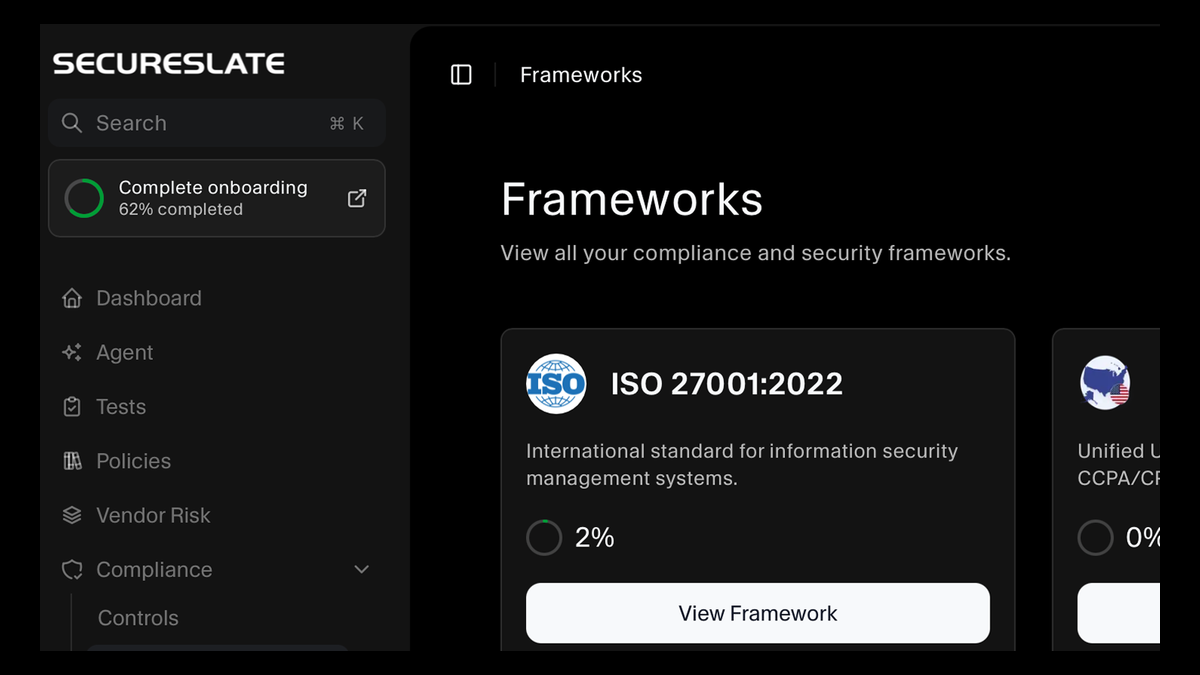
Vea antes lo que implica un marco
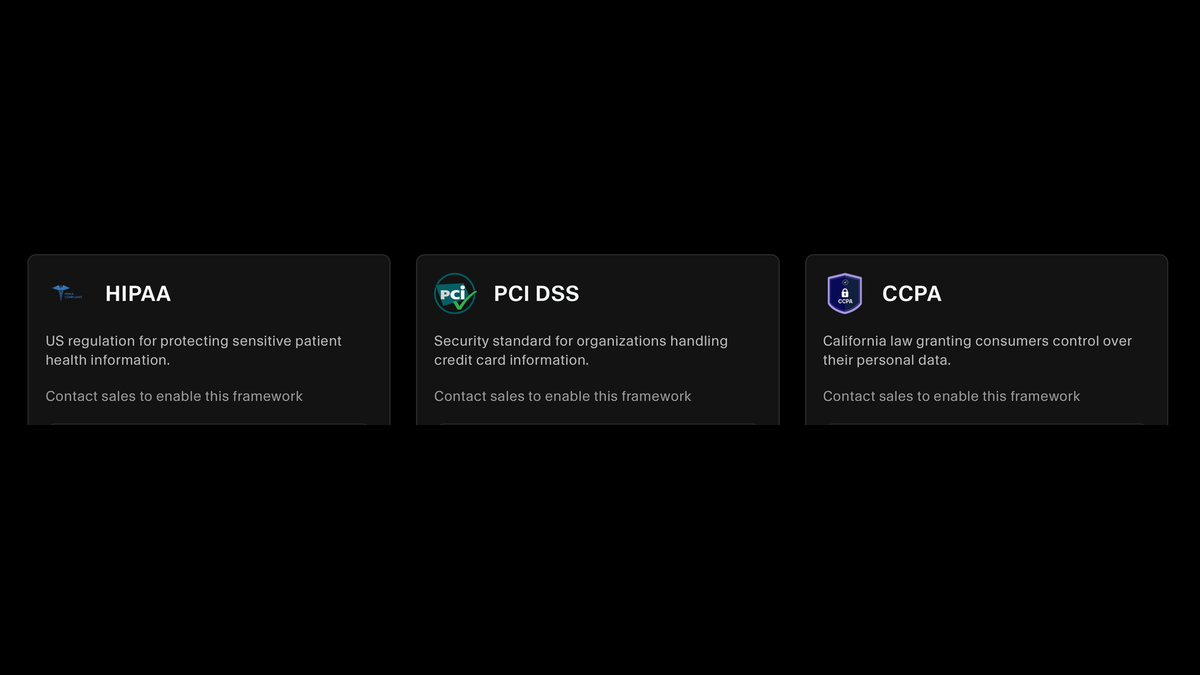
Todos los marcos son visibles, estén o no activados en su plan, con su finalidad y su alcance explicados. Vea lo que HIPAA, PCI DSS o la CCPA supondrían realmente para usted antes de comprometerse, y hable con nosotros cuando esté listo para activarlo.
Recursos
Infórmese antes de añadir su próximo marco.
Guías prácticas sobre marcos de cumplimiento y mapeo de controles, incluido cómo se comparan y se solapan las normas más habituales. Las guías están en inglés.
Preguntas frecuentes
Lo que conviene saber sobre el cumplimiento multimarco.
Que gestiona un único programa de cumplimiento en lugar de uno por norma. Cada marco tiene sus propios requisitos, por lo que sus controles difieren, pero un control puede asignarse a más de un marco, y las pruebas y evidencias que lo respaldan cuentan entonces para cada marco al que está asignado.
La mayor parte. Ambos se solapan mucho en control de acceso, gestión de cambios, cifrado, monitorización y gestión de proveedores, y difieren sobre todo en la estructura y en lo que el auditor entrega al final. En la práctica, el segundo marco es en gran medida un ejercicio de correspondencia y análisis de carencias, no una implantación nueva.
ISO 27001, ISO 42001, ISO 9001, SOC 2, HIPAA, RGPD, PCI DSS, HITRUST, CMMC, FedRAMP, NIST CSF, la Directiva NIS2, el Reglamento DORA, el Reglamento de IA de la UE (EU AI Act), Cyber Essentials, la CCPA y un programa unificado de privacidad de datos de EE. UU. que abarca la CCPA, la CPRA, la VCDPA y leyes estatales similares. Todo lo que no esté en esa lista puede crearse como un marco personalizado.
Créelo como marco personalizado. Defina sus requisitos, asígnelos a los controles que ya gestiona y se comportará como cualquier otro marco de la plataforma, con su propio progreso, sus evidencias y su auditoría. Las normas internas y los requisitos de seguridad específicos de un cliente son los motivos habituales por los que los equipos necesitan uno.
Sí. Cada marco mide su propio avance respecto a los controles de su alcance. Eso importa cuando hay dos auditorías en marcha, porque un único porcentaje combinado oculta la que va con retraso, y la que va con retraso es la que tiene una fecha fijada.
La lista de controles tiene una columna de marcos asignados, de modo que cada control muestra todas las normas que cumple y la cláusula correspondiente en cada una. Un control asignado a la vez a una cláusula de ISO 27001 y a un criterio de SOC 2 es un solapamiento que le sale gratis, y la evidencia que lo respalda cuenta para ambos a la vez.
No. Las pruebas automatizadas siguen ejecutándose sobre los mismos sistemas y los resultados se asignan a los marcos que los exijan. Las políticas ya aprobadas cuentan allí donde estén asignadas. Lo verdaderamente nuevo en un segundo marco suele ser una lista corta de requisitos que el primero no cubría.
Sí. Cada auditoría se crea sobre su propio marco, con su propio periodo, auditor y seguimiento de evidencias, y se apoya en los mismos controles subyacentes. Precisamente por eso los equipos suelen llevar en paralelo la certificación ISO 27001 y un periodo de observación de SOC 2.
Normalmente lo deciden sus clientes. SOC 2 suele venir de ventas a grandes empresas de Norteamérica, ISO 27001 de las europeas e internacionales, HIPAA de los datos sanitarios y PCI DSS de los pagos con tarjeta. Como el trabajo sobre los controles se reaprovecha, el segundo cuesta mucho menos que el primero.
No. Todos los marcos son visibles con su descripción y su alcance para que vea lo que implicarían, y los incluidos dependen de su plan. La página de marcos muestra cuáles están activos para usted y cuáles requieren hablar con nosotros para activarlos.
Añada su próximo marco de la forma más económica
Vea cuánto de su próxima norma cubren ya sus controles actuales y qué queda realmente por hacer.
