
 Certificación ISO 27001
Obtenga la certificación ISO 27001 sin necesidad de montar un equipo de seguridad.
Los clientes europeos y las grandes empresas piden ISO 27001. Un responsable de cumplimiento dedicado de SecureSlate construye su SGSI con usted, nuestra plataforma de automatización del cumplimiento recopila evidencias de las herramientas que ya utiliza, y un único precio fijo cubre el trabajo desde la llamada de alcance hasta el certificado.
Anexo A, ISO 27001:2022: 93 controles, 37 Organizativos, 8 Personas, 14 Físicos, 34 Tecnológicos. 11 destacados: Acreditado por el análisis de seguridad incluido.
- Versión vigente
- ISO/IEC 27001:2022
- Certificado
- Válido 3 años, auditado cada año
- Preparación habitual para la auditoría
- 2–5 semanas
La certificación ISO 27001 audita cómo gestiona la seguridad, no qué herramientas ha comprado.
Un sistema de gestión que funciona de verdad
93 controles del Anexo A, cada uno justificado
Un certificado de tres años, auditado cada año
Construimos su SGSI ISO 27001 con usted y lo mantenemos en marcha entre auditorías.
Alcance y análisis de brechas
Construir el SGSI
Ponerlo en funcionamiento antes de que llegue el auditor
Certificación y seguimiento año tras año
Todo lo que su auditor de ISO 27001 muestrea, preparado antes de que lo pida.

Un responsable de cumplimiento dedicado

Evaluación de riesgos y plan de tratamiento
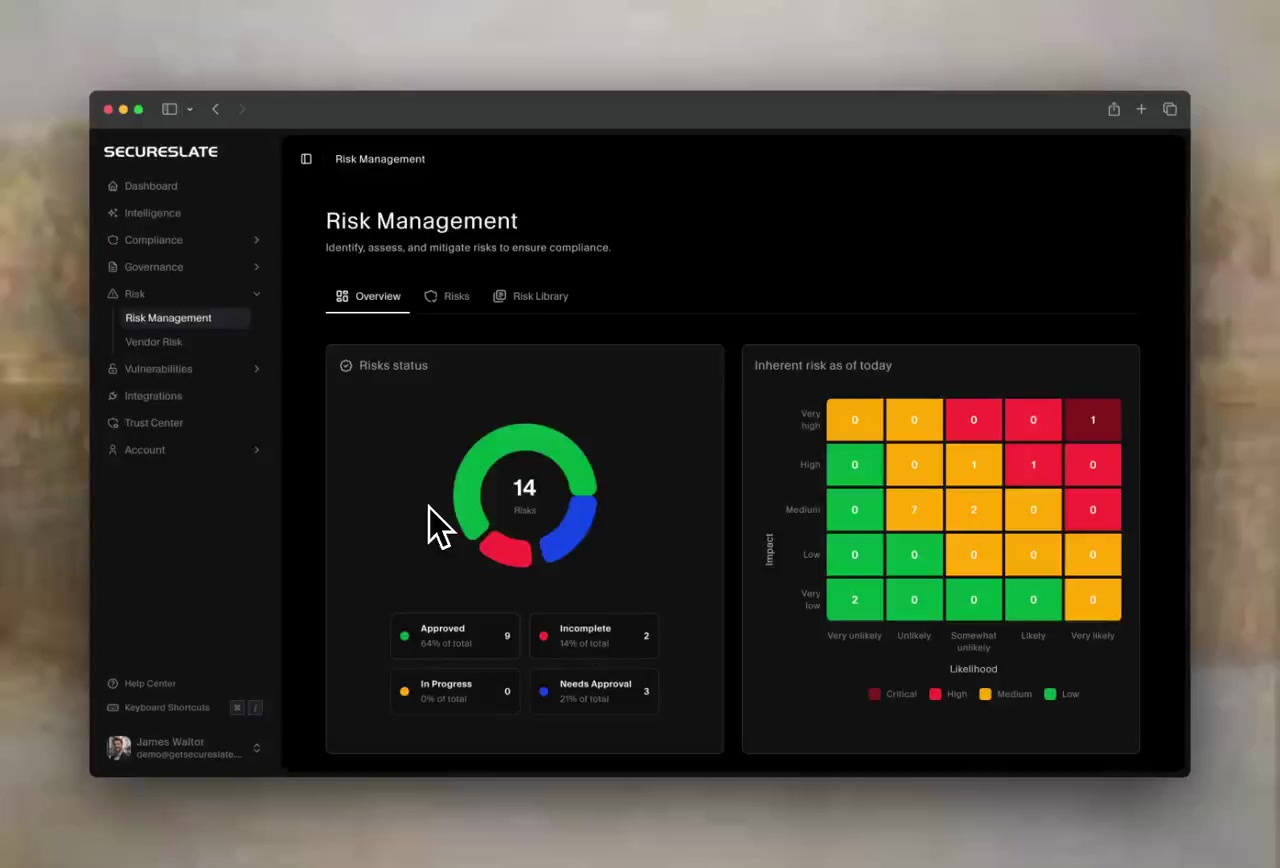
Una Declaración de aplicabilidad siempre al día

Evidencias de las herramientas que ya utiliza

Controles de personas y dispositivos sin perseguir a nadie
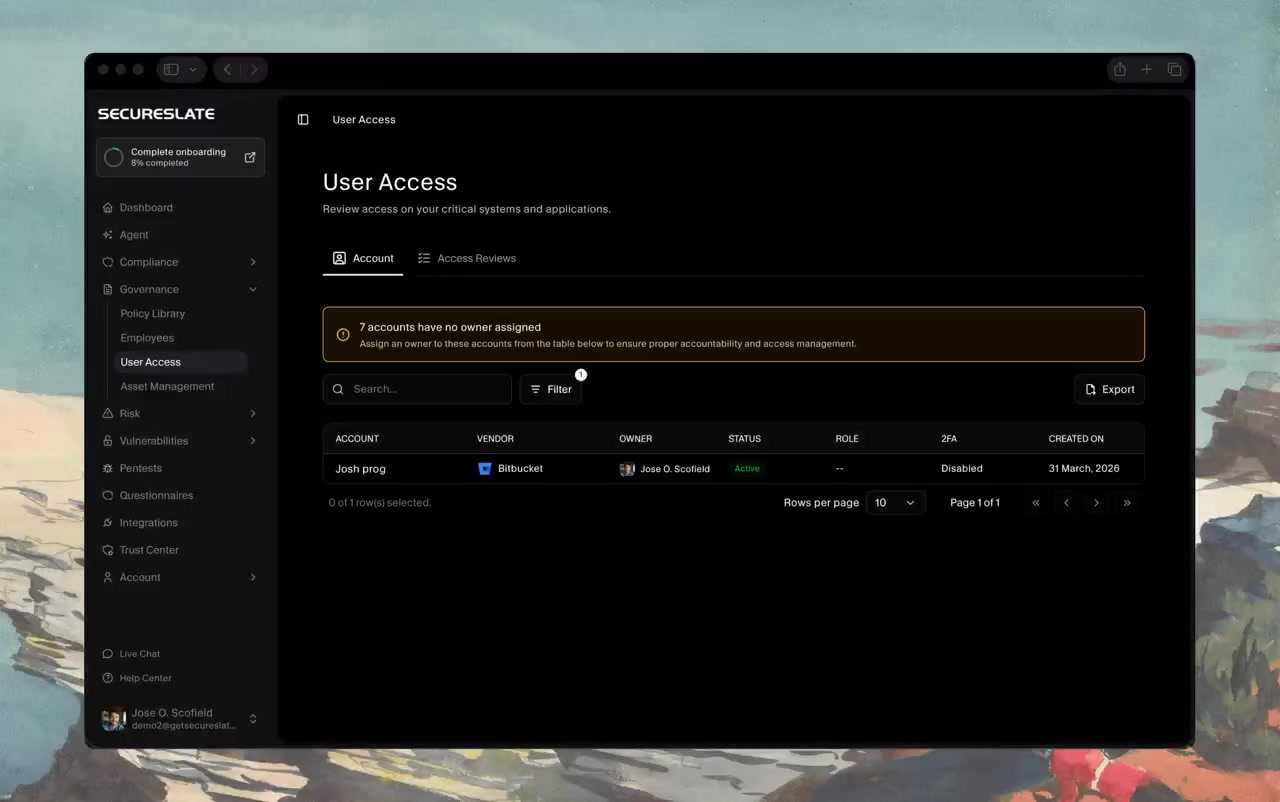
Seguridad de proveedores y un Trust Center

ISO 27001:2022 añadió controles que exigen evidencias de su código y su nube, no una política.
Análisis de seguridad del código
Detección de secretos
Riesgo de dependencias y licencias
Monitorización de la superficie pública
Monitorización de la dark web
Comprobación de configuraciones erróneas en la nube
Un SGSI, varios certificados.
SOC 2
ISO 42001
ISO 27701
ISO 27017
RGPD
Directiva NIS2
Lo que han conseguido nuestros clientes con ISO 27001
Equipos sin especialistas en seguridad que necesitaban ISO 27001 para sus clientes y no querían que el programa frenara sus operaciones.
We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Infórmese antes de su llamada de alcance.
Guías prácticas sobre los aspectos de ISO 27001 por los que más preguntan los equipos, desde los propios controles hasta lo que cuesta la auditoría. Las guías están en inglés.
Lo que preguntan los equipos antes de empezar con ISO 27001.
Descubra qué requerirá su certificado ISO 27001
Cuéntenos qué quiere certificar y qué cliente se lo pide. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.
