Cumplimiento HIPAA

Cumpla HIPAA sin necesidad de montar un equipo de seguridad.

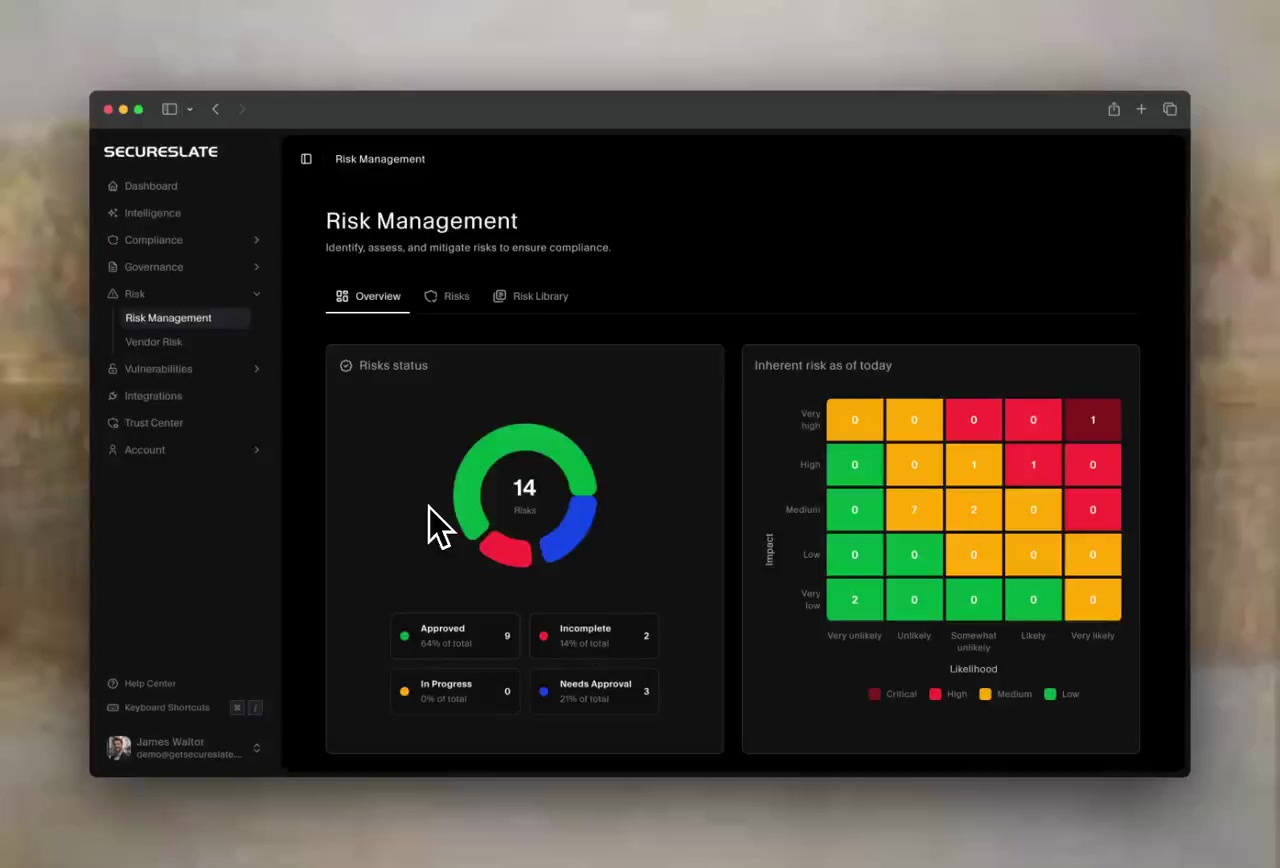
No existe un certificado oficial de HIPAA, así que los clientes valoran su programa por las evidencias que aporta. Un responsable de cumplimiento dedicado de SecureSlate realiza su análisis de riesgos, implementa las salvaguardas de la Regla de Seguridad y gestiona los acuerdos de socio comercial (BAA), mientras nuestra plataforma de automatización del cumplimiento mantiene las evidencias al día. Un único precio fijo cubre todo el trabajo.

Regla de Seguridad de HIPAA, 45 CFR 16448 requisitos

Regla de Seguridad de HIPAA, 45 CFR 164: 48 requisitos, 23 Salvaguardas administrativas, 10 Salvaguardas físicas, 9 Salvaguardas técnicas, 2 Requisitos organizativos, 4 Políticas y documentación. 7 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Organismo supervisor
Oficina de Derechos Civiles (OCR) del HHS
Certificado
El HHS no emite ninguno
Notificación de violaciones de seguridad
En un plazo de 60 días desde su descubrimiento
En qué consiste

El cumplimiento HIPAA se demuestra con evidencias, porque no existe ningún certificado.

HIPAA es una ley federal de EE. UU. que aplica el Departamento de Salud y Servicios Humanos (HHS). Para los proveedores que tratan información sanitaria protegida (PHI), la Regla de Seguridad fija las salvaguardas y la Regla de Notificación de Violaciones de Seguridad establece qué ocurre cuando fallan.

Salvaguardas administrativas, físicas y técnicas

La Regla de Seguridad agrupa sus requisitos en salvaguardas administrativas, físicas y técnicas, además de requisitos organizativos y de documentación. Las especificaciones son obligatorias (required) o abordables (addressable), y abordable no significa opcional: debe implementarlas o documentar por qué una medida equivalente es razonable.

Todo empieza por el análisis de riesgos

Un análisis preciso y exhaustivo de dónde reside la PHI electrónica y qué la amenaza es la base de la regla, y los análisis de riesgos inexistentes o desactualizados son un tema recurrente en las medidas sancionadoras del HHS.

Sin certificado, las evidencias hablan por usted

El HHS no certifica organizaciones. Los clientes piden su análisis de riesgos, sus políticas, los registros de formación, los acuerdos de socio comercial firmados y, a menudo, un informe SOC 2 o HITRUST vinculado a las salvaguardas.
Cómo funciona

Construimos su programa HIPAA para que pueda responder a cualquier revisión de seguridad de sus clientes.

Cuatro fases, desde la llamada de alcance hasta un programa que puede acreditar, con un responsable de cumplimiento asignado que responde de cada una.

Localizar dónde reside la PHI

Rastreamos cómo entra la información sanitaria protegida en su producto, cómo circula por él y cómo sale, incluidas cuentas en la nube, bases de datos, registros, copias de seguridad, herramientas de analítica y proveedores. Ese mapa fija el alcance de cada salvaguarda posterior.

Realizar el análisis de riesgos

Su responsable de cumplimiento identifica las amenazas y vulnerabilidades para la PHI electrónica, valora su probabilidad e impacto y documenta un plan de gestión de riesgos con responsables. Los resultados del análisis de seguridad alimentan la parte técnica, para que el análisis refleje lo que realmente se ejecuta.

Implementar las salvaguardas y los acuerdos

Políticas redactadas según la forma de trabajar de su equipo, controles de acceso y de auditoría configurados, formación y comprobaciones de dispositivos programadas, y acuerdos de socio comercial firmados con los clientes y con los proveedores que acceden a la PHI.

Demostrarlo y mantenerlo al día

Las evidencias se recopilan de forma continua, y revisamos el análisis de riesgos y las salvaguardas periódicamente y siempre que cambian sus sistemas. Cuando un cliente necesita un informe independiente, ampliamos el mismo programa a SOC 2 o HITRUST.
Qué incluye

Todo lo que exige una revisión de seguridad HIPAA, preparado antes de que se lo pidan.

El software de cumplimiento HIPAA y el experto que lo gestiona se contratan juntos por un único precio fijo, para que el programa no recaiga en sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa HIPAA de principio a fin. Mapea la PHI, realiza el análisis de riesgos, redacta las políticas, atiende las llamadas de revisión de seguridad cuando se ponen técnicas y mantiene la documentación al día, para que su equipo solo tenga que aprobar, no interpretar la normativa.

Análisis y gestión de riesgos

Evaluamos y puntuamos las amenazas y vulnerabilidades para la PHI electrónica y documentamos un plan de gestión de riesgos con responsables y fechas de revisión, para que el primer documento que pida un investigador o un cliente ya esté listo.

Acuerdos de socio comercial

Acuerdos firmados con las entidades cubiertas a las que presta servicio y con cada subcontratista que accede a la PHI, con seguimiento de las fechas de renovación para que ningún proveedor nuevo entre sin uno.

Evidencias de las herramientas que ya utiliza

Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los ajustes de acceso, registro de auditoría y cifrado se prueban de forma continua y, cuando uno falla, SecureSlate AI detecta la brecha y prepara una corrección para que su equipo la apruebe.

Formación del personal y comprobación de dispositivos
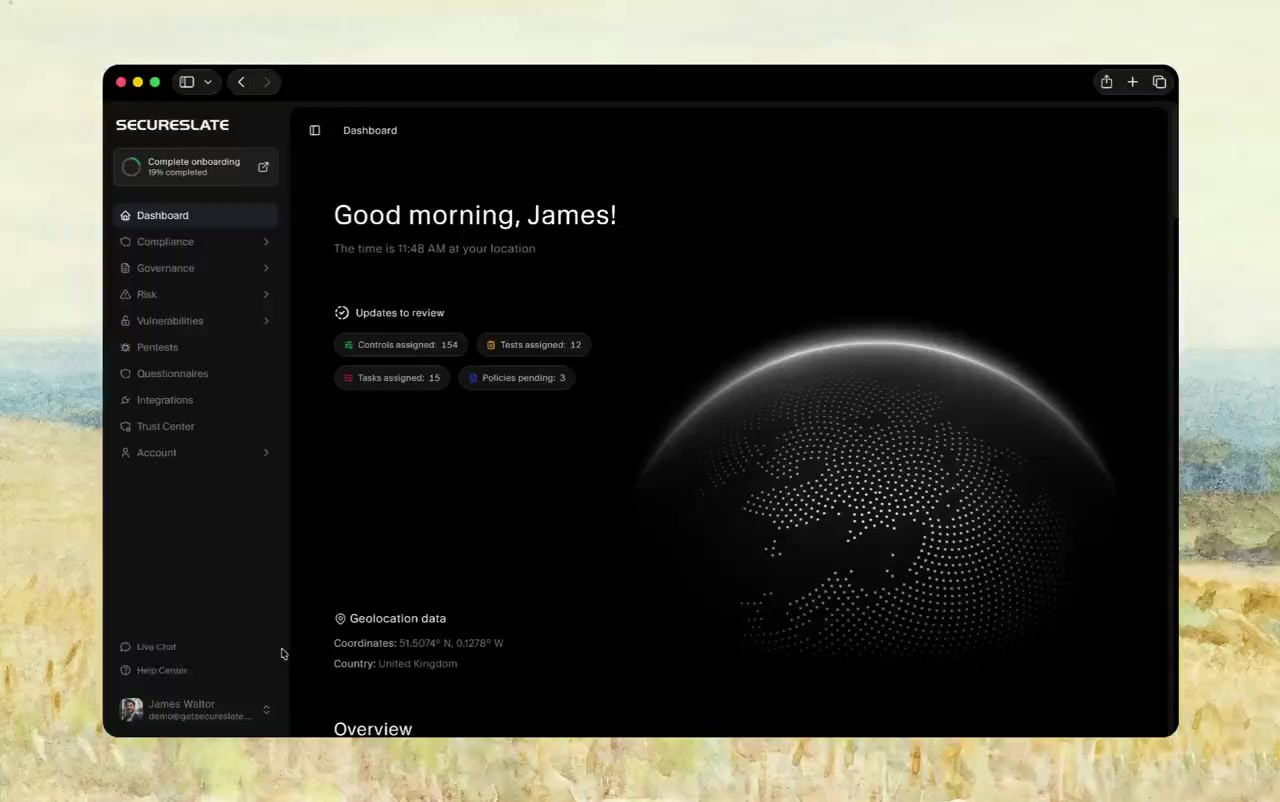
La formación en concienciación sobre seguridad, la aceptación de políticas y las comprobaciones de cifrado, bloqueo de pantalla y antivirus en los dispositivos se programan y nosotros hacemos el seguimiento por usted, de modo que las salvaguardas relativas al personal quedan cubiertas con evidencias.

Un Trust Center para clientes del sector sanitario

Publique el resumen de su programa HIPAA, sus políticas y su lista de subcontratistas en una página siempre actualizada, y responda a los cuestionarios de seguridad con sus propias evidencias, para que el departamento de compras no frene la operación.
Evidencias de salvaguardas técnicas

Varios requisitos de HIPAA exigen evidencias de su código y su nube, no una política.

El análisis de riesgos, la evaluación, la autenticación y el cifrado se evalúan sobre lo que de verdad está en producción. El análisis de seguridad forma parte del servicio, así que las evidencias proceden de sus repositorios, dominios y cuentas en la nube reales.
§164.308(a)(1)(ii)(A), §164.308(a)(8)

Análisis de seguridad del código

Los repositorios se analizan en busca de código vulnerable, con los hallazgos clasificados por CWE y ordenados por gravedad. Alimentan la parte técnica de su análisis de riesgos y la evaluación periódica que exige la regla.
§164.308(a)(5)(ii)(D), §164.312(d)

Detección de secretos

Localizamos las claves de API, los tokens y las credenciales que quedan en el código fuente, con el archivo y la línea exactos, para que un secreto filtrado no comprometa la autenticación en los sistemas que contienen ePHI.
§164.308(a)(1)(ii)(A)

Riesgo de dependencias y licencias

Una SBOM para cada repositorio, con los componentes de código abierto vulnerables señalados, para que el riesgo del código de terceros aparezca en su análisis de riesgos y no después de un incidente.
§164.308(a)(8)

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y con cada despliegue. Cada hallazgo llega explicado y con una corrección recomendada, lo que sirve de evidencia de la evaluación técnica continua.
§164.308(a)(5)(ii)(D), §164.308(a)(6)(ii)

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con datos de filtraciones conocidas, para que las credenciales expuestas del personal se renueven y, cuando sea necesario, se gestionen mediante sus procedimientos de incidentes.
§164.312(a)(2)(iv), §164.312(b)

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura en busca de ajustes de riesgo en cifrado, acceso, registro y redes allí donde se almacena y procesa la ePHI.
Más allá de HIPAA

Un programa, varios marcos.

Las salvaguardas de HIPAA se solapan con los marcos que los clientes del sector sanitario suelen pedir después, de modo que cada nuevo informe amplía el programa en lugar de empezar uno nuevo.

SOC 2

El informe independiente que muchas organizaciones sanitarias aceptan de sus proveedores. Los controles de acceso, registro, riesgos y proveedores sirven para ambos, así que un solo programa genera los dos conjuntos de evidencias.

HITRUST

Algunos grandes grupos sanitarios y aseguradoras lo exigen. Se basa en HIPAA y otros marcos, con niveles de evaluación que permiten ajustar el esfuerzo al requisito.

ISO 27001

El certificado que esperan los clientes internacionales y las grandes empresas, con un sistema de gestión en torno al mismo trabajo de riesgos y accesos que HIPAA ya exige.

RGPD

Si trata datos de salud de personas en la UE, el RGPD los considera una categoría especial, con sus propios requisitos de base jurídica y de evaluación de impacto.

ISO 42001

Las funciones de IA que acceden a la PHI plantean preguntas sobre los datos de entrenamiento y los proveedores de modelos. ISO 42001 las responde y reutiliza su trabajo de riesgos y proveedores para HIPAA.

HITECH

La ley HITECH extendió las obligaciones de HIPAA directamente a los socios comerciales y reforzó la notificación de violaciones de seguridad y las sanciones.
Resultados de clientes

Lo que han conseguido nuestros clientes con HIPAA

Empresas del sector sanitario que tenían que demostrar su programa HIPAA a sus socios sin pasarse cada semana persiguiendo evidencias.

50+
Horas a la semana recuperadas por HealthHaven, al dejar de reunir a mano las evidencias de HIPAA
70 %
Menor coste de plataforma para Elfie, una app de salud que gestiona HIPAA, SOC 2, ISO 27001 y el RGPD en SecureSlate

HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Edward
Edward CEO at HealthHaven
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre HIPAA, desde qué se considera PHI hasta lo que revisa una auditoría. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con el cumplimiento HIPAA.

Descubra qué requerirá su programa HIPAA

Cuéntenos qué sistemas acceden a la PHI y qué cliente le está preguntando por ellos. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?