
Certificación HITRUST

Obtenga la certificación HITRUST sin necesidad de montar un equipo de seguridad.

Los grupos sanitarios y las aseguradoras exigen HITRUST cuando un contrato implica suficiente riesgo. Un responsable de cumplimiento dedicado de SecureSlate ajusta el nivel de evaluación a lo que su cliente exige realmente, prepara sus evidencias para MyCSF y trabaja con su evaluador HITRUST, mientras nuestra plataforma de automatización del cumplimiento reutiliza el trabajo que usted ya ha hecho para HIPAA, SOC 2 o ISO 27001. Un único precio fijo cubre todo el trabajo.

Dominios de evaluación del HITRUST CSF19 dominios

Dominios de evaluación del HITRUST CSF: 19 dominios, 5 Gobernanza y riesgo, 3 Endpoints y dispositivos, 8 Infraestructura y acceso, 3 Resiliencia y seguridad física. 4 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Evaluaciones
e1, i1 y r2
Vigencia del certificado
1 año para e1 e i1, 2 años para r2
Validado por
Un evaluador autorizado y, después, HITRUST
En qué consiste

La certificación HITRUST acredita sus controles ante los clientes del sector sanitario, al nivel que ellos exigen.

El HITRUST CSF reúne requisitos de HIPAA, ISO 27001, NIST y otras fuentes en un único marco de controles, y HITRUST certifica a las organizaciones mediante evaluaciones validadas.

e1, i1 o r2

La evaluación e1 (Essentials) cubre prácticas fundamentales de ciberseguridad, la evaluación i1 (Implemented) añade un conjunto más amplio de prácticas de referencia, y la evaluación r2 (Risk-based) se adapta a sus factores de riesgo y es la más rigurosa. Los clientes suelen especificar el nivel en el contrato.

Validada por un evaluador, revisada por HITRUST

Un evaluador externo autorizado prueba sus controles y envía los resultados a través de MyCSF; después, HITRUST realiza una revisión de control de calidad antes de emitir la certificación. Las certificaciones e1 e i1 duran un año, y la r2 dura dos años con una evaluación intermedia.

El alcance y la herencia determinan el esfuerzo

Los sistemas, los datos y los proveedores dentro del alcance deciden qué requisitos se aplican, y los controles que su proveedor de nube ya opera a menudo pueden heredarse mediante el programa de herencia de HITRUST en lugar de volver a probarse.
Cómo funciona

Ajustamos el nivel de HITRUST a su cliente y le llevamos hasta la certificación.

Cuatro fases, desde la llamada de alcance hasta la certificación, con un responsable de cumplimiento asignado que responde de cada una.

Confirmar el nivel y el alcance

Comprobamos qué evaluación exige realmente su cliente, definimos los sistemas, ubicaciones y datos dentro del alcance e identificamos los controles que puede heredar de su proveedor de nube antes de empezar con las evidencias.

Realizar una evaluación de preparación

Su responsable de cumplimiento mide sus controles actuales frente a los requisitos de HITRUST aplicables, reutiliza lo que ya existe para HIPAA, SOC 2 o ISO 27001 y convierte las brechas en un plan con fechas y responsables.

Cerrar brechas y preparar evidencias

Implementamos políticas, procedimientos y controles técnicos, conectamos integraciones y análisis que recopilan evidencias de forma continua y preparamos las respuestas para MyCSF, para que el evaluador encuentre lo que necesita.

Evaluación validada y revisión de HITRUST

Nos coordinamos con su evaluador autorizado durante las pruebas, respondemos a las solicitudes de seguimiento y le acompañamos en la revisión de control de calidad de HITRUST; después, mantenemos los controles en funcionamiento para la evaluación intermedia o la renovación.
Qué incluye

Todo lo que revisa su evaluador de HITRUST, preparado antes de que lo pida.

El software de cumplimiento HITRUST y el experto que lo gestiona se contratan juntos por un único precio fijo, para que el programa no recaiga en sus ingenieros.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa HITRUST de principio a fin. Confirma el nivel de evaluación, dirige la preparación, prepara las evidencias para MyCSF y trabaja directamente con su evaluador, para que su equipo solo tenga que revisar y aprobar, sin necesidad de aprenderse el marco.

Reutilización de evidencias de HIPAA, SOC 2 e ISO 27001

Los controles y las evidencias que ya mantiene para otros marcos se vinculan a los requisitos de HITRUST, para que la evaluación se apoye en su programa actual en lugar de duplicarlo.

Evidencias de las herramientas que ya utiliza

Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los controles se comprueban continuamente con la configuración real y, cuando uno falla, SecureSlate AI detecta la brecha y prepara una corrección para que su equipo la apruebe.

Revisiones de accesos, formación y dispositivos
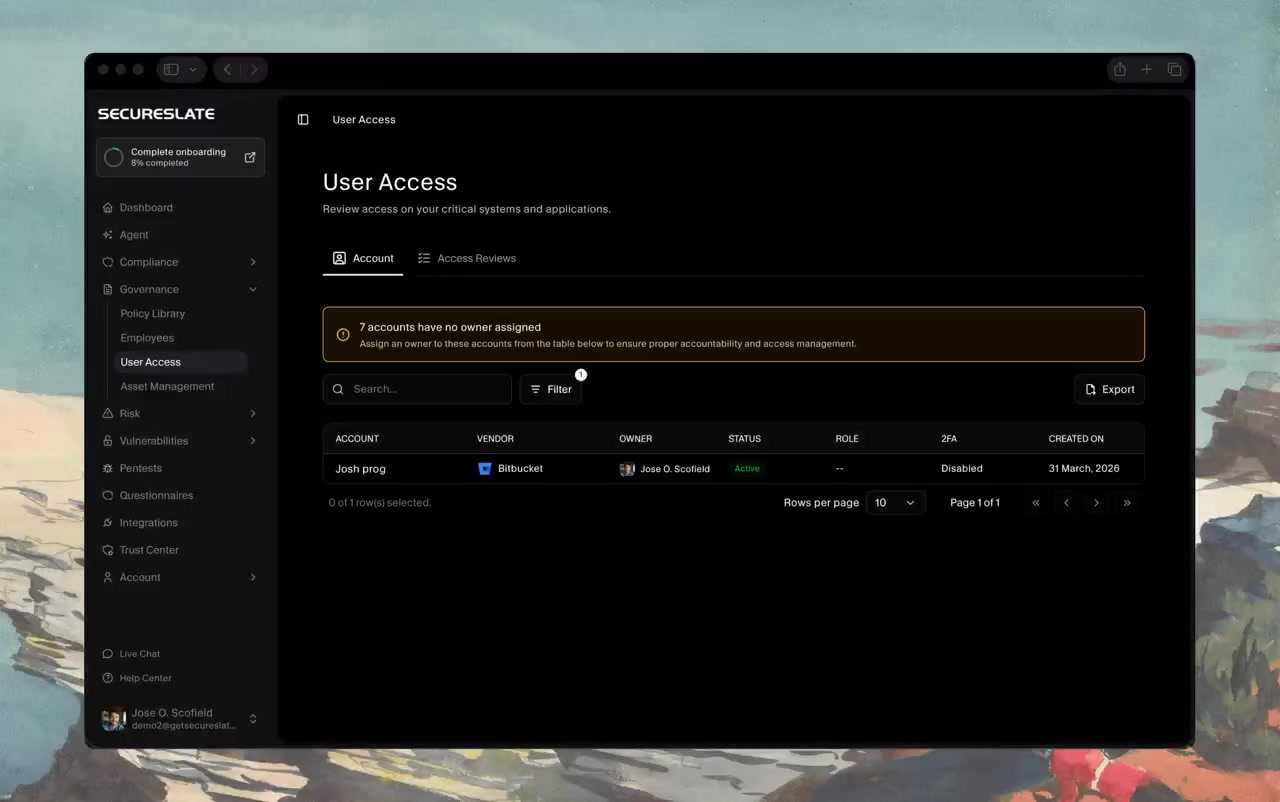
Las revisiones de accesos, la formación en concienciación sobre seguridad y las comprobaciones de dispositivos se programan y nosotros hacemos el seguimiento por usted, con evidencias para los dominios de control de acceso, educación y endpoints.

Garantía de terceros

Los proveedores que acceden a datos sensibles se gestionan con diligencia debida, contratos y fechas de revisión, que es lo que espera ver el dominio de garantía de terceros.

Un Trust Center para clientes del sector sanitario

Comparta su certificación HITRUST y su postura de seguridad con grupos sanitarios y aseguradoras desde una página siempre actualizada, para que el departamento de compras tenga respuestas antes de que llegue el cuestionario.
Evidencias de los dominios de evaluación

Varios dominios de HITRUST exigen evidencias de su código y su nube, no una política.

La gestión de la configuración, de vulnerabilidades, de la red y de contraseñas se evalúa sobre lo que de verdad está en producción. El análisis de seguridad forma parte del servicio, así que las evidencias proceden de sus repositorios, dominios y cuentas en la nube reales.
07 Gestión de vulnerabilidades

Análisis de seguridad del código

Los repositorios se analizan en busca de código vulnerable, con los hallazgos ordenados por gravedad y localizados hasta la línea, lo que aporta evidencias de gestión de vulnerabilidades a partir del código que realmente pone en producción.
10 Gestión de contraseñas

Detección de secretos

Localizamos las claves de API, los tokens y las credenciales que quedan en el código fuente, con el archivo y la línea exactos, para que los secretos se gestionen como es debido y no se queden en los repositorios.
07 Gestión de vulnerabilidades

Riesgo de dependencias y licencias

Una SBOM para cada repositorio, con los componentes de código abierto vulnerables señalados, lo que extiende la gestión de vulnerabilidades al código de terceros del que depende.
07 Gestión de vulnerabilidades, 08 Protección de la red

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y con cada despliegue. Cada hallazgo llega explicado y con una corrección recomendada.
10 Gestión de contraseñas

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con datos de filtraciones conocidas, para que las credenciales expuestas se detecten y se renueven antes de que puedan reutilizarse contra sus sistemas.
06 Gestión de la configuración, 08 Protección de la red

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura en busca de ajustes de riesgo en cifrado, acceso, registro y redes.
Más allá de HITRUST

Un programa, varios marcos.

HITRUST se basa en los marcos que los clientes del sector sanitario ya conocen, así que el trabajo que dedica a HITRUST refuerza el resto de su programa.

HIPAA

Muchos proveedores demuestran su programa HIPAA ante las organizaciones sanitarias con HITRUST, ya que HIPAA por sí solo no da lugar a ningún certificado.

SOC 2

Muchas organizaciones sanitarias aceptan SOC 2 de los proveedores más pequeños. Empezar por ahí y vincularlo más adelante a HITRUST evita repetir el trabajo.

ISO 27001

El certificado internacional, con un sistema de gestión en torno al mismo trabajo de riesgos, accesos y vulnerabilidades que evalúa HITRUST.

RGPD

Los datos de salud de personas en la UE son una categoría especial de datos según el RGPD, con obligaciones que se suman a lo que cubre HITRUST.

ISO 42001

Las funciones de IA en flujos de trabajo clínicos o administrativos plantean cuestiones de gobernanza sobre datos y modelos que HITRUST por sí solo no resuelve.

Sector sanitario

Cómo gestiona SecureSlate HIPAA, SOC 2 y HITRUST de forma conjunta para empresas healthtech y proveedores del sector sanitario.
Guías sobre HITRUST

Qué comprueba realmente su evaluación HITRUST

Tres guías que su equipo puede leer antes de la llamada de alcance, desde los tipos de evaluación hasta cómo se puntúan los requisitos. Las guías están en inglés.

e1, i1, r2
Qué es el HITRUST CSF, cómo funciona la certificación y en qué se diferencian los tres tipos de evaluación
6 a 18 meses
Fases y plazos habituales desde la definición del alcance hasta una primera certificación
Puntuación
Cómo decide la rúbrica de puntuación de HITRUST qué requisitos se aplican y cómo se califican
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre HITRUST, desde los evaluadores hasta lo que cuesta la certificación. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con la certificación HITRUST.

Descubra qué requerirá su certificación HITRUST

Cuéntenos qué nivel de evaluación exige su cliente y qué sistemas entran en el alcance. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?
