
SecureSlate para grandes empresas

Un solo programa para todas sus sociedades, marcos y auditorías.

A esta escala, rara vez faltan herramientas. El problema es que el gobierno, los riesgos y el aseguramiento están repartidos entre distintas plataformas, consultoras y hojas de cálculo. SecureSlate lo reúne todo en un solo conjunto de controles, con profesionales con experiencia al frente y a un precio acordado antes de empezar.

Por qué ahora

La escala no rompe los controles. Rompe la coordinación.

Tres cosas fallan en cuanto un solo programa tiene que responder por muchas partes de una empresa.

Cada sociedad gestiona su propia versión del programa

Una línea de producto, una empresa adquirida y una filial regional tienen certificaciones distintas en herramientas distintas. Nadie puede decir cuál es la postura de seguridad del grupo sin que tres personas reconstruyan el panorama a mano.

El calendario de auditorías nunca termina de verdad

Una auditoría de seguimiento, una nueva certificación y la evaluación de un cliente se solapan en el tiempo. Si las evidencias están separadas, cada una obliga a repetir una recopilación que su equipo ya había hecho.

El conjunto de herramientas cuesta más que el trabajo que sustituye

Una plataforma GRC, una herramienta de cuestionarios, varios escáneres y un contrato de consultoría, cada uno con su propio precio y ninguno responde del resultado. Las partidas crecen más rápido de lo que madura el programa.
Qué cambia

Gobierno, riesgos, cumplimiento y aseguramiento unificados.

Lo que la consolidación aporta de verdad cuando el programa abarca toda la empresa.

Un conjunto de controles para muchas sociedades y marcos

Los controles se implantan una sola vez y se vinculan a cada marco y a cada parte de la empresa que deba cumplirlos. El alcance se mantiene separado donde las sociedades realmente difieren y se consolida donde la dirección necesita una visión única.

Auditorías en paralelo sobre una única base de evidencias

Como las evidencias se recopilan de forma continua y no para cada auditoría, una recertificación y un nuevo marco pueden avanzar al mismo tiempo. Los auditores trabajan con el mismo registro actualizado en lugar de con solicitudes de documentación separadas.

Riesgos internos y de terceros en un solo registro

Riesgos, responsables, decisiones de tratamiento y evaluaciones de proveedores conviven y siguen vinculados a los controles que los abordan, de modo que la exposición a terceros no se gestiona en un sistema separado del resto.

Responsabilidad, no solo software

Un responsable de cumplimiento dedicado, respaldado por profesionales con experiencia, gestiona el día a día junto a su equipo. Tendrá a una persona concreta que responde de la ejecución, en lugar de una licencia y un proyecto de implantación por delante.
Qué incluye

El trabajo diario, no solo la plataforma.

El trabajo de los expertos, la plataforma y las herramientas de seguridad, todo por un único precio fijo.

Todos los marcos sobre un solo conjunto de controles

Estado de los marcos, salud de los controles, resultados de las pruebas y riesgo inherente en una única vista para todo el grupo, en lugar de un panel desconectado por cada norma que usted cumple.

Auditorías gestionadas, no solo preparadas

Periodos de auditoría, paquetes de evidencias, preguntas de los auditores y hallazgos, todo controlado en un solo lugar. Nos coordinamos directamente con sus auditores y mantenemos al día las auditorías que se solapan.

Un registro de riesgos, internos y de terceros
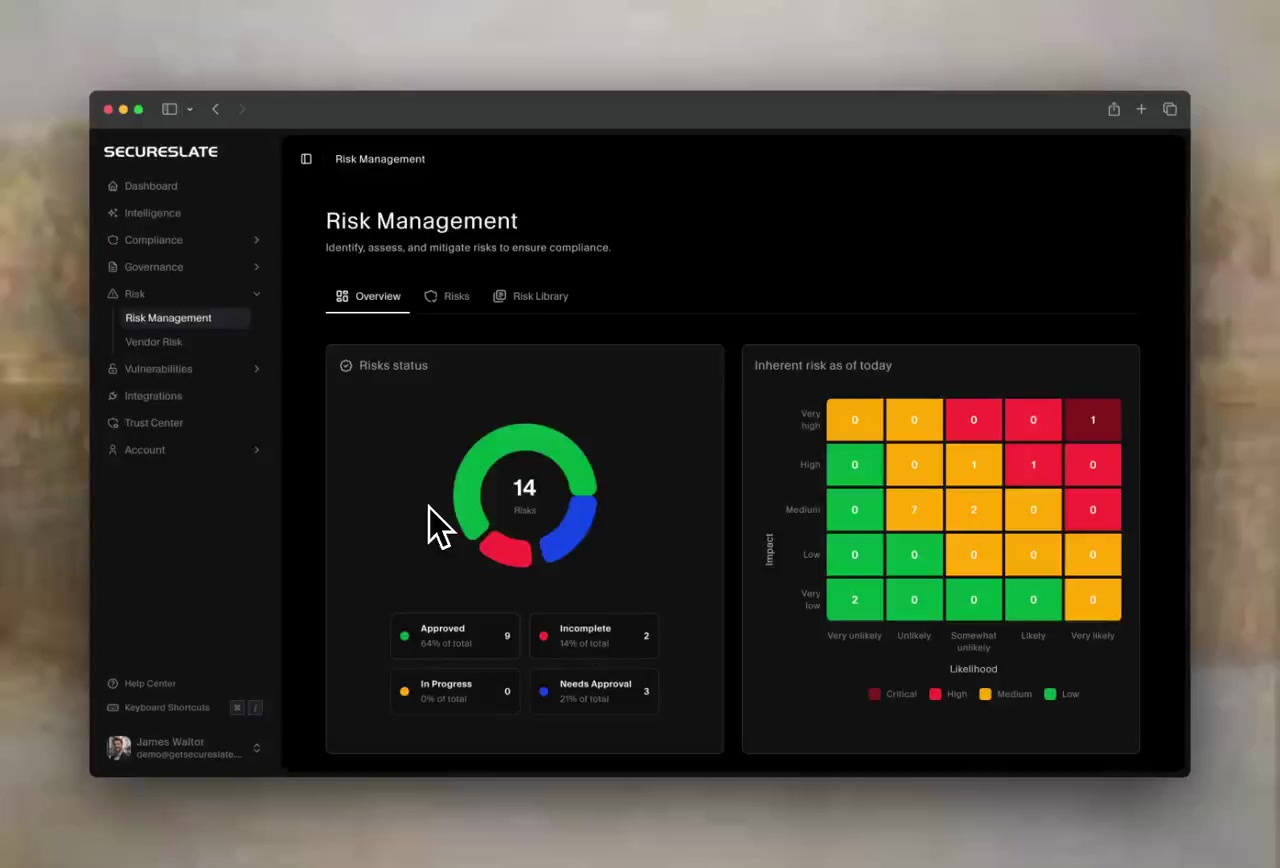
Riesgos puntuados por probabilidad e impacto y vinculados a los controles que los tratan, junto con evaluaciones de proveedores, revisiones de informes SOC y seguimiento de la remediación para una base de proveedores en crecimiento.

Todo su entorno conectado

Cuentas en la nube, proveedores de identidad, repositorios de código, sistemas de RR. HH. y gestión de dispositivos aportan evidencias de forma continua, de modo que las pruebas de los controles reflejan la situación de hoy y no la del momento de la recopilación.

Controles de personal a la escala de una gran plantilla
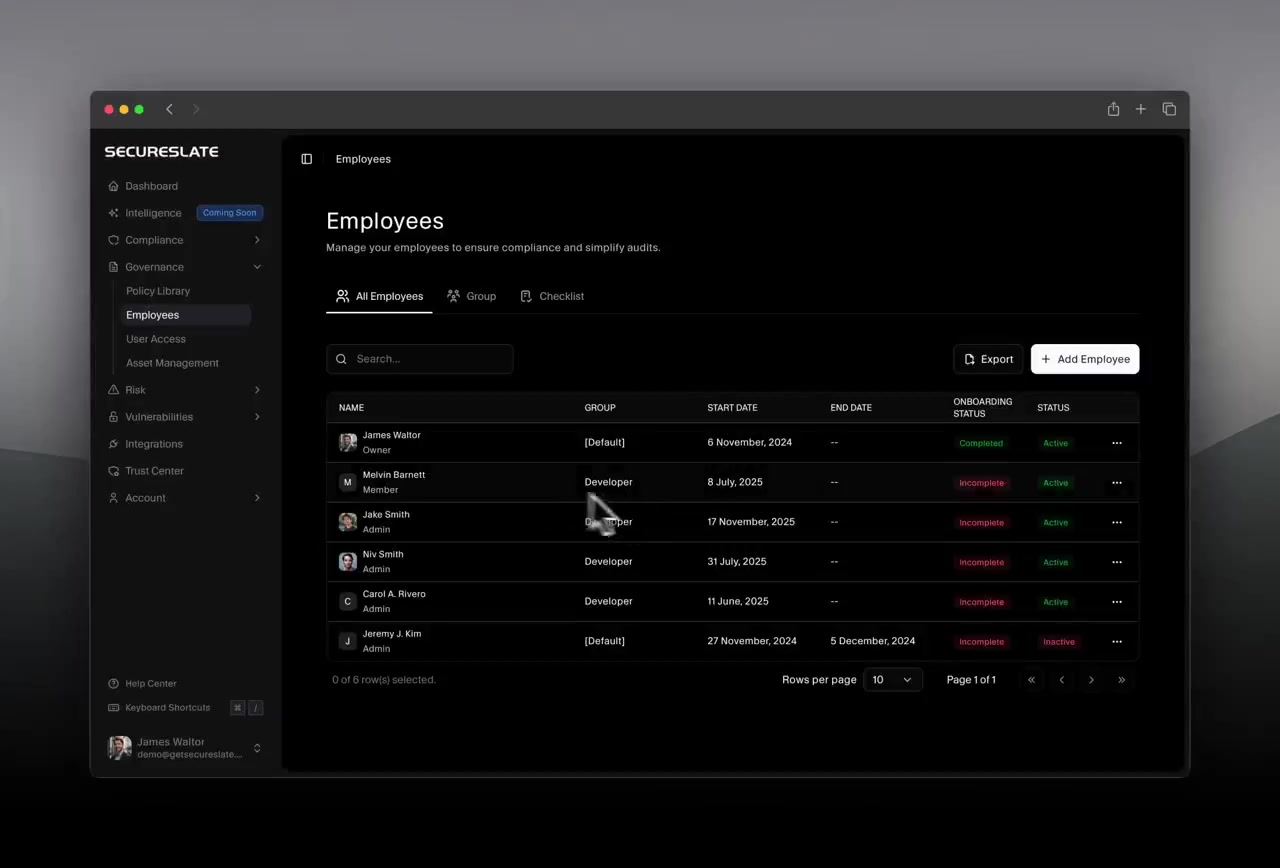
Evidencias de altas y bajas, revisiones de accesos, aceptación de políticas y formación en seguridad se gestionan según un calendario en toda la organización, para que las incorporaciones y salidas no aparezcan más tarde como hallazgos.

Monitorización de la exposición en todo el entorno
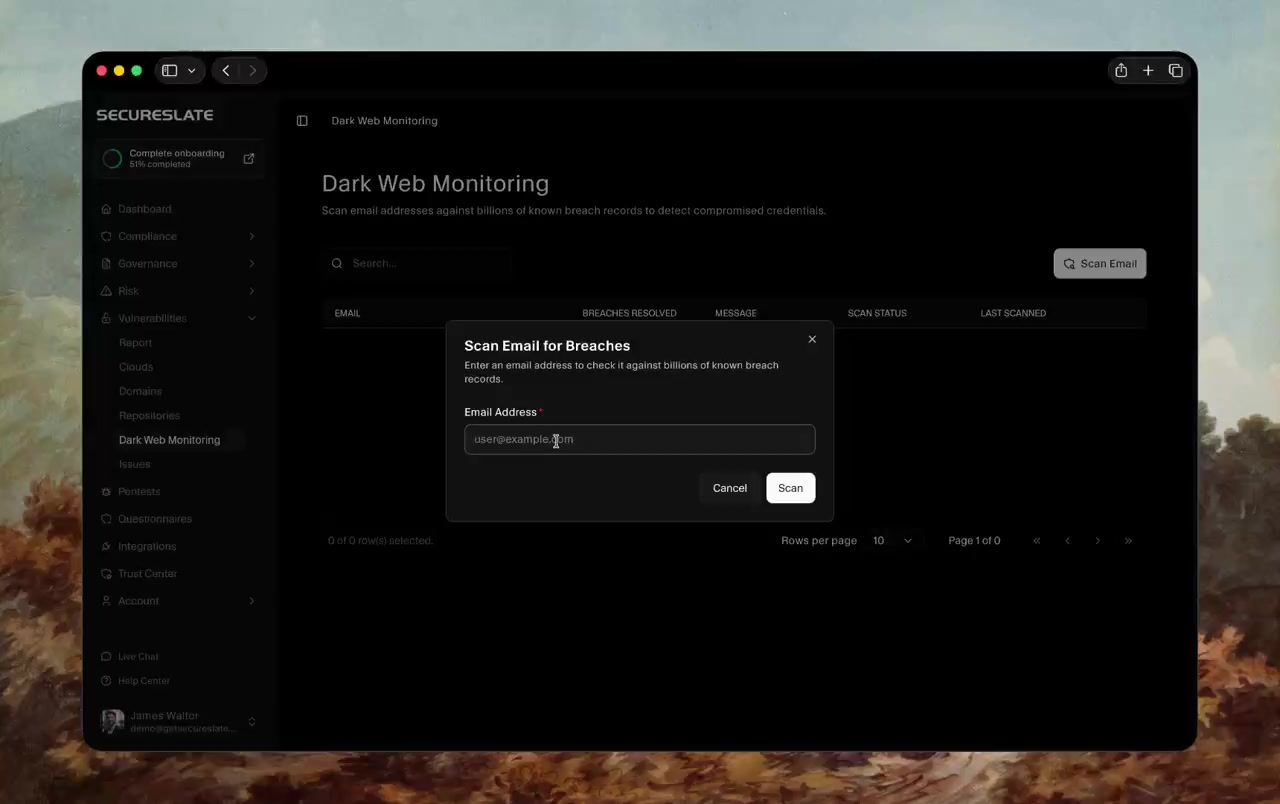
La seguridad del código, la detección de secretos, el riesgo de dependencias y licencias, la monitorización de la superficie externa y la exposición en la dark web forman parte del encargo, en lugar de ser cuatro contratos más que negociar.
Marcos de cumplimiento

Cumpla varios a la vez sin gestionar varios programas.

Las certificaciones se solapan mucho más de lo que difieren. Implantamos una sola vez todo lo que exigen sus normas y cumplimos cada una a partir de ese conjunto. Las normas internas y contractuales se vinculan igual.

Testimonios

Programas que dejaron de gestionarse a mano

Lo que dicen los directivos cuando el cumplimiento funciona como un proceso continuo. Las citas se muestran en su versión original en inglés.

HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Edward
Edward CEO at HealthHaven

One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Tristan
Tristan CEO at Senbee A/S

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Lo que suele frenar la decisión

El coste de la situación actual es la parte que nadie suma.

«Ya tenemos una plataforma GRC y una consultora.»

Suele ser así, y es precisamente lo que conviene calcular. Sume la licencia de la plataforma, la herramienta de cuestionarios, los escáneres y el contrato de consultoría, y después compare. Elfie consolidó sus herramientas al dejar Vanta y redujo el coste de plataforma en torno a un 70 %, con casi 5 veces más funciones incluidas.

«Nuestro entorno es demasiado complejo para un equipo externo.»

La complejidad es precisamente la razón para tener profesionales a cargo en lugar de una licencia. Trabajamos dentro de sus sistemas con su equipo de seguridad, delimitamos los controles por sociedad donde el negocio realmente difiere y lo consolidamos todo en una sola vista para la dirección.

«Necesitamos a alguien que responda, no otro proveedor.»

Tendrá un responsable de cumplimiento asignado que se hace cargo de la ejecución, participa en sus canales y responde directamente a sus auditores, respaldado por profesionales con experiencia en SOC 2, ISO 27001, ISO 42001 y HIPAA. Con un precio fijo, lo que nos interesa es terminar, no facturar horas.

«Cambiar a mitad de ciclo pondría en riesgo una certificación.»

Por eso no hacemos el cambio a ciegas. Los controles, las políticas y las evidencias históricas se migran primero y funcionan en paralelo con sus herramientas actuales, y planificamos la transición según su calendario de auditorías, no según una fecha de renovación.
Preguntas frecuentes

Lo primero que preguntan los responsables de seguridad y GRC.

Ponga cifras a su situación actual

Traiga sus marcos, sociedades, herramientas y calendario de auditorías. Le mostraremos lo que cambiaría realmente consolidarlo todo en un solo programa, incluidos los puntos en los que no merecería la pena.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?
