Certificación FedRAMP

Obtenga la certificación FedRAMP sin necesidad de montar un equipo de cumplimiento federal.

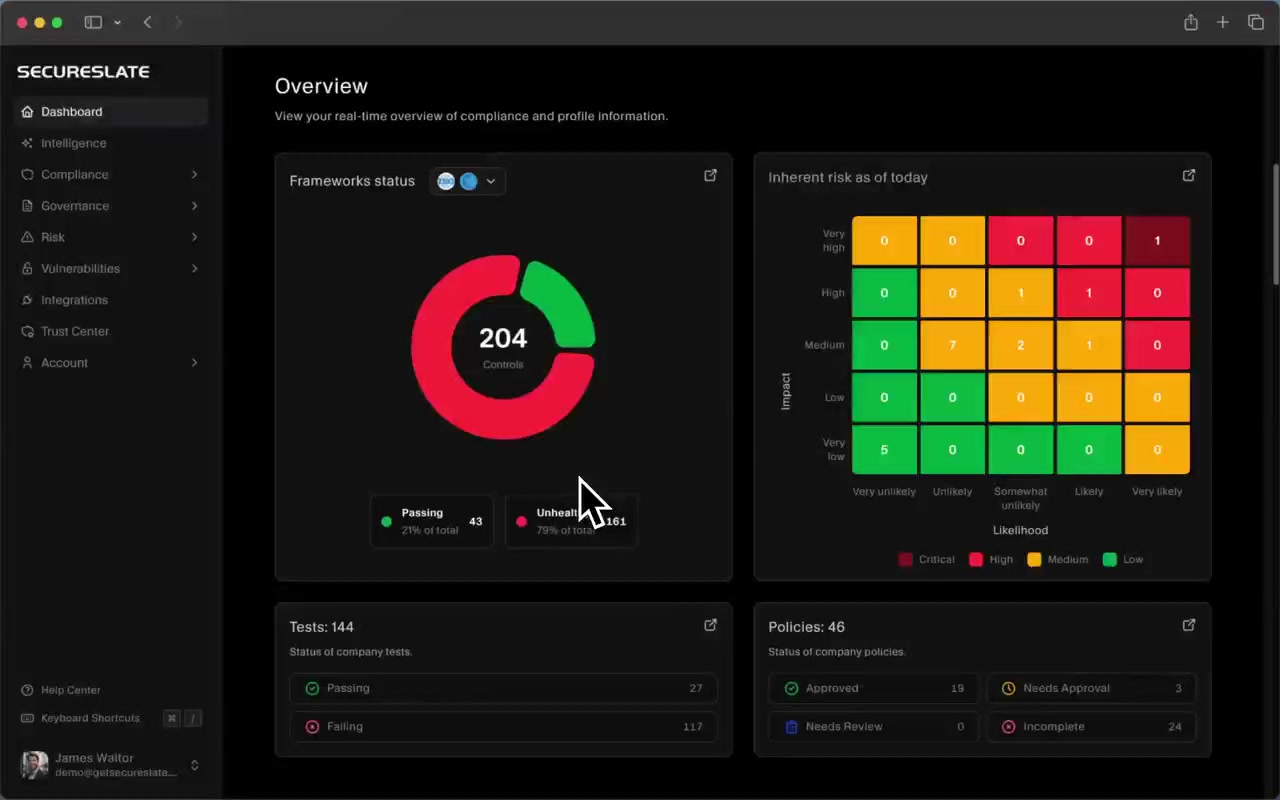
Con la certificación FedRAMP, los servicios en la nube se ganan la confianza de las agencias federales de EE. UU., y las Consolidated Rules for 2026 sustituyen un proceso muy burocrático por clases de certificación e indicadores clave de seguridad (Key Security Indicators) medibles. Un responsable de cumplimiento dedicado de SecureSlate elige la clase adecuada para su servicio, elabora su Security Decision Record y le prepara para la evaluación independiente, mientras nuestra plataforma de automatización del cumplimiento mantiene las evidencias al día para los informes trimestrales. Un único precio fijo cubre todo el trabajo.

KSI de FedRAMP 20x46 indicadores

KSI de FedRAMP 20x: 46 indicadores, 1 Formación en ciberseguridad, 4 Gestión de cambios, 8 Arquitectura nativa de la nube, 6 Gestión de identidades y accesos, 3 Respuesta a incidentes, 5 Supervisión, registro y auditoría, 5 Políticas e inventario, 4 Planificación de la recuperación, 2 Riesgo de la cadena de suministro, 8 Configuración del servicio. 7 destacados: Acreditado por el análisis de seguridad incluido.

Acreditado por el análisis de seguridad incluidoDefinido con su responsable de cumplimiento
Normativa
Consolidated Rules for 2026, obligatorias desde enero de 2027
Clases de certificación
De la A a la D, de menor a mayor garantía
Rev5
Sin nuevas certificaciones Rev5 después de junio de 2027
En qué consiste

La certificación FedRAMP ahora se organiza por clases, y 20x mide la seguridad en lugar de limitarse a documentarla.

FedRAMP es el programa del Gobierno de EE. UU. para la seguridad de los servicios en la nube que utilizan las agencias federales. Con las Consolidated Rules for 2026, un servicio en la nube obtiene una clase de certificación, y el enfoque moderno 20x se basa en resultados medidos en lugar de planes documentados.

Cuatro clases de certificación

La garantía aumenta de la clase A a la clase D. La clase A permite entrar en el marketplace a un servicio con una evaluación reciente SOC 2 Type II, GovRAMP o FedRAMP Rev5, aunque las agencias no deberían apoyarse en ella más de 12 meses salvo que el servicio esté en proceso de obtener una clase superior. Las clases B y C necesitan una nueva evaluación de un evaluador reconocido por FedRAMP.

46 Key Security Indicators

En la vía 20x, sus decisiones de seguridad se miden frente a 46 indicadores en 10 temas, desde la gestión de identidades y accesos hasta el riesgo de la cadena de suministro. La clase C exige al menos dos métodos de validación automatizada para cada indicador y seis meses de métricas históricas.

Informes cada trimestre

Todo proveedor certificado entrega un Ongoing Certification Report cada tres meses, y los proveedores de las clases C y D deben además organizar una revisión trimestral para las agencias. La detección de vulnerabilidades, la notificación de incidentes y las notificaciones de cambios significativos siguen plazos que se endurecen a medida que sube la clase.
Cómo funciona

Llevamos su servicio en la nube hasta la certificación FedRAMP y nos ocupamos de los informes trimestrales.

Cuatro fases, desde la llamada de alcance hasta una certificación que puede mantener, con un responsable de cumplimiento asignado que responde de cada una.

Elegir la clase adecuada

Analizamos las agencias a las que vende, el uso que tendrá su servicio y las evaluaciones que ya tiene, y le recomendamos una clase, normalmente en la vía 20x, ya que las nuevas certificaciones Rev5 terminan en junio de 2027. Un informe SOC 2 Type II vigente puede ser su vía de entrada a la clase A.

Vincular su seguridad a los Key Security Indicators

Su responsable de cumplimiento vincula a cada indicador la forma en que ya aborda la identidad, la gestión de cambios, el registro, la recuperación y la seguridad de la cadena de suministro, y prioriza las brechas según lo que evaluadores y agencias revisarán primero.

Elaborar el Security Decision Record y el paquete

Documentamos sus decisiones de seguridad, configuramos la validación de cada indicador y reunimos el paquete de certificación; después, le preparamos para la evaluación independiente cuando su clase la exige.

Informar cada trimestre

Los Ongoing Certification Reports, la detección de vulnerabilidades y las notificaciones de cambios significativos se entregan en plazo, con evidencias recopiladas de forma continua, para que su certificación se mantenga vigente y las agencias sigan confiando en los datos.
Qué incluye

Todo lo que exigen los evaluadores de FedRAMP y los revisores de las agencias, preparado antes de que se lo pidan.

El software de cumplimiento FedRAMP y el experto que lo gestiona se contratan juntos por un único precio fijo, para que la certificación federal no frene la hoja de ruta de su producto.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa FedRAMP de principio a fin. Elige la clase, vincula los indicadores, redacta el Security Decision Record y trabaja con su evaluador, para que sus ingenieros sigan desarrollando en lugar de leer las Consolidated Rules.

Mapeo de indicadores y análisis de brechas

Vinculamos los 46 Key Security Indicators a los controles, pruebas y evidencias que los cumplen, asignamos cada brecha a un responsable con fecha y señalamos el trabajo que ya cuenta para SOC 2 o NIST CSF.

Pruebas continuas desde su infraestructura

Conecte una sola vez la nube, el proveedor de identidad, los repositorios de código y los dispositivos. Los controles se comprueban continuamente con la configuración real, lo que respalda la validación automatizada y las métricas históricas que esperan las clases superiores.

Detección de vulnerabilidades y respuesta
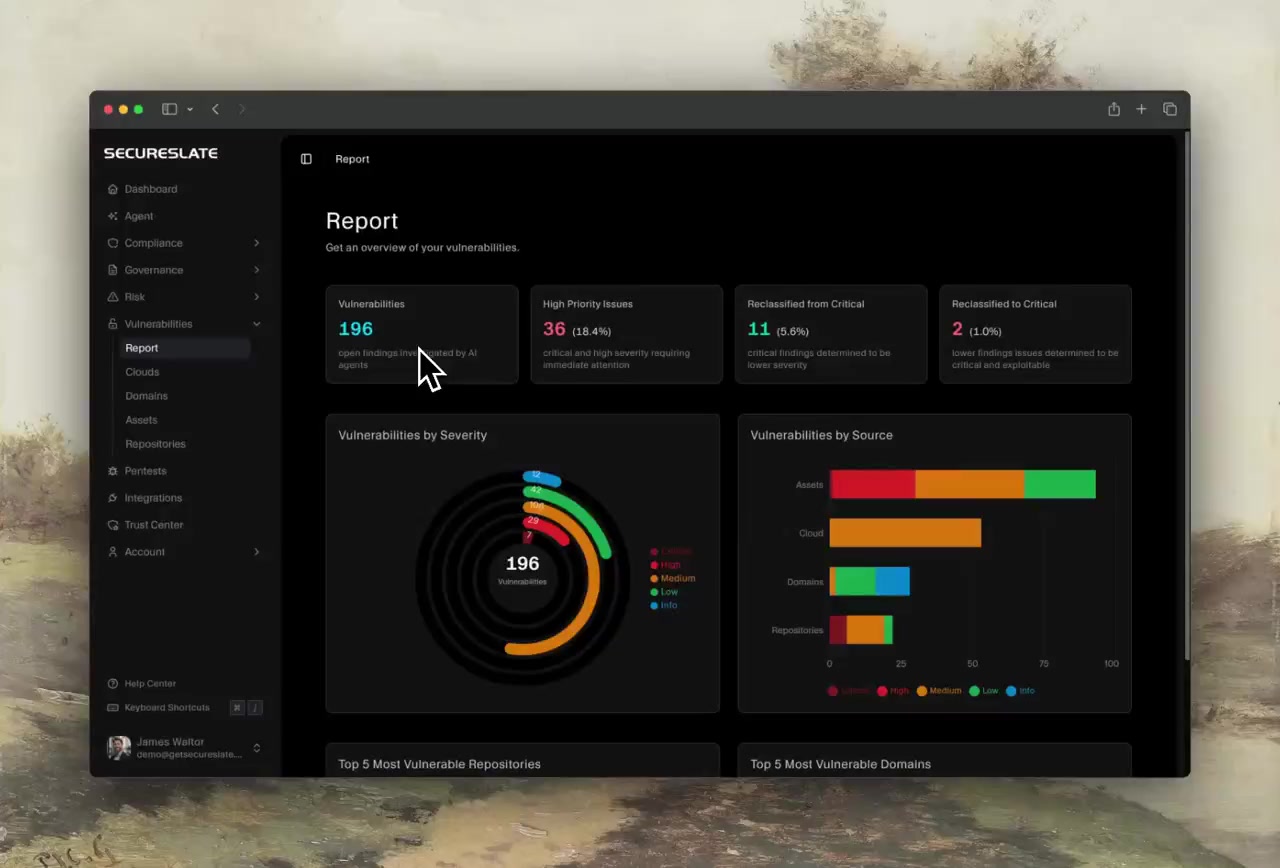
Analizamos periódicamente el código, las dependencias, la nube y la superficie expuesta, y hacemos el seguimiento de cada hallazgo hasta su corrección, lo que respalda los plazos de detección y respuesta que fija su clase.

Cadena de suministro y riesgo de proveedores

Inventariamos y revisamos los servicios y el software de terceros, e identificamos y mitigamos los riesgos de la cadena de suministro tal como exigen los indicadores correspondientes.

Ongoing Certification Reports

Su responsable de cumplimiento prepara el Ongoing Certification Report trimestral a partir de evidencias actuales y le ayuda a realizar las revisiones trimestrales con las agencias clientes, para que cada trimestre no se convierta en una carrera contrarreloj.
Análisis de seguridad incluido

Siete Key Security Indicators de FedRAMP quedan acreditados con estos análisis.

Todos nuestros servicios incluyen análisis del código, las dependencias, la nube y su superficie pública. Estos son los indicadores que acredita directamente, para que su trabajo de validación no parta de cero.
KSI-PIY-RSD Revisar la seguridad en el ciclo de vida de desarrollo

Análisis de seguridad del código

Los repositorios se analizan en busca de código vulnerable, con los hallazgos ordenados por gravedad y localizados hasta la línea, lo que demuestra que la seguridad está integrada en su ciclo de vida de desarrollo de software.
KSI-SCR-MON Supervisar el riesgo de la cadena de suministro

Riesgo de dependencias y licencias

Una SBOM para cada repositorio, con los componentes de código abierto vulnerables señalados, para que el software de terceros se supervise en busca de vulnerabilidades en sus componentes de origen.
KSI-CNA-MAT Minimizar la superficie de ataque

Monitorización de la superficie pública

Sus dominios, incluidos los subdominios olvidados, se analizan periódicamente y con cada despliegue, para que la superficie de ataque expuesta a internet se mantenga reducida y bajo revisión.
KSI-SVC-ASM Automatizar la gestión de secretos

Detección de secretos

Localizamos las claves de API, los tokens y las credenciales que quedan en el código fuente, con el archivo y la línea exactos, para que las brechas en la gestión de secretos salgan a la luz antes de que alguien las explote.
KSI-MLA-EVC Evaluar las configuraciones, KSI-CNA-IBP Aplicar buenas prácticas

Comprobación de configuraciones erróneas en la nube

Las configuraciones de AWS, Azure y GCP se revisan mediante acceso de solo lectura frente a las buenas prácticas del proveedor en cifrado, acceso, registro y redes.
KSI-IAM-SUS Responder a actividades sospechosas

Monitorización de la dark web

Las direcciones de correo electrónico de la empresa se cotejan con datos de filtraciones conocidas, para que las cuentas con credenciales expuestas se protejan antes de que alguien las utilice.
Más allá de FedRAMP

Un programa FedRAMP que también sirve para sus otros marcos.

FedRAMP se solapa con los marcos que ya piden sus clientes comerciales y gubernamentales, así que los controles compartidos cuentan más de una vez.

SOC 2

Un informe SOC 2 Type II de los últimos 12 meses es una de las vías de entrada a la clase A de FedRAMP, así que el programa que gestiona para sus clientes comerciales puede abrirle el mercado federal.

CMMC

Los contratistas de defensa que tratan información no clasificada controlada (CUI) necesitan CMMC, y se espera que los servicios en la nube que utilizan para almacenarla cumplan FedRAMP Moderate o un equivalente.

GovRAMP

El equivalente de FedRAMP para los gobiernos estatales y locales de EE. UU. Una evaluación GovRAMP es también una de las vías de entrada a la clase A de FedRAMP.

NIST CSF

El CSF procede del mismo instituto que NIST SP 800-53. Sus resultados de Govern, Protect, Detect y Respond coinciden con muchos de los Key Security Indicators de FedRAMP.

ISO 27001

Los clientes globales piden ISO 27001 junto con FedRAMP. Los controles de acceso, cambios, registro y proveedores sirven para ambos programas.

HIPAA

Los servicios en la nube para programas de salud federales a menudo también tratan información sanitaria protegida, así que las salvaguardas de HIPAA y los indicadores de FedRAMP comparten gran parte de las mismas evidencias.
Guías sobre FedRAMP

Qué exige realmente FedRAMP a su equipo

Tres guías que su equipo puede leer antes de la llamada de alcance, desde el enfoque 20x hasta cómo se compara FedRAMP con SOC 2. Las guías están en inglés.

20x
Qué es FedRAMP 20x: objetivos, retos y cómo prepararse
SOC 2
FedRAMP frente a SOC 2: diferencias clave para proveedores de servicios en la nube
Marketplace
El FedRAMP Marketplace: cómo funcionan las fichas de servicio y qué ven las agencias
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre FedRAMP, desde quién lo necesita hasta cómo se compara con otros programas gubernamentales. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con FedRAMP.

Descubra qué requerirá la certificación FedRAMP para su servicio

Cuéntenos a qué agencias quiere vender y qué evaluaciones tiene ya. Al terminar la llamada tendrá una clase recomendada, un resumen de brechas y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?