
Certificación ISO 9001

Obtenga la certificación ISO 9001 sin tener que contratar antes un equipo de calidad.

ISO 9001 es la norma de gestión de la calidad que los equipos de compras reconocen en casi todos los sectores. Un responsable de cumplimiento dedicado de SecureSlate delimita su sistema de gestión de la calidad, contrasta su forma real de trabajar con los capítulos 4 a 10 y le prepara para la auditoría de certificación, mientras nuestra plataforma de automatización del cumplimiento mantiene las políticas, las evidencias y las acciones correctivas en un solo lugar. Un único precio fijo cubre el trabajo.

ISO 9001:201528 apartados

ISO 9001:2015: 28 apartados, 4 Contexto de la organización, 3 Liderazgo, 3 Planificación, 5 Apoyo, 7 Operación, 3 Evaluación del desempeño, 3 Mejora. 6 destacados: Se basan en un programa ISO 27001 previo.

Se basan en un programa ISO 27001 previoEspecíficos de calidad, construidos con su responsable de cumplimiento
Versión vigente
ISO 9001:2015, modificada en 2024
Certificado
Válido 3 años, auditado cada año
Comparte estructura con
ISO 27001, ISO 42001, ISO 14001
En qué consiste

La certificación ISO 9001 audita cómo gestiona la calidad, no si ha redactado un manual de calidad.

ISO 9001:2015 establece los requisitos de un sistema de gestión de la calidad que cualquier organización puede aplicar, desde fabricantes hasta empresas de software. Define lo que el sistema debe lograr, no cómo construir su producto.

Un sistema de gestión de la calidad que funciona de verdad

Los capítulos 4 a 10 definen el SGC: su alcance y sus procesos, el liderazgo y una política de la calidad, los riesgos y los objetivos de la calidad, los recursos y la información documentada, el control operacional, la auditoría interna, la revisión por la dirección y las acciones correctivas. La versión de 2015 eliminó el manual de calidad obligatorio, así que los auditores buscan registros que demuestren que el sistema funciona.

28 apartados y ningún Anexo A

A diferencia de ISO 27001, no hay un anexo de controles, así que la auditoría se hace directamente sobre los capítulos. El capítulo 8, Operación, suele concentrar la mayor parte del trabajo: requisitos del cliente, diseño y desarrollo, proveedores, liberación y salidas no conformes. Si un requisito no es aplicable a su caso, se justifica en el alcance.

Enfoque al cliente y pensamiento basado en riesgos

Usted determina lo que requieren los clientes y otras partes interesadas, aborda los riesgos y oportunidades que podrían afectar a la conformidad y hace el seguimiento de la satisfacción del cliente. La modificación de 2024 también le pide decidir si el cambio climático es una cuestión pertinente para su SGC.
Cómo funciona

Construimos su sistema de gestión de la calidad con usted y lo mantenemos en marcha entre auditorías ISO 9001.

Cuatro fases, desde la llamada de alcance hasta el certificado, con un responsable de cumplimiento asignado que responde de cada una.

Delimitar el SGC y mapear sus procesos

Acordamos los productos, servicios, equipos y centros incluidos en el alcance y, después, mapeamos los procesos que determinan la calidad, como los requisitos, los lanzamientos, la incorporación de clientes, el soporte y la gestión de proveedores, cada uno con su responsable, entradas, salidas e indicadores.

Realizar el análisis de brechas

Su responsable de cumplimiento compara cómo trabaja hoy su empresa con los capítulos 4 a 10 y separa los procesos que faltan de los que funcionan pero no dejan evidencias. Cada brecha recibe un responsable y una fecha, para que el plan esté claro antes de empezar a corregir.

Aprovechar lo que ya tiene en marcha

El control documental, los registros de competencia, las revisiones de proveedores, la auditoría interna, la revisión por la dirección y las acciones correctivas se trasladan desde ISO 27001 si ya la tiene. Nosotros añadimos las piezas específicas de calidad: requisitos del cliente, controles de diseño y desarrollo, criterios de liberación y objetivos de la calidad.

Certificación y seguimiento año tras año

Realizamos la auditoría interna y la revisión por la dirección que los organismos de certificación esperan ver, preparamos las evidencias para la Fase 1 y la Fase 2 y le acompañamos durante la auditoría. Las auditorías de seguimiento tienen lugar en el segundo y el tercer año, y el SGC se mantiene al día a medida que cambian sus procesos.
Qué incluye

Todo lo que su auditor de ISO 9001 muestrea, preparado antes de que lo pida.

El software de cumplimiento ISO 9001 y el experto que lo gestiona se contratan juntos por un único precio fijo, para que la gestión de la calidad no se convierta en un proyecto paralelo para su responsable de operaciones.

Un responsable de cumplimiento dedicado

Un profesional con experiencia se encarga de su programa ISO 9001 de principio a fin. Mapea los procesos, redacta la política y los objetivos de la calidad, realiza la auditoría interna y trata directamente con el organismo de certificación, de modo que los responsables de sus procesos revisan y aprueban en lugar de aprender la norma.

Correspondencia por capítulos y registro de brechas

Cada requisito de ISO 9001:2015 queda vinculado a las políticas, los controles y las evidencias que lo cumplen, para que vea qué está cubierto, qué falta y qué trabajo ya cuenta para ISO 27001.

Políticas, formación y toma de conciencia
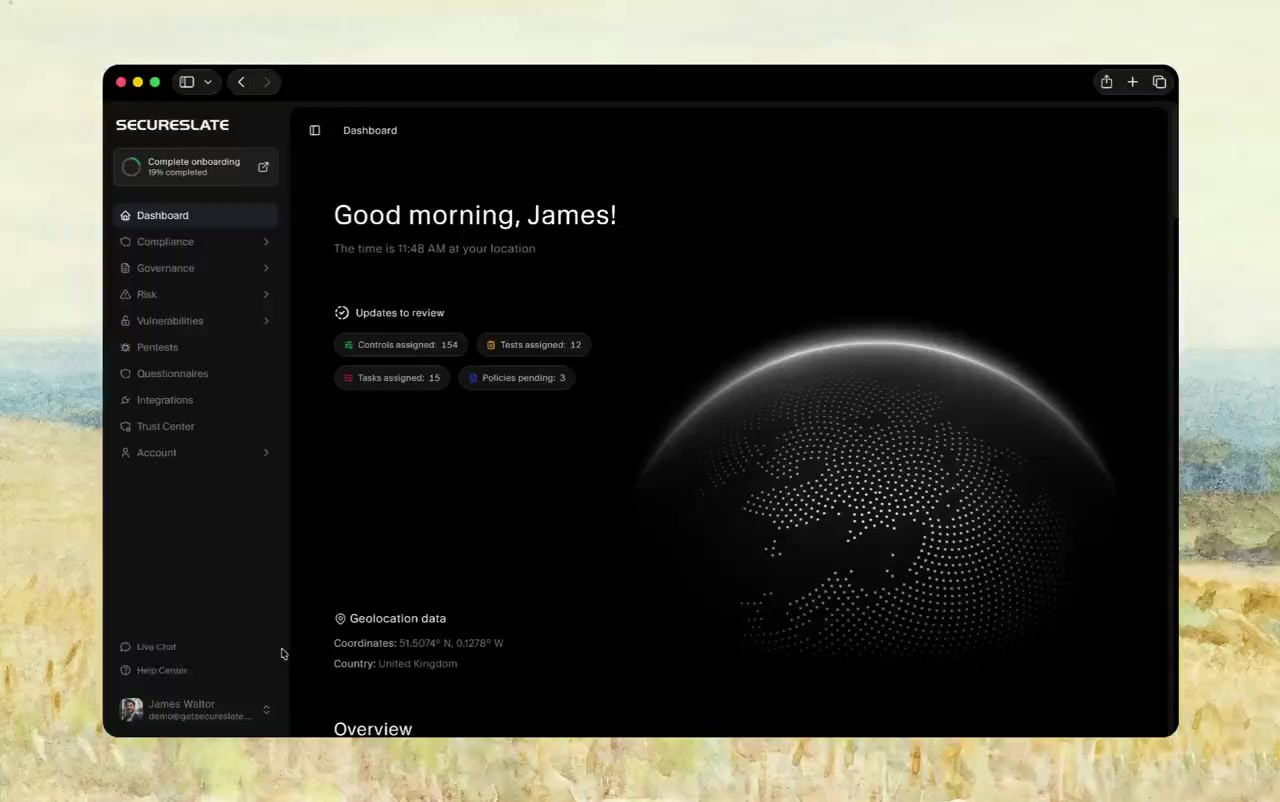
Las políticas se publican para las personas a las que se aplican, con seguimiento de su aceptación, y la formación queda asignada y registrada. Son las evidencias que muestrean los auditores para la competencia según el apartado 7.2 y la toma de conciencia según el 7.3.

Evaluación de proveedores

Los proveedores de nube, los contratistas y otros proveedores que afectan a lo que usted entrega se evalúan, se aprueban y se revisan según un calendario, con los registros del apartado 8.4 junto a su diligencia debida de seguridad.

Auditoría interna y acciones correctivas

Su responsable de cumplimiento realiza la auditoría interna y prepara la revisión por la dirección. Los hallazgos se siguen hasta su cierre con un responsable, una causa raíz y una acción correctiva, de modo que las evidencias de los capítulos 9 y 10 existen antes de que el auditor las pida.

Un Trust Center para compras

Publique su certificado ISO 9001 junto a la documentación de seguridad en una página siempre actualizada, para que los equipos de compras encuentren respuestas sobre calidad y seguridad en un solo lugar antes de enviar un cuestionario.
Reutilización desde ISO 27001

Seis requisitos de ISO 9001 se basan directamente en un programa ISO 27001.

ISO 9001 e ISO 27001 comparten la misma estructura de alto nivel. Si ya tiene un SGSI en marcha, estos requisitos parten de evidencias que ya recopila, y su responsable de cumplimiento los amplía a la calidad en lugar de reconstruirlos.
7.2 se basa en ISO 27001 7.2

Competencia

Los registros de competencia que mantiene para los roles de seguridad se amplían a todas las personas cuyo trabajo afecta a la calidad de los productos y servicios, con la formación, la experiencia y las cualificaciones documentadas.
7.5 se basa en ISO 27001 7.5

Información documentada

Un único proceso de control documental cubre ambos sistemas. La aprobación, el control de versiones, el acceso y la conservación funcionan igual, tanto si el documento es una política de seguridad como un procedimiento de lanzamiento.
8.4 se basa en ISO 27001 5.19 a 5.22

Procesos, productos y servicios suministrados externamente

La incorporación y la revisión de proveedores ya cubren la seguridad. ISO 9001 añade criterios sobre la calidad de la entrega, de modo que una sola evaluación registra ambos aspectos y un solo calendario los mantiene al día.
9.2 se basa en ISO 27001 9.2

Auditoría interna

El programa de auditoría, la independencia de los auditores y los informes que estableció para el SGSI pueden cubrir también el SGC, con un único plan de auditoría y listas de comprobación específicas de calidad.
9.3 se basa en ISO 27001 9.3

Revisión por la dirección

La dirección puede revisar la calidad y la seguridad en una sola reunión, siempre que las entradas que exige ISO 9001, como la satisfacción del cliente, el desempeño de los proveedores y los objetivos de la calidad, figuren en el orden del día y las decisiones queden registradas.
10.2 se basa en ISO 27001 10.2

No conformidad y acción correctiva

El proceso de acciones correctivas que aplica a los hallazgos de seguridad también gestiona los fallos de calidad: contener el problema, encontrar la causa raíz, actuar y comprobar que la acción ha funcionado.
Más allá de ISO 9001

Un único sistema de gestión para la calidad, la seguridad y la IA.

ISO 9001 comparte su estructura con las demás normas de sistemas de gestión, así que un mismo conjunto de procesos compartidos puede respaldar varios certificados.

ISO 27001

Muchos equipos se certifican en calidad y en seguridad a la vez. Los capítulos compartidos permiten que un solo programa de auditoría interna y una sola revisión por la dirección cubran ambas normas.

ISO 42001

La norma de sistemas de gestión de la IA utiliza la misma estructura. Los equipos que lanzan funciones de IA la añaden sobre su SGC y su SGSI sin necesidad de un tercer conjunto de procesos básicos.

SOC 2

Los clientes estadounidenses suelen pedir un informe SOC 2 además de un certificado ISO 9001. Los controles de proveedores, cambios y acceso sirven para ambos, así que los programas comparten evidencias.

CMMC

Los contratos de defensa pueden exigir una norma de calidad de nivel superior, como ISO 9001, junto con CMMC. Los procesos documentados y la gestión de proveedores sirven para ambos.

NIST CSF

Cuando los clientes preguntan por la madurez en seguridad en lugar de por un certificado, el CSF la describe en términos de resultados. El trabajo con proveedores de su SGC alimenta la función Gobernar (Govern) del CSF.

Programas multimarco

Varias normas pueden convivir en una sola plataforma si cada evidencia compartida sigue siendo trazable hasta los requisitos de cada marco, en lugar de tener una carpeta por certificado.
Guías sobre ISO 9001

Qué comprueba realmente la auditoría ISO 9001

Tres análisis en profundidad que su equipo puede leer antes de la llamada de alcance, desde la propia lista de comprobación hasta el solapamiento con ISO 27001. Las guías están en inglés.

7 capítulos
Una lista de comprobación de cumplimiento ISO 9001 para equipos en crecimiento, fase a fase
Fase 2
Coste y plazos de la certificación ISO 9001, desde el análisis de brechas hasta el certificado
2 sistemas
Cómo se corresponde ISO 9001 con ISO 27001 en una plataforma GRC, y qué debe mantenerse separado
Recursos

Infórmese antes de su llamada de alcance.

Guías prácticas sobre ISO 9001, desde lo que significa para una empresa de software hasta lo que cuesta la certificación. Las guías están en inglés.

Preguntas frecuentes

Lo que preguntan los equipos antes de empezar con ISO 9001.

Descubra qué requerirá su certificado ISO 9001

Cuéntenos qué quiere certificar y qué cliente se lo pide. Al terminar la llamada tendrá un resumen de brechas, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?

