SecureSlate para SaaS

Sus clientes le auditan antes de comprarle.

Hoy, cualquier venta a una gran empresa pasa antes por el equipo de riesgo de proveedores del cliente. SecureSlate gestiona el programa necesario para superarlo: SOC 2, ISO 27001, RGPD, HIPAA e ISO 42001, con un responsable de cumplimiento dedicado, una plataforma de IA y el análisis de seguridad del producto por el que preguntan sus clientes. Todo por un único precio fijo.

Por qué ahora

Vender software le convierte en un proveedor más en el registro de riesgos de otra empresa.

Tres cosas cambian en cuanto sus clientes son lo bastante grandes como para tener un departamento de compras.

La revisión de seguridad ya es una fase más del ciclo de ventas

La demo va bien y después la venta pasa a un equipo de riesgo de proveedores que pide un informe SOC 2, un cuestionario completado, un resumen de la prueba de penetración, su lista de subencargados del tratamiento y un contrato de encargo del tratamiento (DPA) firmado. Hoy las ventas se atascan en compras, no en la demo.

Publica cambios a un ritmo que deja obsoletas sus evidencias

Los equipos SaaS despliegan de forma continua. Los accesos cambian, aparecen repositorios, se añaden subencargados del tratamiento y la infraestructura se mueve. Un control que estaba en regla el día de la auditoría se ha desviado al cabo de un trimestre, y suele descubrirse en la revisión anual de un cliente o en su auditoría de seguimiento.

Los clientes preguntan por su producto, no solo por sus políticas

Los equipos de riesgo de proveedores quieren saber cómo analiza su propio código, qué hay en su árbol de dependencias, hasta qué punto está expuesta su superficie pública y qué ocurre con los datos dentro de sus funciones de IA. Una biblioteca de políticas, por sí sola, ya no convence.
Cómo funciona

Nosotros gestionamos el programa. Sus ingenieros siguen con la hoja de ruta.

Cuatro fases, desde la primera llamada hasta un informe que sus clientes aceptan, con un responsable asignado que responde de cada una.

Un alcance basado en sus oportunidades de venta reales

Analizamos las ventas que están atascadas, los cuestionarios que ya ha recibido y las regiones en las que vende. Eso determina con qué marco empezar, y no una recomendación estándar que le vende el alcance más amplio.

Análisis de brechas adaptado a su arquitectura

Su responsable de cumplimiento dedicado traslada el marco a cómo está construido realmente su producto: aislamiento entre clientes, cuentas en la nube, CI/CD, repositorios de código, proveedor de identidad y los subencargados del tratamiento que ya forman parte de su stack. Antes de empezar, recibirá un plan con fechas y un responsable para cada tarea.

Nosotros construimos el programa, usted lo aprueba

Políticas redactadas para su producto en lugar de un paquete de plantillas, controles implantados, integraciones conectadas, evidencias recopiladas de forma programada y análisis activado en sus repositorios y dominios públicos. Sus ingenieros revisan y aprueban en lugar de investigar y redactar.

Auditoría y, después, el programa como argumento de venta

Realizamos la revisión de preparación, coordinamos al auditor y le acompañamos durante el trabajo de campo. Una vez emitido el informe, su Trust Center y la automatización de cuestionarios ponen esas evidencias directamente ante los clientes que las pedían.
Qué incluye

Un equipo de cumplimiento que sigue el ritmo de sus despliegues.

El trabajo de los expertos, la plataforma y el análisis de seguridad, todo por un único precio fijo.

Un responsable de cumplimiento dedicado

Un profesional con experiencia que se hace cargo del programa de principio a fin, trabaja en su Slack, participa en las llamadas con clientes cuando se ponen técnicas y responde directamente a su auditor. Es como tener un equipo de seguridad sin tener que contratarlo.

Evidencias obtenidas de las herramientas que ya utiliza

Conecte una sola vez AWS, GCP o Azure, su proveedor de identidad, su repositorio de código y su gestión de dispositivos. Los controles se prueban continuamente contra la configuración real, así que las evidencias siguen el ritmo de un equipo que despliega a diario.

Un Trust Center de autoservicio para sus clientes

Publique su postura de seguridad, certificaciones, subencargados del tratamiento y documentos en una página siempre al día que puede enlazar desde su web y sus correos comerciales. Los clientes potenciales encuentran las respuestas antes de que nadie abra una hoja de cálculo.

Automatización de cuestionarios

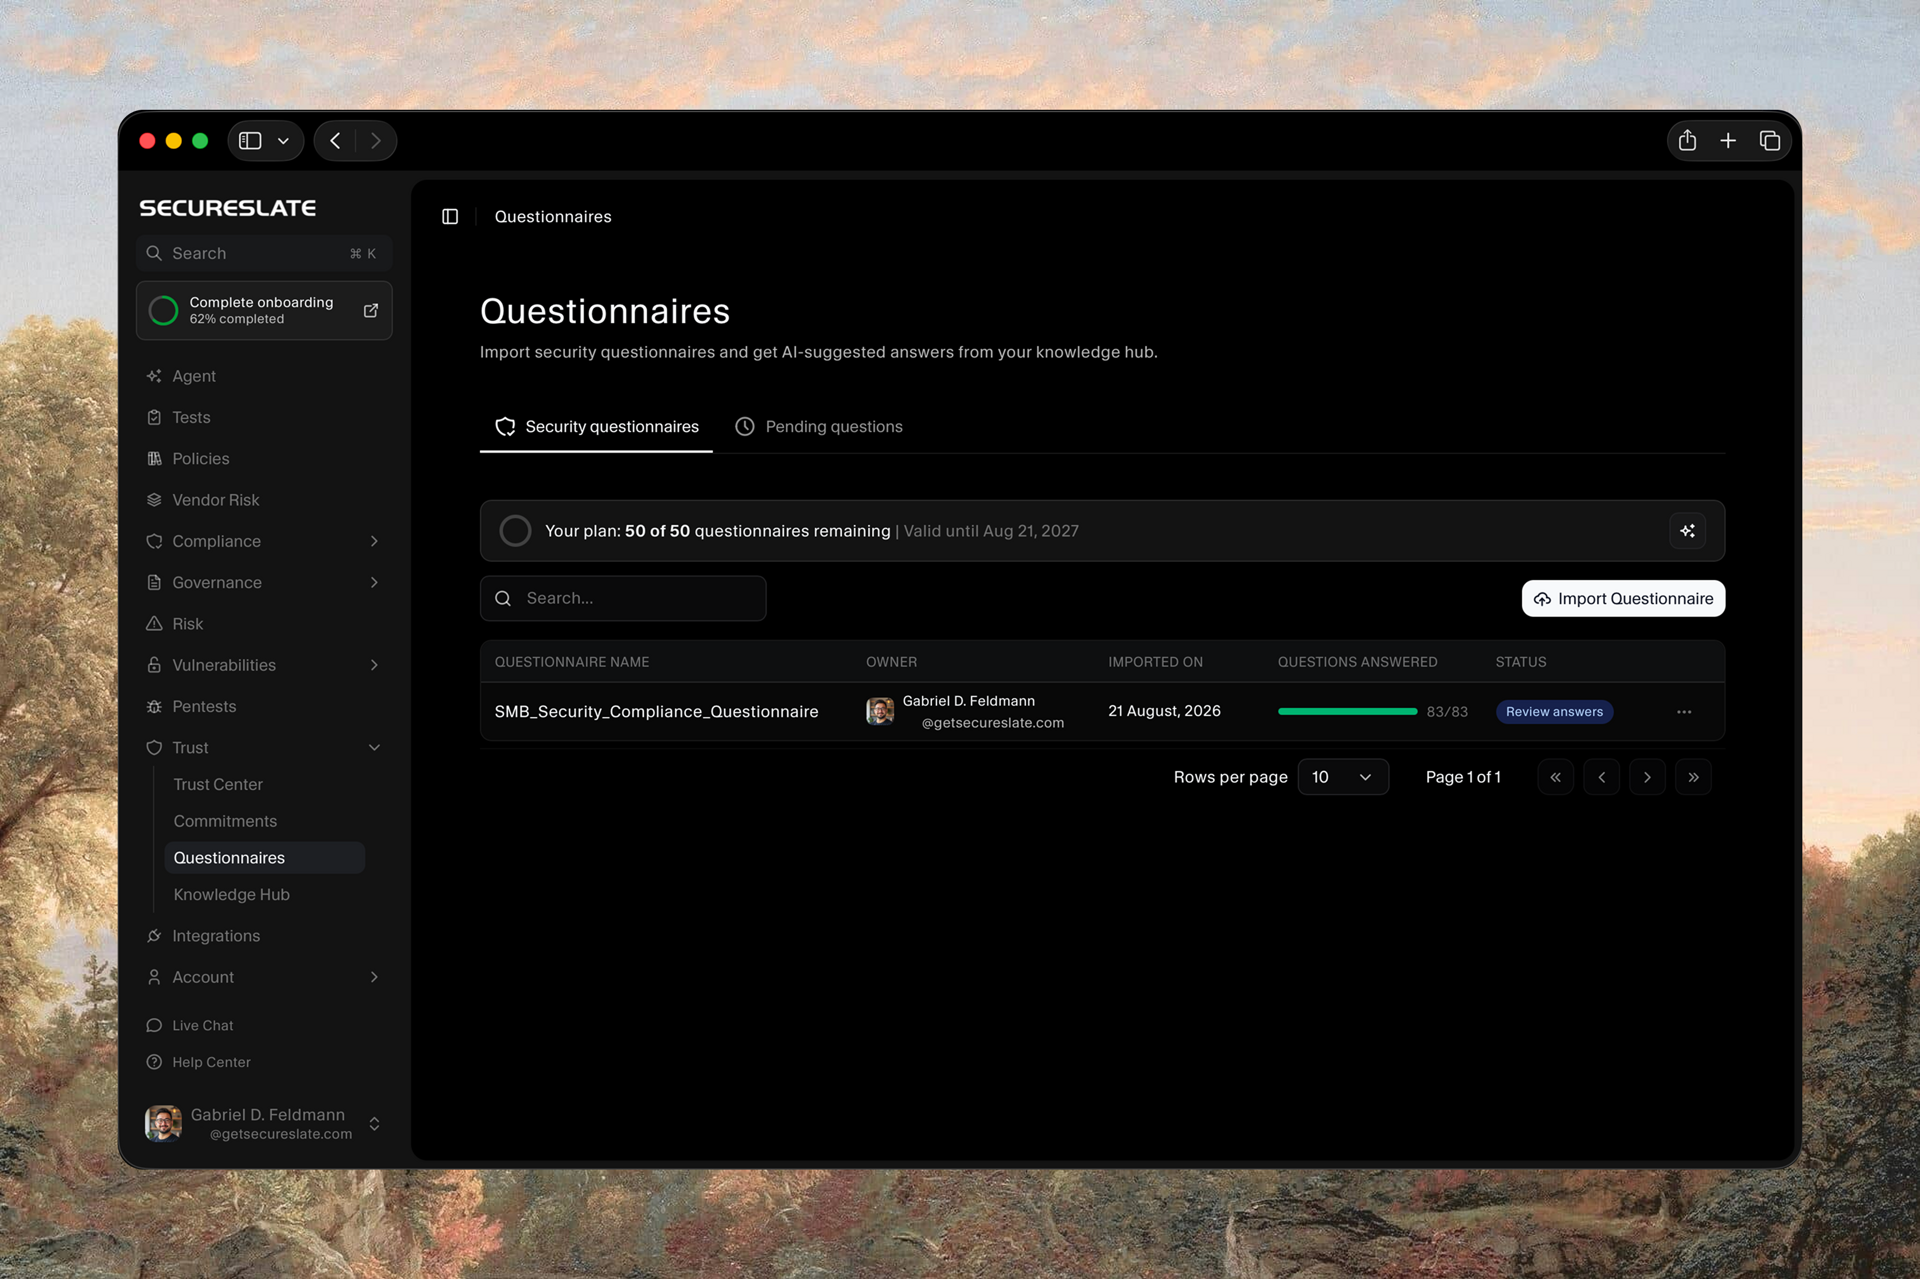
Importe el cuestionario que le envió un cliente, obtenga respuestas redactadas a partir de sus propias políticas y evidencias, y después revise, apruebe y exporte. La hoja de cálculo interminable ya no le hará perder un trimestre.
Automatización de cuestionarios

Riesgo de los proveedores de su producto

Cada subencargado del tratamiento que añade se convierte en una pregunta de sus clientes. Mantenemos al día el inventario de proveedores, la diligencia debida y la información sobre subencargados, para que su respuesta esté lista antes de que llegue la pregunta.

Precio fijo, sin facturación por horas
Un único precio acordado antes de empezar, que incluye la plataforma, el trabajo de los expertos y el análisis de seguridad en conjunto. Sin cargos por usuario cada vez que incorpora a alguien y sin contratos de consultoría abiertos que crecen con su plantilla.
Seguridad del producto

Las grandes empresas preguntan por su código.

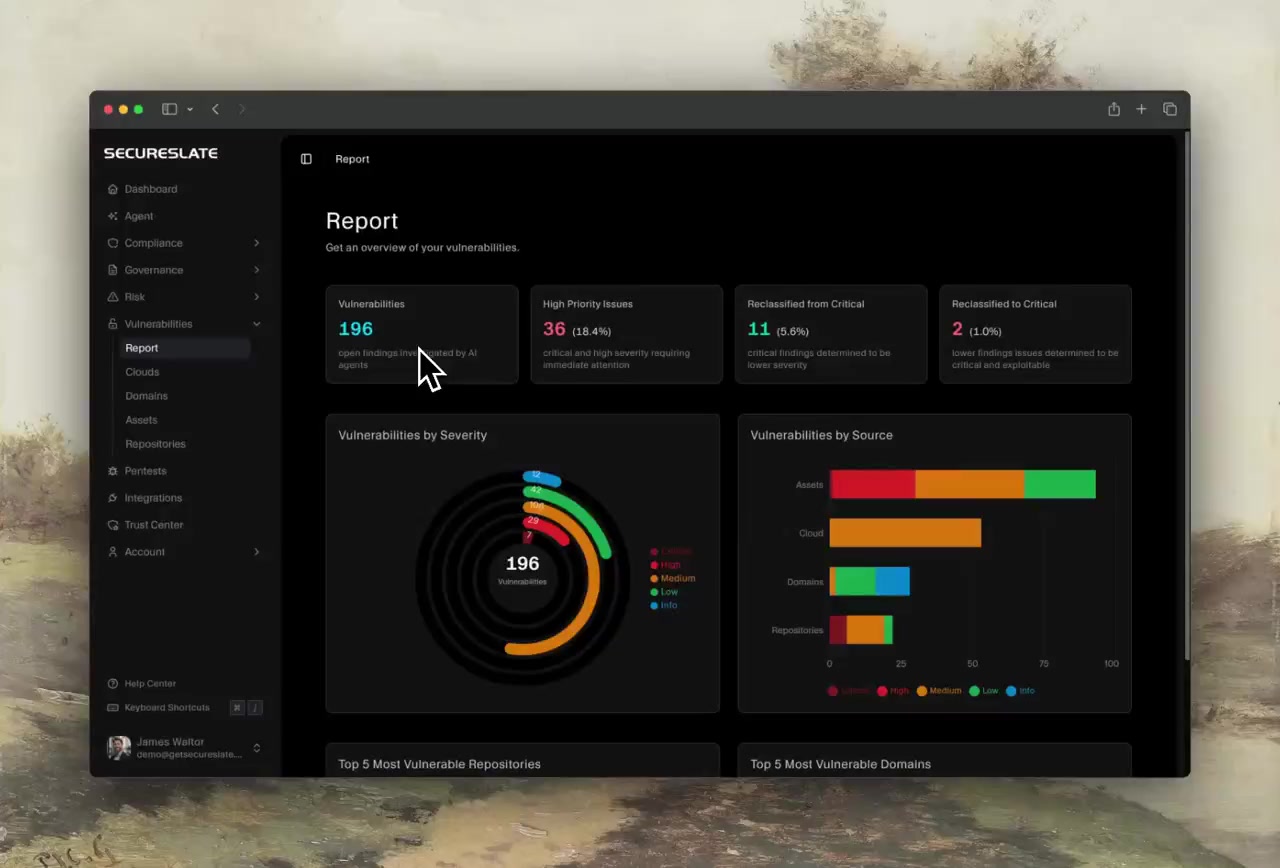
El análisis de seguridad forma parte del servicio y no es una suscripción aparte, porque una biblioteca de políticas no responde qué hay en su árbol de dependencias.

Análisis de seguridad del código

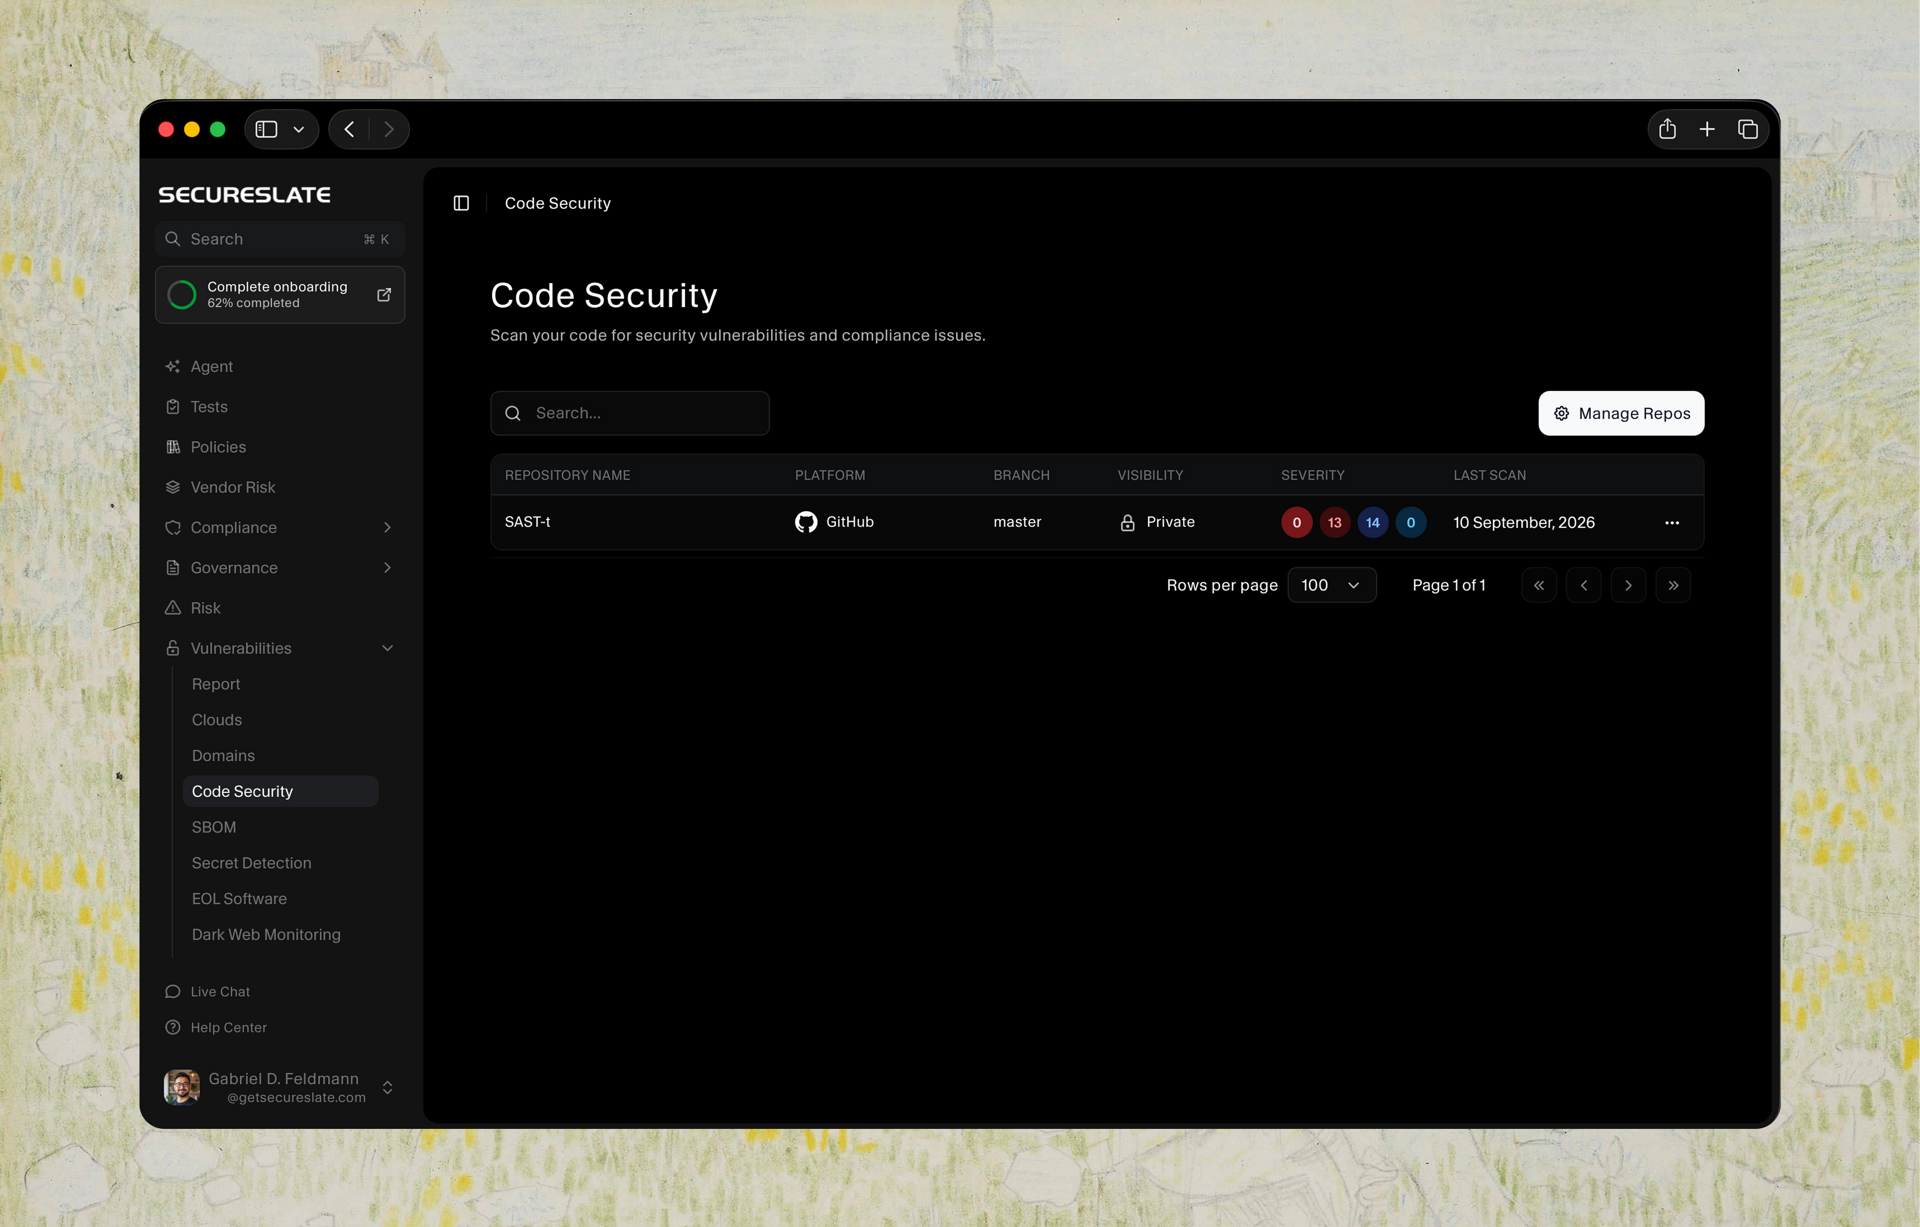
Analiza sus repositorios en busca de código vulnerable, clasifica los hallazgos por CWE y los ordena por gravedad. Cada uno señala la línea afectada e incluye una corrección que sus desarrolladores pueden aplicar.
Análisis de seguridad del código

Detección de secretos
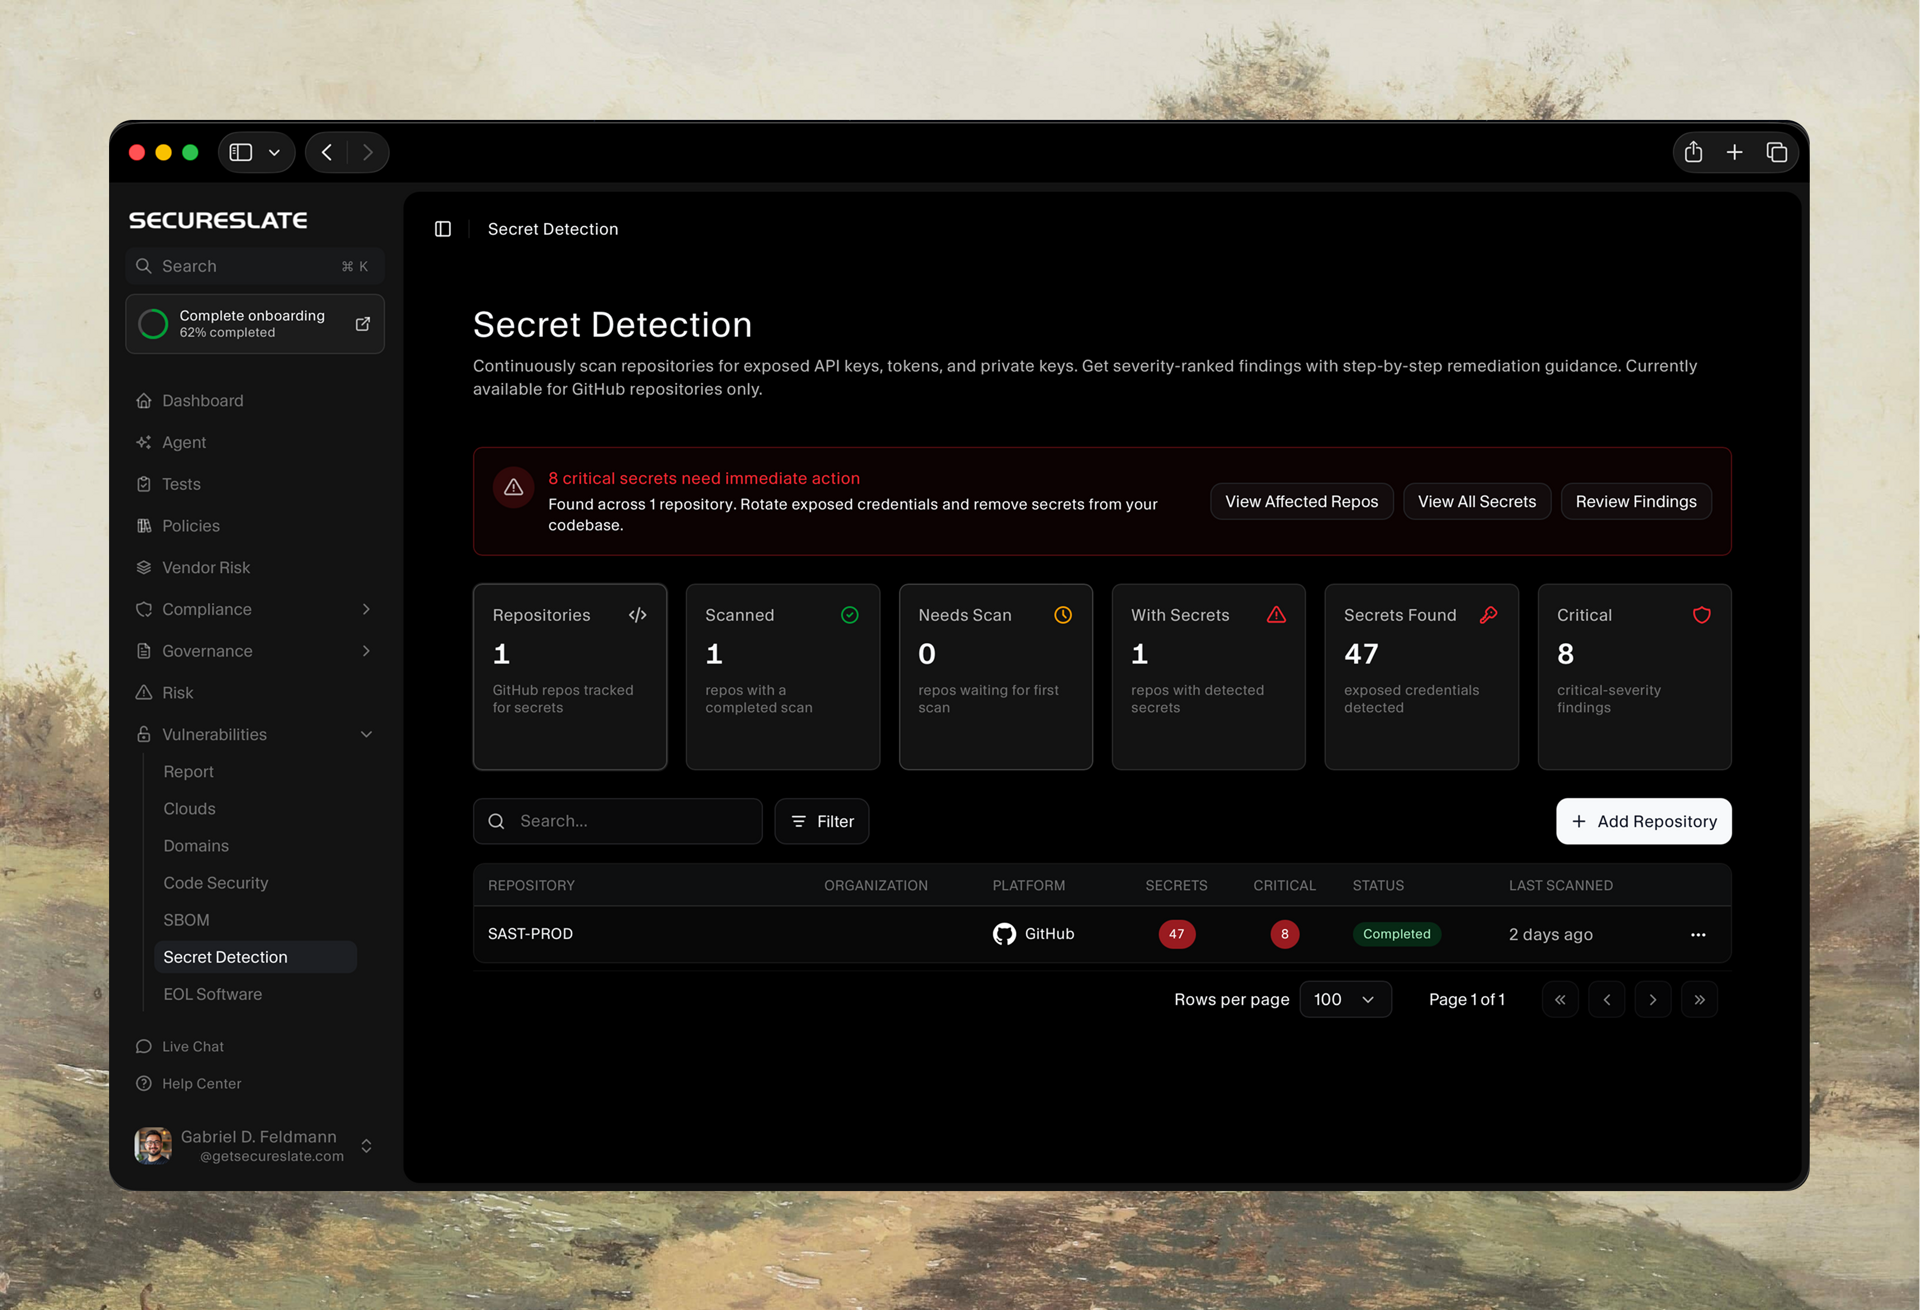
Detecta claves de API, tokens y credenciales filtrados en su código, con el archivo y la línea exactos, para que pueda revocar una clave expuesta en horas, antes de que la descubra otra persona.
Detección de secretos

Riesgo de dependencias y licencias
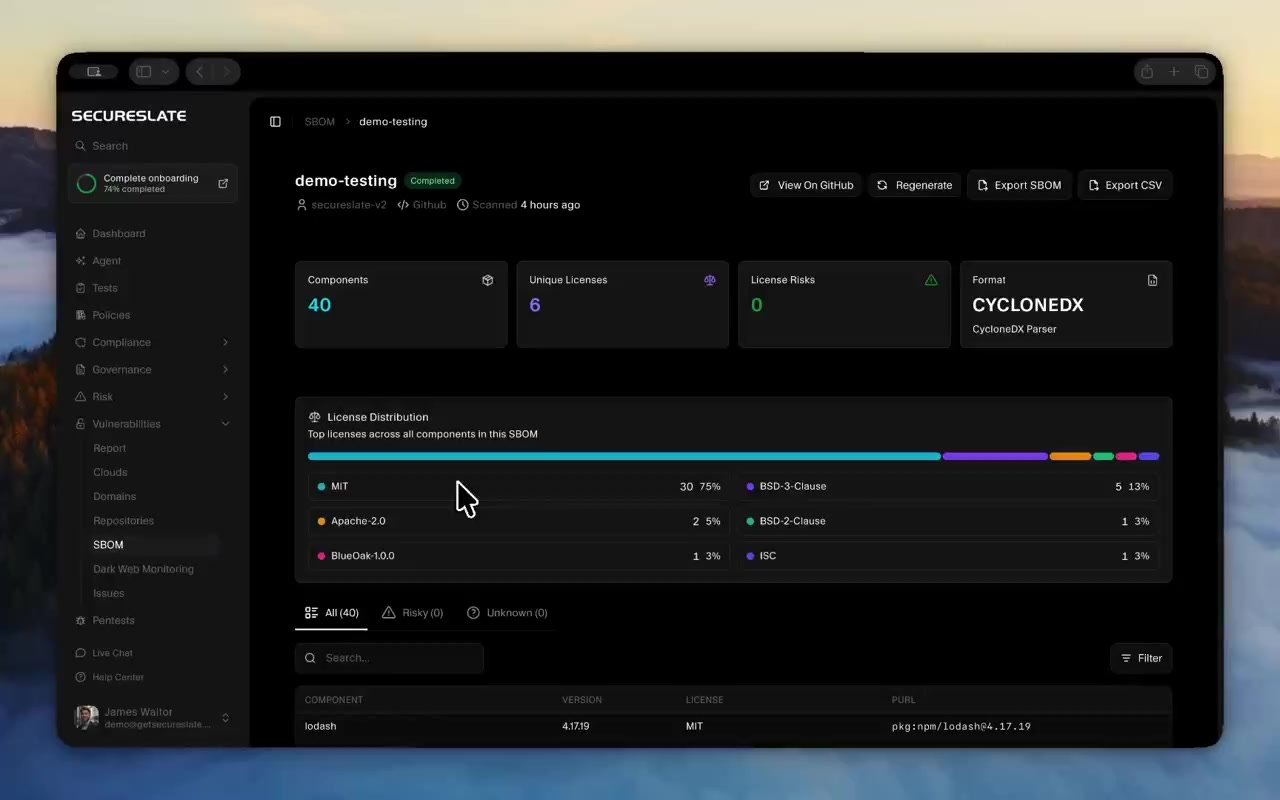
Una SBOM para cada repositorio que señala en lenguaje claro las licencias de código abierto que de verdad generan obligaciones. Cuando el cuestionario de una gran empresa pregunte por licencias, ya no tendrá que responder a ciegas.

Software obsoleto y al final de su vida útil
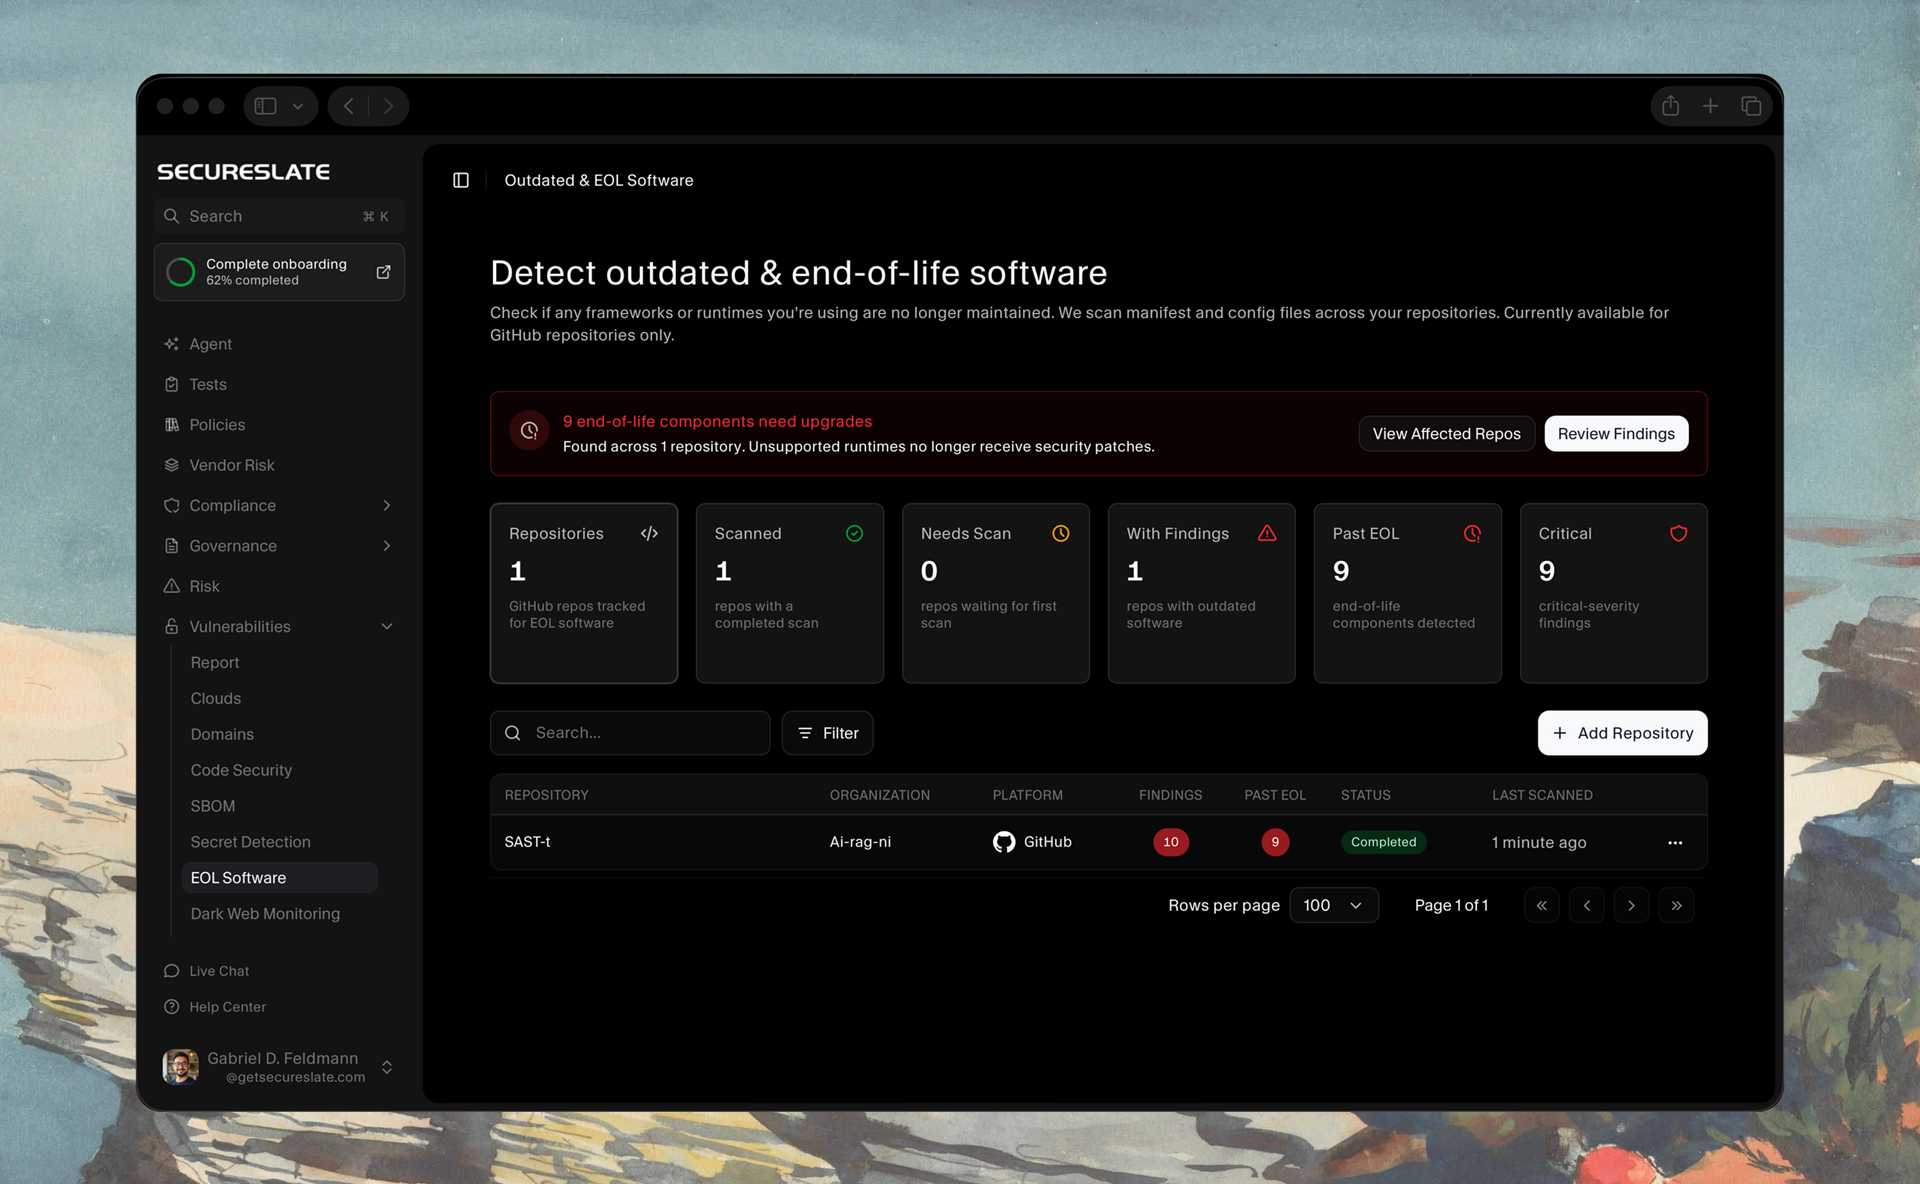
Localiza cada framework y entorno de ejecución de su stack que ya no tiene soporte, e indica desde qué fecha, en qué archivo se fija la versión y a cuál actualizar.
Software obsoleto y al final de su vida útil

Monitorización de la superficie pública
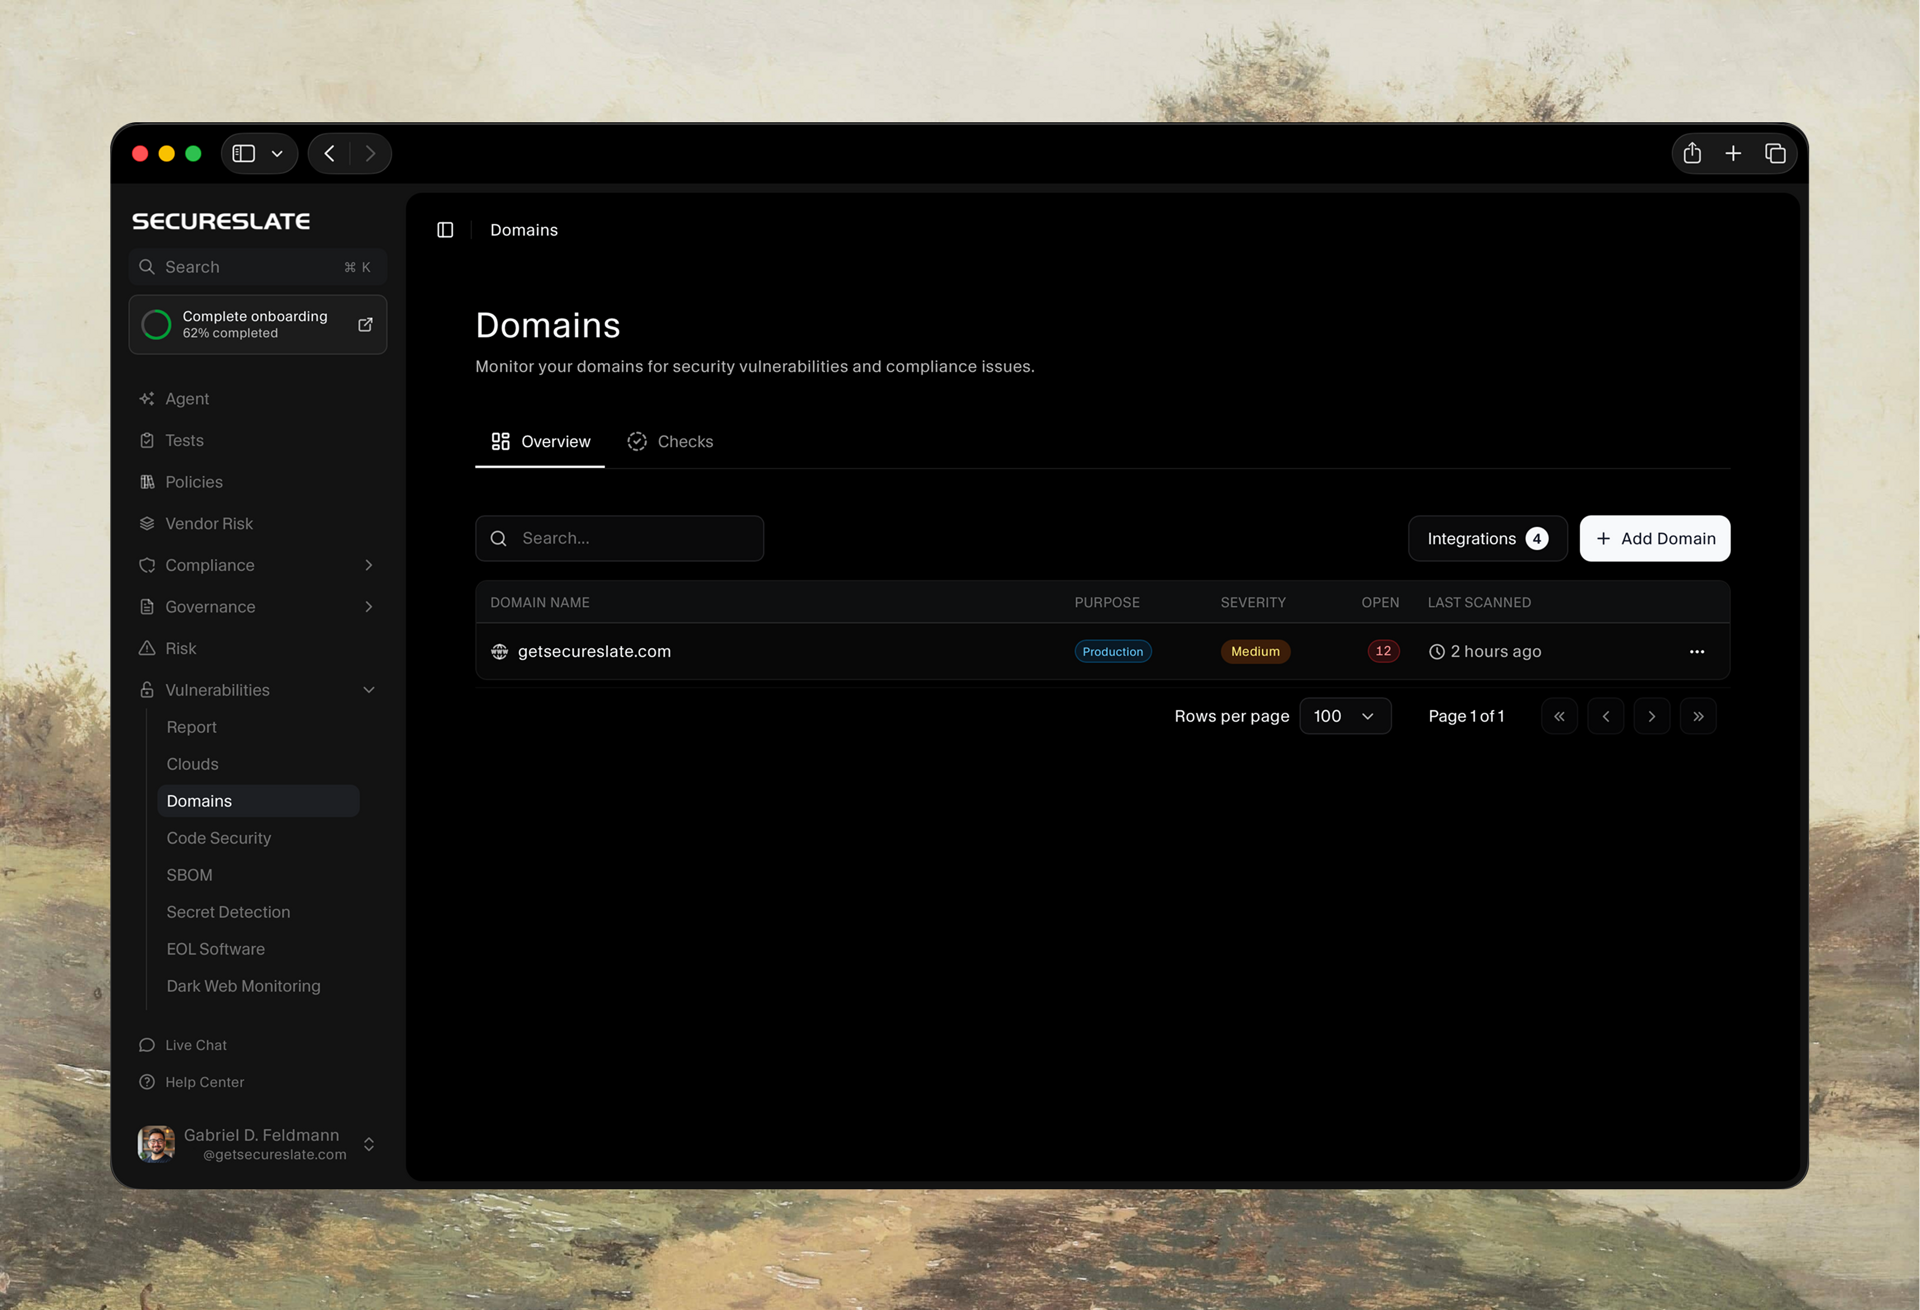
Analiza su dominio principal y los subdominios que tenía olvidados, de forma periódica y con cada despliegue. Los hallazgos llegan explicados en lenguaje claro y con una corrección recomendada.
Monitorización de la superficie pública

Monitorización de la dark web
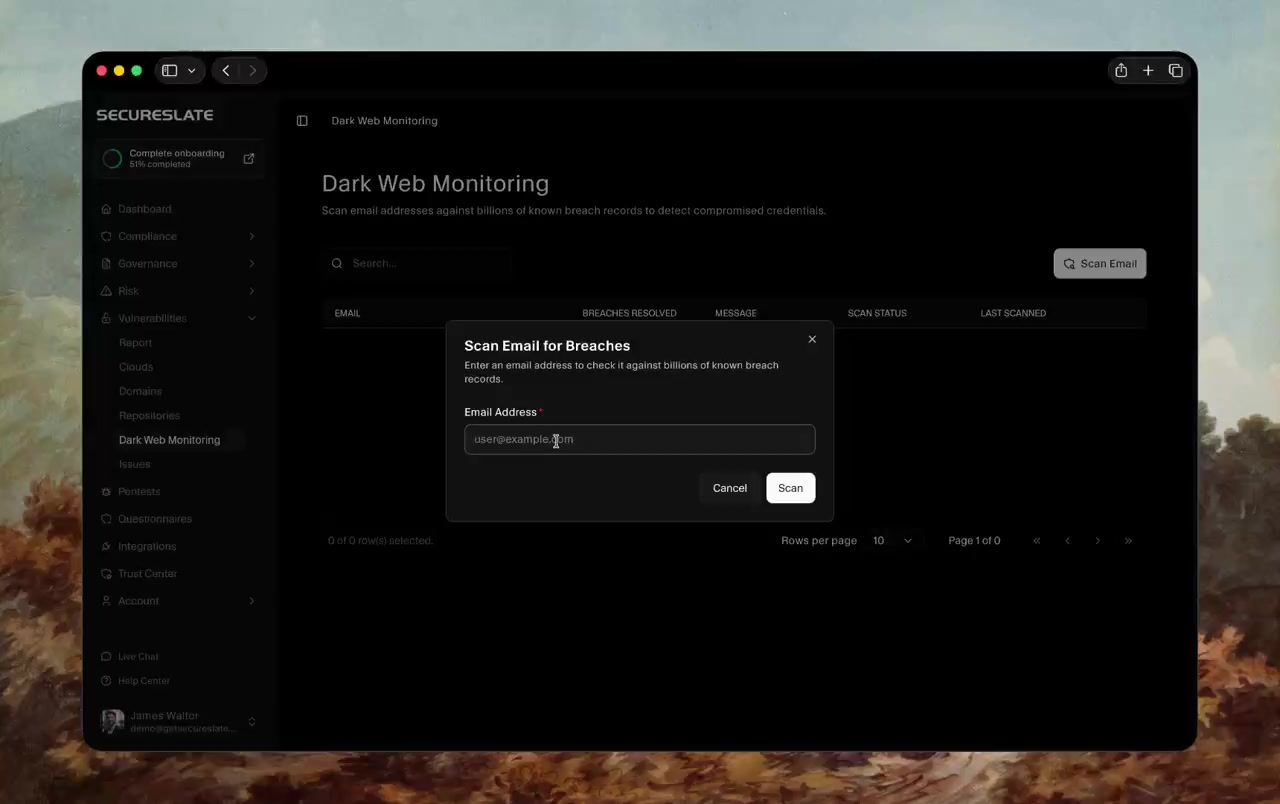
Coteja las direcciones de correo de la empresa con bases de datos de brechas conocidas y le indica qué se expuso, cuándo y si está verificado, para que la reutilización de credenciales en su propio equipo no acabe en un incidente.
Marcos de cumplimiento

Empiece por el marco que le frena las ventas. Añada el resto a medida que gane clientes más grandes.

Los controles sirven para varios marcos, de modo que una segunda certificación es una ampliación de la primera y no un segundo programa. Estas páginas explican qué implica cada uno para una empresa de software.

Testimonios

Equipos de software que tenían que superar la misma revisión

Lo que dicen los responsables cuando el cumplimiento deja de frenar las ventas. Las citas se muestran en su versión original en inglés.

We needed GDPR to scale across Europe without burning the product team. SecureSlate cut compliance turnaround from days to hours, and privacy stopped blocking deals.
Johnathon
Johnathon Founder at Muse

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Por qué esperan los equipos

La revisión de seguridad llegará, esté listo el programa o no.

«Ya tenemos SOC 2. Solo tenemos que mantenerlo.»

Mantenerlo es la parte que la mayoría de los equipos subestima. El informe cubre un periodo, y todo lo que publica dentro de ese periodo puede desajustar un control. La monitorización continua detecta la desviación cuando se produce, y eso es lo que convierte el segundo año en una renovación en lugar de una reconstrucción.

«Ya pagamos una herramienta de cumplimiento.»

La mayoría de las herramientas le dan un panel y le dejan el programa a usted, y por eso el trabajo sigue recayendo en sus ingenieros. Nuestro precio fijo cubre la plataforma y el profesional que la gestiona, así que la diferencia se nota en quién dedica su tiempo a las evidencias.

«Nuestros ingenieros pueden recopilar las evidencias ellos mismos.»

Pueden, y ese es precisamente el coste. Las capturas de pantalla, las revisiones de accesos y los borradores de políticas salen de las mismas horas que su hoja de ruta, y justo en las semanas en que una gran venta está en el aire. El trabajo no es difícil, pero sale caro cuando lo hacen sus ingenieros.

«Hoy nuestros clientes solo envían un cuestionario.»

Hasta que empiece a vender a clientes más grandes. El primero que le pida un informe independiente en lugar de un cuestionario le dará semanas, no los meses que dura un periodo de auditoría. Empezar antes de esa llamada es lo que mantiene viva la venta.
Preguntas frecuentes

Lo que preguntan los equipos SaaS antes de empezar.

Deje de perder el trimestre por una revisión de seguridad

Cuéntenos qué marco le piden una y otra vez sus clientes. Al terminar la llamada tendrá un alcance, un calendario y un precio fijo, trabaje o no con nosotros.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?