FedRAMP-Zertifizierung

FedRAMP-zertifiziert werden, ohne zuerst ein Compliance-Team für US-Behörden aufzubauen.

Mit der FedRAMP-Zertifizierung gewinnen Cloud-Dienste das Vertrauen von US-Bundesbehörden, und die Consolidated Rules for 2026 ersetzen einen papierlastigen Prozess durch Zertifizierungsklassen und messbare Key Security Indicators. Ein persönlicher Compliance-Lead von SecureSlate wählt die passende Klasse für Ihren Dienst, erstellt Ihr Security Decision Record und bereitet Sie auf die unabhängige Bewertung vor, während unsere Compliance-Automatisierungsplattform die Nachweise für die Quartalsberichte aktuell hält. Das alles zu einem Festpreis.

FedRAMP 20x KSIs46 Indikatoren

FedRAMP 20x KSIs: 46 Indikatoren, 1 Cybersicherheitsschulung, 4 Änderungsmanagement, 8 Cloud-native Architektur, 6 Identitäts- und Zugriffsmanagement, 3 Incident Response, 5 Überwachung, Protokollierung und Audit, 5 Richtlinien und Inventar, 4 Wiederherstellungsplanung, 2 Lieferkettenrisiko, 8 Dienstkonfiguration. 7 hervorgehoben: Durch enthaltene Sicherheitsscans belegt.

Durch enthaltene Sicherheitsscans belegtMit Ihrem Compliance-Lead abgestimmt
Regeln
Consolidated Rules for 2026, verpflichtend ab Januar 2027
Zertifizierungsklassen
A bis D, mit wachsender Prüftiefe
Rev5
Keine neuen Rev5-Zertifizierungen nach Juni 2027
Die Grundlagen

FedRAMP zertifiziert jetzt in Klassen, und 20x misst Sicherheit, statt sie nur zu dokumentieren.

FedRAMP ist das Programm der US-Regierung für die Sicherheit von Cloud-Diensten, die Bundesbehörden nutzen. Nach den Consolidated Rules for 2026 erhält ein Cloud-Dienst eine Zertifizierungsklasse, und der moderne 20x-Ansatz beruht auf gemessenen Ergebnissen statt auf dokumentierten Plänen.

Vier Zertifizierungsklassen

Von Klasse A bis Klasse D wächst die Prüftiefe. Klasse A ermöglicht einem Dienst mit einer aktuellen SOC-2-Type-II-, GovRAMP- oder FedRAMP-Rev5-Bewertung den Eintritt in den Marketplace, doch Behörden sollten sich nicht länger als 12 Monate darauf stützen, es sei denn, der Dienst arbeitet auf eine höhere Klasse hin. Die Klassen B und C brauchen eine neue Bewertung durch einen von FedRAMP anerkannten Prüfer.

46 Key Security Indicators

Auf dem 20x-Weg werden Ihre Sicherheitsentscheidungen an 46 Indikatoren in 10 Themen gemessen, vom Identitäts- und Zugriffsmanagement bis zum Lieferkettenrisiko. Klasse C verlangt mindestens zwei automatisierte Validierungsmethoden für jeden Indikator und historische Kennzahlen über sechs Monate.

Quartalsweise Berichte

Jeder zertifizierte Anbieter liefert alle drei Monate einen Ongoing Certification Report, und Anbieter der Klassen C und D müssen zusätzlich eine vierteljährliche Überprüfung für Behörden ausrichten. Schwachstellenerkennung, Vorfallmeldung und Mitteilungen über wesentliche Änderungen folgen Fristen, die mit steigender Klasse enger werden.
So funktioniert es

Wir führen Ihren Cloud-Dienst zur FedRAMP-Zertifizierung und kümmern uns danach um die Quartalsberichte.

Vier Phasen vom Scoping-Gespräch bis zu einer Zertifizierung, die Sie dauerhaft aufrechterhalten können. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Die richtige Klasse wählen

Wir sehen uns die Behörden an, an die Sie verkaufen, wie breit Ihr Dienst genutzt werden soll und welche Bewertungen Sie bereits haben, und empfehlen dann eine Klasse, meist auf dem 20x-Weg, da neue Rev5-Zertifizierungen im Juni 2027 enden. Ein aktueller SOC-2-Type-II-Bericht kann Ihr Einstieg in Klasse A sein.

Ihre Key Security Indicators zuordnen

Ihr Compliance-Lead gleicht ab, wie Sie Identitäten, Änderungsmanagement, Protokollierung, Wiederherstellung und Lieferkettensicherheit heute schon handhaben, und priorisiert die Lücken danach, worauf Prüfer und Behörden zuerst schauen.

Security Decision Record und Paket erstellen

Wir dokumentieren Ihre Sicherheitsentscheidungen, richten die Validierung für jeden Indikator ein und stellen das Zertifizierungspaket zusammen. Verlangt Ihre Klasse eine unabhängige Bewertung, bereiten wir Sie darauf vor.

Jedes Quartal berichten

Ongoing Certification Reports, Schwachstellenerkennung und Mitteilungen über wesentliche Änderungen laufen planmäßig, und die Nachweise werden laufend gesammelt. So bleibt Ihre Zertifizierung aktuell, und Behörden können sich weiter auf Ihre Daten verlassen.
Leistungsumfang

Alles, was FedRAMP-Prüfer und Behörden verlangen, liegt bereit, bevor sie danach fragen.

Sie erhalten FedRAMP-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So bremst die Zertifizierung für US-Bundesbehörden Ihre Produkt-Roadmap nicht aus.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr FedRAMP-Programm von Anfang bis Ende. Sie wählt die Klasse, ordnet die Indikatoren zu, schreibt das Security Decision Record und arbeitet mit Ihrem Prüfer zusammen. Ihre Entwickler arbeiten am Produkt weiter, statt sich durch die Consolidated Rules zu kämpfen.

Zuordnung der Indikatoren und Gap-Analyse

Alle 46 Key Security Indicators werden den Kontrollen, Tests und Nachweisen zugeordnet, die sie erfüllen. Jede Lücke erhält einen Verantwortlichen und einen Termin, und Arbeit, die bereits auf SOC 2 oder NIST CSF einzahlt, wird markiert.

Laufende Tests aus Ihrem Tech-Stack

Verbinden Sie Cloud-Anbieter, Identitätsanbieter, Code-Hosting und Geräte einmalig. Kontrollen werden laufend gegen die aktuelle Konfiguration getestet. Darauf bauen die automatisierte Validierung und die historischen Kennzahlen auf, die höhere Klassen erwarten.

Schwachstellenerkennung und Reaktion

Scans für Code, Abhängigkeiten, Cloud und Angriffsfläche laufen planmäßig, und Befunde werden bewertet und bis zur Behebung verfolgt. So lassen sich die Fristen für Erkennung und Reaktion einhalten, die Ihre Klasse vorgibt.

Lieferketten- und Lieferantenrisiko

Dienste und Software von Drittanbietern werden erfasst und geprüft, Lieferkettenrisiken erkannt und gemindert, so wie es die Indikatoren zum Lieferkettenrisiko verlangen.

Ongoing Certification Reports

Ihr Compliance-Lead erstellt den vierteljährlichen Ongoing Certification Report aus aktuellen Nachweisen und hilft Ihnen bei den Quartalsüberprüfungen mit Behördenkunden, damit die Berichterstattung nicht jedes Quartal zum Kraftakt wird.
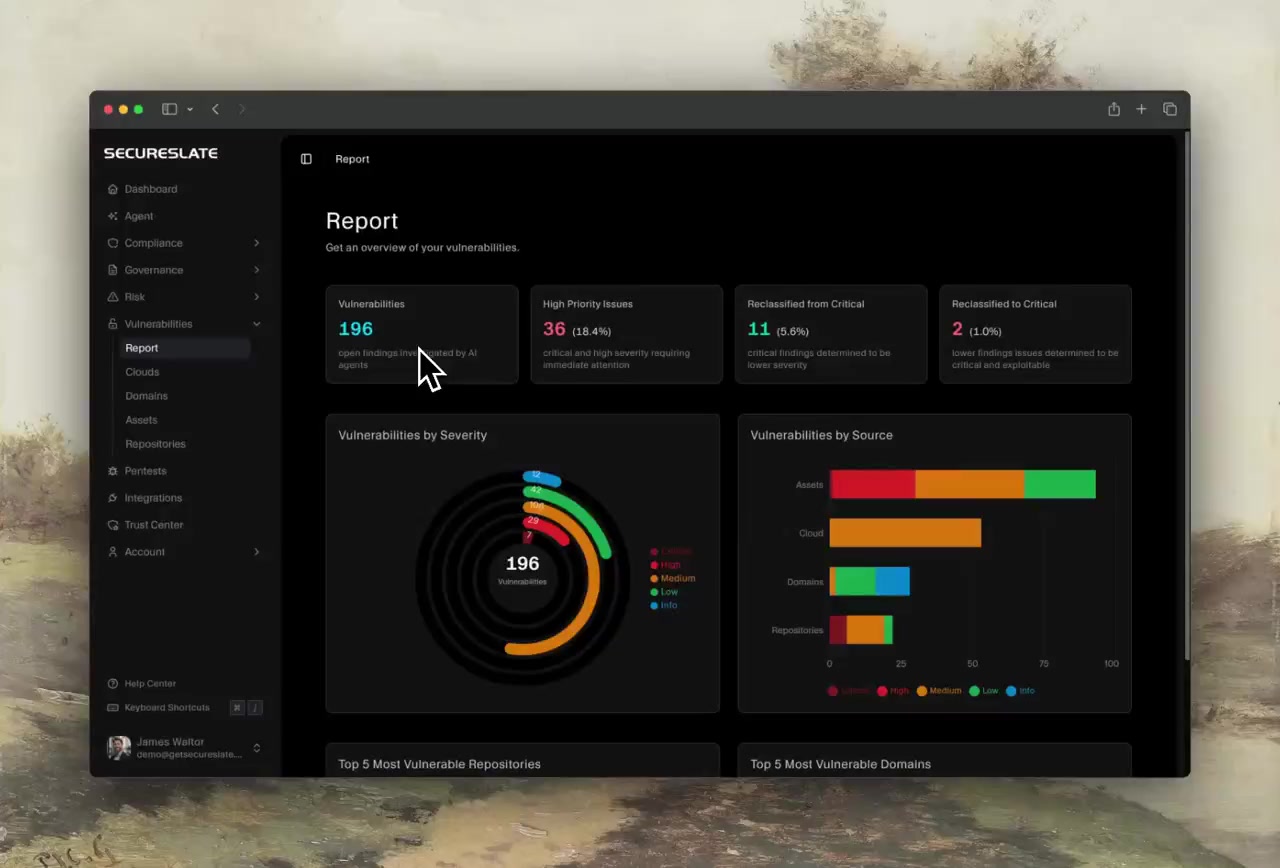
Enthaltene Sicherheitsscans

Damit sind sieben FedRAMP Key Security Indicators bereits belegt.

Jedes Mandat umfasst Scans von Code, Abhängigkeiten, Cloud und öffentlicher Angriffsfläche. Diese Indikatoren belegen die Scans direkt, und Ihre Validierungsarbeit startet mit einem Vorsprung.
KSI-PIY-RSD Sicherheit im Entwicklungslebenszyklus überprüfen

Code-Sicherheitsscans

Repositories werden auf verwundbaren Code gescannt, Befunde nach Schweregrad sortiert und bis zur Codezeile zurückverfolgt. Das zeigt, dass Sicherheit in Ihren Softwareentwicklungslebenszyklus eingebaut ist.
KSI-SCR-MON Lieferkettenrisiken überwachen

Abhängigkeits- und Lizenzrisiken

Eine SBOM für jedes Repository, in der verwundbare Open-Source-Komponenten markiert sind, sodass Software von Dritten auf Schwachstellen in vorgelagerten Komponenten überwacht wird.
KSI-CNA-MAT Die Angriffsfläche minimieren

Überwachung der öffentlichen Angriffsfläche

Ihre Domains und vergessenen Subdomains werden planmäßig und bei jedem Release gescannt, sodass die Angriffsfläche internetseitiger Ressourcen klein und geprüft bleibt.
KSI-SVC-ASM Secret-Management automatisieren

Erkennung von Secrets

API-Schlüssel, Tokens und Zugangsdaten, die in den Quellcode eingecheckt wurden, werden gefunden und auf Datei und Zeile genau lokalisiert, sodass Lücken im Secret-Management auffallen, bevor jemand sie ausnutzt.
KSI-MLA-EVC Konfigurationen bewerten, KSI-CNA-IBP Best Practices umsetzen

Prüfung auf Cloud-Fehlkonfigurationen

AWS-, Azure- und GCP-Konfigurationen werden mit reinem Lesezugriff gegen die Best Practices der Anbieter für Verschlüsselung, Zugriff, Protokollierung und Netzwerk geprüft.
KSI-IAM-SUS Auf verdächtige Aktivitäten reagieren

Dark-Web-Monitoring

Geschäftliche E-Mail-Adressen werden mit bekannten Datenlecks abgeglichen, sodass Konten mit offengelegten Zugangsdaten gesichert werden, bevor jemand sie nutzt.
Über FedRAMP hinaus

Ein FedRAMP-Programm, das auch Ihre anderen Frameworks abdeckt.

FedRAMP überschneidet sich mit den Frameworks, nach denen Ihre Kunden aus Wirtschaft und Verwaltung bereits fragen, sodass gemeinsame Kontrollen mehrfach zählen.

SOC 2

Ein SOC-2-Type-II-Bericht aus den letzten 12 Monaten ist einer der Wege in FedRAMP-Klasse A. Das Programm, das Sie für Kunden aus der Wirtschaft betreiben, kann so den Markt der US-Bundesbehörden öffnen.

CMMC

Rüstungsunternehmen, die Controlled Unclassified Information verarbeiten, brauchen CMMC, und die Cloud-Dienste, in denen sie diese speichern, sollen FedRAMP Moderate oder ein gleichwertiges Niveau erfüllen.

GovRAMP

Das Gegenstück zu FedRAMP für Bundesstaaten und Kommunen in den USA. Auch eine GovRAMP-Bewertung ist einer der Wege in FedRAMP-Klasse A.

NIST CSF

Der CSF stammt vom selben Institut wie NIST SP 800-53. Seine Ergebnisse zu Govern, Protect, Detect und Respond decken sich mit vielen der Key Security Indicators von FedRAMP.

ISO 27001

Internationale Kunden verlangen ISO 27001 neben FedRAMP. Kontrollen zu Zugriff, Änderungen, Protokollierung und Lieferanten zählen für beide Programme.

HIPAA

Cloud-Dienste für Gesundheitsprogramme des Bundes verarbeiten oft auch geschützte Gesundheitsinformationen, sodass HIPAA-Schutzmaßnahmen und FedRAMP-Indikatoren viele Nachweise teilen.
FedRAMP-Leitfäden

Was FedRAMP tatsächlich von Ihrem Team verlangt

Drei Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, vom 20x-Ansatz bis zum Vergleich mit SOC 2. Die Leitfäden sind auf Englisch.

20x
FedRAMP 20x erklärt: Ziele, Herausforderungen und Schritte zur Vorbereitung
SOC 2
FedRAMP vs. SOC 2: die wichtigsten Unterschiede für Cloud-Anbieter
Marketplace
Der FedRAMP Marketplace: wie Einträge funktionieren und was Behörden sehen
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu FedRAMP, von der Frage, wer es braucht, bis zum Vergleich mit anderen Behördenprogrammen. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit FedRAMP fragen.

Finden Sie heraus, was die FedRAMP-Zertifizierung für Ihren Dienst erfordert

Erzählen Sie uns, an welche Behörden Sie verkaufen wollen und welche Bewertungen Sie bereits haben. Nach dem Gespräch haben Sie eine empfohlene Klasse, eine Gap-Analyse und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?