
Trust Center
Zeigen Sie Ihren Sicherheitsstatus in einem öffentlichen Trust Center
Veröffentlichen Sie Zertifizierungen, Kontrollen, Richtlinien, Dokumente und Unterauftragsverarbeiter auf einer Seite in Ihrem Branding unter Ihrer eigenen Domain. Kunden rufen selbst ab, was Sie öffentlich machen, und fragen den Rest an. Ihr Team gibt Zugriffe frei, statt dieselben Antworten immer wieder abzutippen.

Warum ein Trust Center wichtig ist
Zu jedem Enterprise-Deal gehört heute eine Sicherheitsprüfung, die Sie nicht eingeplant haben.
Die Prüfung kommt, wenn der Deal kurz vor dem Abschluss steht
Die Rechtsabteilung ist fertig, der Einkauf ist bereit, und dann kommt ein Fragebogen mit zwei Wochen Frist. Die Arbeit ist nicht schwer, nur zäh, und solange sie nicht erledigt ist, unterschreibt Ihr Kunde nicht.
Dieselben Antworten, immer wieder abgetippt
Ihr Bericht, Ihre Richtlinien, Ihre Liste der Unterauftragsverarbeiter. Jeder Kunde fragt nach denselben Unterlagen in einem leicht anderen Format, und jedes Mal baut jemand die Antwort von Grund auf neu.
Ein per E-Mail verschickter Bericht entzieht sich Ihrer Kontrolle
Sobald das PDF ein Anhang ist, liegt es auf irgendeinem Laptop. Sie können nicht sagen, wer es geöffnet hat, ob vorher jemand ein NDA unterschrieben hat oder wie viele Kopien inzwischen im Umlauf sind.
Einmal veröffentlichen, und Kunden bedienen sich selbst
Zertifizierungen, Kontrollen, Richtlinien, Dokumente und Unterauftragsverarbeiter auf einer Seite in Ihrem Branding, mit öffentlichem oder eingeschränktem Zugriff für jedes einzelne Element.
Eine Seite für Ihren gesamten Sicherheitsstatus
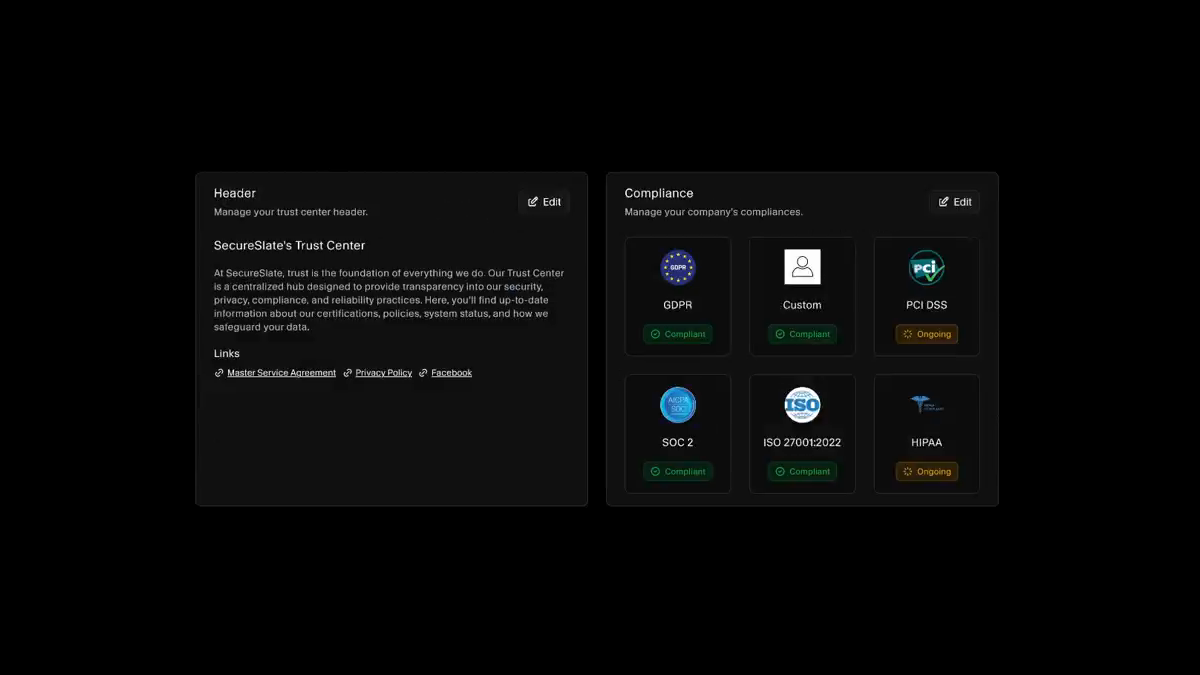
Ihr Trust Center beginnt mit einer Kopfzeile, die Sie selbst schreiben, und den Frameworks, die Sie erfüllen, jedes mit eigenem Status. So erfasst ein Kunde SOC 2, ISO 27001, DSGVO, HIPAA, PCI DSS oder ein eigenes Framework auf einen Blick. Angezeigt wird „konform“ ebenso wie „in Arbeit“, und das wirkt glaubwürdiger als eine Wand aus grünen Häkchen. Rechtliche Links wie Ihr Rahmenvertrag und Ihre Datenschutzerklärung stehen daneben.
Die Kontrollen hinter dem Badge
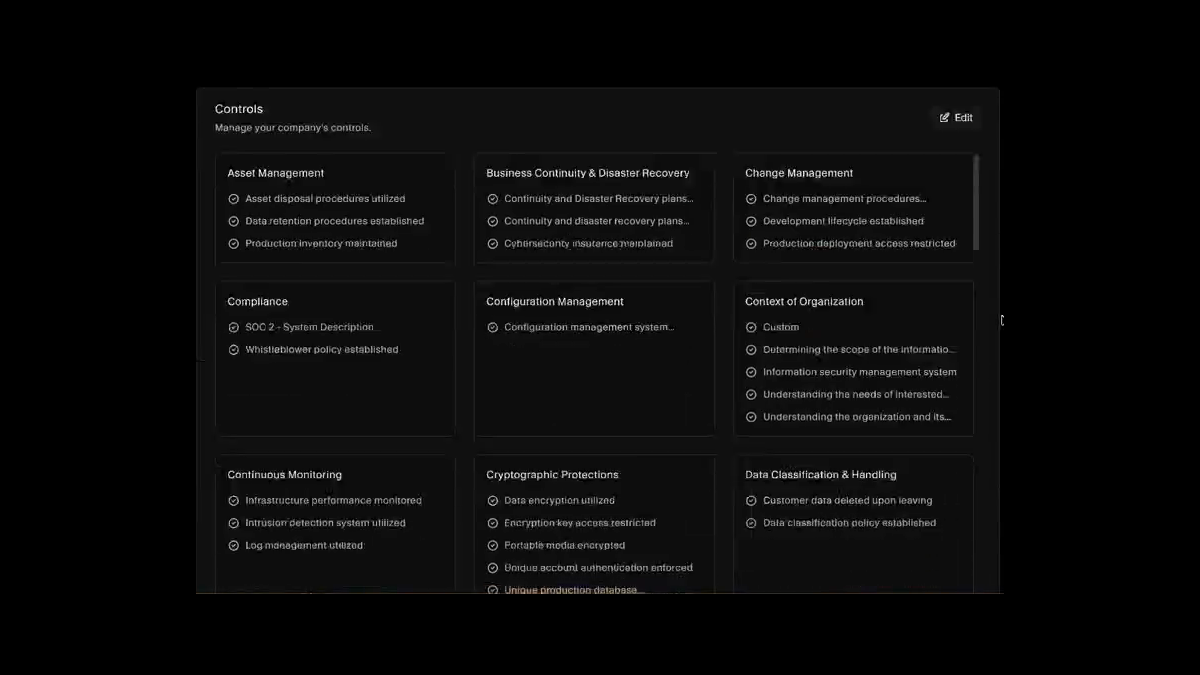
Ein Badge sagt, dass Sie ein Audit bestanden haben. Die Kontrollen sagen, was Sie tatsächlich tun. Veröffentlichen Sie die Kontrollen Ihrer Wahl, nach Kategorien gruppiert, vom Asset-Management und der Betriebskontinuität bis zu kryptografischen Schutzmaßnahmen und der Datenklassifizierung. Sie stammen aus demselben Compliance-Programm, das Ihr Team bereits betreibt, statt aus einem separaten Dokument, das jemand von Hand pflegt.
Öffentlich oder eingeschränkt, für jedes Element einzeln
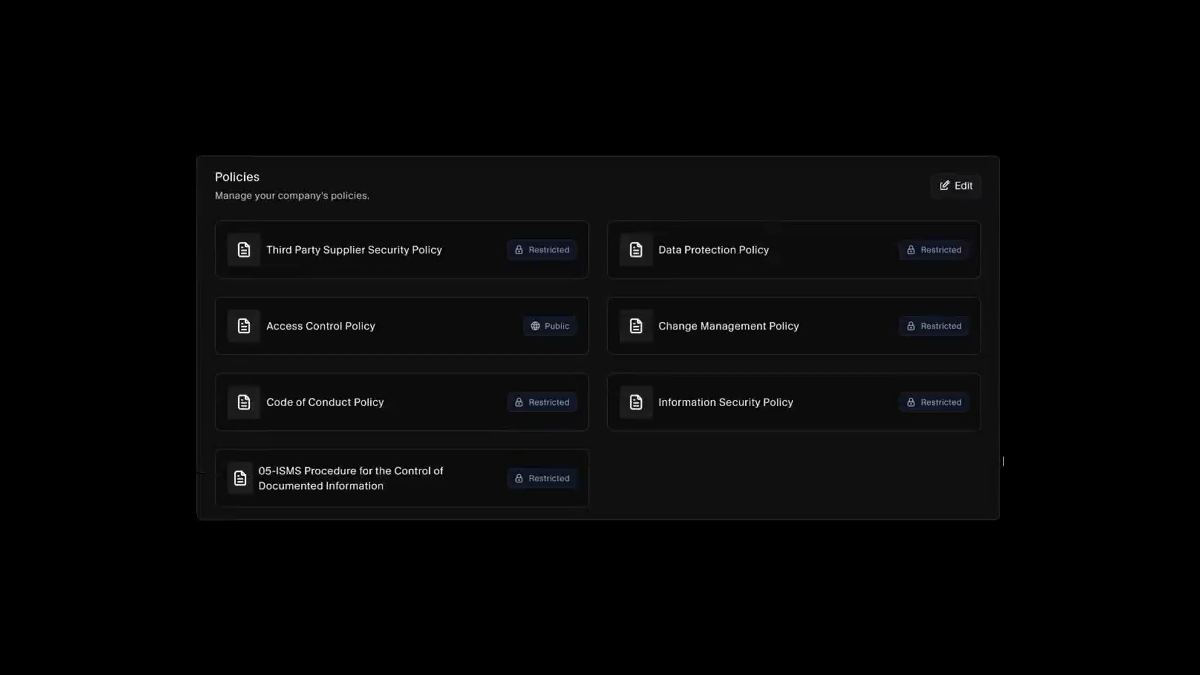
Jede Richtlinie und jedes Dokument hat eine eigene Sichtbarkeit. Veröffentlichen Sie Ihre Zugriffskontrollrichtlinie offen, halten Sie Ihren Pentest-Bericht und Ihren SOC-2-Prüfbericht hinter einer Anfrage und passen Sie die Einstellung jederzeit pro Element an, ohne die Seite neu aufzubauen. Kunden lesen, was offen ist, und fragen den Rest an. Genau dort kommt Ihre Freigabe ins Spiel.
Dokumente und Unterauftragsverarbeiter offenlegen
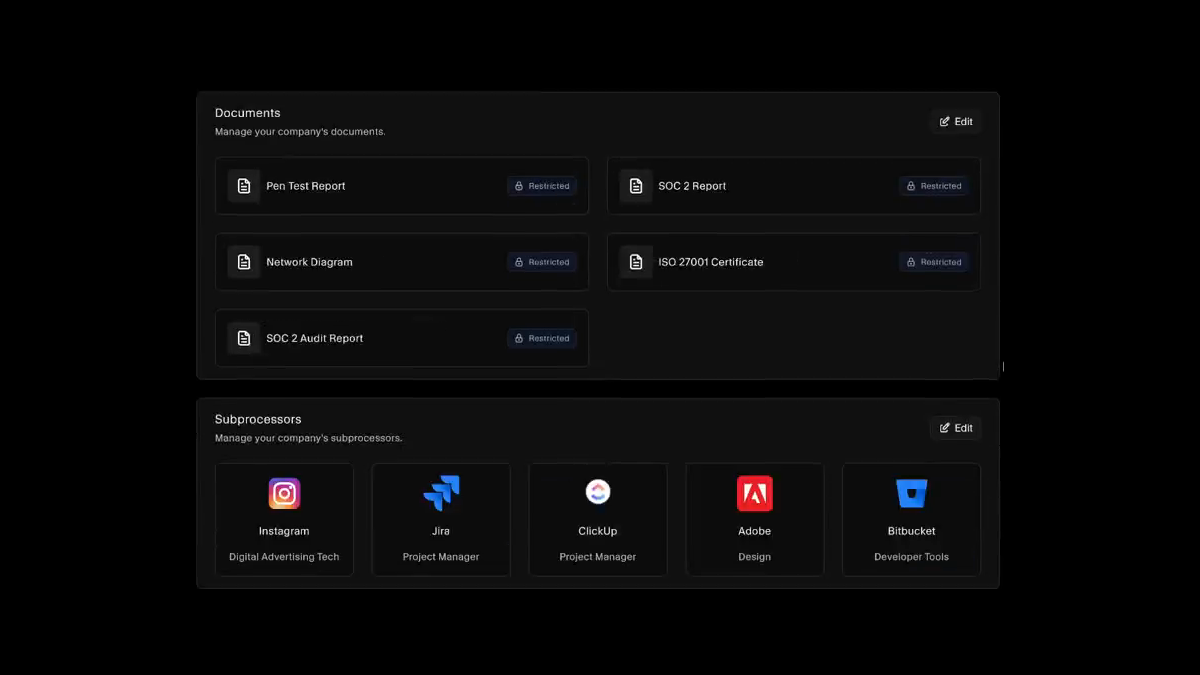
Teilen Sie Ihren Pentest-Bericht, SOC-2-Bericht, Ihr Netzwerkdiagramm und Ihr ISO-27001-Zertifikat jeweils mit der passenden Zugriffsstufe. Die Liste der Unterauftragsverarbeiter entsteht aus den Lieferanten, die Sie bereits verwalten. So bleibt die Offenlegung, die Ihre Kunden erwarten und die DSGVO verlangt, aktuell, statt still in einer Tabelle zu veralten.
Kunden informieren, bevor sie fragen
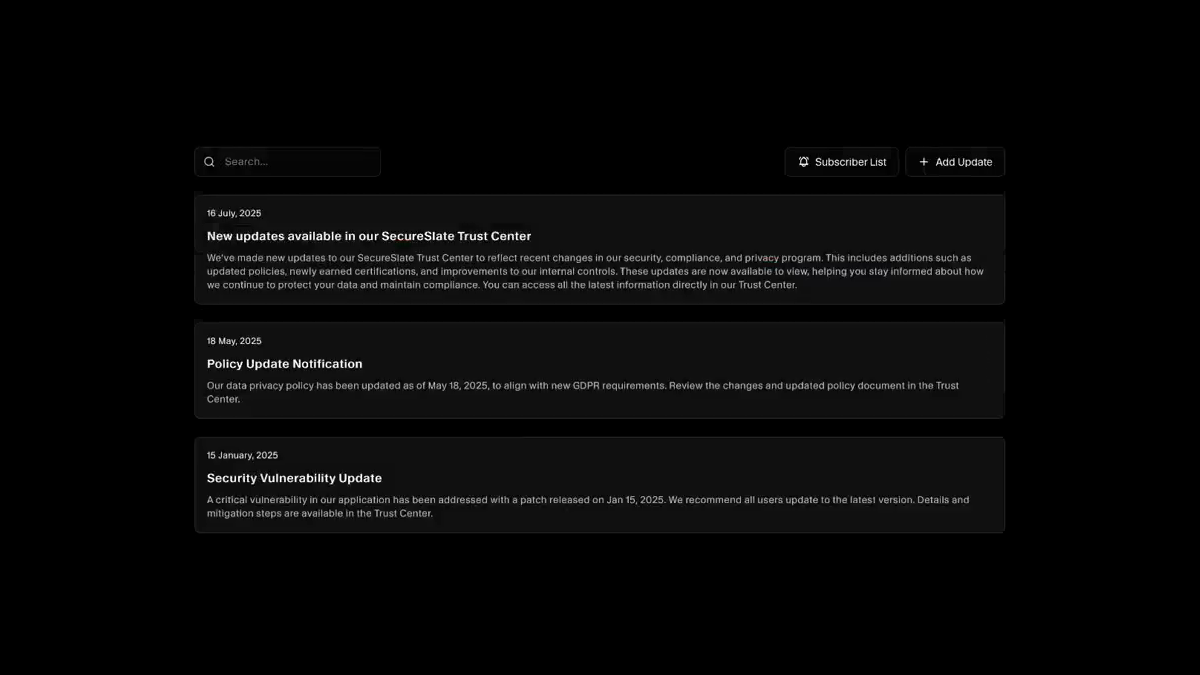
Veröffentlichen Sie ein datiertes Update, wenn eine Zertifizierung vorliegt, sich eine Richtlinie ändert oder eine Schwachstelle behoben ist, und pflegen Sie eine Abonnentenliste, damit die Menschen, die es betrifft, davon erfahren. Es ist ein großer Unterschied, ob ein Kunde von Ihrer Rezertifizierung von Ihnen selbst erfährt oder sechs Monate später aus seinem eigenen Fragebogen.
Unter Ihrer Domain, nicht unserer
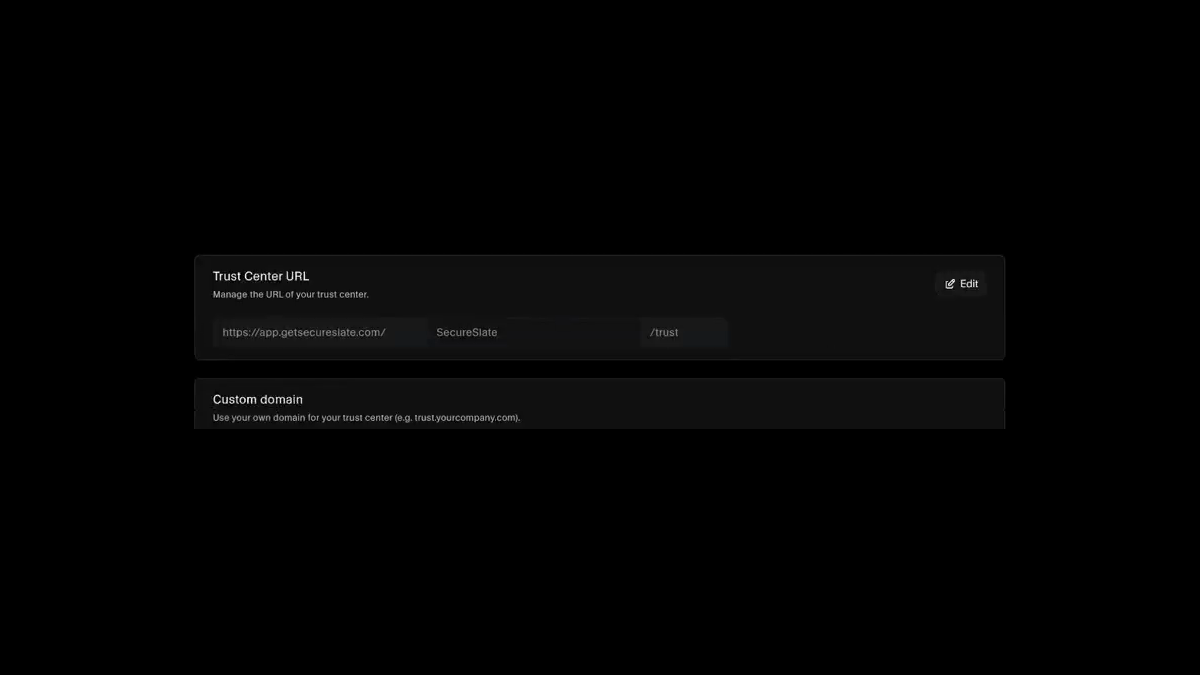
Wählen Sie den Hostnamen, unter dem Ihr Trust Center erreichbar ist, und verbinden Sie Ihre eigene Domain, sodass es unter trust.ihrunternehmen.de erscheint. Die Seite, auf der Ihre Kunden landen, trägt Ihre Marke, statt für Ihren Compliance-Anbieter zu werben, und der Link ist stabil genug für ein Sales-Deck, eine E-Mail-Signatur oder den Footer Ihrer Website.
Ressourcen
Lesen Sie sich vor dem Veröffentlichen ein.
Praxisleitfäden zu Trust Centern und Sicherheitsprüfungen bei Großkunden, von den Inhalten der Seite bis dazu, wie Kunden sie tatsächlich nutzen. Die Leitfäden sind auf Englisch.
FAQ
Das Wichtigste zum Trust Center.
Eine öffentliche Seite, die Ihren Sicherheits- und Compliance-Status so darstellt, dass Kunden ihn selbst prüfen können. Zertifizierungen, die Kontrollen dahinter, Richtlinien, Dokumente wie ein Pentest-Bericht und die Unterauftragsverarbeiter, die die Daten Ihrer Kunden verarbeiten, liegen an einem Ort. Damit kann eine Sicherheitsprüfung beginnen, bevor Ihnen jemand eine Tabelle schickt.
Ja. Sie wählen den Hostnamen, unter dem Ihr Trust Center erreichbar ist, und in Tarifen, die das enthalten, können Sie Ihre eigene Domain verbinden, sodass die Seite unter trust.ihrunternehmen.de erscheint. Ihre Kunden landen auf einer Seite, die nach Ihnen aussieht, nicht nach Ihrem Compliance-Anbieter.
Die Sichtbarkeit wird pro Element festgelegt, nicht pro Seite. Jede Richtlinie und jedes Dokument wird einzeln als öffentlich oder eingeschränkt markiert. So kann Ihre Zugriffskontrollrichtlinie für alle offen sein, während Ihr SOC-2-Prüfbericht und Ihr Pentest-Bericht hinter einer Anfrage liegen. Sie können jedes einzelne Element später ändern, ohne den Rest anzufassen.
Die Anfrage landet in Ihrer Anfragenliste, mit der anfragenden Person, dem Datum und genau dem, was angefragt wurde, und Sie geben sie nach Ihrem eigenen Prozess frei oder lehnen sie ab, einschließlich einer NDA-Pflicht, falls Sie eine haben. Die Liste ist durchsuchbar, filterbar und exportierbar. Wer Ihren Bericht erhalten hat, ist damit dokumentiert, statt nur in einem E-Mail-Verlauf zu stehen.
Aus dem Compliance-Programm, das bereits in SecureSlate läuft. Sie wählen, welche Kontrollen und Richtlinien Sie zeigen, und es sind dieselben Datensätze, auf denen Ihre Framework-Arbeit aufbaut. Deshalb veraltet die Seite nicht: Es gibt keine zweite Kopie, an deren Aktualisierung jemand denken muss.
Ja, und meist ist das der bessere Weg. Frameworks haben einen eigenen Status, sodass etwas, das noch in Arbeit ist, als laufend angezeigt werden kann, statt verborgen zu bleiben. Kunden sind es gewohnt, eine Roadmap zu sehen, und eine Seite mit ehrlichem Fortschritt wirkt glaubwürdiger als eine, die nur Grün zeigt.
Sie stammen aus den Lieferanten, die Sie bereits in SecureSlate verwalten, sodass die veröffentlichte Liste Ihr tatsächliches Drittparteien-Inventar widerspiegelt. Die DSGVO erwartet eine aktuelle Offenlegung der Unterauftragsverarbeiter, und weil die Liste aus derselben Quelle stammt wie Ihr Lieferantenrisiko-Programm, bleibt sie aktuell.
Veröffentlichen Sie ein Update. Jedes ist datiert und hat einen Titel und einen Text, sodass eine neue Zertifizierung, eine überarbeitete Richtlinie oder eine behobene Schwachstelle zur Mitteilung auf der Seite wird. Dank einer Abonnentenliste werden die Kunden, die informiert werden wollten, auch informiert, statt es bei ihrer nächsten jährlichen Prüfung herauszufinden.
Es erspart einen guten Teil davon und verkürzt den Rest. Kunden, die Ihre Zertifizierungen, Kontrollen und Richtlinien selbst abrufen können, belassen es oft bei der Seite. Die Fragebögen, die trotzdem kommen, werden schneller beantwortet, weil die Nachweise bereits zusammengestellt sind, und die Fragebogen-Automatisierung von SecureSlate entwirft die Antworten aus denselben Dokumenten.
Nein. Das Trust Center ist über die direkte Registrierung auch einzeln erhältlich und in jedem kostenpflichtigen SecureSlate-Tarif enthalten. Einzelne Funktionen wie eine eigene Domain hängen von Ihrem Tarif ab, und die Einstellungsseite zeigt Ihnen, welche davon für Ihr Konto aktiv sind.
Geben Sie Ihren Kunden eine zentrale Anlaufstelle
Veröffentlichen Sie Ihre Zertifizierungen, Kontrollen und Richtlinien in einem Trust Center in Ihrem Branding, und schicken Sie bei der nächsten Sicherheitsprüfung einfach einen Link.
