
SecureSlate für Wachstumsunternehmen

Ihr zweites Framework sollte nicht so viel kosten wie Ihr erstes.

Nach dem ersten Zertifikat ist Compliance kein Projekt mehr, sondern ein laufender Betrieb. SecureSlate betreibt ihn auf einem Kontrollset über SOC 2, ISO 27001, ISO 42001, HIPAA und DSGVO hinweg, mit einem persönlichen Compliance-Lead und Festpreisen, die nicht mit Ihrer Mitarbeiterzahl steigen.
Warum jetzt

Das Programm, das Ihnen Ihr erstes Zertifikat gebracht hat, bringt Ihnen nicht Ihr fünftes.

Drei Dinge geraten meist im selben Quartal ins Wanken, und keines lässt sich mit noch mehr Einsatz lösen.

Das zweite Framework kostet so viel wie das erste

Ein europäischer Kunde will ISO 27001, ein Krankenhausträger will HIPAA, eine Bank will mehr. Als getrennte Projekte wiederholt jedes davon das Scoping, die Richtlinien und die Nachweise, die Sie bereits einmal erstellt haben.

Die Sicherheitsprüfung ist zum Dauerjob geworden

Fragebögen kommen wöchentlich statt vierteljährlich, jeder in einem anderen Portal und Format. Sie korrekt zu beantworten, zieht jedes Mal dieselben paar Entwickler von der Roadmap ab.

Alles läuft über eine Person

Sie haben eine Security-Leitung eingestellt, und jetzt stauen sich Zugriffsprüfungen, Lieferantenbewertungen, Anfragen von Auditoren und Risikoregister hinter ihr. Das Programm scheitert nicht, es hält nur nicht mehr mit dem Unternehmen Schritt.
Was sich ändert

Ein Programm, viele Frameworks, laufend betrieben.

Die strukturellen Unterschiede zwischen einem Compliance-Projekt und einem Compliance-Betrieb.

Ein Kontrollset, allen Frameworks zugeordnet

SOC 2, ISO 27001, HIPAA und DSGVO überschneiden sich stark. Wir setzen eine Kontrolle einmal um und ordnen sie jedem Framework zu, das sie verlangt. Ein weiterer Standard ist dann eine Erweiterung des Programms statt eines zweiten Programms.

Nachweise einmal gesammelt, überall genutzt

Dasselbe Zugriffsprotokoll, derselbe Änderungsnachweis oder derselbe Schulungsabschluss erfüllt mehrere Anforderungen. Weil er planmäßig gesammelt wird, liegt er jedem Audit schon vor. Eine Screenshot-Runde pro Audit entfällt.

Audits, die sich überlappen, statt sich zu stauen

Überwachungsaudits, eine neue Zertifizierung und die Sicherheitsbewertung eines Kunden können im selben Quartal anstehen. Laufen sie auf einer gemeinsamen Nachweisbasis, bauen sie aufeinander auf, statt jedes Mal den Zyklus neu zu starten.

Ein Programm, das nicht an einer Person hängt

Verantwortliche, Prüfrhythmen und die Historie der Kontrollen liegen in der Plattform, nicht im Kopf oder Postfach einer einzelnen Person. Wenn Ihre Security-Leitung Urlaub nimmt oder sich das Team neu aufstellt, läuft das Programm weiter.
Leistungsumfang

Wir nehmen Ihrer Security-Leitung die operative Arbeit ab.

Expertenarbeit, Plattform und Security-Tools zu einem gemeinsamen Festpreis.

Jedes Framework auf einem Kontrollset

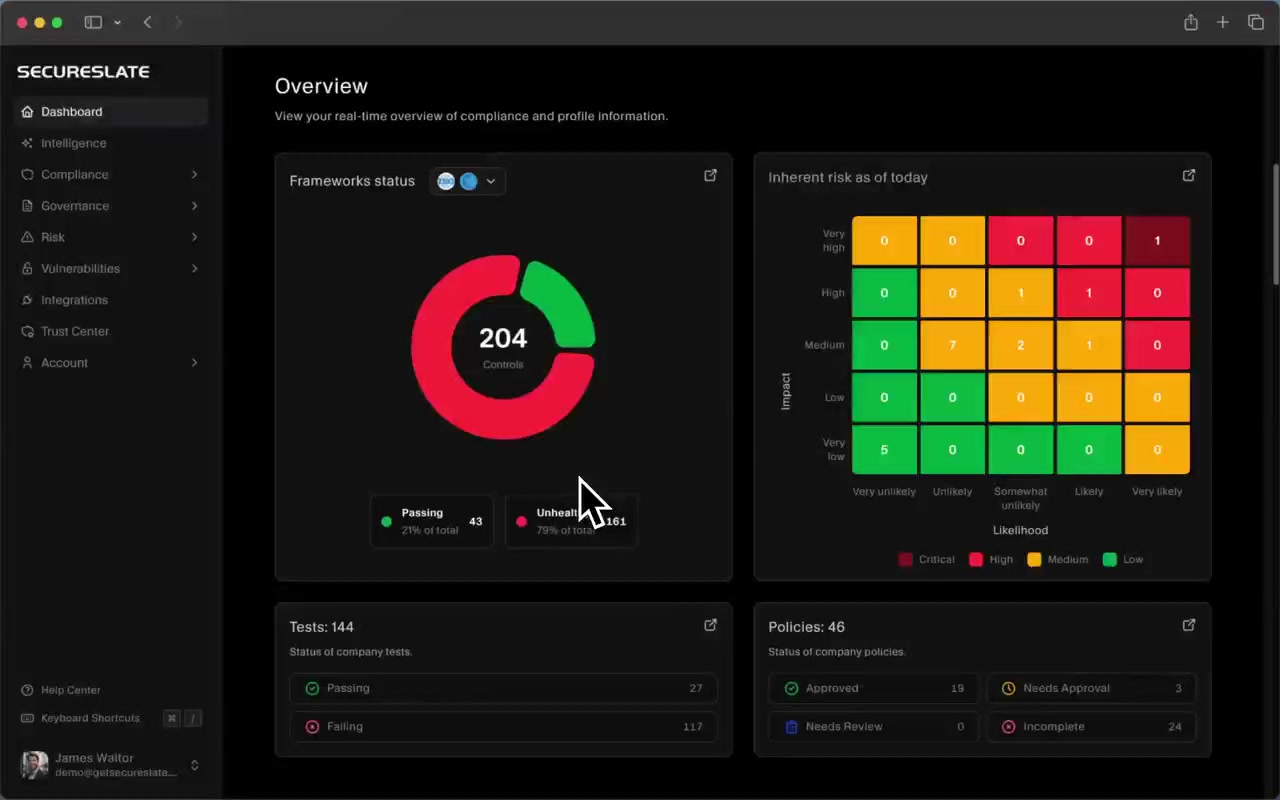
Framework-Status, Zustand der Kontrollen und Testergebnisse in einer Ansicht statt einem Dashboard pro Standard. Ergänzen Sie ISO 42001 oder HITRUST auf Basis von Kontrollen, die Sie bereits betreiben.

Sicherheitsprüfungen in großer Zahl, schnell beantwortet
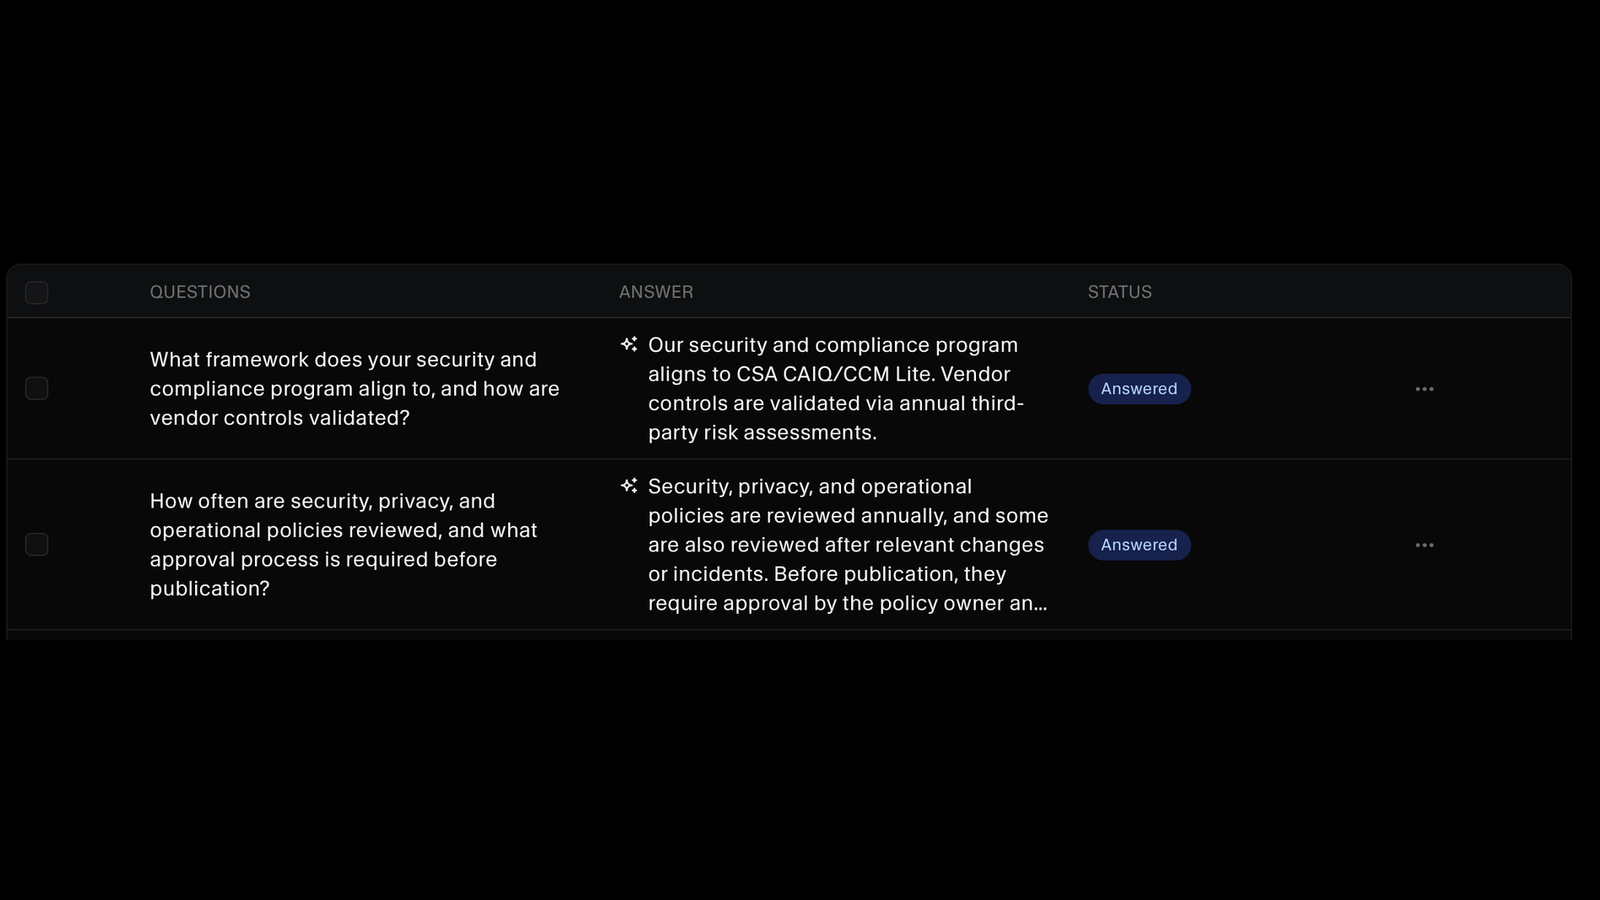
Fragebögen werden aus Ihren freigegebenen Nachweisen und früheren Antworten beantwortet und dann zur Prüfung weitergeleitet. Ihre Entwickler bestätigen Antworten, statt sie von Grund auf zusammenzustellen.
Sicherheitsprüfungen in großer Zahl, schnell beantwortet

Ein Trust Center, das Fragen vorwegnimmt

Kunden erhalten Ihren Sicherheitsstatus, Ihre Zertifizierungen und Dokumente, ohne jemandem zu schreiben. Wer trotzdem eine Prüfung schickt, stellt weniger und gezieltere Fragen.

Lieferantenrisiko, das mit dem Einkauf Schritt hält

Bewertungen, Prüfung von SOC-Berichten, Nachverfolgung von Maßnahmen und Verlängerungen in einem Register. Das Drittparteienrisiko bleibt aktuell, auch wenn Ihre Lieferantenliste über das hinauswächst, was eine Tabelle fassen kann.

Zugriffsprüfungen, die mit Ihrem Team mitwachsen
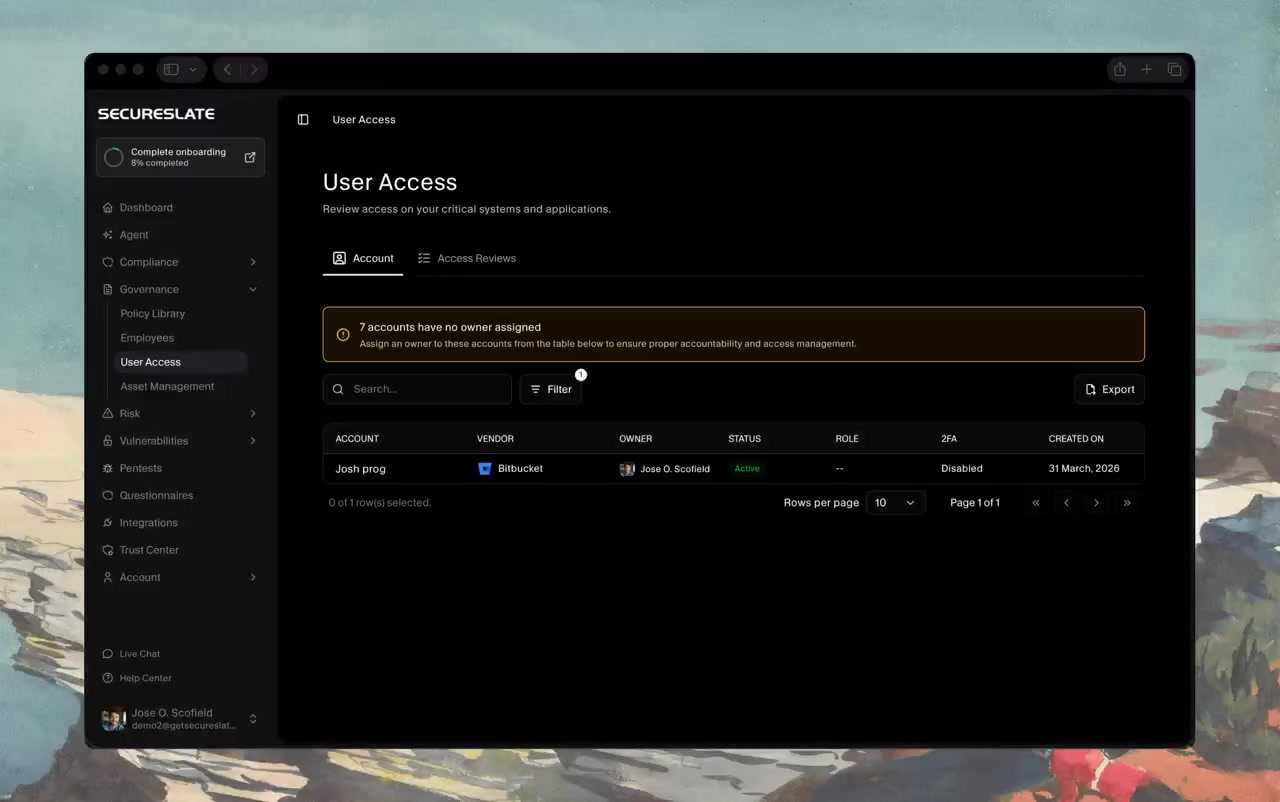
Regelmäßige Prüfungen, RBAC- und SSO-Nachweise laufen planmäßig über Ihren Identitätsanbieter und Ihre Tools, damit Ein- und Austritte nicht zwei Quartale später zur Audit-Feststellung werden.

Die Security-Tools, die Sie gerade kaufen wollten
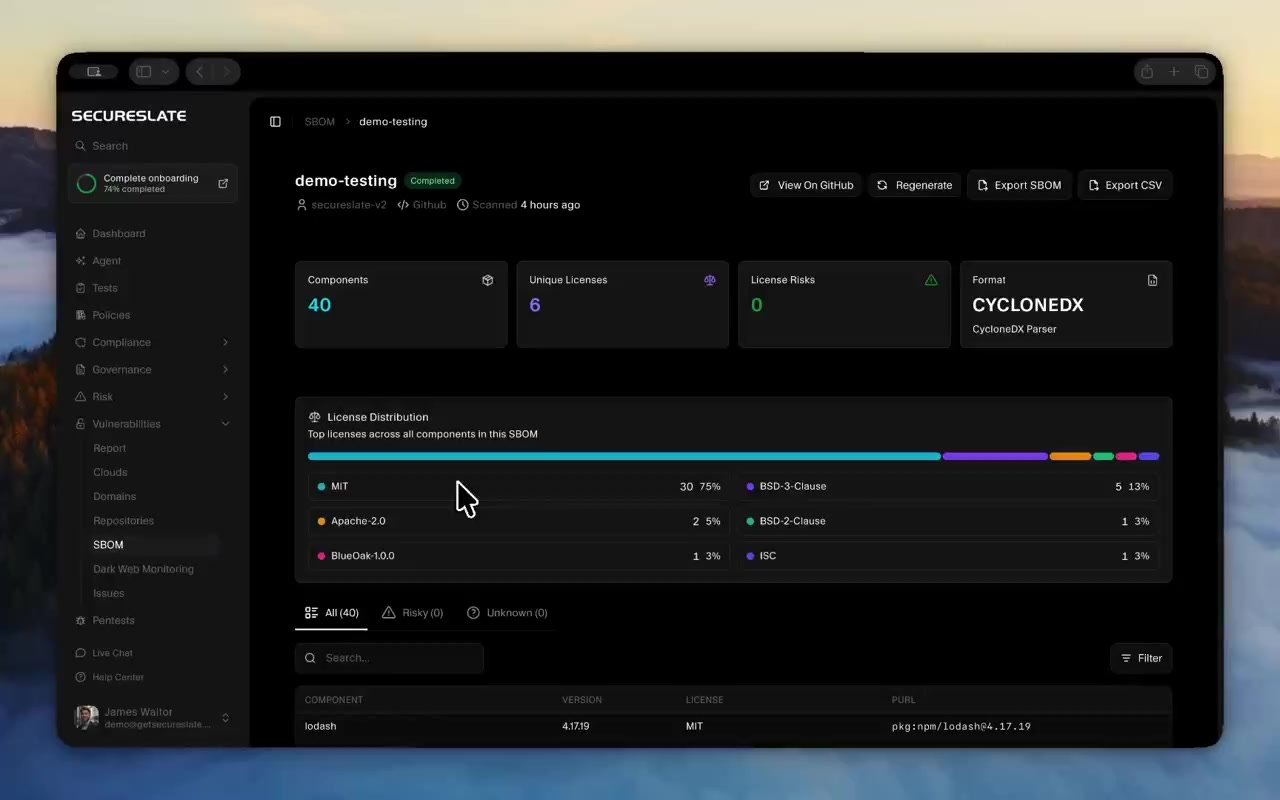
Code-Sicherheit, Erkennung von Secrets, Abhängigkeits- und Lizenzrisiken, Überwachung der Angriffsfläche und Dark-Web-Monitoring sind Teil des Mandats. Eine zusätzliche Budgetposition fällt beim Wachsen also nicht an.
Frameworks

Einen Standard ergänzen, ohne ein zweites Programm zu starten.

Einmal umgesetzte Kontrollen werden jedem Framework zugeordnet, das sie verlangt. Für Ihr nächstes Zertifikat schließen Sie dann nur noch Lücken, statt neu aufzubauen.

Kundenstimmen

Teams, die das Programm skaliert haben, nicht das Team

Was Verantwortliche sagen, seit Compliance laufend betrieben wird. Die Zitate sind im englischen Original.

We needed GDPR to scale across Europe without burning the product team. SecureSlate cut compliance turnaround from days to hours, and privacy stopped blocking deals.
Johnathon
Johnathon Founder at Muse

What used to take weeks now takes days. Automated workflows and real-time tracking eliminated the manual overhead. We always know our compliance status.
Sarah
Sarah Director of Security at Shortwave

We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Michael
Michael CTO at Echonet
Warum Teams bleiben, wo sie sind

Bei einem Programm zu bleiben, das nicht mehr passt, ist auch eine Entscheidung.

„Wir zahlen bereits für eine Compliance-Plattform.“

Dann vergleichen Sie die Verlängerung mit dem, was sie tatsächlich abdeckt. Elfie ist von Vanta zu SecureSlate gewechselt und hat die Plattformkosten um etwa 70 Prozent gesenkt, bei fast 5x mehr enthaltenen Funktionen, weil Scans, Fragebögen und Expertenarbeit keine separaten Posten mehr waren.

„Wir haben gerade eine Security-Leitung eingestellt. Damit sind wir gut aufgestellt.“

Eine Person kann das Programm verantworten, ohne jede Zugriffsprüfung, jede Lieferantenbewertung und jede Nachweisbeschaffung selbst auszuführen. Wir übernehmen die wiederkehrende operative Last, damit Ihre Security-Leitung Zeit für Architektur, Risikoentscheidungen und alles hat, was nur jemand im Haus beurteilen kann.

„Ein Wechsel mitten im Zyklus ist zu riskant.“

Wir führen Migrationen parallel zu Ihrem bestehenden Tool durch, statt blind umzustellen. Kontrollen, Richtlinien und historische Nachweise werden zuerst übernommen, und wir richten den Wechsel nach Ihrem Prüfungszeitraum aus, nicht nach dem Vertragsende Ihres alten Tools.

„Unser Programm ist zu individuell für eine Plattform.“

Die meisten Programme wachsender Unternehmen sind individuell, weil sie historisch gewachsen sind und nicht geplant wurden. Bringen Sie Ihre bestehenden Kontrollen und Richtlinien mit. Wir ordnen das Vorhandene den benötigten Frameworks zu und sagen Ihnen klar, wo die echten Lücken liegen.
FAQ

Was wachsende Teams vor dem Wechsel fragen.

Zeigen Sie uns Ihr bestehendes Programm

Wir prüfen Ihre aktuellen Frameworks, Tools und Ihren Audit-Kalender und sagen Ihnen, was eine Konsolidierung tatsächlich spart. Das lohnt sich auch, wenn Sie nicht wechseln.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?