
Für HIPAA gibt es kein Zertifikat. Ihre Kunden wollen trotzdem Nachweise.
Deshalb fragen Klinikverbünde, Kostenträger und deren Sicherheitsteams nach den Nachweisen, die es gibt: einem SOC-2-Bericht, einem HITRUST-Assessment, einem ausgefüllten Fragebogen und einem BAA, hinter dem Sie stehen können. SecureSlate baut das Programm auf, das all das liefert, mit einem persönlichen Compliance-Lead zum Festpreis.
Wer mit Patientendaten arbeitet, hat Pflichten, für die niemand ein Abzeichen verteilt.
Es gibt kein HIPAA-Zertifikat, das Sie verschicken könnten
Das BAA endet nicht bei Ihnen
Die Meldefrist läuft, bevor Sie verstehen, was passiert ist
Vier Dinge, nach denen Kunden fragen, und was jedes davon tatsächlich leistet.
HIPAA
SOC 2 Type II
HITRUST
ISO 42001
Wir betreiben das Programm. Ihr medizinisches Personal und Ihre Entwickler behalten ihre Woche.
Scoping entlang der Orte, an denen PHI tatsächlich liegt
Risikoanalyse und ein datierter Maßnahmenplan
Wir setzen um, Sie geben frei
Audit, und danach am Laufen halten
Die Arbeit eines HIPAA Security Officers, für Sie erledigt.
Ein Compliance-Lead, der das schon gemacht hat
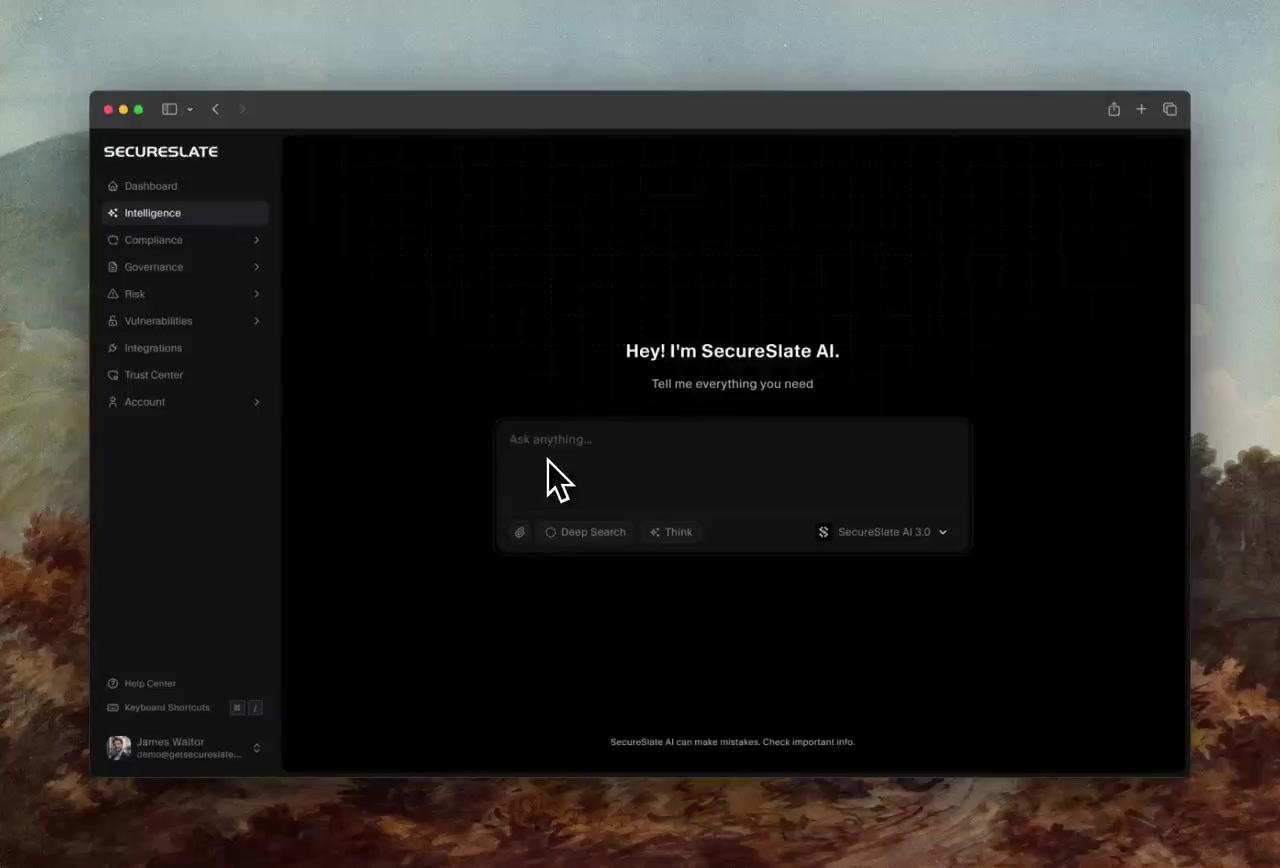
Eine Risikoanalyse, die aktuell bleibt
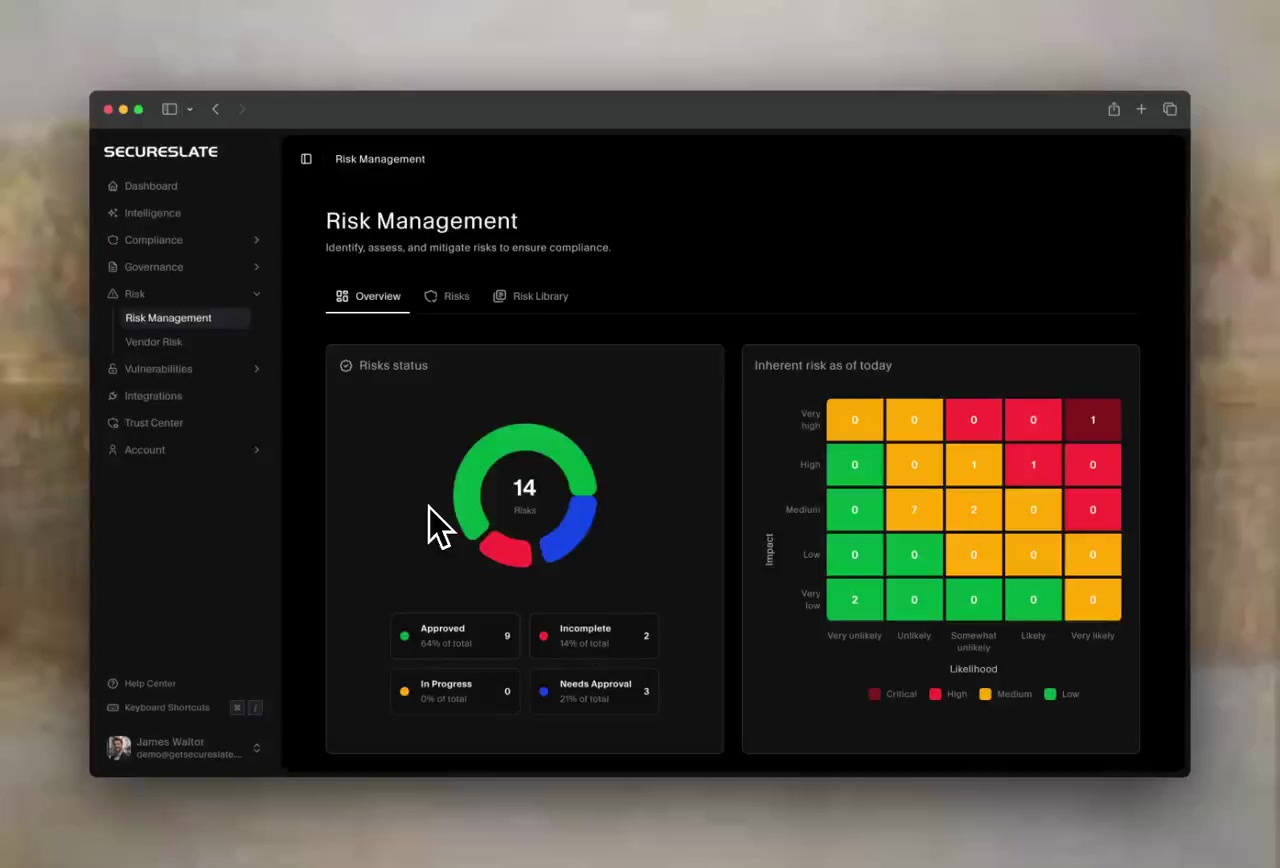
Die BAA-Kette, abgeglichen
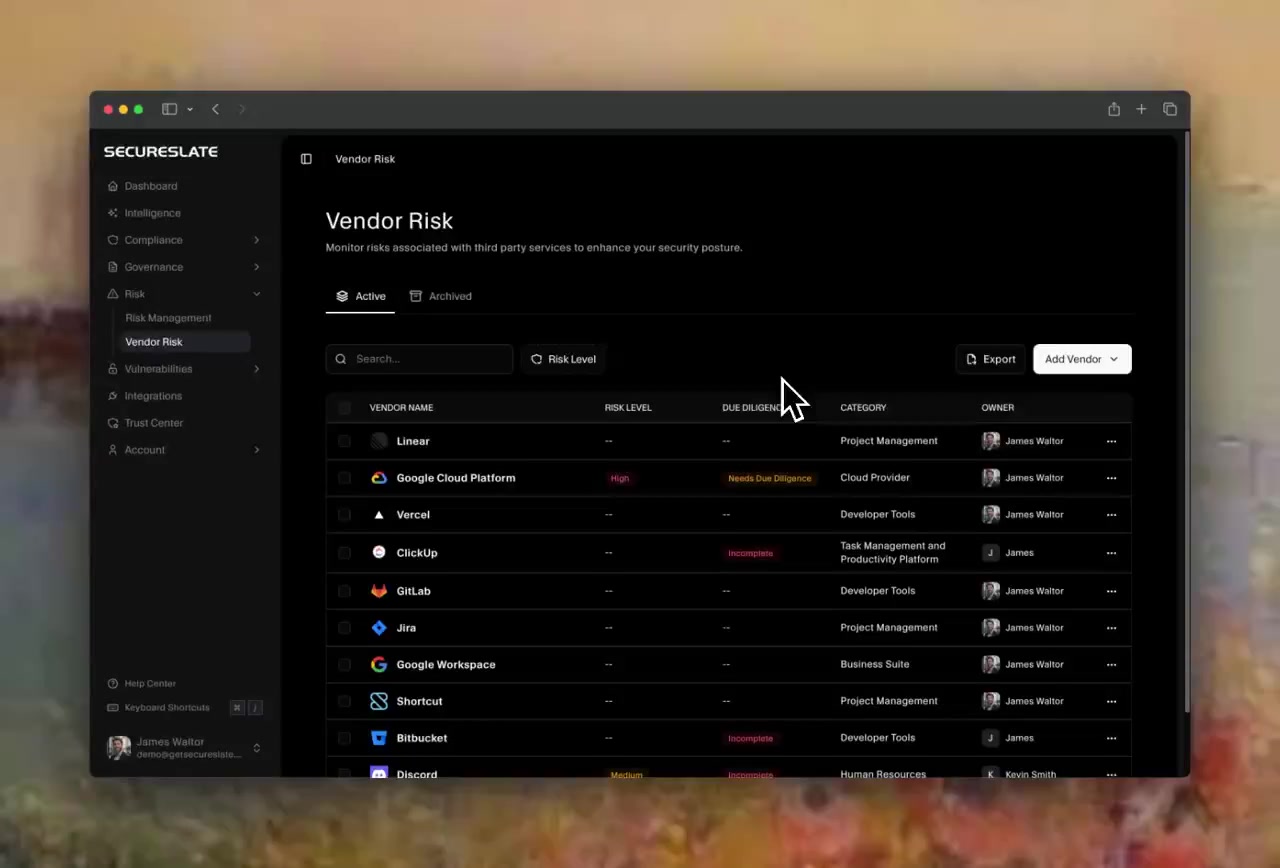
Zugriff auf PHI, geprüft und belegt
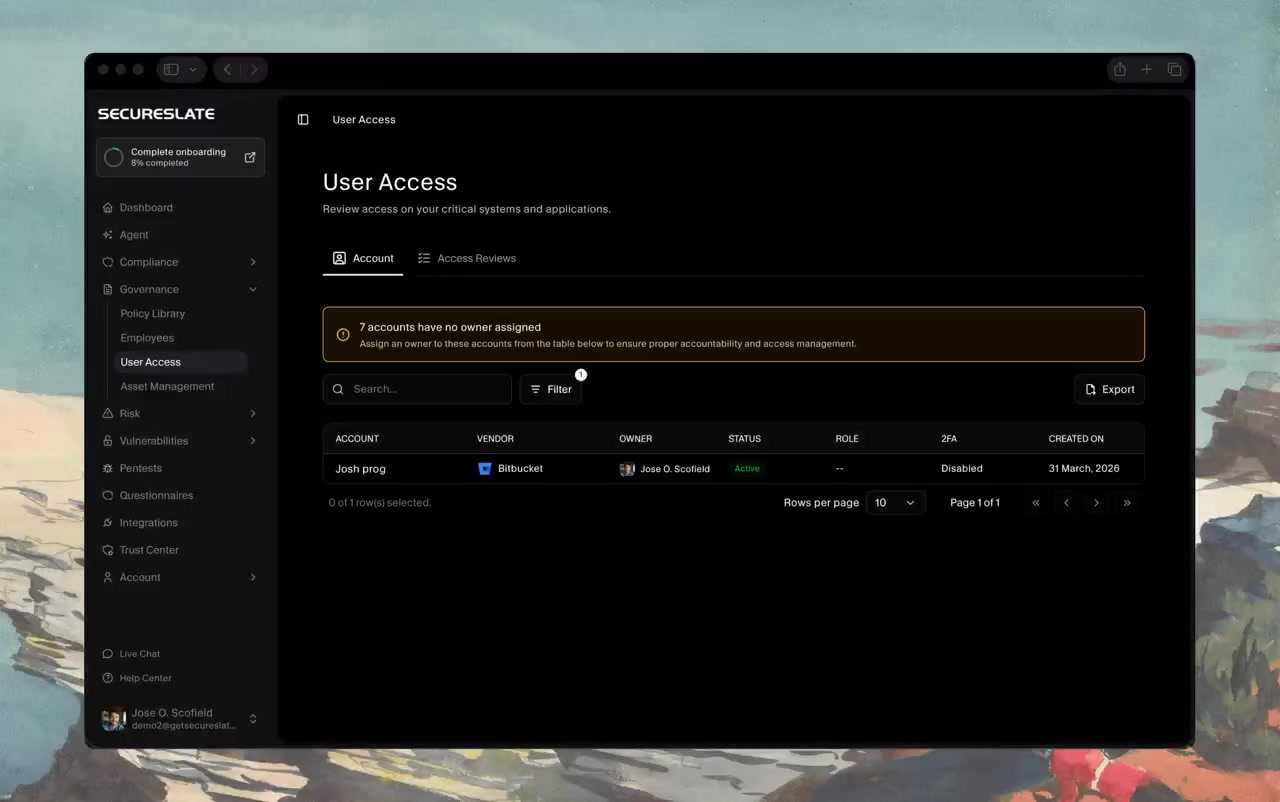
Fragebogen-Automatisierung
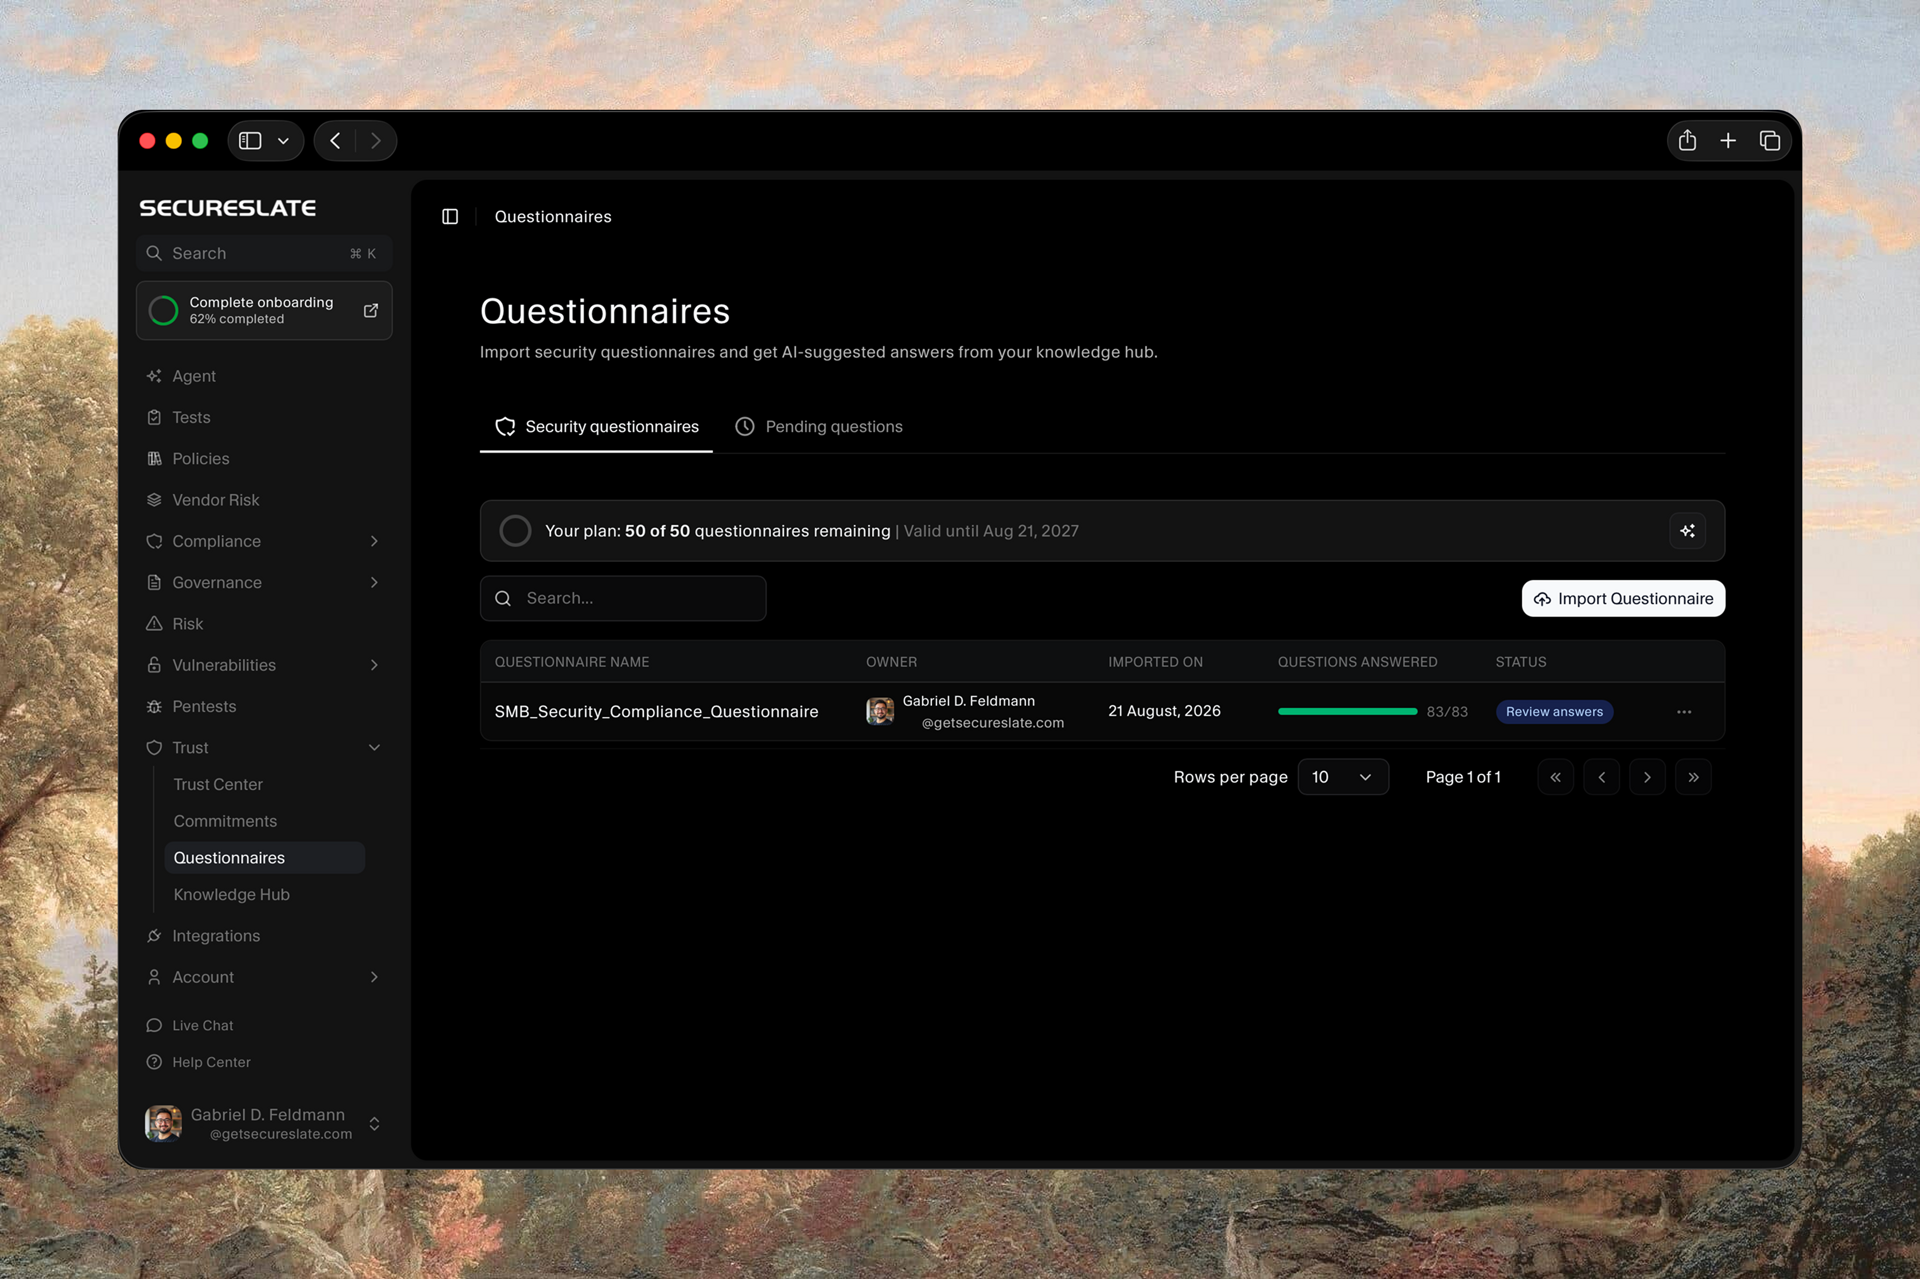
Ein Trust Center, das Ihre Kunden selbst nutzen
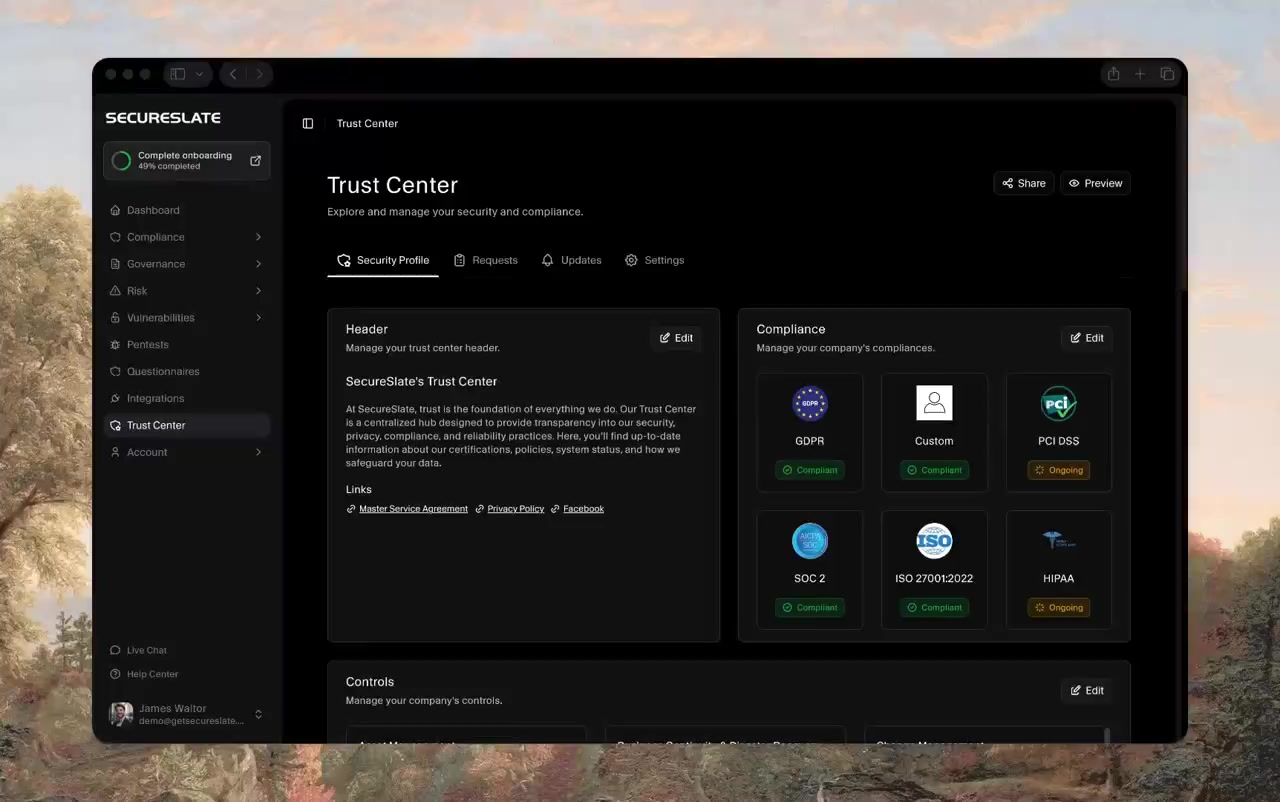
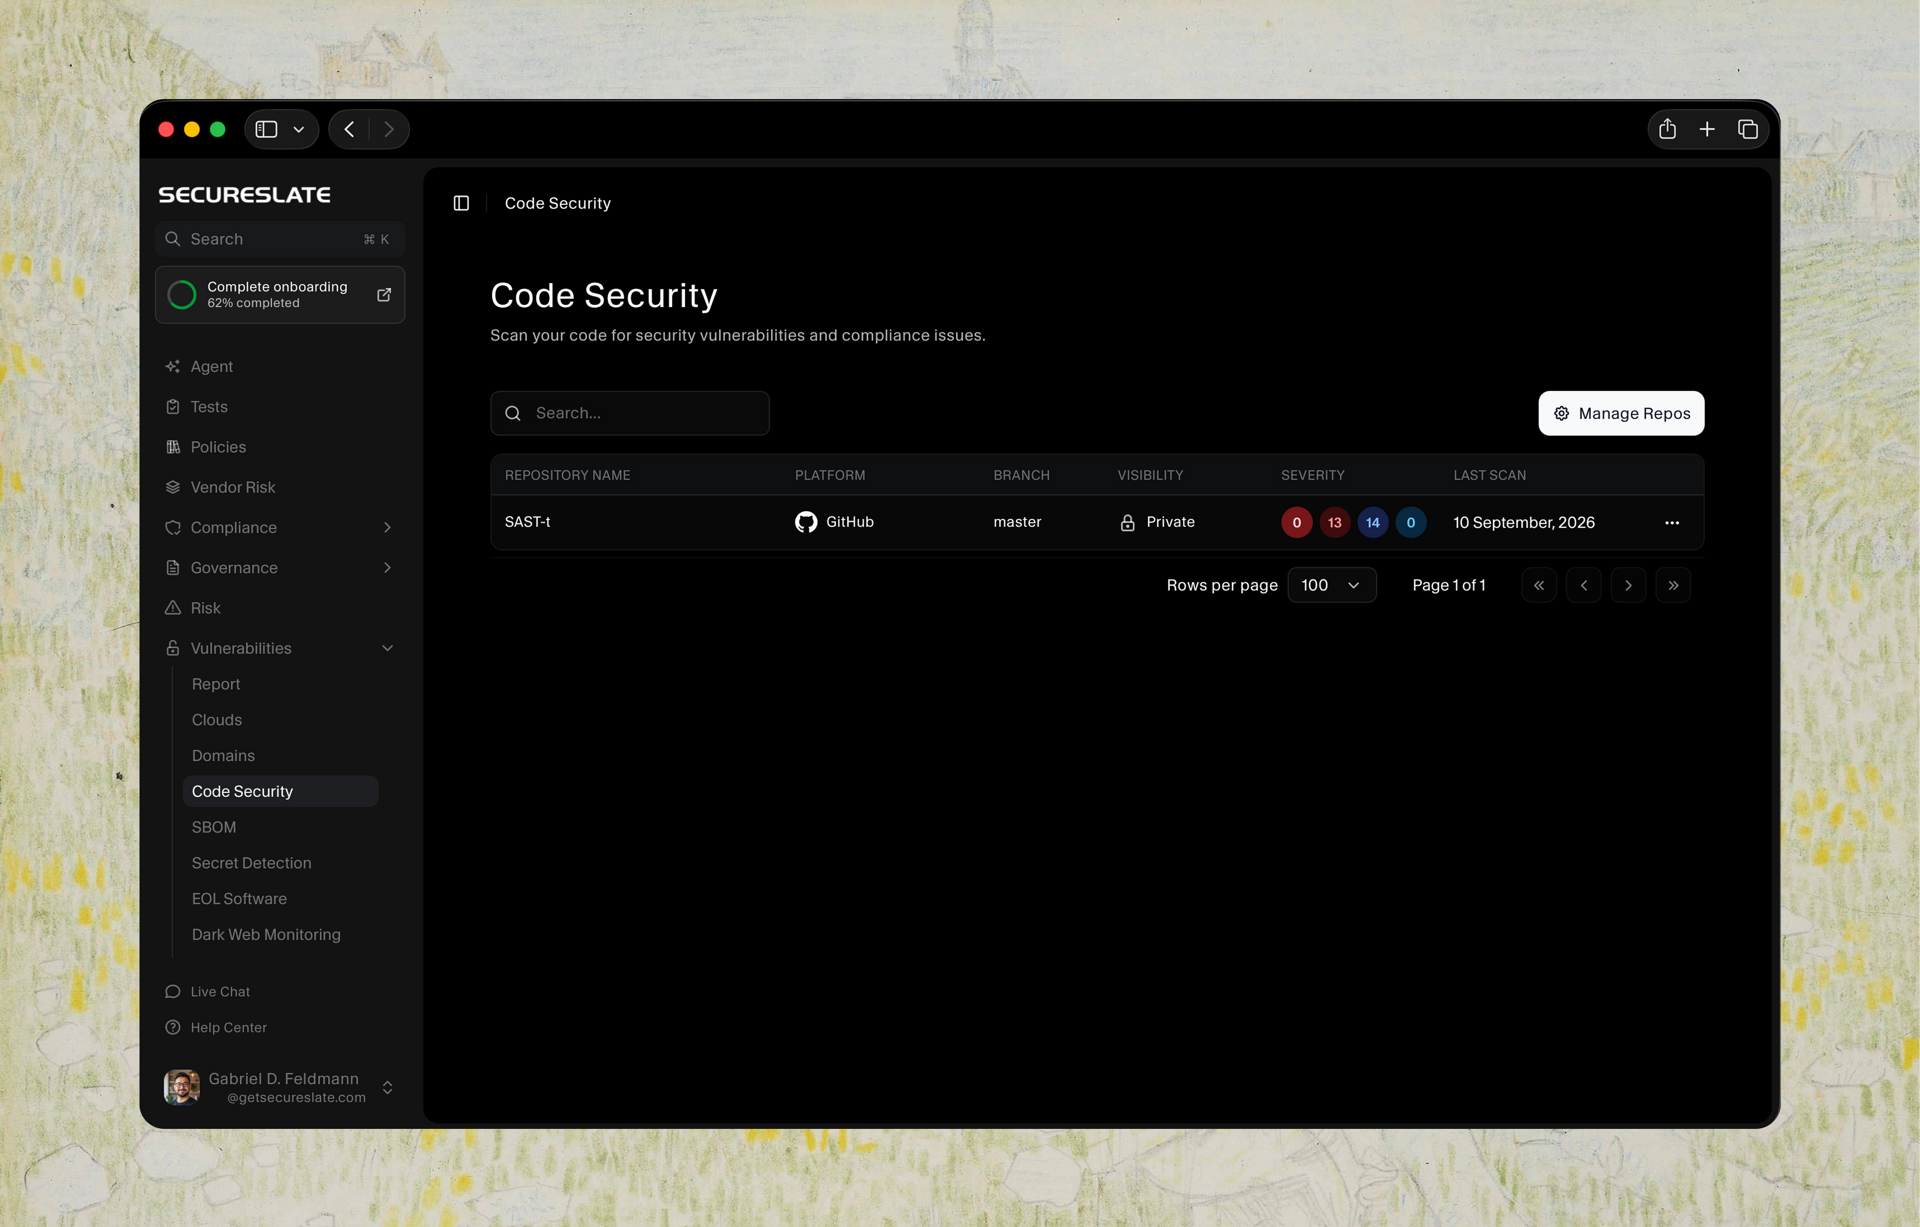
Ihre Risikoanalyse muss Ihre Schwachstellen benennen. Diese Scans finden sie.
Code-Sicherheitsscans
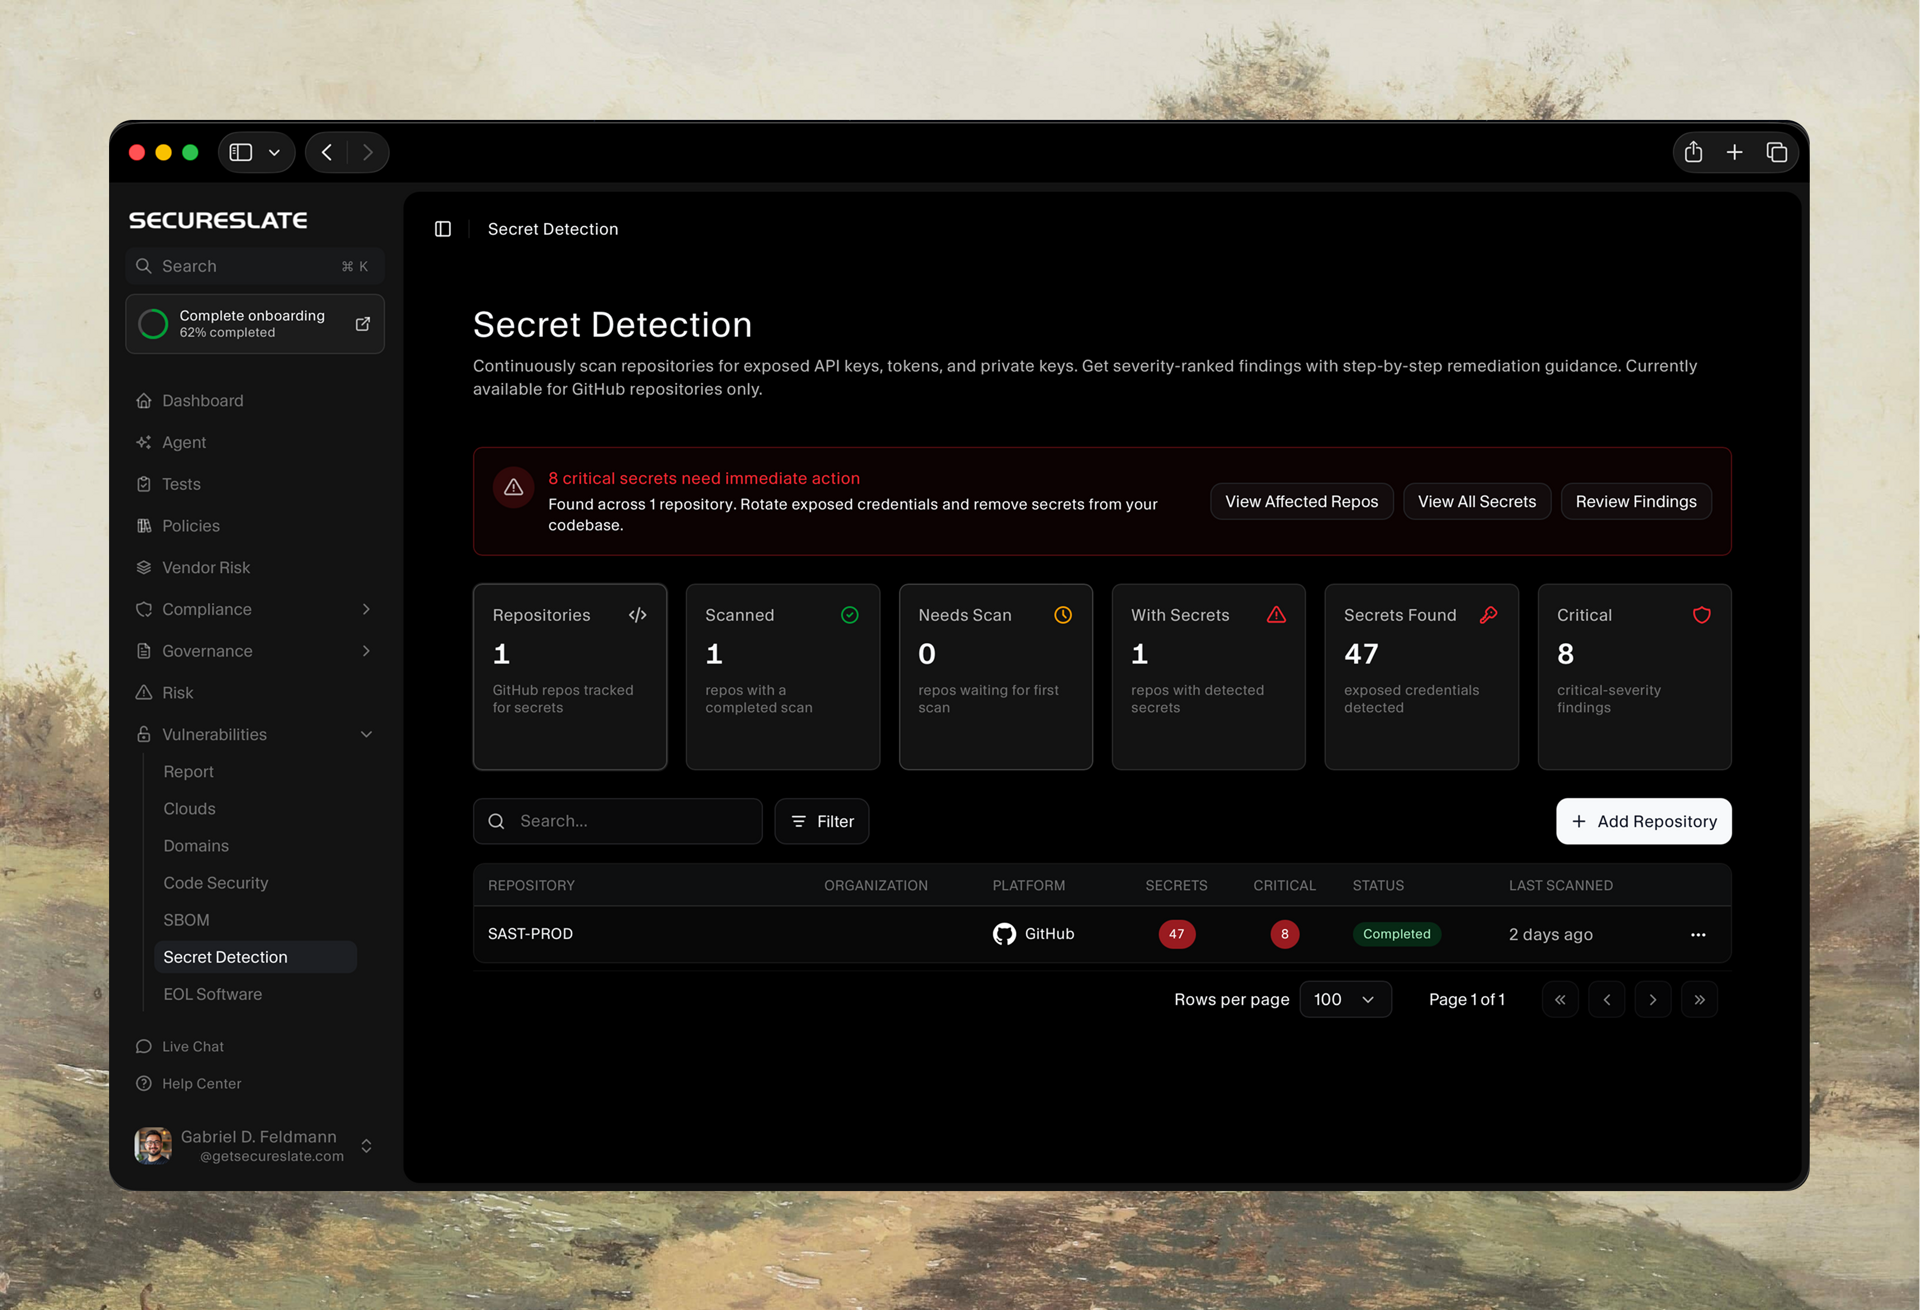
Erkennung von Secrets
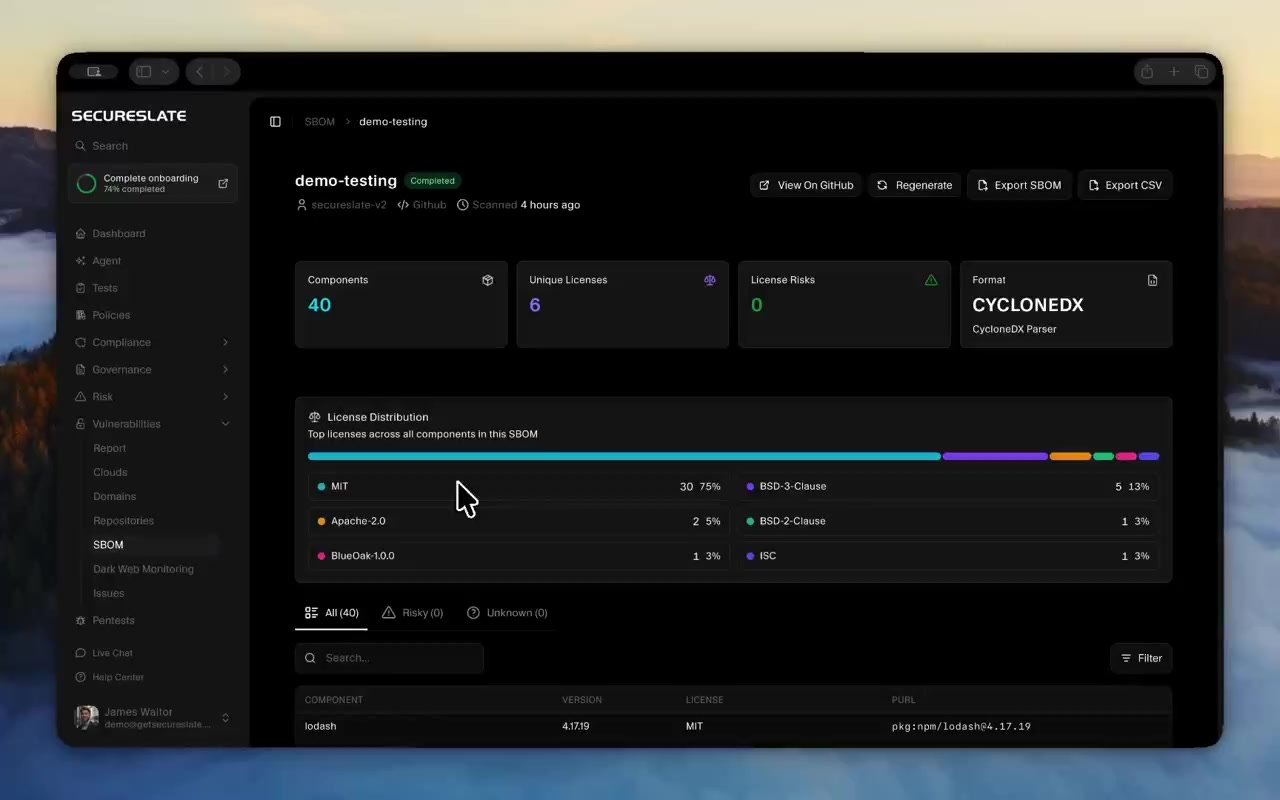
Abhängigkeits- und Lizenzrisiken
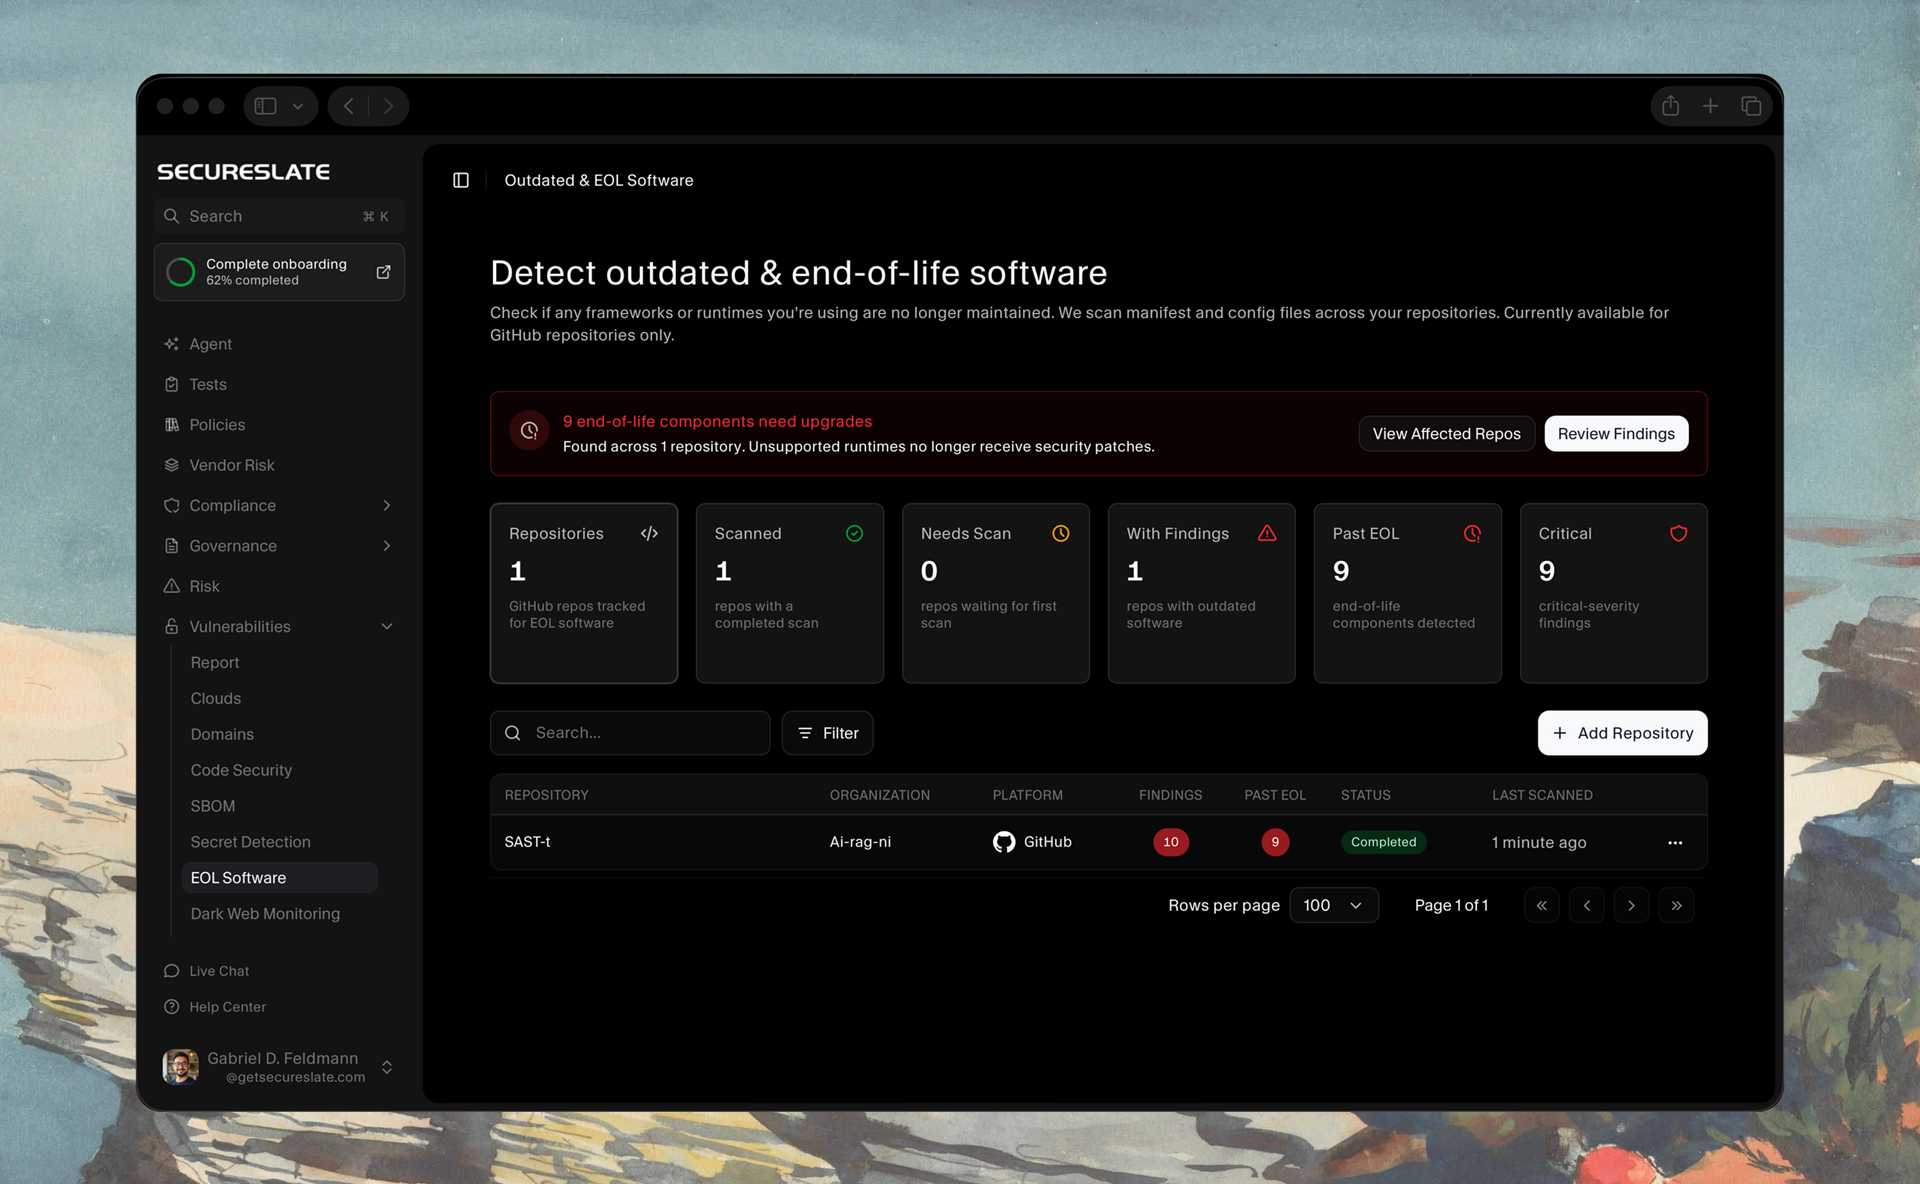
Veraltete Software und End-of-Life
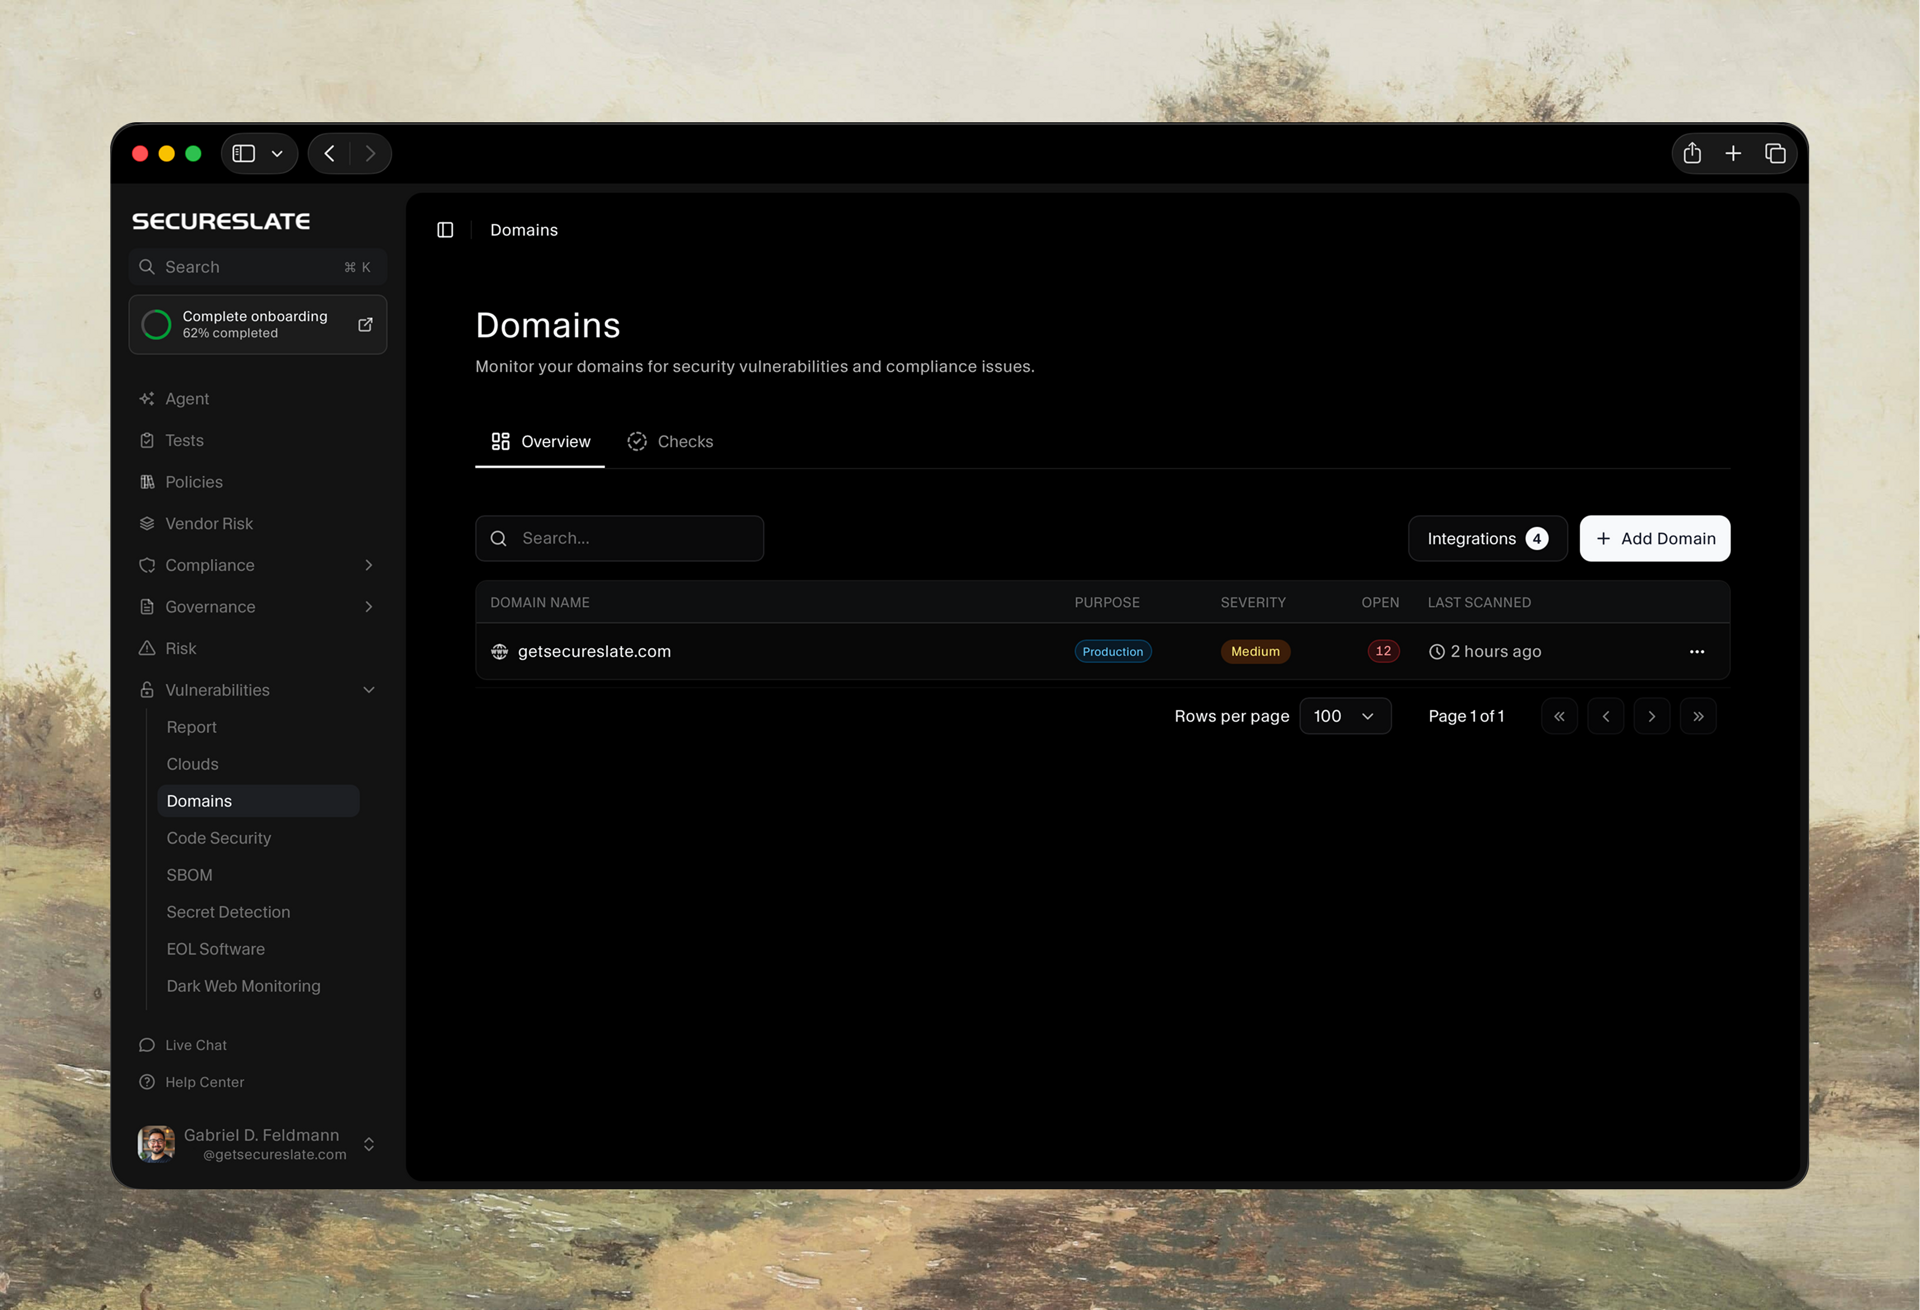
Überwachung der öffentlichen Angriffsfläche
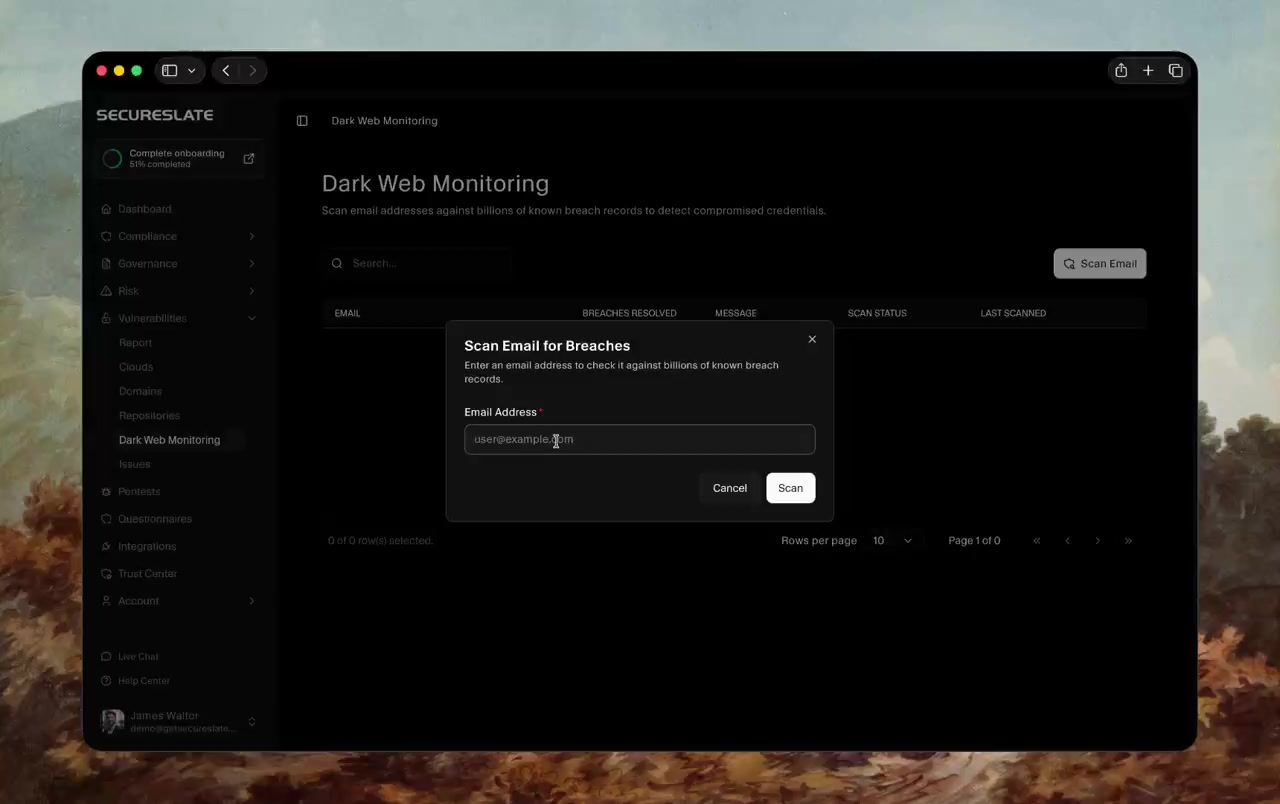
Dark-Web-Überwachung
Ein Kontrollset, abgebildet auf das Framework, das der Vertrag nennt.
Die Schutzmaßnahmen nach HIPAA überschneiden sich stark mit SOC 2 und ISO 27001, und HITRUST baut auf demselben Fundament auf. Einmal umgesetzt, wird das zweite Framework zu einer Erweiterung statt zu einem zweiten Programm. Diese Seiten zeigen, was jedes davon umfasst.
Teams, die dieselben Pflichten nachweisen mussten
Was Verantwortliche sagen, seit ihr Programm nicht mehr auf Last-Minute-Einsätzen beruht. Die Zitate sind im englischen Original.
HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
We needed compliance that scaled with us. SecureSlate cut compliance costs while improving audit readiness. The ROI showed up immediately.
Die Pflichten gelten bereits. Nur der Nachweis ist optional, und das nur, bis jemand danach fragt.
„Wir haben BAAs unterschrieben. Damit sind wir abgedeckt.“
„Bisher hat niemand nach SOC 2 gefragt.“
„Wir sind Business Associate, also sind unsere Pflichten geringer.“
„HITRUST können wir nicht rechtfertigen.“
Was Teams im Gesundheitswesen fragen, bevor sie starten.
Geben Sie Ihren Kunden etwas in die Hand
Sagen Sie uns, wo PHI liegt und wer Nachweise von Ihnen verlangt. Sie gehen aus dem Gespräch mit einem Scope, einem Zeitplan und einem Festpreis, ob Sie mit uns arbeiten oder nicht.
