SecureSlate für Startups

Sie sind kein Compliance-Team. Warum machen Sie dann dessen Arbeit?

SecureSlate gibt jungen Teams einen persönlichen Compliance-Lead und eine KI-Plattform. Zusammen übernehmen sie die Audit-Vorbereitung, die sonst bei Gründern und Entwicklern landet. SOC 2, ISO 27001, ISO 42001, HIPAA und DSGVO zum Festpreis, damit kein Deal mehr an einem fehlenden Sicherheitsbericht hängt.

Warum jetzt

Compliance ist auf Ihrem Tisch gelandet, und niemand hat Ihnen gesagt, wie lange sie dort liegen bleibt.

Jedes Startup stößt auf dieselben drei Hürden, meist in derselben Woche.

Ein Deal wartet auf einen Bericht, den Sie nicht haben

Die Sicherheitsprüfung kommt spät im Vertriebszyklus, meist vom größten Kunden in Ihrer Pipeline. Die Zertifizierung dauert Monate. So lange wartet der Deal nicht, also verrutscht das Quartal.

Niemand im Unternehmen hat das schon einmal gemacht

Es gibt keine Security-Stelle, keine GRC-Funktion und niemanden, der weiß, ob SOC 2, ISO 27001, HIPAA oder DSGVO tatsächlich auf Sie zutrifft. Allein das Scoping frisst Wochen, bevor eine einzige Kontrolle geschrieben ist.

Ihre Entwickler werden zu Ihrem Compliance-Team

Nachweis-Screenshots, Richtlinienentwürfe und Zugriffsprüfungen landen bei den Menschen, die eigentlich das Produkt ausliefern sollten. Teuer sind nicht die Stunden, sondern der Schwung, der Ihnen im ungünstigsten Moment verloren geht.
So funktioniert es

Wir betreiben das Programm. Sie geben die Entscheidungen frei, die zählen.

Vier Phasen vom ersten Gespräch bis zu einem Bericht, den Sie Ihren Kunden schicken können. Jede Phase verantwortet eine feste Ansprechperson.

Kostenloses Scoping-Gespräch

Wir sehen uns Ihr Produkt, Ihre Daten und die Kunden an, die einen Nachweis verlangen. Danach wissen Sie, mit welchem Framework Sie beginnen, was das Audit kostet und wie lange es dauert. Unverbindlich und ohne Beratervertrag.

Gap-Analyse und Roadmap

Ihr persönlicher Compliance-Lead vergleicht Ihren aktuellen Stand mit dem Framework und übergibt Ihnen einen Plan mit Terminen. Sie sehen jede fehlende Kontrolle und wer sie verantwortet, bevor die Arbeit beginnt.

Wir bauen auf, Sie geben frei

Wir entwerfen Richtlinien für Ihr Unternehmen, setzen Kontrollen um, verbinden Integrationen und sammeln Nachweise automatisch. Ihr Team prüft und gibt frei, statt selbst zu recherchieren und alles neu zu schreiben.

Audit, dann laufende Überwachung

Wir führen die Vorprüfung durch, übernehmen die Abstimmung mit dem Auditor und begleiten Sie durch die Prüfung. Sobald der Bericht vorliegt, hält die Überwachung das Programm aktuell, sodass das zweite Jahr Routine ist und kein Neuaufbau.
Leistungsumfang

Ihre erste Security-Stelle, ganz ohne Stellenausschreibung.

Expertenarbeit, Plattform und Sicherheitsscans zu einem gemeinsamen Festpreis.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr Programm von Anfang bis Ende, arbeitet in Ihrem Slack und beantwortet die Fragen Ihres Auditors. Im Grunde Ihre erste Security-Stelle, nur ohne Recruiting.

Festpreise, keine Abrechnung nach Stunden
Ein Preis, der vor Beginn vereinbart wird und Plattform und Expertenarbeit umfasst. Keine überraschenden Rechnungen, keine laufende Beraterpauschale und keine Aufschläge pro Nutzer, wenn Ihr Team wächst.
Festpreise, keine Abrechnung nach Stunden

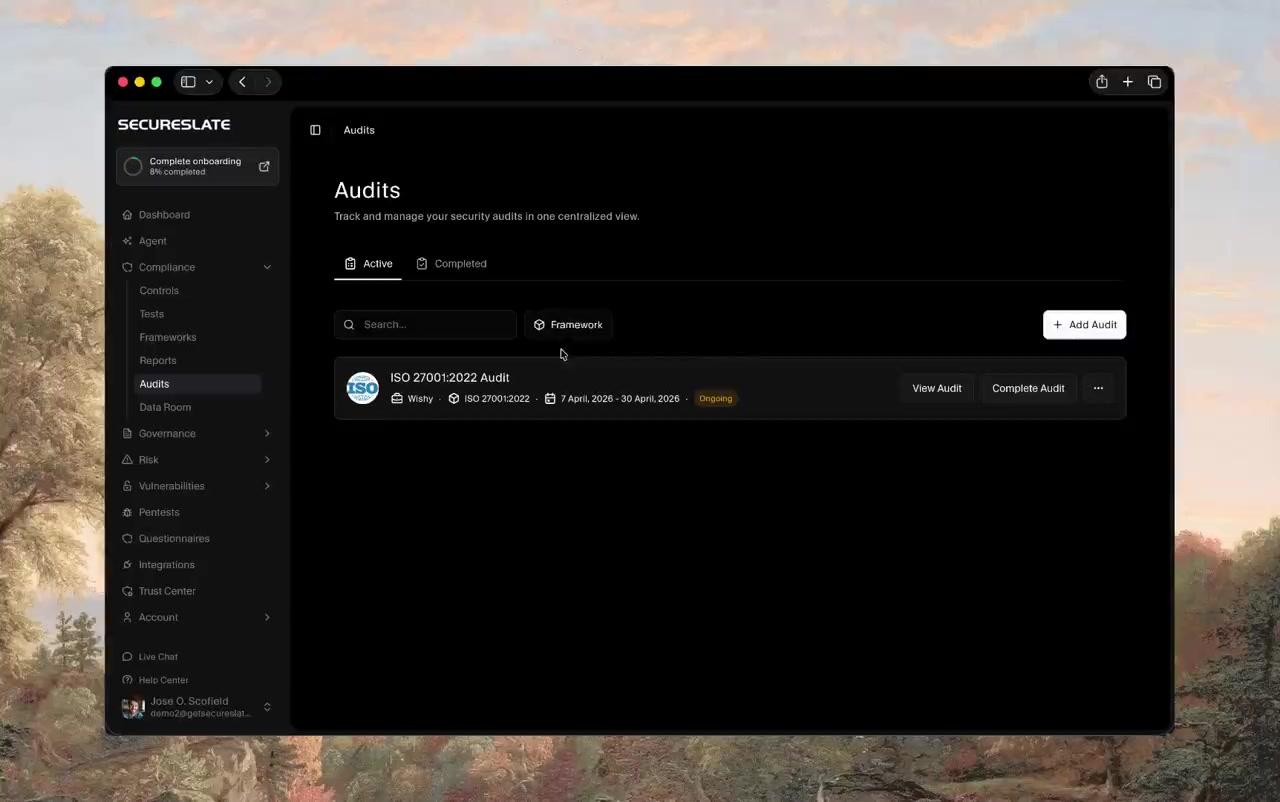
Automatisierte Nachweissammlung

Verbinden Sie Ihre Cloud, Ihren Identitätsanbieter und Ihr Code-Hosting einmalig. Kontrollen werden laufend getestet und Nachweise planmäßig erfasst, sodass die Audit-Vorbereitung kein zweiwöchiger Notfalleinsatz ist.

Ein Trust Center, in dem sich Ihre Kunden selbst bedienen

Veröffentlichen Sie Sicherheitsstatus, Unterauftragsverarbeiter und Dokumente auf einer Live-Seite, die Sie auf Ihrer Website verlinken können. Interessenten erhalten Antworten, bevor sie einen Fragebogen öffnen.

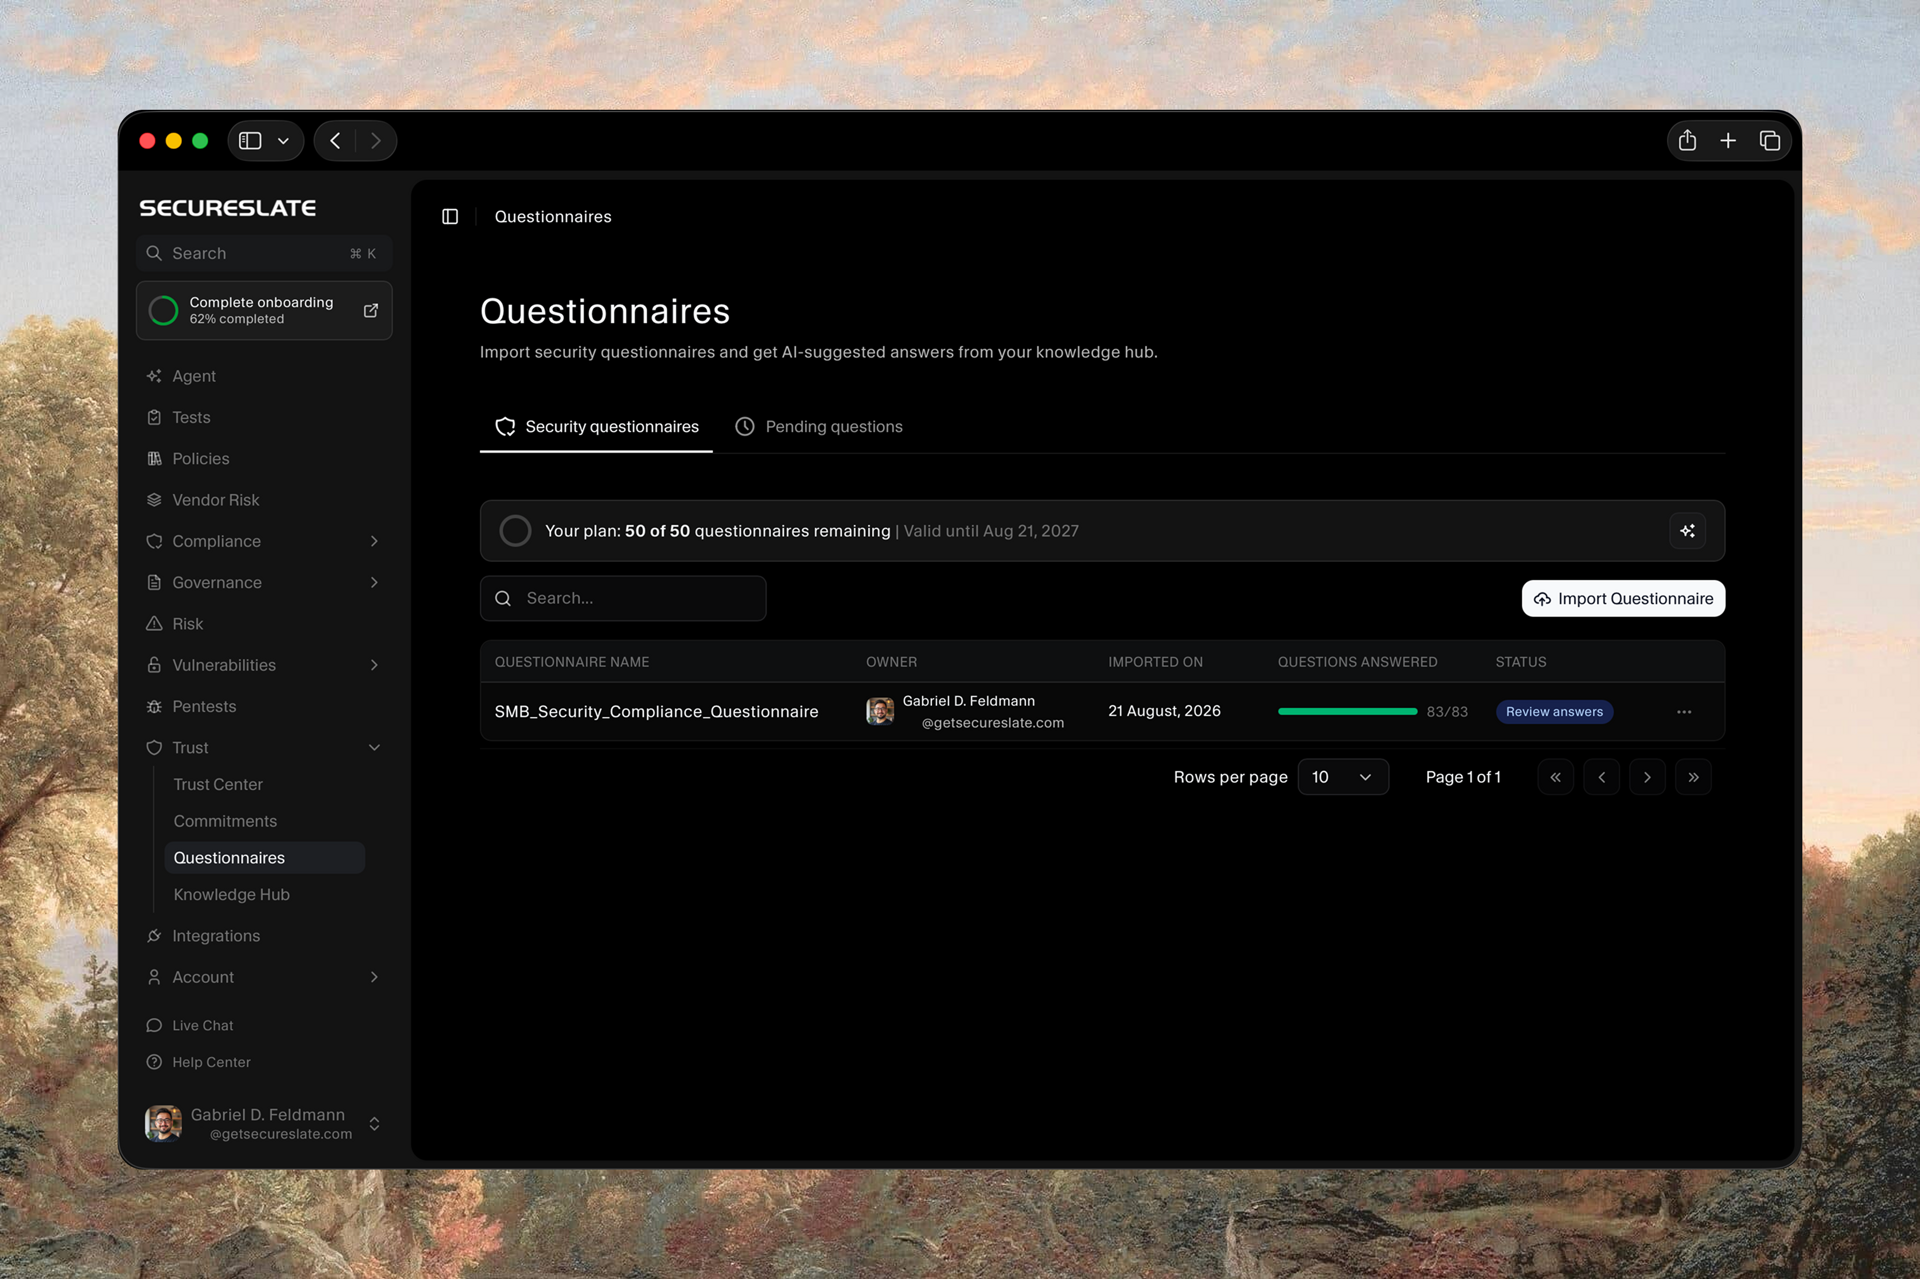
Fragebogen-Automatisierung

Sicherheitsfragebögen werden aus Ihren vorhandenen Nachweisen und früheren Antworten beantwortet, nicht mehr abends von den Gründern. Lange Tabellen sind kein Engpass mehr.
Fragebogen-Automatisierung

Sicherheitsscans inklusive
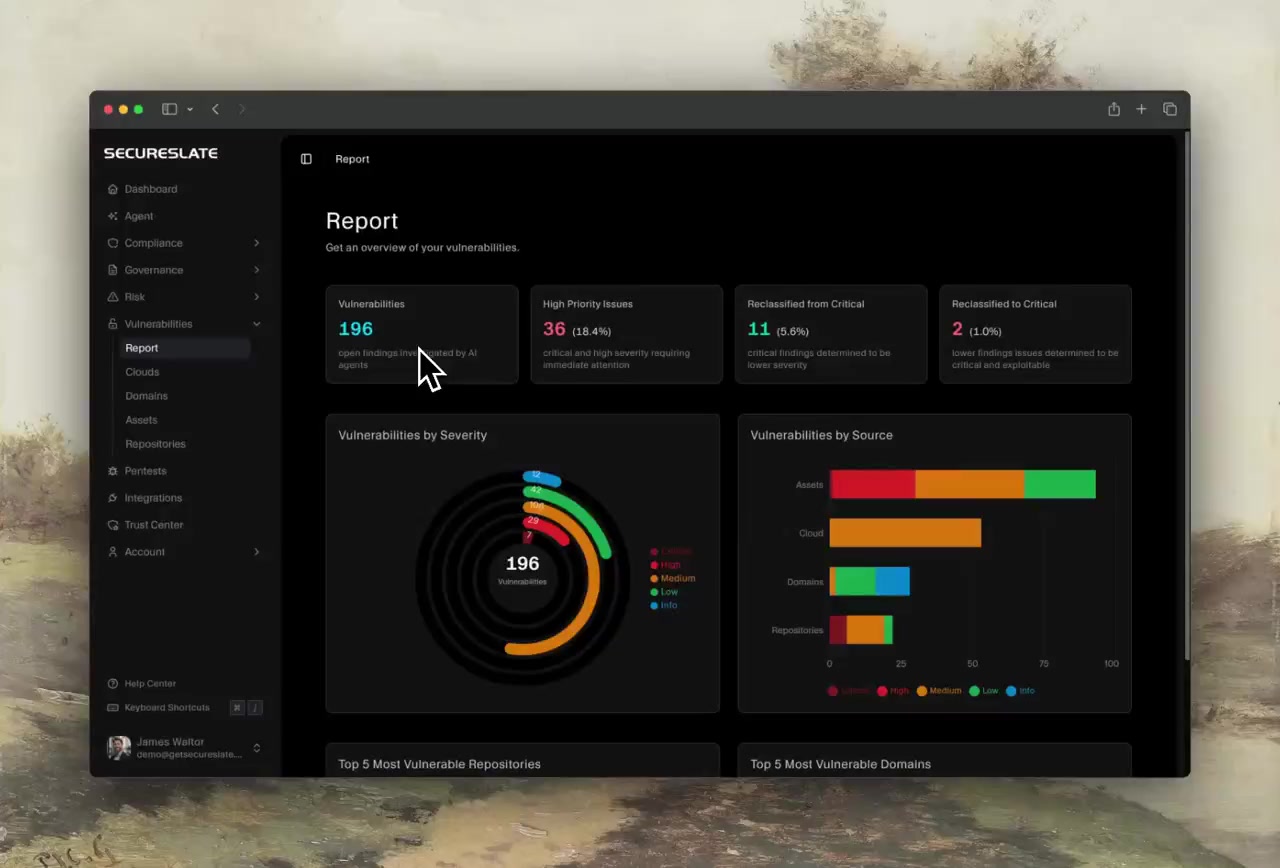
Code-Sicherheit, Erkennung von Secrets, Abhängigkeits- und Lizenzrisiken und Dark-Web-Monitoring sind Teil des Mandats und kein separates Abonnement, das Sie später dazukaufen.
Frameworks

Starten Sie mit einem Framework. Weitere kommen dazu, wenn Kunden danach fragen.

Eine Kontrolle zählt für mehrere Frameworks. Ihre zweite Zertifizierung erweitert also die erste, statt ein zweites Programm zu werden. Auf den einzelnen Seiten sehen Sie, was jedes Framework umfasst.

Kundenstimmen

Teams, die auch keine Compliance-Funktion hatten

Was Gründer und Verantwortliche nach ihrem ersten Audit sagen. Die Zitate sind im englischen Original.

HIPAA isn’t something you do once. SecureSlate connected our tools, owners, and evidence so we can prove our program without the constant scramble, and we get 50+ hours a week back.
Edward
Edward CEO at HealthHaven

We always knew the next step. SecureSlate made GDPR and Cyber Essentials feel manageable for a non-security team, and we reclaimed 200+ hours while getting ready in under seven weeks.
Catherine
Catherine Director at Quality Early Years

One dashboard for the whole ISO 27001 process. It’s intuitive, saves time, and brought everything together so we could certify without slowing operations.

Tristan
Tristan CEO at Senbee A/S
Warum Teams zögern

Der beste Zeitpunkt für Compliance war vor dem Deal. Der zweitbeste ist heute.

„Wir sind dafür zu früh dran.“

Früh ist genau dann, wenn es am günstigsten ist. Ein Unternehmen mit zwölf Personen hat überschaubar viele Kontrollen, wenige Lieferanten und keine Altsysteme, die nachgerüstet werden müssen. Schwer tun sich die Teams, die erst anfangen, wenn ein Deal sie dazu zwingt.

„Wir haben keine Zeit, uns darum zu kümmern.“

Müssen Sie auch nicht. Ihr Compliance-Lead übernimmt das Scoping, die Richtlinienentwürfe und die Abstimmung mit dem Auditor. Die Zeit Ihres Teams fließt in Freigaben und in die wenigen technischen Änderungen, die nur Ihr Team selbst vornehmen kann.

„Die Kosten können wir gerade nicht rechtfertigen.“

Stellen Sie sie dem Deal gegenüber, der gerade feststeckt. Unsere Preise sind fest und vorab vereinbart, sodass Sie eine echte Zahl neben den Umsatz stellen können, den die Investition möglich macht, statt die Stundensumme eines Beraters zu schätzen.

„Wir brauchen erst einmal nur SOC 2.“

Dann beginnen Sie mit SOC 2. Die Kontrollen, die Sie umsetzen, lassen sich übertragen. Wenn ein Kunde in Europa nach ISO 27001 fragt oder ein Krankenhausträger nach HIPAA, ergänzen Sie ein Framework, statt ein zweites Programm zu starten.
FAQ

Was Gründer vor dem Start fragen.

Nehmen Sie Ihren Gründern die Compliance-Arbeit ab

Erzählen Sie uns, nach welchem Framework Ihre Kunden fragen. Nach dem Gespräch haben Sie einen klaren Umfang, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?