ISO-42001-Zertifizierung

ISO-42001-zertifiziert werden, ohne zuerst ein KI-Governance-Team aufzubauen.

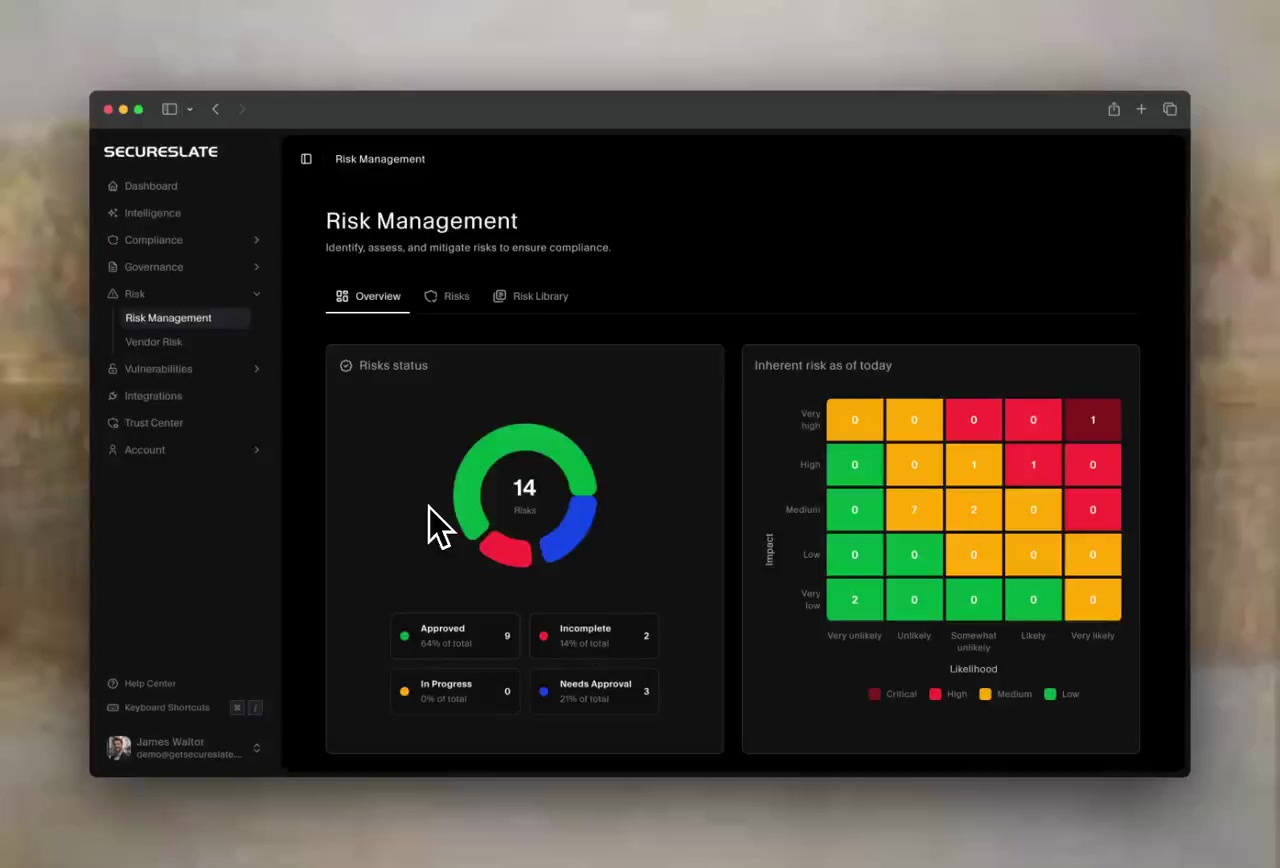
ISO/IEC 42001 ist die erste zertifizierbare Norm für das Management von KI. Ein persönlicher Compliance-Lead von SecureSlate legt fest, welche KI-Systeme in den Geltungsbereich fallen, führt die Folgenabschätzung durch und erstellt die Erklärung zur Anwendbarkeit, während unsere Compliance-Automatisierungsplattform die Nachweise nutzt, die Ihr Sicherheitsprogramm bereits erzeugt. Das alles zu einem Festpreis.

Anhang A, ISO 42001:202338 Kontrollen

Anhang A, ISO 42001:2023: 38 Kontrollen, 3 KI-bezogene Richtlinien, 2 Interne Organisation, 5 Ressourcen für KI-Systeme, 4 Bewertung der Auswirkungen von KI-Systemen, 9 Lebenszyklus von KI-Systemen, 5 Daten für KI-Systeme, 4 Informationen für interessierte Parteien, 3 Nutzung von KI-Systemen, 3 Beziehungen zu Dritten und Kunden. 6 hervorgehoben: Vorsprung durch ein ISO-27001-Programm.

Vorsprung durch ein ISO-27001-ProgrammKI-spezifisch, mit Ihrem Compliance-Lead aufgebaut
Aktuelle Version
ISO/IEC 42001:2023
Zertifikat
3 Jahre gültig, jährlich auditiert
Überschneidungen mit
ISO 27001, NIST AI RMF, EU AI Act
Die Grundlagen

Die ISO-42001-Zertifizierung prüft, wie Sie KI steuern, nicht ob Sie eine KI-Richtlinie haben.

ISO/IEC 42001:2023 folgt derselben Managementsystem-Struktur wie ISO 27001 und ergänzt Anforderungen, die nur für KI Sinn ergeben.

Ein KI-Managementsystem, das tatsächlich läuft

Die Abschnitte 4 bis 10 definieren das AIMS: die KI-Systeme im Geltungsbereich und Ihre Rolle für jedes davon, das Engagement der Leitung, KI-Risikobewertung und -behandlung, Ziele, internes Audit, Managementbewertung und Korrekturmaßnahmen. Die Struktur entspricht ISO 27001, sodass ein bestehendes ISMS Ihnen den Großteil des Gerüsts liefert.

Folgenabschätzungen, nicht nur Risiken

Abschnitt 6.1.4 verlangt, dass Sie die Folgen jedes KI-Systems für Einzelpersonen, Gruppen und die Gesellschaft bewerten und auf die Ergebnisse reagieren. Dafür gibt es in ISO 27001 keine Entsprechung, und hier liegt meist der größte Teil der neuen Arbeit.

38 Kontrollen aus Anhang A in 9 Zielen

Anhang A umfasst KI-Richtlinie, interne Organisation, Ressourcen, Folgenabschätzung, den Lebenszyklus von KI-Systemen, Daten, Informationen für interessierte Parteien, verantwortungsvolle Nutzung und Beziehungen zu Dritten. Ihre Erklärung zur Anwendbarkeit begründet jede Kontrolle, die Sie aufnehmen oder ausschließen.
So funktioniert es

Wir bauen Ihr KI-Managementsystem gemeinsam mit Ihnen auf und halten es aktuell, während sich Ihre KI verändert.

Vier Phasen vom Scoping-Gespräch bis zum Zertifikat. Jede Phase verantwortet Ihr persönlicher Compliance-Lead.

Geltungsbereich und Rollen festlegen

Wir listen die KI-Systeme auf, die Sie entwickeln, einkaufen oder einbetten, und legen Ihre Rolle für jedes fest, etwa KI-Anbieter, KI-Produzent oder KI-Kunde. Das bestimmt, welche Kontrollen gelten, und beschränkt das Zertifikat auf die Systeme, nach denen Ihre Kunden fragen.

Risiken und Auswirkungen bewerten

Ihr Compliance-Lead führt die KI-Risikobewertung und die Folgenabschätzung für KI-Systeme mit den Personen durch, die jedes System entwickeln und betreiben, und dokumentiert die Behandlungsentscheidungen in einer Erklärung zur Anwendbarkeit, die auf tatsächlich umgesetzte Kontrollen verweist.

Auf Bestehendem aufbauen

Richtlinien, Rollen, Inventar der Werte, Protokollierung, Incident Response und Lieferantenmanagement werden aus ISO 27001 oder SOC 2 übernommen, wo vorhanden. Wir ergänzen die KI-spezifischen Teile: Datenherkunft, Verifizierung und Validierung, verantwortungsvolle Nutzung und Informationen für Nutzer.

Zertifizierung und die Jahre danach

Wir stimmen uns mit einer akkreditierten Zertifizierungsstelle ab, bereiten die Nachweise für Stufe 1 und Stufe 2 vor und begleiten Sie durch das Audit vor Ort. Überwachungsaudits folgen im zweiten und dritten Jahr, und die laufende Überwachung hält das AIMS aktuell, während sich Modelle und Anwendungsfälle ändern.
Leistungsumfang

Alles, was Ihr ISO-42001-Auditor stichprobenartig prüft, liegt bereit, bevor er danach fragt.

Sie erhalten ISO-42001-Compliance-Software und den Experten, der damit arbeitet, zu einem gemeinsamen Festpreis. So wird KI-Governance nicht zum Nebenprojekt Ihrer Entwickler.

Ein persönlicher Compliance-Lead

Eine erfahrene Fachkraft verantwortet Ihr ISO-42001-Programm von Anfang bis Ende. Sie legt fest, welche KI-Systeme in den Geltungsbereich fallen, moderiert Folgenabschätzungen, entwirft die Dokumentation und beantwortet Fragen der Zertifizierungsstelle direkt. Ihr Team prüft und gibt frei, statt sich selbst in die Norm einzuarbeiten.

KI-Risiko- und Folgenabschätzungen

Risikoszenarien und Folgenabschätzungen für jedes KI-System im Geltungsbereich, nach vereinbarten Kriterien bewertet, mit dokumentierten Verantwortlichen und Behandlungsentscheidungen, die überprüft werden, sobald sich ein Modell oder Anwendungsfall ändert.

Eine Erklärung zur Anwendbarkeit für Anhang A

Alle 38 Kontrollen werden als aufgenommen oder ausgeschlossen markiert, mit einer Begründung, die an Ihre Risiko- und Folgenabschätzungen geknüpft ist. Wir entwerfen sie, Sie geben sie frei, und wir halten sie zwischen den Überwachungsaudits aktuell.

Nachweise aus Ihrem bestehenden Tech-Stack

Verbinden Sie Cloud-Anbieter, Identitätsanbieter, Code-Hosting und Geräte einmalig. Kontrollen, die ISO 42001 mit Ihrem Sicherheitsprogramm teilt, werden laufend getestet, sodass KI-Governance nicht zu einem zweiten Nachweisprojekt wird.

KI-Anbieter und Modellanbieter

Modell-APIs, Labeling-Dienste und Datenlieferanten fallen unter Anhang A 10. Wir halten Lieferanteninventar, Due Diligence und die Zuweisung von Verantwortlichkeiten aktuell, damit Sie jederzeit sagen können, welche Modelle mit Kundendaten in Berührung kommen.

Ein Trust Center für KI-Fragen

Veröffentlichen Sie Ihr ISO-42001-Zertifikat, eine Zusammenfassung Ihrer KI-Richtlinie und Ihre Unterauftragsverarbeiter auf einer Live-Seite. So finden Kunden Antworten auf ihre Fragen zur KI-Governance, bevor sie einen Fragebogen schicken.
Was Sie aus ISO 27001 übernehmen

Mehrere ISO-42001-Kontrollen bauen direkt auf einem ISO-27001-Programm auf.

Wenn Sie bereits nach ISO 27001 zertifiziert sind, starten diese Kontrollen mit Nachweisen, die Sie heute schon sammeln. Ihr Compliance-Lead erweitert sie für KI, statt sie neu aufzubauen.
A.3.2 baut auf ISO 27001 5.2 auf

KI-Rollen und -Verantwortlichkeiten

Die Rollen, die Sie für die Informationssicherheit festgelegt haben, werden auf KI erweitert: wer ein Modell zur Nutzung freigibt, wer seine Risiken verantwortet und wer reagiert, wenn es sich unerwartet verhält.
A.4.2 baut auf ISO 27001 5.9 auf

Dokumentation der Ressourcen

Aus Ihrem Inventar der Werte wird die Übersicht über Daten, Werkzeuge, Rechenressourcen und Personen hinter jedem KI-System. Genau diese Übersicht prüfen Auditoren bei Anhang A 4 stichprobenartig.
A.6.2.6 baut auf ISO 27001 8.16 auf

Betrieb und Überwachung von KI-Systemen

Die Überwachung, die Sie bereits für Ihre Infrastruktur betreiben, wird auf Modellleistung, Drift und Ausfälle erweitert, mit dokumentierten Schwellenwerten und Verantwortlichen für die Reaktion.
A.6.2.8 baut auf ISO 27001 8.15 auf

Aufzeichnung von Ereignisprotokollen

Die Protokollierung deckt auch KI-Systeme ab: Eingaben, Ausgaben und Entscheidungen werden in dem Umfang aufgezeichnet, den Ihre Folgenabschätzung verlangt, und nach derselben Richtlinie aufbewahrt.
A.8.4 baut auf ISO 27001 5.24 bis 5.26 auf

Kommunikation von Vorfällen

Ihr bestehender Vorfallprozess erhält KI-spezifische Auslöser und die Pflicht, betroffene Nutzer zu informieren. Einen parallelen Prozess für KI-Ausfälle brauchen Sie nicht.
A.10.3 baut auf ISO 27001 5.19 bis 5.22 auf

Lieferanten

Die Due Diligence für Lieferanten wird auf Modellanbieter und Datenquellen erweitert, und die Verantwortlichkeiten für jedes KI-System werden schriftlich zugewiesen.
Über ISO 42001 hinaus

ISO 42001 und Ihr Sicherheitsprogramm als ein Managementsystem betreiben.

ISO 42001 teilt die Struktur mit den Standards, die Ihre Kunden bereits kennen, und legt die Grundlage für die KI-Regulierung.

ISO 27001

Viele Teams lassen sich zuerst oder parallel nach ISO 27001 zertifizieren. Dank der gemeinsamen Abschnittsstruktur können ein internes Audit und eine Managementbewertung beide Normen abdecken.

EU AI Act

ISO 42001 schafft die Governance, das Risikomanagement und die Dokumentation, die die Verordnung erwartet, doch eine Zertifizierung allein belegt noch keine Konformität mit der Verordnung.

NIST AI RMF

Das freiwillige US-Framework für KI-Risiken. Seine Funktionen Govern, Map, Measure und Manage decken sich mit weiten Teilen der Risiko- und Folgenabschätzung nach ISO 42001.

SOC 2

US-Kunden verlangen weiterhin einen SOC-2-Bericht. Kontrollen zu Zugriff, Änderungen und Lieferanten zählen für beide, sodass KI-Funktionen kein separates Programm brauchen.

DSGVO

KI-Systeme, die personenbezogene Daten verarbeiten, brauchen weiterhin eine Rechtsgrundlage, Transparenz und Datenschutz-Folgenabschätzungen. Die Folgenabschätzung nach ISO 42001 fließt direkt in diese ein.

ISO 27701

Datenschutz-Informationsmanagement für Teams, deren KI-Systeme in größerem Umfang mit personenbezogenen Daten trainiert werden oder diese verarbeiten.
ISO-42001-Leitfäden

Was das ISO-42001-Audit tatsächlich prüft

Drei vertiefende Leitfäden, die Ihr Team vor dem Scoping-Gespräch lesen kann, von den Kontrollen selbst bis zur Aufrechterhaltung des Zertifikats nach dem ersten Jahr. Die Leitfäden sind auf Englisch.

38
Kontrollen aus Anhang A erklärt, jeweils mit den Punkten, auf die Auditoren achten
Stufe 2
Wie Sie mit ISO-42001-Auditoren von Stufe 1 bis zum Audit vor Ort zusammenarbeiten
3 Jahre
Ein ISO-42001-Zertifikat über die Überwachungsaudits hinweg aktuell halten
Ressourcen

Lesen Sie sich vor Ihrem Scoping-Gespräch ein.

Praxisleitfäden zu ISO 42001, von der Frage, wer sie braucht, bis zu den Kosten des Zertifizierungsaudits. Die Leitfäden sind auf Englisch.

FAQ

Was Teams vor dem Start mit ISO 42001 fragen.

Finden Sie heraus, was Ihr ISO-42001-Zertifikat erfordert

Erzählen Sie uns, welche KI-Systeme zertifiziert werden sollen und welcher Kunde danach fragt. Nach dem Gespräch haben Sie eine Gap-Analyse, einen Zeitplan und einen Festpreis, ganz gleich, ob Sie mit uns zusammenarbeiten oder nicht.

Jamie
Virtual Agent

Hi! I'm Jamie. Curious about your current compliance challenges and how automation might help your team?